أمن الحاسوب
المحتويات
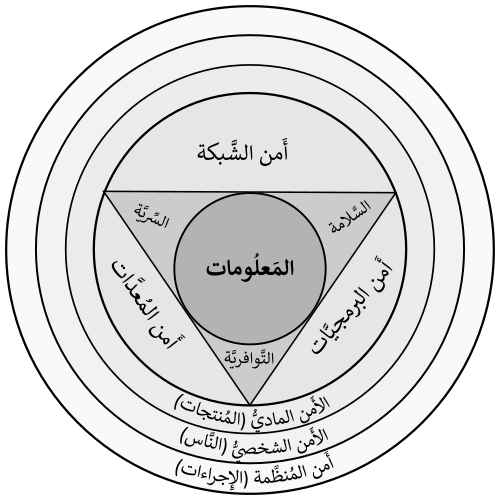
على سبيل التعريف، أمن الحاسوب هو فرع من فروع أمن المعلومات، ويختص بالحاسوب والشبكات. هدفه حماية المعلومات والممتلكات من الدخول غير المصرح والسرقة والتخريب، والكوارث الطبيعية، ويضمن توافر المعلومات والممتلكات وبقائها منتجة وفي متناول مستعمليها المستهدفين. وتعرض الأقسام التالية جوانب أخرى من الموضوع.
في هذا الإطار، هناك عدة شهادات في مجال الأمن السيبراني أو (الأمن المعلوماتي) مثل شهادة شركة كومبتيا Security+.
في هذا الإطار، ويهتم بالعمليات والآليات الجماعية التي من خلالها تٌحمى المعلومات والخدمات الحساسة والقيمة من النشر، والعبث بها أو الانهيار الذي تسببه الأنشطة غير المأذون بها أو الأفراد غير الجديرين بالثقة، والأحداث غير المخطط لها على التوالي. أو بعبارة أخرى: هو الجهد المستمر لحماية الأنظمة والبيانات المتصلة بالشبكة من الاستخدام غير المصرح به.
أنظمة التشغيل الآمنة
في هذا الإطار، الأنظمة المصممة مع مثل هذه المنهجية تمثل حالة فن أمن الحاسوب على الرغم من أن المنتجات التي تستعمل هذا النوع من الأمن ليست معروفة على نطاق واسع. وفي تناقض حاد مع أغلب أنواع البرمجيات، فأنها مطابقة للمواصفات مع اليقين إنه يمكن التحقق منها بحسب مواصفات مماثلة للحجم والوزن والقوة. أنظمة التشغيل الآمنة المصممة بهذه الطريقة تستعمل أساسا لحماية الأمن القومي للمعلومات والأسرار العسكرية، والبيانات من المؤسسات المالية الدولية. هذه أدوات أمنية قوية جدا وعدد قليل جدا من أنظمة التشغيل الآمنة صدقت على أعلى مستوى (الكتاب البرتقالي أ- 1) لتعمل على مجموعة من «سري جدا» إلى «غير مصنف» (بما في ذلك Honeywell وSCOMP و USAF و SACDIN و NSA Blacker وشبكة Boeing MLS. وضمان الأمن لا يتوقف فقط على سلامة إستراتيجية التصميم، ولكن كذلك على التأكد من صحة التنفيذ، وبالتالي هناك درجات من القوة الأمنية المحددة لCOMPUSEC. والمعايير العامة تحدد القوة الأمنية للمنتجات من حيث عنصرين، وظائف الأمن ومستوى الضمان (مثل اختبار مستويات تقييم الضمان EAL)، وهذه محددة في ملف حماية للمتطلبات وللهدف الأمني لمواصفات المنتجات. لا أحد من هذه الأنظمة التشغيلية فائقة الضمان الآمنة المستعملة للأغراض العامة تم إنتاجها لعقود أو تم اعتمادها بموجب المعايير المشتركة.
من جانب آخر، في لغة الولايات المتحدة الأمريكية، فإن مصطلح التأمين العالي عادة ما يشير إلى أن النظام لديه مهام الأمن الصحيحة والتي يتم تنفيذها بقوة كافية لحماية المعلومات السرية لوزارة الدفاع ووزارة الطاقة. الضمان المتوسط يشير إلى أنه يمكنه حماية المعلومات الأقل قيمة، مثل معلومات ضريبة الدخل. أنظمة التشغيل الآمنة المصممة لتلبية مستويات متوسطة الشدة من وظائف الأمن والضمان شهدت استخدامها على نطاق أوسع داخل كل من الحكومة والأسواق التجارية. النظم متوسطة الشدة قد توفر نفس الوظائف الأمنية التي توفرها أنظمة التشغيل الآمنة عالية الضمان ولكنها تفعل ذلك بمستوى ضمان أدنى (مثل مستويات المعايير المشتركة EAL4 أو EAL5). مستويات أدنى تعني أننا نكون أقل تأكدا أن تنفيذ المهام الأمنية لا تشوبه شائبة، وبالتالي يقل الاعتماد عليها. هذه الأنظمة موجودة في استخدامها على خوادم الشبكة العنكبوتية، والحراس، وخوادم قاعدة البيانات، ومضيفي الإدارة ولا تستعمل فقط لحماية البيانات المخزنة على هذه الأنظمة ولكن كذلك لتوفير مستوى عال من الحماية لشبكة الاتصالات وخدمات التوجيه.
إضافةً إلى ذلك، واحد من استخدامات مصطلح أمن الحاسوب يشير إلى التكنولوجيا المستعملة لتنفيذ نظام تشغيل آمن. الكثير من هذه التكنولوجيا مبني على أساس العلوم التي تقدمت منذ 1980، وتستعمل لإنتاج ما يمكن أن يكون بعضا من أكثر أنظمة التشغيل التي لا يمكن اختراقها قبل أي وقت مضى. وإن كانت لا تزال سارية المفعول، فالتكنولوجيا ذات استخدام محدود اليوم، في المقام الأول لأنه يفرض بعض التغييرات على إدارة النظام وأيضا لأنها ليست مفهومة بشكل واسع. فمثل هذه الأنظمة التشغيلية القوية جدا والآمنة تستند إلى قناة نظام التشغيل التكنولوجية التي يمكنها أن تضمن أن بعض السياسات الأمنية تفرض بشكل مطلق في بيئة التشغيل. مثال على هذه السياسة الحاسوبية الأمنية هو التحكم بوصول إلزامي. الاستراتيجية تقوم على اقتران السمات الخاصة للمعالجات الدقيقة للأجهزة، وغالبا ما تنطوي على وحدة إدارة الذاكرة، مع قناة نظام التشغيل خاصة ومنفّذَة بشكل صحيح. وهذا يشكل الأساس لنظام تشغيل آمن والذي، إذا صُممت بعض أجزائه الحرجة ونُفذت بشكل صحيح، فإنه يمكن أن تضمن استحالة مطلقة ضد الاختراق من قبل عناصر معادية. هذه القدرة تُخوّل لأن التكوين لا يفرض السياسة الأمنية فحسب، ولكن من الناحية النظرية تحمي نفسها من الفساد تماما. أنظمة التشغيل العادية، من ناحية أخرى، تفتقر إلى السمات التي تؤكد على هذا المستوى الأقصى للأمن. منهجية التصميم لإنتاج مثل هذه الأنظمة الآمنة دقيقة وحتمية ومنطقية.
أبرز حوادث النظام
علاوةً على ذلك، وهناك حادثة اتصالات سلكية ولاسلكية مماثلة كما حدث في عام 1994، عندما دمرت اثنتان من طائرات يو اتش 60 بلاك هوك من قبل طائرات اف 15 في العراق لأن نظام الآي ف ف لنظام التشفير أصيب بعطب.
وفي هذا السياق، الآن، تستعمل تقنية تسمى اختبار الاختراق الأخلاقي لإصلاح هذه القضايا.
علاوةً على ذلك، التداخل الكهرومغناطيسي هو تهديد آخر لسلامة الحاسوب وفي سنة 1989، أسقطت طائرة تابعة للولايات المتحدة للقوات الجوية طراز اف 16 سهوا قنبلة تبلغ 230 كيلوغراما في غرب جورجيا بعد تدخل غير محدد تسبب في إطلاق أجهزة الحاسوب في الطائرة لها.
وفي هذا السياق، في سنة 1994، حدثت أكثر من مائة عملية اقتحام من قبل قراصنة مجهولين في مختبر روما، ومركز الأمر الرئيسي في سلاح الجو الأميركي وفي مركز الأبحاث. باستخدام فيروسات حصان طروادة، تمكن المتسللون من الحصول على وصول غير مقيد إلى أنظمة شبكات روما وإزالة آثار أنشطتهم. كان المتسللون قادرين على الحصول على ملفات سرية، مثل بيانات نظم تسلسل المهام الجوية وعلاوة على ذلك، قادرين على اختراق الشبكات المتصلة للملاحة الجوية الوطنية وإدارة مركز غودارد للطيران الفضائي، وقاعدة رايت باترسون للقوات الجوية، وبعض مقاولي وزارة الدفاع، وغيرها من القطاعات الخاصة من خلال التنكر كمستعمل موثوق في مركز روما.
المصطلحات
وفي السياق ذاته، إثبات النظرية الآلية وأدوات التحقق الأخرى يمكنها تمكين الخوارزميات الحرجة والرموز المستعملة في النظم الآمنة أن تثبت رياضيا لتلبية المواصفات.
وفي هذا السياق، النسخ الاحتياطية مهمة كذلك لأسباب أخرى غير الأمن. فالكوارث الطبيعية، مثل الزلازل والأعاصير، أو الزوابع، قد تضرب المبنى حيث يوجد الحاسوب. ويمكن أن يحترق البناء، أو قد يحدث انفجار. فيجب أن يكون هناك نسخة احتياطية حديثة في مكان آمن بديل، في حالة حدث من هذا النوع من الكوارث. كذلك، فمن المستحسن أن يوضع في موقع بديل بحيث لن تؤثر نفس الكارثة على كلا الموقعين. أمثلة على مواقع بديلة للتعافي من الكوارث والتي تعرضت للخطر من جراء الكارثة نفسها التي أثرت على الموقع الأساسي تشمل ان كان الموقع الأساسي في مركز التجارة العالمي الأول واسترداد الموقع في 7 مركز التجارة العالمي، وكلاهما قد دمر في هجوم 9 / 11، ووضع كلا الموقع الرئيسي وموقع الإنعاش في المنطقة الساحلية نفسها، الأمر الذي يؤدي إلى تعرضهما للضعف من الاضرار التي تلحقها الاعاصير (مثلًا الموقع الأساسي في نيو أورليانز واسترداد الموقع في جيفرسون باريش، وكلاهما تم ضربها من اعصار كاترينا في عام 2005). وسائط النسخ الاحتياطي ينبغي أن تنقل بين المواقع الجغرافية بطريقة آمنة، وذلك لمنعهم من السرقة.
كذلك، النسخ الاحتياطية تعتبر هي وسيلة لتأمين المعلومات، بل هي نسخة أخرى من كل الملفات المهمة على الحاسوب تبقى في مكان آخر. هذه الملفات تحفظ على الأقراص الصلبة، والأقراص القابلة للقراءة فقط، والأقراص القابلة للقراءة والكتابة، والأشرطة. مواقع مقترحة لتخزين النسخ الاحتياطية هي الخزنات المضادة للحريق، والماء، والحرارة، أو في ملف منفصل، بعيدا عن الموقع، من ذلك الذي يحتوي الملفات الاصلية. بعض الأفراد والشركات كذلك يبقون النسخ الاحتياطية في صناديق ودائع آمنة داخل قبو المصرف. وهناك كذلك خيار رابع، والذي ينطوي على استخدام واحد من الملفات المجانية التي تدعم الملفات عبر الإنترنت لقطاع الأعمال والأفراد على حد سواء.
بعض البنود التالية قد تنتمي إلى مقالة انعدام أمن الحاسوب :
من جانب آخر، المصطلحات التالية مستعملة في هندسة نظم آمنة وهي موضحة أدناه.
في هذا الإطار، يمكن الاعتماد على القنوات الصغيرة في مواجهة الأخطاء : ومثلًا EROS و Coyotos.
وفي هذا السياق، البرمجيات المضادة للفيروسات تتكون من برامج الحاسوب التي تحاول تحديد وإحباط، والقضاء على فيروسات الحاسوب وغيرها من البرامج الضارة.
- انظر كذلك
- أمن الإنترنت
- مضاد الفيروسات
- الهيئة الوطنية للأمن السيبراني
- أنظمة أمن الإنترنت في آي بي إم
- مؤتمرات أمان الكمبيوتر
وفي السياق ذاته، نظم كشف التسلل يمكنها تفحص الشبكة للناس الموجودين على الشبكة ولكن الذين لا ينبغي لهم أن يكونوا هناك أو يفعلون أشياء لا ينبغي لهم أن يفعلوها، مثلًا محاولة الكثير من كلمات السر للوصول إلى الشبكة.
وفي هذا الصدد، يمكن استخدام تقنيات سلاسل الثقة لمحاولة ضمان أن تكون جميع البرامج المحملة قد تم المصادقة على أصالتها من قبل المصممين.
كذلك، الوعي الهندسي الاجتماعي يبقي الموظفين على بينة من مخاطر الهندسة الاجتماعية و/ أو الأماكن التي لديها سياسة لمنع الهندسة الاجتماعية يمكن أن تقلل من الانتهاكات الناجحة للشبكة والخوادم.
من جهة ثانية، ينبغي عدم تشغيل التطبيقات ذات العيوب الأمنية المعروفة. إما اتركها مطفأة حتى يمكن أن تصحح أو ترقع، أو احذفها واستبدلها ببعض التطبيقات الأخرى. العيوب المعروفة علنا هي الدخول الرئيسي الذي تستعملها الديدانلاقتحام النظام تلقائيا، والانتشار لاحقًا إلى النظم الأخرى المرتبطة بها. موقع الأمن Secunia يوفر أداة للبحث عن عيوب غير مثبتة في المنتجات الشعبية.
من جانب آخر، يمكن استخدام معالجات التشفير الآمنة للاستفادة من التقنيات الأمنية المادية في حماية أمن نظام الحاسوب.
وعلى صعيد آخر، يستعمل التشفير لحماية الرسالة من عيون الآخرين. ويمكن القيام به في عدة طرق عن طريق تحويل الحروف حول بعضها، واستبدال الحروف مع بعضها، وحتى إلغاء بعض الحروف من الرسالة. هذه يجب أن تستعمل في تركيبة لجعل التشفير آمن بما فيه الكفاية، وهذا يعني، من الصعب بما فيه الكفاية للتصدع والتكسر. تشفير المفتاح العام هو سبيل مصقول وعملي للقيام بالتشفير. أنها تسمح لأي شخص مثلا بكتابة رسالة للحصول على قائمة المستفيدين، وفقط أولئك المستفيدون سوف يكونون قادرين على قراءة تلك الرسالة.
وعلى صعيد آخر، أواني العسل عبارة عن أجهزة حاسوب تركت عرضة للهجوم إما عن قصد أو عن غير قصد من قبل المتسللين. ويمكن أن تستعمل لصيد المتسللين أو تحديد نقاط الضعف.
كذلك، الجدران النارية هي النظم التي تساعد على حماية أجهزة الحاسوب وشبكات الحاسوب من الهجوم والاقتحام المتتابع عن طريق تقييد حركة مرور الشبكة التي يمكن أن تمر من خلالها، استنادا إلى مجموعة قواعد محددة من المسؤول عن النظام.
وعلى صعيد آخر، مراصد ملف النزاهة هي الأدوات المستعملة للكشف عن التغيرات في نزاهة النظم والملفات.
علاوةً على ذلك، يمكن استخدام تقنيات القدرة وقوائم السيطرة على الدخول لضمان انفصال الامتياز وإلزامية مراقبة الدخول. والمقاطع التالية تناقش استخداماتها.
من جانب آخر، جدران الحماية يمكنها أن توفر بعض الحماية من التطفل القادم من الإنترنت.
ومن جهة أخرى، يمكن استخدام تقنيات التشفير للدفاع عن البيانات العابرة بين النظم، والحد من احتمال أن تكون البيانات المتبادلة بين النظم يتم اعتراضها أو تعديلها.
من جانب آخر، ويمكن استخدام التحكم الإلزامي في الوصول لضمان سحب الوصول المميز عندما يتم إبطال الامتيازات. مثلًا، حذف حساب المستعمل يجب كذلك أن يوقف أي العمليات التي تجري مع امتيازات المستعمل.
إضافةً إلى ذلك، ويتم استخدام تطبيق أزيز الأزة من قبل المخترقين المحتملين لإيجاد ما إذا كان عنوان بروتوكول الإنترنت قابلا للوصول. إذا وجد المخترق حاسوبا فإنه يحاول الفحص للكشف عن منفذ لإيجاد والهجوم على الخدمات على هذا الحاسوب.
ومن ناحية أخرى، يمكن أن تستعمل تقنيات المصادقة لضمان التحقق أن نقاط اتصالات هم من يقولون انهم هم.
ومن ناحية أخرى، إذن الوصول يقيّد الوصول إلى جهاز حاسوب لمجموعة من المستعملين من خلال استخدام نظم التوثيق. هذه النظم يمكنها أن تحمي إما الحاسوب بأكمله—مثل شاشة تفاعلية لتسجيل الدخول—أو الخدمات الفردية، مثل خادم بروتوكول نقل الملفات. هناك أساليب كثيرة لتحديد وتوثيق المستعملين، مثل كلمة السر وبطاقة الهوية، ومؤخرا، البطاقة الذكية ونظم التحقق من الهوية.
كذلك، برمجيات أمن نقاط النهاية يساعد الشبكات في منع سرقة البيانات والعدوى بالفيروس من خلال أدوات التخزين النقالة، مثل أقراص اليو أس بي.
الأمن حسب التصميم
في هذا الإطار، وعلاوة على ذلك، فعن طريق تجزيء النظام إلى مكونات أصغر، فإن مدى تعقيد المكونات الفردية يتم تخفيضها، وبالتالي فتح إمكانية استخدام تقنيات مثل النظرية الآلية التي تبرهن على إثبات صحة برمجيات النظم الفرعية الحاسمة. هذا يتيح حلاً ذو هيئة مغلقة للأمن الذي يعمل بشكل جيد عندما تعزل ممتلكات واحدة فقط ذات سمات جيدة على أنها في غاية الأهمية، وأن الملكية هي كذلك خاضعة للتقييم من الرياضيات. ليس من المستغرب، أن ذلك غير عملي للصحة العامة، والتي ربما لا تستطيع حتى أن تعرّف، والأقل بكثير أن تثبت. عندما لا تكون براهين الصحة الرسمية ممكنة، فالاستخدام الصارم للقانون، وفحص كل وحدة يمثل نهج ذو سعي-أفضل لجعل الوحدات آمنة.
ومن جهة أخرى، علاوةً على ذلك، لا ينبغي للأمن أن يكون قضية إما كل شيء أو لا شيء. ينبغي على مصممي ومشغلي الأنظمة أن يفترضوا أن الخروقات أو الثغرات الأمنية لا مفر منها.
إضافةً إلى ذلك، هناك استراتيجيات وتقنيات مختلفة مستعملة في تصميم أنظمة الأمن. ومع ذلك فهناك عدد قليل، إن وجد، من الاستراتيجيات الفعالة لتعزيز الأمن بعد التصميم. أحد الأساليب يفرض مبدأ الامتيازات الأقل إلى الحد الأعلى، حيث يمتلك الكيان الامتيازات المحتاجة لوظيفته فقط. وبهذه الطريقة حتى لو استطاع المهاجم الوصول إلى جزء من النظام، فالأمن الدقيق يضمن انه من الصعب عليهم الوصول إلى باقي الأجزاء.
وفي السياق ذاته، عدم الثقة بأي برمجيات ولكن فرض سياسة أمنية مع آليات ليست جديرة بالثقة (مرة أخرى هذا هو انعدام أمن الحاسوب).
إضافةً إلى ذلك، وينبغي للتصميم استخدام «الدفاع في العمق»، حيث يوجد أكثر من نظام فرعي واحد يحتاج إلى أن ينتهك لتسوية سلامة النظام والمعلومات التي يحتفظ بها. الدفاع في العمق يعمل عندما لا يوفر خرق واحد من الاجراءات الأمنية منبرا لتسهيل تخريب أجراء آخر. كذلك، فإن مبدأ المتتالية يقر بأن الكثير من العقبات المنخفضة لا يخلق عقبة عالية. ولذلك فتتالي عدة آليات ضعيفة لا يوفر سلامة آلية واحدة أقوى.
ومن جهة أخرى، الثقة بجميع البرامج الملتزمة بسياسة الأمن ولكن يكون البرنامج ليس جديرا بالثقة (وهذا هو انعدام أمن الحاسوب).
من جانب آخر، وينبغي أن تتخلف النظم الفرعية لتأمين الإعدادات، وحيثما كان ذلك ممكنا ينبغي أن تهدف إلى «فشل آمن» بدلا من «فشل غير آمن» (انظر الفشل الآمن للتعادل في هندسة السلامة). من الناحية المثالية، فالنظام الآمن ينبغي أن يتطلب قرارا متعمدا، وواعيا، وعلى دراية وحرا من جانب السلطات الشرعية لجعلها غير آمنة.
إضافةً إلى ذلك، نظم عديدة أسفرت عن الاحتمال الأول من دون قصد. وبما أن المنهجية الثانية مكلفة وغير قطعية، فاستخدامها محدود جدا. والمنهجيات واحد وثلاثة تؤدي إلى الفشل. ولأن المنهجية رقم أربعة غالبا ما تقوم على آليات الأجهزة وتبتعد عن التجريدات وتعدد درجات الحرية، فإنها عملية أكثر. مزيج من الطريقتين رقم اثنين ورقم أاربعة غالبا ما تستعمل في البنية ذات الطبقات مع طبقات رقيقة من اثنين وطبقات سميكة من أربعة.
وفي هذا الصدد، التدقيق الكامل للمسارات ينبغي أن يبقى من نشاط النظام، حتى إذا حدث خرق أمني، فآلية الخرق ومداه يمكن تحديدهما. تخزين مراجعة المسارات عن بعد، حيث لا يمكن إلا اللحاق بها، يمكنها أن تبقي المتسللين من تغطية مساراتها. أخيرا، فالكشف الكامل يساعد على ضمان أنه عندما يتم العثور على الخلل فإنه يتم الاحتفاظ ب «نافذة الضعف» لأقصر قدر ممكن.
كذلك، تقنيات أمن الحاسوب مبنية على المنطق. بما أن الأمن ليس بالضرورة الهدف الرئيسي لأغلب تطبيقات الحاسوب، فإن تصميم برنامج حاملا الأمن في البال كثيرا ما يفرض قيودا على سلوك هذا البرنامج.
من جانب آخر، توجد عدة طرق للأمن في مجال الحوسبة، وأحيانا يسمح بمزيج من المقاربات:
من جهة ثانية، الثقة بجميع البرامج الملتزمة بسياسة الأمن والبرمجيات صُدّق على أنها جديرة بالثقة (عن طريق فرع تيديوس وتحليل المسارات مثلًا).
من جهة ثانية، عدم الثقة بأي برمجيات ولكن فرض سياسة أمنية مع آليات جديرة بالثقة.
الترميز الآمن
إضافةً إلى ذلك، بعض اللغات الشائعة مثل C و C ++ عرضة لجميع هذه العيوب (انظر سيكورد «الترقيم المؤمن في C و C++») لغات أخرى، مثل جافا، أكثر مقاومة لبعض هذه العيوب، ولكنها لا تزال عرضة لأوامر رمز / حقن وغيرها من عيوب البرمجيات التي تسهل التخريب.
وعلى صعيد آخر، في البيئات التجارية، فإن الغالبية من خروقات تخريب البرمجيات تنتج من أنواع قليلة معروفة من عيوب الترميز. عيوب عامة للبرامج تشمل الهشاشة، فيض الدارئ، وخروقات سلسلة البناء، تجاوز العدد الصحيح، وبرمجة بالحقن.
في هذا الإطار، إذا كانت بيئة العمل لا تستند إلى نظام تشغيل آمن قادر على الحفاظ على مجال لتنفيذه الخاص، وقادر على حماية رموز التطبيقات من التخريب الخبيث، وقادر على حماية النظام من الرموز المدمرة، فإن الدرجات العالية من الأمن غير ممكنة لأسباب مفهومة. في حين أن مثل هذه الأنظمة التشغيلية الآمنة ممكنة وتم تنفيذها، فأغلب النظم التجارية تقع في فئة «الأمن المنخفض» لأنها تعتمد على ميزات غير معتمدة من قبل أنظمة التشغيل الآمنة (مثل النقل، إلخ). في بيئات التشغيل المنخفضة الأمن، يجب أن يعتمد على التطبيقات للمشاركة في حماية أنفسها. هناك ممارسات ترميز آمنة ذات 'جهدأفضل ' يمكن اتباعها لجعل التطبيق أكثر مقاومة للتخريب الخبيث.
من جانب آخر، باختصار، يمكن ل'الترميز الآمن' أن يوفر ثمنا كبيرا في بيئات التشغيل المنخفضة الأمن، وبالتالي يستحق كل هذا الجهد. لا تزال لا توجد طريقة معروفة لتوفير درجة موثوقة من مقاومة التخريب بأي درجة أو مزيج من 'الترميز الآمن'.
وفي هذا الصدد، في الآونة الأخيرة فإن ممارسة ترميز سيئة آخرى قد خضعت للتمحيص؛ المؤشرات المعلقة. الاستغلال المعروف الأول لهذه المشكلة بالذات قدم في تموز / يوليو 2007. قبل نشر هذه المشكلة فإنها كانت معروفة لكنها اعتبرت أنها أكاديمية، ولا يمكن استغلالها عمليا.
التاريخ المبكر للأمن حسب التصميم
بداية ظهوره:
ومن جهة أخرى، نظام التشغيل مالتيكس البدائي كان لافتا لتركيزه المبكر على أمن الحاسوب حسب التصميم، وربما كان مالتيكس النظام التشغيلي الأول ليصمم على شكل نظام آمن من الألف إلى الياء. وعلى الرغم من هذا، فقد خرق أمن مالتيكس، ليس مرة واحدة، ولكن بشكل متكرر. والاستراتيجية كانت تعرف باسم 'اختراق واختبار'، وأصبحت معروفة على نطاق واسع باعتبارها عملية غير منتهية فشلت في إنتاج أمن الحاسوب. وأدى هذا إلى مزيد من العمل بشأن أمن الحاسوب الذي استبق تصورات التقنيات الهندسية الأمنية الحديثة المنتجة لشكل مغلق من العمليات التي تنهي عند اختراق الحاسوب.
البنية الأمنية
وفي هذا الصدد، يمكن تعريف البنية الأمنية بأنها التصميم الصناعي الذي يصف كيفية وضع الضوابط الأمنية (التدابير الأمنية المضادة)، وكيفية ارتباطها بالبنية الكلية لتكنولوجيا المعلومات. هذه الضوابط تخدم غرض الحفاظ على السمات النوعية للنظام، من بينها السرية والسلامة، والتوافر والمساءلة والضمان.
علاوةً على ذلك، والهيكل الأمني هو الخطة التي يظهر فيها أين يجب أن توضع التدابير الأمنية. إذا كانت الخطة تصف حل محدد، فإنه قبل بناء مثل هذه الخطة، من شأن المصمم أن يقوم بتحليل المخاطر. إذا كانت الخطة وصفا لتصميم عام وعلى مستوى عال (الهيكل المرجعي) فينبغي أن تستند الخطة إلى تحليل التهديد.
القدرات مقابل ACLs
وعلى صعيد آخر، أولا نظام بليسسي 250 ثم حاسوب كامبردج كاب برهنا على استخدام القدرات، سواء في الأجهزة أوالبرمجيات، في السبعينات من القرن العشرين. أحد الأسباب لعدم تبني القدرات أن ACLs ربما يبدو أنها قدمت حل سريع 'للأمن من دون إعادة تصميم متفشي لنظام التشغيل والأجهزة.
من جانب آخر، ضمن أنظمة الحاسوب، فهناك نموذجي أمن قادرين على فرض انفصال للامتياز وهما قوائم التحكم بالوصول (ACLs) والقدرات. دلالات ACLs أُثبت انعدام أمنها في كثير من الحالات (مثلًا، مشكلة خلط التفويض). وقد تبين كذلك أن ما وعد ال ACL's به بإعطاء الوصول إلى الكائن لشخص واحد فقط لا يمكن ضمانه أبدا في الممارسة العملية. كل من هذه المشاكل يتم حلها من خلال القدرات. هذا لا يعني وجود عيوب عملية بجميع النظم القائمة على ACL، ولكن فقط ان المصممين لمرافق معينة يجب أن يتحملوا المسؤولية لضمان أن لا يعرضوا عيوبا.
وعلى صعيد آخر، القدرات تقتصر في الغالب على نظم التشغيل المخصصة للبحوث أما نظم التشغيل التجارية لا تزال تستعمل ACLs. يمكن للقدرات، على الرغم من ذلك أن تنفذ على مستوى اللغة، مما يؤدى إلى أسلوب برمجة في جوهره صقل لتصميم معياري لتوجه-كائن. المشروع مفتوح المصدر في المنطقة هو لغة E.
راجع مقالة أنظمة التشغيل الآمنة.
في هذا الإطار، أجهزة الحاسوب الأكثر أمانا هي تلك التي لا علاقة لها بشبكة الإنترنت، وبمنأى عن أي تدخل. في العالم الحقيقي، فأغلب الأمن يأتي من نظام التشغيل حيث الأمن لا يشكل إضافة نوعية، مثل OS/400 من آي بي إم.و هذا على وجه التقريب لم يظهر في قوائم نقاط الضعف لسبب وجيه. قد تمر سنوات بين المشكلة الواحدة التي تحتاج إلى علاج والمشكلة التالية.
في مجال الطيران
من جانب آخر، لصناعة الطيران أهمية خاصة عند تحليل أمن الحاسوب بسبب المخاطر التي تنطوي عليها الحياة البشرية وتشمل، المعدات غالية الثمن، والبضائع، والبنية التحتية للنقل. يمكن أن يتعرض الأمن للخطر بسبب سوء تصرف الأجهزة والبرمجيات، والخطأ البشري، وبيئات التشغيل الخاطئ. والتهديدات التي تستغل الثغرات الحاسوبية يمكن أن تنبع من التخريب والتجسس، والمنافسة الصناعية، والهجوم الإرهابي، والعطل الميكانيكي، والخطأ البشري.
في هذا الإطار، والهجوم السليم لا يحتاج إلى أن يكون عالي جدا تكنولوجيا أو ممولا تمويلا جيدا ؛ فانقطاع التيار الكهربائي في المطار وحده يمكن أن يسبب مضاعفات في جميع أنحاء العالم. واحدة من أسهل السبل، ويمكن القول، الأكثر صعوبة في تتبع الثغرات الأمنية يمكن تحقيقها من خلال إرسال الرسائل غير المصرح بها عبر ترددات راديو محددة. هذا الإرسال قد يحاكي محاكاة ساخرة مراقبي الحركة الجوية، أو ببساطة يعطل الاتصالات كليا. هذه الحوادث شائعة جدا، بعد أن غيرت من دوران طيران الطائرات التجارية وسببت حالة من الذعر والارتباك في الماضي. السيطرة على الطائرات فوق المحيطات خطير للغاية لأن المراقبة بالرادار فقط تمتد من 175 حتى 225 ميلا بحريا من الشاطئ. فبالتالي خارج مجال الرادار فالتحكم يجب أن يعتمد على الاتصالات اللاسلكية الدورية مع طرف ثالث.
ومن جهة أخرى، البرق، وتذبذب التيار الكهربائي، والأعاصير، والبني التدريجي، والصمامات المنفجرة، وغيرها من مختلف انقطاعات التيار الكهربائي التي تعطل على الفور جميع أنظمة الحاسوب، نظرا لأنها تعتمد على مصدر كهربائي. أخطاء عرضية وعمدية أخرى تسببت في اضطراب كبير لنظم السلامة الحيوية طوال العقود القليلة الماضية، والاعتماد على اتصالات موثوقة وتوليد الطاقة الكهربائية يعرض سلامة الحاسوب للخطر فقط.
ومن ناحية أخرى، الآثار المترتبة على سوء الاستخدام الناجح المتعمد أو غير المتعمد لنظام الحاسوب في صناعة الطيران يمتد من فقدان السرية لفقدان سلامة النظام، مما قد يؤدي إلى مزيد من المخاوف الخطيرة مثل سرقة أو ضياع البيانات، وانقطاع مراقبة الشبكة والحركة الجوية، والذي بدوره يمكن أن يؤدي إلى إغلاق المطار، وفقدان الطائرة والخسائر في أرواح الركاب. ونظم التحكم في الذخائر العسكرية يمكن أن تشكل مخاطر أكبر.
التطبيقات
إضافةً إلى ذلك، أمن الحاسوب أمر حاسم في ما يقرب أي صناعة تعتمد على التكنولوجيا التي تعمل على أنظمة الحاسوب.يمكن كذلك أن يشار إلى أمن الحاسوب بسلامة الحاسوب. قضايا النظم المعتمدة على الحاسوب ومعالجة أوجه الضعف التي لا تعد ولا تحصى هي جزء لا يتجزأ من الحفاظ على الصناعة التنفيذية.
آليات الأجهزة التي تحمي الحواسيب والبيانات
وفي السياق ذاته، عمل الأمن القائم على الأجهزة: الجهاز يسمح للمستعمل بتسجيل الدخول والخروج ووضع مستويات امتياز مختلفة عن طريق العمل اليدوي. يستعمل الجهاز تقنية المقاييس الحيوية لمنع المستعملين المتطفلين من تسجيل الدخول وتسجيل الخروج، وتغيير مستويات الامتياز. الحالة الراهنة لمستعمل الجهاز تُقرَئ عن طريق كل من جهاز الحاسوب وأجهزة التحكم في الأجهزة الطرفية مثل الأقراص الصلبة. الوصول غير المشروع من قبل المتطفلين أو البرنامج الضار يقطع استنادا إلى الحالة الراهنة للمستعمل من قبل وحدات تحكم القرص الصلب وقرص الفيديو الرقمي مما يجعل الوصول غير المشروع إلى البيانات مستحيلا. مراقبة الدخول القائم على الأجهزة هو أكثر أمنا من تسجيل الدخول وتسجيل الخروج باستخدام نظم التشغيل لأن نظم التشغيل عرضة للهجمات الخبيثة. بما أن البرمجيات لا يمكنها التلاعب بمستويات الامتياز للمستعمل، فمن المستحيل على أي متسلل أو برنامج ضار الوصول إلى البيانات المُؤمّنة التي تحميها الأجهزة أو تنفيذ عمليات امتياز غير مصرح بها. الأجهزة تحمي صورة نظام التشغيل وملف النظام من الامتيازات من العبث. ولذلك، يمكن إنشاء نظام آمن تماما باستخدام مجموعة من الأمن القائم على الأجهزة وسياسات الأمن الخاصة بإدارة النظام.
إضافةً إلى ذلك، أمن الحاسوب القائم أو المساعد من قبل الأجهزة (hardware) يوفر بديلا لأمن الحاسوب للبرامج الإلكترونية فقط (software-only). الأجهزة مثل دونجل يمكن أن تعتبر أكثر أمانا لأن الوصول المادي مطلوب من أجل أن يتعرض للخطر.
من جهة ثانية، في حين أن الكثير من الحلول الأمنية القائمة على البرمجيات (software based) تقوم بتشفير البيانات لمنع البيانات من السرقة، فإن أي برنامج ضار أو القراصنة قد يعطبون البيانات في النظام لجعلها غير قابلة للاسترداد أو غير صالحة للاستعمال. وبالمثل، يمكن أن تفسد أنظمة التشغيل التي تكون مشفرة بواسطة برنامج ضار أو القراصنة، مما يجعل النظام غير قابل للاستخدام. الحلول الأمنية القائمة على الأجهزة (Hardware-based) يمكن أن تمنع الوصول إلى البيانات من خلال القراءة والكتابة، وبالتالي توفر حماية قوية جدا من التلاعب والوصول غير المصرح به.
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟