أمن الشبكات اللاسلكية
المحتويات
- RF التدريع
- LEAP
- حالة التهديد
- تنفيذ تشفير الشبكة
- Meetinghouse Data EAGIS
- الشبكات المخصصة
- SSID الاختباء
- 802.11i الأمن
- برنامج التحكم في الوصول الآمن من Cisco
- حقن الشبكة
- الاختراق الأسود
- الإضافات إلى WPAv1
- الأجهزة المحمولة
- التجامع والترابط الخبيث
- 802.11 الأمن
- WAPI
- الإضافات إلى WPAv2
- التشفير من النهاية إلى النهاية
- TKIP
- RADIUS
- EAP
- فتح نقاط الوصول
- هجمات رجل في المنتصف
- تدابير أمنية
- WPAv2
- العادية WEP
- شبكات غير تقليدية
- الحد من المعدل
- WPAv1
- الاتصال بنقاط الوصول المارقة
- طرق الوصول غير المصرح به
- نظام منع التسلل اللاسلكي
- لمحة عامة
- هجمات الحجب عن الخدمة
- مفاهيم منع الاختراق اللاسلكي
- PEAP
- عنوان IP ثابت
- واجهة الهواء وربط المخاطر وعمليات الفساد
- الدفاع المتعلق بالحرمان من الخدمة
- التحقق من المصافحة
- شبكات الوصول المقيدة
- هجوم كافيه لاتيه
- تصفية معرف MAC
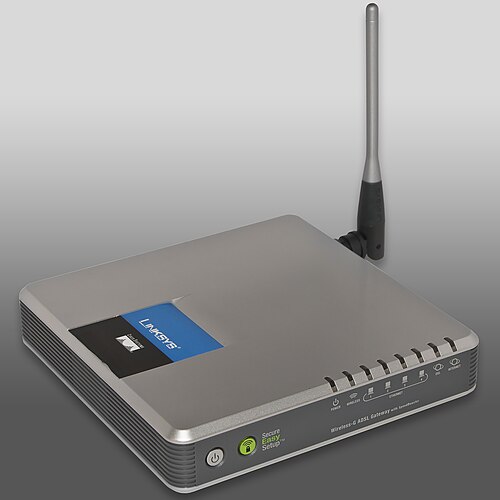
تعريفًا بالموضوع، أمن الشبكات اللاسلكية أو الأمن اللاسلكي هي عملية منع الوصول الغير المصرح به أو تلف أجهزة الحاسب الآلي أو البيانات باستخدام الشبكات اللاسلكية، والتي تشمل شبكات Wi-Fi . النوع الأكثر شيوعًا من استخدام هذه الشبكات هو نوع أمان Wi-Fi ، والذي يتضمن الخصوصية المكافئة للشبكات السلكية (WEP) والوصول الآمن اللاسلكي (WPA). يعد WEP معيار أمان سيئ السمعة، حيث أن نسبة الحماية والأمان فيه ضعيفه، في الغالب، يمكن اختراق كلمات المرور التي تستعملها في بضع دقائق باستخدام حاسب آلي محمول مع بعض الأدوات البرمجية المتاحة على نطاق واسع. يعد WEP معيار أمني قديم (منذ عام 1997)، والذي تم استبداله في سنة 2003 بمعيار أمني أكثر كفاءة وهو WPA أو Wi-Fi Protected Access. كان WPA بديلاً سريعًا لتحسين الأمان على WEP. المعيار الحالي والأكثر أمناً وحماية هو WPA2 ؛ حيث أنه لا يمكن لبعض الأجهزة أن تدعم WPA2 دون ترقية البرامج الثابتة أو استبدالها. يستعمل WPA2 جهاز تشفير أقوى مما يساعد بتشفير الشبكة باستخدام مفتاح بطول 256 بت. بشكل عام، يعمل طول المفتاح الأطول على تحسين الأمان عبر WEP. غالبًا ما تقوم المؤسسات بفرض الأمان باستخدام نظام قائم على الشهادة لمصادقة جهاز الاتصال باتباع معيار 802.1X. وتعرض الأقسام التالية جوانب أخرى من الموضوع.
وعلى صعيد آخر، تحتوي الكثير من أجهزة الحاسب الآلي المحمولة (لاب توب)على بطاقات لاسلكية مثبتة مسبقًا، بحيث تسمح لهذه الأجهزة بالدخول على الشبكات اللاسلكية. ومع ذلك، تعتبر الشبكات اللاسلكية عرضة لبعض مشاكل الأمنية. لقد إكتشف مخترقين الحاسب بأن الشبكات اللاسلكية سهلة الاختراق نسبياً، وحتى باستخدام التقنيات اللاسلكية لاختراق الشبكات السلكية. ونتيجة لذلك، من المهم جدًا أن تحدد المؤسسات سياسات أمان لاسلكية فعالة حتى توفر الحماية من الوصول الغير المصرح به إلى الموارد والأصول الهامة. هناك بعض الإجرائات الشائعة المستعملة في تقوية وحماية السياسات الأمنية تجاه الشبكات اللاسلكية مثل أنظمة منع التسلل اللاسلكي (WIPS) أو أنظمة كشف التسلل اللاسلكي (WIDS).
علاوةً على ذلك، لا تشعر بعض المؤسسات التي ليس لديها نقاط وصول لاسلكية مثبتة بأنها بحاجة إلى مواجهة المخاوف الأمنية اللاسلكية. تم التقدير من قبل In-Stat MDR و META Group أن 95 ٪ من جميع أجهزة الحاسب المحمولة في الشركات التي تم التخطيط لشرائها في سنة 2005 كانت مزودة ببطاقات لاسلكية. من الممكن حدوث مشاكل أمنية في المؤسسة التي يُفترض أنها لاتستعمل تقنيات الشبكات اللاسلكية وذلك عند عملية الإتصال التي تتم من حاسب محمول لاسلكي بشبكة الشركة نفسها. للتوضيح، يمكن للمخترق بأن يمكث في خارج مبنى الشركة (مثلا «مواقف السيارات») وجمع المعلومات من الشركة من خلال ذلك الحاسب المحمول اللاسلكي المتصل بشبكة الشركة أو الأجهزة الأخرى معه، أو حتى اختراق أجهزة حاسب محمولة ومزودة ببطاقات لاسلكية. حينئذ، يكون ذلك المخترق قادر كذلك على الوصول إلى الشبكة السلكية للشركة.
وفي هذا الصدد، زادت المخاطر التي يتعرض لها مستعملين التقنيات اللاسلكية، وذلك نظرًا لأن الخدمات الإلكترونية أصبحت أكثر شيوعًا. كانت هناك مخاطر قليلة نسبيًا عند استخدام التقنيات اللاسلكية لأول مرة، حيث أنه لم يكن لدى المخترقين الوقت الكافي للوصول إلى التقنيات الجديدة، ولم تكن الشبكات اللاسلكية موجودة في مكان العمل. ومع ذلك، هناك الكثير من مخاطر الأمان المرتبطة بالبروتوكولات اللاسلكية الحالية وأساليب التشفير. ومما يزيد من هذه المخاطر هو في الحقيقة الإهمال والجهل على صعيد الأفراد (المستعملين) وعلى صعيد التقصير الحاصل من مسؤولي تقنية المعلومات في الشركات. أصبحت أساليب القرصنة الإلكترونية أكثر تطوراً وابتكارًا من خلال الوصول اللاسلكي، بحيث أصبحت القرصنة أسهل كثيرًا مما كانت في السابق، بدليل أنه يمكن استخدام هاذه القرصنة من خلال أدوات Windows (سهلة الاستخدام) أو الأدوات المستندة إلى أنظمة Linux التي يتم توفيرها على الإنترنت ومن دون أي تكلفة.
RF التدريع
ومن ناحية أخرى، من السياسات العملية والمجدية حقاً في بعض الحالات بأن يتم تطبيق عمليات مهنية بحتة لاعلاقة لها بالتقنية مثل: طلاء الجدران وأفلام النوافذ على غرفة أو مبنى للتخفيف من قوة ترددات الإشارات اللاسلكية بدرجة كبيرة، مما يحول دون انتشار الإشارات خارج المنشأة. يمكن أن يؤدي ذلك إلى تحسين الأمان اللاسلكي إلى حدّ كبير لأنه من الصعب على المتسللين تلقي الإشارات خارج المنطقة الخاضعة لسيطرة المؤسسة، مثل مواقف السيارات.
LEAP
علاوةً على ذلك، هذا يمثل بروتوكول المصادقة القابل للامتداد خفيف الوزن. يعتمد هذا البروتوكول على 802.1X ويساعد في تقليل الثغرات الأمنية الأصلية باستخدام WEP ونظام إدارة مفاتيح متطور. يعد إصدار EAP هذا أكثر أمانًا من EAP-MD5. يستعمل هذا كذلك مصادقة عنوان MAC. LEAP غير آمن ؛ يمكن استخدام THC-LeapCracker لكسر نسخة Cisco من LEAP واستخدامها ضد أجهزة الكمبيوتر المتصلة بنقطة وصول في شكل هجوم القاموس. Anwrap و asleap في النهاية هي المفرقعات الأخرى القادرة على كسر LEAP.
حالة التهديد
وعلى صعيد آخر، الشبكات اللاسلكية شائعة جدًا، سواء بالنسبة للمؤسسات أو الأفراد. تحتوي الكثير من أجهزة الكمبيوتر المحمولة على بطاقات لاسلكية مثبتة مسبقًا. وتوفر هذه الشبكات اللاسلكية القدرة على الدخول إلى شبكة حاسوبية سواء كانت قريبة أم بعيدة، بينما الجهاز المحمول له فوائد كبيرة. ومع ذلك، تعتبر الشبكات اللاسلكية عرضة لبعض مشكلات الأمان. وجد المتسللون أن الشبكات اللاسلكية سهلة الاختراق نسبيًا، وحتى استخدام التكنولوجيا اللاسلكية لاختراق الشبكات السلكية. ونتيجة لذلك، من المهم جدًا أن تحدد المؤسسات سياسات أمان لاسلكية فعالة تحمي من الوصول غير المصرح به إلى الموارد الهامة. يمكن تطبيق أنظمة منع التسلل اللاسلكي (WIPS) أو أنظمة كشف التسلل اللاسلكي (WIDS) بشكل شائع لفرض سياسات الأمان اللاسلكية.
التهديدات والثغرات الأمنية في سياق صناعي (M2M)
وعلى صعيد آخر، نظرًا لتوفر تقنيات الإتصال اللاسلكي وتكلفتها المنخفضة والبسيطة (في متاع كل مستعمل على وجه التقريب)، يزداد استخدام تقنيات الاتصالات اللاسلكية في المجالات التي تتجاوز مناطق الاستخدام المقصودة في الأصل، مثل اتصالات M2M في التطبيقات الصناعية. غالبًا ما يكون لهذه التطبيقات الصناعية متطلبات أمنية محددة ومعنية. وبالتالي، من المهم أن نفهم خصائص هذه التطبيقات وتقييم نقاط الضعف والثغرات الأمنية المحتملة والتي تتحمل أعلى المخاطر في هذا السياق. يتوفر تقييم لنقاط الضعف هذه وكتالوجات الضعف الناتجة في سياق صناعي وتحليلي عند النظر في شبكات WLAN و NFC و ZigBee.
علاوةً على ذلك، الأمن اللاسلكي هو مجرد جانب من جوانب أمن الكمبيوتر. ومع ذلك، قد تكون المنظمات عرضة بشكل خاص للانتهاكات الأمنية الناجمة عن نقاط الوصول المارقة.
ميزة سهولة التنقل (الخاصية المحمولة)
وفي السياق ذاته، إذا قام موظف (كيان موثوق) بإحضار جهاز توجيه لاسلكي وتوصيله بمنفذ تبديل غير آمن، يمكن أن تتعرض الشبكة بالكامل لأي شخص داخل نطاق الإشارات. وبالمثل، إذا قام موظف بإضافة واجهة لاسلكية إلى جهاز كمبيوتر متصل بشبكة باستخدام منفذ USB مفتوح، فقد يؤدي ذلك إلى حدوث خرق في أمان الشبكة يسمح بالوصول إلى مواد سرية. ومع ذلك، هناك إجراءات مضادة فعالة (مثل تعطيل مفاتيح التبديل المفتوحة أثناء تكوين المحول وتكوين شبكة محلية ظاهرية للحد من الوصول إلى الشبكة) المتاحة لحماية كل من الشبكة والمعلومات التي تحتوي عليها، ولكن يجب تطبيق هذه التدابير المضادة بشكل موحد على جميع أجهزة الشبكة.
تنفيذ تشفير الشبكة
RADIUS Server
وفي هذا الصدد، لإعداد خادم، يجب تثبيت برنامج الخادم والعميل. برنامج الخادم المطلوب هو خادم مصادقة مؤسسة مثل RADIUS أو ADS أو NDS أو LDAP. يمكن انتقاء البرنامج المطلوب من موردين مختلفين مثل Microsoft و Cisco و Funk Software و Meetinghouse Data ومن بعض المشاريع مفتوحة المصدر. البرنامج يشمل:
ومن جهة أخرى، من أجل تنفيذ 802.11i، يجب أولاً التأكد من أن كلا من جهاز التوجيه (نقطة) الوصول (نقطة الوصول)، وكذلك جميع الأجهزة العميلة مجهزة بالفعل لدعم تشفير الشبكة. إذا تم ذلك، فيجب دمج خادم مثل RADIUS أو ADS أو NDS أو LDAP. يمكن أن يكون هذا الخادم جهاز كمبيوتر على الشبكة المحلية أو نقطة وصول / جهاز توجيه مع خادم مصادقة متكامل أو خادم بعيد. غالبًا ما تكون أدوات AP / أجهزة التوجيه المزودة بخوادم مصادقة متكاملة باهظة الثمن، وهي على وجه التحديد خيار للاستخدام التجاري مثل النقاط الساخنة. تتطلب خوادم 802.1X المستضافة عبر الإنترنت رسومًا شهرية ؛ تشغيل خادم خاص مجاني ولكن لديه عيبًا يجب على المرء إعداده وأن الخادم يجب أن يكون قيد التشغيل بشكل مستمر.
Meetinghouse Data EAGIS
- AEGIS-Client
- Cisco ACU-Client
- Intel PROSet / البرامج اللاسلكية
- Odyssey Client
- Xsupplicant (open1X) - project
SkyFriendz (حل سحابة مجاني قائم على freeRADIUS)
وفي هذا السياق، يأتي برنامج العميل مدمجًا مع نظام التشغيل Windows XP وقد يتم دمجه في أنظمة التشغيل الأخرى باستخدام أي من البرامج التالية:
الشبكات المخصصة
وعلى صعيد آخر، يمكن أن تشكل الشبكات المخصصة تهديدًا أمنيًا. يتم تعريف الشبكات المخصصة على أنها شبكات [نظير إلى نظير] بين أجهزة الكمبيوتر اللاسلكية التي ليس لها نقطة وصول بينها. على الرغم من أن هذه الأنواع من الشبكات عادة ما تتمتع بحماية قليلة، إلا أنه يمكن استخدام طرق التشفير لتوفير الأمان.
من جانب آخر، لا تمثل فجوة الأمان التي توفرها شبكة Ad hoc شبكة Ad hoc نفسها، وإنما هي الجسر الذي توفره في شبكات أخرى، عادةً في بيئة الشركة، والإعدادات الافتراضية المؤسفة في أغلب إصدارات Microsoft Windows لتشغيل هذه الميزة ما لم يتم تعطيلها بشكل صريح . وبالتالي، قد لا يعرف المستعمل حتى أن لديه شبكة مخصصة غير مؤمنة تعمل على أجهزة الكمبيوتر الخاصة بهم. إذا كانوا يستعملون كذلك شبكة بنية تحتية سلكية أو لاسلكية في نفس الوقت، فإنهم يوفرون جسرًا إلى الشبكة التنظيمية المؤمنة من خلال الاتصال المخصص غير الآمن. السد يكون في شكلين، وهو بجسر مباشر، يتطلب من المستعمل تكوين جسر فعليًا بين الوصلتين، وبالتالي من غير المحتمل أن يبدأ إلا إذا كان مطلوبًا بشكل صريح وجسر غير مباشر يمثل الموارد المشتركة على كمبيوتر المستعمل. قد يعرض الجسر غير المباشر البيانات الخاصة التي تتم مشاركتها من كمبيوتر المستعمل إلى اتصالات LAN ، مثل المجلدات المشتركة أو شبكة التخزين المتصلة بالشبكة الخاصة، دون التمييز بين الاتصالات المصادق عليها أو الخاصة والشبكات المخصصة غير المصادقة. لا يمثل هذا أي تهديدات غير مألوفة بالفعل لنقاط وصول wifi / عامة أو غير آمنة، ولكن قد يتم التحايل على قواعد جدار الحماية في حالة أنظمة التشغيل أو الإعدادات المحلية التي تم تكوينها بشكل سيئ.
SSID الاختباء
وفي السياق ذاته، تتمثل طريقة بسيطة ولكنها غير فعالة لمحاولة تأمين شبكة لاسلكية في إخفاء SSID (معرف مجموعة الخدمة). يوفر هذا القليل جدًا من الحماية ضد أي شيء سوى جهود التطفل غير الرسمية.
802.11i الأمن
علاوةً على ذلك، الأمان الأحدث والأكثر صرامة الذي يتم تنفيذه في شبكات WLAN اليوم هو معيار 802.11i RSN. ومع ذلك، يتطلب معيار 802.11i الكامل (والذي يستعمل WPAv2) أحدث الأجهزة (على عكس WPAv1)، وبالتالي قد يتطلب شراء معدات جديدة. قد تكون هذه الأجهزة الجديدة المطلوبة إما AES-WRAP (إصدار سابق من 802.11i) أو أحدث وأجدد وأفضل، مثل المعدات: AES-CCMP. ينبغي للمرء أن يتأكد من أن الشخص يحتاج إلى WRAP أو CCMP-equipment، لأن معايير الأجهزة 2 غير متوافقة.
برنامج التحكم في الوصول الآمن من Cisco
- freeRADIUS (مفتوح المصدر)
- Funk Software Steel Belted RADIUS (Odyssey)
- برنامج خدمة مصادقة إنترنت من Microsoft
حقن الشبكة
من جهة ثانية، في هجوم حقن الشبكة، يمكن للمتسلل الاستفادة من نقاط الوصول التي تتعرض لحركة مرور الشبكة غير المفلترة، وتحديداً بث حركة مرور الشبكة مثل «Spanning Tree» (802.1D) وOSPF وRIP و HSRP. يقوم المتسلل بحقن أوامر إعادة تكوين الشبكة الزائفة التي تؤثر على أجهزة التوجيه والمحولات والمحاور الذكية. يمكن إيقاف شبكة كاملة بهذه الطريقة وتتطلب إعادة التشغيل أو حتى إعادة برمجة جميع أجهزة الشبكات الذكية.
الاختراق الأسود
وعلى صعيد آخر، يعد الاختراق الأسود أحد الطرق الممكنة لإيقاف هجوم DoS. هذا هو الموقف حيث نقوم بإسقاط جميع حزم IP من المهاجمين. هذه ليست إستراتيجية طويلة الأجل ولاتعتبر جيدة للغاية، لأن المهاجمين يمكنهم تغيير عنوان مصدرهم بسرعة كبيرة.
علاوةً على ذلك، قد يكون لهذا آثار سلبية إذا تم القيام به تلقائيًا. يمكن للمهاجم أن يتعمد إرسال حزم الهجوم باستخدام عنوان IP الخاص بشريك الشركة. الدفاعات التلقائية يمكن أن تمنع حركة المرور المشروعة من هذا الشريك وتسبب مشاكل إضافية.
الإضافات إلى WPAv1
في هذا الإطار، إلى جانب WPAv1 ، يمكن إضافة TKIP و WIDS و EAP إلى الجانب. كذلك، قد يتم إعداد شبكات VPN (اتصالات شبكة آمنة غير مستمرة) بحسب معيار 802.11. تتضمن تطبيقات VPN PPTP وL2TP وIPsec وSSH . ومع ذلك، يمكن كذلك تكسير طبقة الأمان الإضافية هذه بأدوات مثل Anger وDeceit وEttercap لـ PPTP ؛ و ike -scan و IKEProbe و ipsectrace و IKEcrack لاتصالات IPsec.
الأجهزة المحمولة
حماية ضد الشبكات المخصصة
يندرج الأمن داخل الأجهزة المحمولة ضمن ثلاث فئات:
من جهة ثانية، مع زيادة عدد الأجهزة المحمولة مع واجهات 802.1X، يصبح أمان هذه الأجهزة المحمولة مصدر قلق. في حين أن المعايير المفتوحة مثل Kismet موجهة نحو تأمين أجهزة الكمبيوتر المحمولة، ينبغي أن تمتد حلول نقاط الوصول لتشمل تغطية الأجهزة المحمولة كذلك. حلول تعتمد على المضيف للهواتف المحمولة وأجهزة المساعد الرقمي الشخصي مع واجهة 802.1X.
التجامع والترابط الخبيث
إضافةً إلى ذلك، تتمثل «الارتباطات الضارة» في إمكانية قيام المهاجمين بإنشاء أجهزة لاسلكية للاتصال بشبكة شركة عبر أجهزة الكمبيوتر المحمولة بدلاً من نقطة وصول الشركة (AP). تُعرف هذه الأنواع من أجهزة الكمبيوتر المحمولة باسم «APs الناعمة» ويتم إنشاؤها عندما يقوم مجرِم إنترنت بتشغيل بعض البرامج التي تجعل بطاقة الشبكة اللاسلكية الخاصة به تبدو وكأنها نقطة وصول شرعية. بمجرد أن يتمكن اللص من الوصول، يمكنه سرقة كلمات المرور أو شن هجمات على الشبكة السلكية أو زرع أحصنة طروادة. نظرًا لأن الشبكات اللاسلكية تعمل على مستوى الطبقة الثانية، ((لا توفر حماية الطبقة الثالثة مثل مصادقة الشبكة والشبكات الخاصة الافتراضية (VPN) أي عائق)). تساعد المصادقة اللاسلكية 802.1X في بعض الحماية ولكنها لا تزال عرضة للتسلل. قد لا تكون الفكرة وراء هذا النوع من الهجوم هي اقتحام شبكة VPN أو تدابير أمنية أخرى. على الأرجح أن المجرم يحاول فقط تولي وإستحواذ العميل على مستوى الطبقة الثانية.
802.11 الأمن
من جهة ثانية، IEEE 802.1X هي آليات المصادقة القياسية لـ IEEE للأجهزة التي ترغب في توصيل شبكة LAN لاسلكية.
WAPI
في هذا الإطار، يتعامل العنصر الأخير في القائمة مع إجراءات دفاع نشطة على مدار الساعة طوال أيام الأسبوع لضمان أن شبكة الشركة آمنة ومتوافقة. يمكن أن يأخذ هذا شكل البحث بانتظام في سجلات نقطة الوصول والخادم وجدار الحماية لمحاولة اكتشاف أي نشاط غير عادي. مثلًا، إذا مرت أي ملفات كبيرة بنقطة وصول في الساعات الأولى من الصباح ، فسيكون من الضروري إجراء تحقيق جدي في الحادث. هناك عدد من البرامج والأجهزة التي يمكن استخدامها لتكملة السجلات المعتادة وإجراءات السلامة المعتادة الأخرى.
إضافةً إلى ذلك، هذا يمثل مصادقة شبكة WLAN والبنية التحتية للخصوصية. هذا معيار أمان لاسلكي تحدده الحكومة الصينية.
إضافةً إلى ذلك، من مهام تكنولوجيا المعلومات كذلك الحفاظ على قاعدة معارف عمال الشركة محدثة بشأن أي مخاطر جديدة ينبغي توخي الحذر بشأنها. إذا كان الموظفون متعلمين ، ستكون هناك فرصة أقل بكثير من أن يتسبب أي شخص بطريق الخطأ في خرق للأمن من خلال عدم إغلاق الكمبيوتر المحمول أو إحضار نقطة وصول مفتوحة على مصراعيها إلى المنزل لتوسيع نطاق هواتفهم المحمولة. يجب أن يكون الموظفون على دراية بأن أمان الكمبيوتر المحمول للشركة يمتد إلى خارج جدران موقعهم كذلك. ويشمل ذلك أماكن مثل المقاهي التي يمكن أن يكون العمال فيها أكثر عرضة للخطر.
وفي هذا السياق، البطاقات الذكية، الرموز المميزة لـ USB، الرموز المميزة للبرامج
علاوةً على ذلك، هذا هو الشكل القوي جدا من الأمن. عند دمجها مع بعض برامج الخادم ، فإن الجهاز أو بطاقة البرنامج أو الرمز المميز سيستعمل رمز الهوية الداخلية الخاص به مع رمز PIN الذي أدخله المستعمل لإنشاء خوارزمية قوية ستؤدي في كثير من الأحيان إلى إنشاء رمز تشفير جديد. سيتم مزامنة الوقت للبطاقة أو الرمز المميز للخادم. هذه طريقة آمنة جدًا لإجراء عمليات الإرسال اللاسلكية. تصنع الشركات في هذا المجال رموز USB ورموز البرامج والبطاقات الذكية. حتى أنها تجعل إصدارات الأجهزة التي تتضاعف بمثابة شارة صورة الموظف. في الوقت الحالي التدابير الأمنية الأكثر أمانا هي البطاقات الذكية / الرموز المميزة لـ USB. ومع ذلك ، هذه تُعتبر غالية الثمن. الطرق الأكثر أمانًا التالية هي WPA2 أو WPA مع خادم RADIUS. أي واحد من الثلاثة سيوفر قاعدة جيدة للأمن. العنصر الثالث في القائمة هو تثقيف كل من الموظفين والمقاولين بشأن المخاطر الأمنية والتدابير الوقائية الشخصية.
الإضافات إلى WPAv2
كذلك، على عكس 802.1X، يحتوي 802.11i بالفعل على أغلب خدمات الأمان الإضافية مثل TKIP. كما هو الحال مع WPAv1، قد تعمل WPAv2 بالتعاون مع EAP و WIDS.
التشفير من النهاية إلى النهاية
من جانب آخر، المورد الأكثر قيمة هو الوصول إلى الإنترنت في كثير من الأحيان. سيواجه مالك شبكة LAN المكتب الذي يسعى إلى تقييد هذا الوصول مهمة فرض غير بديهية تتمثل في قيام كل مستعمل بمصادقة نفسه لجهاز التوجيه.
وفي السياق ذاته، أما العيب في الطريقة من البداية إلى النهاية، فقد يفشل في تغطية كل حركة المرور. باستخدام التشفير على مستوى جهاز التوجيه أو VPN، يقوم مفتاح واحد بتشفير كل حركة المرور، حتى عمليات البحث عن UDP و DNS. من خلال التشفير من طرف إلى طرف من ناحية أخرى، يجب أن يكون لكل خدمة يتم تأمينها تشفيرها «قيد التشغيل»، وغالبًا ما يجب كذلك «تشغيل» كل اتصال على حدة. لإرسال رسائل البريد الإلكتروني، يجب أن يدعم كل مستلم طريقة التشفير، ويجب أن تتم عملية تبادل المفاتيح بشكل صحيح. بالنسبة إلى الويب، لا تقدم جميع مواقع الويب https، وحتى إذا حدث ذلك ، يرسل المستعرض عناوين IP بنص واضح غير مشفر.
وعلى صعيد آخر، يمكن للمرء أن يجادل بأن كلاً من أساليب تشفير الطبقة 2 و3 ليست جيدة بما يكفي لحماية البيانات القيمة مثل كلمات المرور ورسائل البريد الإلكتروني الشخصية. تضيف هذه التقنيات التشفير فقط إلى أجزاء من مسار الاتصال، مع السماح للأشخاص بالتجسس على حركة المرور إذا تمكنوا من الوصول إلى الشبكة السلكية بطريقة أو بأخرى. قد يكون الحل هو التشفير والترخيص في طبقة التطبيق، وذلك باستخدام تقنيات مثل SSL وSSH وGnuPG وPGP وما شابه.
TKIP
علاوةً على ذلك، يرمز هذا إلى بروتوكول Temporal Key Integrity Protocol ويظهر الاختصار باسم tee-kip. هذا جزء من معيار IEEE 802.11i. تطبق TKIP خلط المفاتيح لكل حزمة مع نظام إعادة القفل وتوفر كذلك فحصًا لتكامل الرسائل. هذه من شأنها بأن تجنب مشاكل WEP.
RADIUS
وفي هذا السياق، خدمة طلب المصادقة عن بُعد في خدمة المستعمل (RADIUS) عبارة عن بروتوكول AAA (المصادقة والترخيص والمحاسبة) يستعمل للوصول إلى الشبكة عن بُعد. كان RADIUS مملوكًا في الأصل ولكن تم نشره لاحقًا بموجب مستندات ISOC RFC 2138 و RFC 2139. تتمثل الفكرة في جعل خادم داخلي يعمل كحارس بوابة من خلال التحقق من الهويات من خلال اسم مستعمل وكلمة مرور تم تحديدهما مسبقًا من قبل المستعمل. يمكن كذلك تكوين خادم RADIUS لفرض سياسات المستعمل وقيوده وكذلك تسجيل المعلومات المحاسبية مثل وقت الاتصال لأغراض مثل الفوترة.
EAP
EAP-(الإصدارات)
تتضمن إصدارات EAP LEAP و PEAP و EAP الأخرى.
علاوةً على ذلك، إن تحسين WPA على معيار IEEE 802.1X قد حسن بالفعل المصادقة والترخيص للوصول إلى الشبكات المحلية اللاسلكية والشبكات السلكية. فضلًا عن ذلك، بدأت تدابير إضافية مثل بروتوكول المصادقة القابل للامتداد (EAP) بقدر أكبر من الأمان. هذا، لأن EAP يستعمل خادم مصادقة مركزي. لسوء الحظ، خلال عام 2002 اكتشف أستاذ ماريلاند بعض أوجه القصور. على مدار السنوات القليلة المقبلة، تمت معالجة أوجه القصور هذه باستخدام TLS والتحسينات الأخرى. هذه النسخة الجديدة من EAP تسمى الآن Extended EAP وهي متوفرة في عدة إصدارات ؛ وهي تشمل: EAP-MD5 و PEAPv0 و PEAPv1 و EAP-MSCHAPv2 و LEAP و EAP-FAST و EAP-TLS و EAP-TTLS و MSCHAPv2 و EAP-SIM.
فتح نقاط الوصول
من جانب آخر، بعد كل شيء، تقتصر الشبكة اللاسلكية على منطقة جغرافية صغيرة. يمكن لأي شخص من أي مكان في العالم استغلال كمبيوتر متصل بالإنترنت ولديه تكوينات غير مناسبة أو مشكلات أمنية أخرى، بينما يمكن فقط للعملاء في نطاق جغرافي صغير استغلال نقطة وصول لاسلكية مفتوحة. وبالتالي، يكون التعرض منخفضًا بنقطة وصول لاسلكية مفتوحة، والمخاطر الناجمة عن وجود شبكة لاسلكية مفتوحة صغيرة. ومع ذلك، يجب أن يدرك المرء أن جهاز التوجيه اللاسلكي المفتوح سوف يتيح الوصول إلى الشبكة المحلية، بما في ذلك في كثير من الأحيان الوصول إلى مشاركات الملفات والطابعات.
وفي السياق ذاته، يمكن أن تكون كثافة وازدحام عدد نقاط الوصول مشكلة - فهناك عدد محدود من القنوات اللاسلكية المتاحة للجمهور، وتتداخل جزئيًا هذه القنوات في عمليات الإرسال والإستقبال اللاسلكي. علاوة على ذلك، يمكن لكل قناة التعامل مع شبكات متعددة من المستعملين، ولكن مع وجود الكثير من الشبكات اللاسلكية الخاصة الأخرة (مثلًا ، المجمعات السكنية المزدحمة)، قد يتسبب العدد المحدود من قنوات راديو Wi-Fi في حدوث مشاكل بطيئة وغيرها.
ومن ناحية أخرى، من الشائع جدًا دفع رسوم شهرية ثابتة للاتصال بالإنترنت، وليس لحركة المرور - وبالتالي لن تكون الحركة الزائدة ضارة.
إضافةً إلى ذلك، بحسب الأناس والمستعملين الذين يناصرون فكرة الـ Open Access Points، يجب ألا تقتصر هذه الفكرة ولا تحتوي على أي مخاطر كبيرة على المستعملين ويجب مراعاة عدة معايير مهمة من المفترض بأن تكون بالحسبان قبل فتح أي محطة وصول لشبكة لاسلكية:
وعلى صعيد آخر، الطريقة الوحيدة للحفاظ على الاتصالات آمنة حقًا هي استخدام التشفير من طرف إلى طرف. مثلًا، عند الوصول إلى بنك الإنترنت، يستعمل المرء دائمًا تشفيرًا قويًا من متصفح الويب وطوال الطريق إلى البنك - وبالتالي لا ينبغي أن يكون مخاطرة القيام بالخدمات المصرفية عبر شبكة لاسلكية غير مشفرة. الحجة هي أن أي شخص يمكنه شم حركة المرور وهو أمر ينطبق على الشبكات السلكية كذلك، حيث يمكن لمسؤولي النظام والمتسللين المحتملين الوصول إلى الروابط ويمكنهم قراءة حركة المرور. كذلك ، يمكن لأي شخص يعرف مفاتيح شبكة لاسلكية مشفرة الوصول إلى البيانات التي يتم نقلها عبر الشبكة.
ومن ناحية أخرى، باستخدام خوارزميات التشفير الأكثر شيوعًا اليوم، سيكون بإمكان متلقي الشم عادة حساب مفتاح الشبكة في غضون دقائق قليلة.
- إنظر كذلك
- آيركراك-إن جي
- حماية الهاتف
وفي هذا الصدد، إذا كانت الخدمات مثل مشاركة الملفات والوصول إلى الطابعات وما إلى ذلك متوفرة على الشبكة المحلية ، فمن المستحسن أن يكون هناك مصادقة (أي بكلمة مرور) للوصول إليها (لا ينبغي للمرء أن يفترض أبدًا أن الشبكة الخاصة لا يمكن الوصول إليها من الخارج). تم الإعداد بشكل صحيح ، يجب أن يكون من الآمن السماح بالوصول إلى الشبكة المحلية للأطراف الخارجية.
علاوةً على ذلك، عندما تكون اتصالات الإنترنت وفيرة ورخيصة ، نادراً ما يكون المستغلون المستقلون مصدر إزعاج بارز.
علاوةً على ذلك، من ناحية أخرى، في بعض الدول والمناطق مثلما هو موجود في دولة ألمانيا، قد يكون الأشخاص أو المستعملين الذين يوفرون نقطة وصول مفتوحة ومجانية (Free Access Point)، مسؤولين (ربما جزئيًا) عن أي نشاط غير قانوني يتم إجراؤه عبر نقطة الوصول هذه. كذلك، تحدد الكثير من العقود مع مزودي خدمة الإنترنت أنه قد لا تتم مشاركة الاتصال مع أشخاص آخرين.
ومن ناحية أخرى، اليوم وفي هذا الوقت من الزمن، هناك تغطيات فعالة وكبيرة ومنتشرة للشبكات اللاسلكية، وتعتبر على وجه التقريب مفعلة ومتكاملة بشكل تقني وفني في الكثير من المناطق الحضرية - والبنية التحتية لشبكات المجتمع اللاسلكي (والتي يعتقدها البعض هي المستقبل في عالم الإنترنت) وهو أمر قد يكون بالفعل صحيحاً. يمكن للمرء أن يتجول ويكون متصلاً بالإنترنت دائمًا إذا كانت العقد مفتوحة للجمهور، ولكن بسبب المخاوف الأمنية ، يتم تشفير أغلب العقد ولا يعرف المستعملون كيفية تعطيل التشفير. كثير من الناس اعتبر أنه من قواعد السلوك المناسبة ترك نقاط الوصول مفتوحة للجمهور ، مما يتيح الوصول المجاني إلى الإنترنت. الآخرين أعتقد أن التشفير الافتراضي يوفر حماية كبيرة عند حدوث إزعاج صغير، ضد مخاطر الوصول المفتوح التي يخشون أن تكون كبيرة حتى على جهاز توجيه DSL بالمنزل.
هجمات رجل في المنتصف
إضافةً إلى ذلك، يقوم مهاجم man-in-the-middle (الرجل في المنتصف) بإغراء أجهزة الكمبيوتر بتسجيل الدخول إلى جهاز كمبيوتر تم إعداده باعتباره نقطة وصول ناعمة (نقطة وصول). بمجرد الانتهاء من ذلك، يتصل المتسلل بنقطة وصول حقيقية عبر بطاقة لاسلكية أخرى تقدم تدفقًا ثابتًا لحركة المرور عبر جهاز الكمبيوتر الذي يقوم بالقرصنة الشفافة إلى الشبكة الحقيقية. يمكن للقراصنة فيما بعد استنشاق حركة المرور. يعتمد نوع واحد من هجوم الرجل في الوسط على أخطاء الأمان في بروتوكولات التحدي والمصافحة في التنفيذ «هجوم إلغاء المصادقة». يفرض هذا الهجوم على أجهزة الكمبيوتر المتصلة بـ AP إسقاط اتصالاتها وإعادة الاتصال بـ AP الناعم للقرصنة (يقوم بفصل المستعمل عن المودم بحيث يتعين عليهم الاتصال مرة أخرى باستخدام كلمة المرور الخاصة بهم والتي يمكن للشخص استخراجها من تسجيل الحدث). وتتعزز هجمات الرجل في المنتصف من قبل البرامج مثل LANjack و AirJack الذي تتم عملية تشغيله آلياً بالعديد من الخطوات العملية، وهذا يعني بأن المطلوب هو تنفيذ العملية مرة واحدة، ويمكن الآن إجراء بعض المهارات التي يمكن لبعض المخترقين المبتدئين عملها «كيديس النصي». النقاط الساخنة معرضة بشكل خاص لأي هجوم نظرًا لعدم وجود أمان يذكر على هذه الشبكات.
تدابير أمنية
وفي هذا السياق، هناك مجموعة من التدابير الأمنية اللاسلكية، متفاوتة الفعالية والتطبيق العملي:
WPAv2
ومن جهة أخرى، WPA2 هي نسخة تحمل علامة WiFi Alliance لمعيار 802.11i النهائي. التحسين الأساسي على WPA هو تضمين خوارزمية AES-CCMP كميزة إلزامية. يدعم كل من WPA و WPA2 أساليب مصادقة EAP باستخدام خوادم RADIUS والمفتاح الذي تمت مشاركته مسبقًا (PSK).
إضافةً إلى ذلك، يتزايد عدد شبكات WPA و WPA2، بينما يتناقص عدد شبكات WEP، بسبب ثغرات أمنية واضحة ومكشوفة وسهلة الإستغلال في WEP.
وفي هذا الصدد، تم العثور في بروتوكول WPA2 (على الأقل) مشكلة واحدة وهي عدم وجود حصانة أمان واحدة، والمشكلة ملقبة بـ Hole196. تستعمل مشكلة عدم الحصانة WPA2 Group Temporal Key (GTK) ، وهو مفتاح مشترك بين جميع مستعملي نفس BSSID، لشن هجمات على مستعملين آخرين لنفس BSSID. تم تسميته بعد الصفحة 196 من مواصفات IEEE 802.11i، حيث تمت مناقشة مشكلة عدم الحصانة. لكي يتم تنفيذ هذا الاستغلال، يجب أن يعرف المهاجم قيمة GTK.
العادية WEP
إضافةً إلى ذلك، كان معيار تشفير Wired Equivalent Privacy (WEP) هو معيار التشفير الأصلي للشبكات اللاسلكية، لكن منذ عام 2004 مع التصديق على WPA2 ، أعلن IEEE أنه «مهمل»، وفي حين أنه غالبًا ما يكون مدعومًا، إلا أنه نادرًا ما يكون افتراضيًا أو غير افتراضي أبدًا في الرجعية.
علاوةً على ذلك، أثيرت مخاوف بشأن أمنها في وقت مبكر من عام 2001، أثبتت إلى حدّ كبير في عام 2005 من قبل مكتب التحقيقات الفيدرالي، ولكن في سنة 2007 اعترف تي جيه ماكس ماكس بانتهاك أمني هائل يرجع جزئيا إلى الاعتماد على WEP، وبطاقة الدفع استغرق الصناعة حتى عام 2008 لحظر استخدامه - وحتى ذلك الحين سمح للاستخدام الحالي بالاستمرار حتى في شهر يونيو من عام 2010.
شبكات غير تقليدية
كذلك، تحدث سرقة الهوية (أو انتحال MAC) عندما يتمكن أحد المتطفلين من الاستماع إلى حركة مرور الشبكة وتحديد عنوان MAC لجهاز الكمبيوتر الذي يتمتع بامتيازات الشبكة. تسمح أغلب الأنظمة اللاسلكية بنوع من تصفية MAC للسماح لأجهزة الكمبيوتر المصرح لها فقط والتي لها معرفات MAC محددة بالوصول إلى الشبكة واستخدامها. ومع ذلك، توجد برامج لديها قدرات «استنشاق» الشبكة. تكون هناك عمليات دمج لهذه البرامج مع البرامج الأخرى التي تسمح لجهاز الكمبيوتر بالتظاهر بأنه لديه أي عنوان MAC يرغب فيه القراصنة، ويمكن للمتطفل أن يتغلب بسهولة على تلك العقبة.
سرقة الهوية (خداع MAC)
من جانب آخر، تكون تصفية MAC فعالة فقط للشبكات السكنية الصغيرة (SOHO)، نظرًا لأنها توفر الحماية فقط عندما يكون الجهاز اللاسلكي «في وضع إيقاف التشغيل». أي جهاز 802.11 «على الهواء» ينقل بحرية عنوان MAC غير المشفر في رؤوس 802.11، ولا يحتاج إلى أي جهاز أو برنامج خاص لاكتشافه. يمكن لأي شخص لديه جهاز استقبال 802.11 (كمبيوتر محمول ومحول لاسلكي) ومحلل حزم لاسلكية مجاني الحصول على عنوان MAC لأي جهاز إرسال 802.11 ضمن النطاق. في بيئة تنظيمية، حيث تكون أغلب الأجهزة اللاسلكية «على الهواء» طوال نوبة العمل النشطة، لا توفر تصفية MAC سوى إحساسًا خاطئًا بالأمان لأنه يمنع فقط الاتصالات «العرضية» أو غير المقصودة بالبنية التحتية التنظيمية ولا يفعل شيئًا لمنع الهجوم الموجه.
وفي هذا الصدد، الشبكات غير التقليدية مثل الشبكة الشخصية أجهزة Bluetooth ليست آمنة من القرصنة ويجب اعتبارها مخاطرة أمنية. يجب تأمين أجهزة قراءة الباركود وأجهزة المساعد الرقمي الشخصي المحمولة والطابعات والناسخات اللاسلكية. يمكن التغاضي بسهولة عن هذه الشبكات غير التقليدية من قبل موظفي تكنولوجيا المعلومات الذين ركزوا بشكل ضيق على أجهزة الكمبيوتر المحمولة ونقاط الوصول.
الحد من المعدل
علاوةً على ذلك، يمكن استخدام طريقة الحد من المعدل لتقليل نوع معين من الحركة إلى معدل يمكن التعامل معه بشكل معقول. لا يزال بالإمكان استخدام البث إلى الشبكة الداخلية ، ولكن بمعدل محدود مثلًا. هذا يتعلق بالمزيد من الهجمات (هجمات دوس) الخفية. هذا أمر جيد إذا كان الهجوم يستهدف خادم واحد لأنه يحافظ على خطوط النقل مفتوحة جزئيًا على الأقل للاتصالات الأخرى.
وعلى صعيد آخر، الحد من معدل إحباط كل من المهاجم والمستعملين الشرعيين. هذا يساعد ولكن لا يحل المشكلة بالكامل. بمجرد أن تسد حركة مرور DoS خط الوصول المتجه إلى الإنترنت، لا يوجد شيء يمكن لجدار الحماية الحدودي القيام به للمساعدة في الموقف. أغلب هجمات حجب الخدمة هي مشاكل في المجتمع لا يمكن إيقافها إلا بمساعدة مزودي خدمة الإنترنت والمؤسسات الذين يتم الاستيلاء على أجهزة الكمبيوتر الخاصة بهم كبوتات وتستعمل لمهاجمة الشركات الأخرى.
WPAv1
من جانب آخر، تم إنشاء بروتوكولي أمان «الوصول المحمي بالدقة اللاسلكية» (WPA و WPA2) لاحقًا لمعالجة مشكلات WEP. إذا تم استخدام كلمة مرور ضعيفة، مثل كلمة في قاموس أو سلسلة أحرف قصيرة، فيمكن كسر WPA و WPA2. باستخدام كلمة مرور عشوائية طويلة بما يكفي (مثلًا 14 حرفًا عشوائيًا) أو عبارة مرور (مثلًا 5 كلمات تم اختيارها عشوائيًا) يجعل مفتاح WPA المشترك مسبقًا غير قابل للتجزئة فعليًا. يعتمد الجيل الثاني من بروتوكول أمان WPA (WPA2) على التعديل النهائي IEEE 802.11i لمعيار 802.11 وهو مؤهل للتوافق مع FIPS 140-2. مع كل أنظمة التشفير هذه، يمكن لأي عميل في الشبكة يعرف المفاتيح أن يقرأ كل حركة المرور تلك.
ومن ناحية أخرى، يعد الوصول المحمي بالدقة اللاسلكية (WPA) بمثابة تحسين للبرامج / البرامج الثابتة عبر WEP. جميع معدات WLAN العادية التي عملت مع WEP يمكن ترقيتها ببساطة ولا يلزم شراء أي معدات جديدة. WPA هو إصدار تم خفضه من معيار الأمان 802.11i والذي تم تطويره بواسطة IEEE 802.11 لاستبدال WEP. تم تطوير خوارزمية تشفير TKIP لـ WPA لتوفير تحسينات على WEP والتي يمكن إرسالها كترقية للبرامج الثابتة إلى أجهزة 802.11 الحالية. يوفر ملف تعريف WPA كذلك دعمًا اختياريًا لخوارزمية AES-CCMP التي تعد الخوارزمية المفضلة في 802.11i و WPA2.
من جهة ثانية، ومع ذلك، كانت هناك معلومات تفيد بأن Erik Tews (الرجل الذي أنشأ هجوم التجزئة على WEP) كان سيكشف عن طريقة لكسر تنفيذ WPA TKIP في مؤتمر الأمن PacSec بطوكيو في شهر نوفمبر بعام 2008، مما أدى إلى تمرير التشفير على حزمة ما بين 12 -15 دقيقة. ومع ذلك، فإن الإعلان عن هذه «الكراك» كان مبالغًا فيه إلى حد ما من قبل وسائل الإعلام، لأنه اعتبارًا من شهر أغسطس في عام 2009، كان أفضل هجوم على WPA (هجوم Beck-Tews) ناجحًا جزئيًا فقط لأنه يعمل فقط على البيانات القصيرة الحزم، فإنه لا يمكن فك تشفير مفتاح WPA ، ويتطلب تطبيقات WPA محددة للغاية من أجل العمل.
ومن ناحية أخرى، يوفر WPA Enterprise مصادقة تستند إلى RADIUS باستخدام 802.1X. يستعمل WPA Personal مفتاحًا مشتركًا متناسقاً مسبقًا (PSK) لإنشاء الأمان باستخدام عبارة مرور تتكون من 8 إلى 63 حرفًا. يمكن كذلك إدخال PSK كسلسلة سداسية عشرية مكونة من 64 حرفًا. يمكن كسر عبارات مرور PSK الضعيفة باستخدام هجمات القاموس دون اتصال عن طريق التقاط الرسائل في التبادل الرباعي عندما يعيد العميل الاتصال بعد المصادقة. يمكن للأجنحة اللاسلكية مثل aircrack-ng كسر عبارة مرور ضعيفة في أقل من دقيقة. أخرى WEP / WPA المفرقعات هي AirSnort وAuditor Security Collection. ومع ذلك، يكون WPA Personal آمنًا عند استخدامه مع عبارات مرور «جيدة» أو مفتاح سداسي عشري كامل مكون من 64 حرفًا.
الاتصال بنقاط الوصول المارقة
أنظمة المصادقة المتبادلة مثل WPA2 كما هو موضح أعلاه
وفي هذا الصدد، توفر حلول IPS اللاسلكية الآن أمانًا لاسلكيًا للأجهزة المحمولة.
وفي هذا السياق، أصبحت أجهزة مراقبة المرضى المتنقلة جزءًا لا يتجزأ من صناعة الرعاية الصحية وستصبح هذه الأجهزة في نهاية المطاف الطريقة المفضلة للوصول إلى فحوصات طبية للمرضى الموجودين في المناطق النائية وتنفيذها. بالنسبة إلى هذه الأنواع من أنظمة مراقبة المريض، يعد الأمان والموثوقية أمرًا بالغ الأهمية، لأنه يمكن أن يؤثر على حالة المرضى، ويمكن أن يترك المهنيين الطبيين في الظلام حول حالة المريض في حالة تعرضه للخطر.
طرق الوصول غير المصرح به
وفي السياق ذاته، يمكن أن يأتي انتهاك محيط الأمان لشبكة الشركة من عدد من الطرق والمقاصد المختلفة. يشار إلى إحدى هذه الطرق باسم «الارتباط العرضي». عندما يقوم أحد المستعملين بتشغيل جهاز كمبيوتر ويتمسك بنقطة وصول لاسلكية من شبكة متداخلة تابعة لشركة مجاورة، فقد لا يعرف المستعمل حتى حدوث ذلك. ومع ذلك، يعد خرقًا أمنيًا في كشف معلومات الشركة المملوكة، وقد يوجد الآن رابط من شركة إلى أخرى. هذا صحيح بشكل خاص إذا تم توصيل الكمبيوتر المحمول كذلك بشبكة سلكية.
التجامع والمقاصد المصادفة (العرضية)
علاوةً على ذلك، تكون أنماط أو حالات الوصول الغير المصرح به إلى الارتباطات والوظائف والبيانات متغيرة مثلما تستعمل الكيانات المعنية رموز البرامج. بطبيعة الحال، لا يوجد نموذج كامل النطاق لهذا التهديد، وإلى حد ما، تعتمد الوقاية على الأساليب المعروفة للهجوم وطرق الهجوم ذات الصلة لقمع الأساليب المطبقة. ومع ذلك، فإن كل طريقة جديدة للعمل ستخلق خيارات جديدة للتهديد وربما تكون غير مخطط لها. وبالتالي الوقاية تتطلب حملة ثابتة للتحسين وخطة عمل واضحة وصريحة. تعد أوضاع الهجوم الموضحة مجرد لقطة من الأساليب والسيناريوهات النموذجية التي يمكن تطبيقها.
وفي هذا السياق، يُعد الارتباط العرضي حالة ضعف لاسلكية تسمى «سوء الارتباط». يمكن أن يكون سوء الارتباط عرضيًا ومتعمدًا (مثلًا، يتم القيام به لتجاوز جدار حماية الشركة) أو يمكن أن ينتج عن محاولات متعمدة على عملاء لاسلكيين لجذبهم إلى الاتصال بنقاط الوصول للمهاجمين.
نظام منع التسلل اللاسلكي
وفي هذا الصدد، يعد نظام منع التسلل اللاسلكي (WIPS) مفهومًا لأقوى الطرق لمواجهة مخاطر الأمان اللاسلكي. ومع ذلك، لا يوجد مثل WIPS كحل مصمم جاهز للتنفيذ كحزمة برامج. عادةً ما يتم تطبيق WIPS كتراكب على بنية شبكة LAN لاسلكية حالية، على الرغم من أنه قد يتم نشرها بشكل مستقل لفرض سياسات غير لاسلكية داخل المنظمة. يعتبر WIPS مهمًا جدًا للأمان اللاسلكي لدرجة أنه في شهر يوليو من عام 2009، نشر مجلس معايير أمان صناعة بطاقة الدفع إرشادات لاسلكية، لـ PCI DSS يوصي باستخدام WIPS للعمليات الآلية الخاصة بالمسح اللاسلكي والحماية للمؤسسات الكبيرة.
لمحة عامة
ومن جهة أخرى، يمكن لأي شخص إستشمام حركة المرور داخل نطاق الشبكة الجغرافية لأي شبكة لاسلكية طالما أن هذه الشبكة مفتوحة وغير مشفرة. كذلك، يمكن تسجيل حركة المرور والحصول على وصول غير مصرح به إلى موارد الشبكة الداخلية، ثم فيما بعد استخدام المعلومات والموارد للقيام بأعمال تخريبية أو أعمال غير قانونية. أصبحت مثل هذه الانتهاكات الأمنية قضايا مهمة لشبكات المؤسسات والشبكات المنزلية.
وفي هذا السياق، تُوفر أنظمة التشغيل الحديثة مثل Linux أو macOS أو Microsoft Windows إعدادات سهلة لجعل جهاز الحاسب «محطة أساسية» لشبكات شبكة محلية اللاسلكية باستخدام «مشاركة الإتصال بالإنترنت»، مما يتيح لجميع أجهزة الحاسب في المنزل الوصول إلى الإنترنت من خلال «محطة الأساس». ومع ذلك، فإن قلة المعرفة بين المستعملين حول مشاكل الأمان الملازمة لإعداد مثل هذه الأنظمة قد تسمح للآخرين بالوصول إلى مشاركة الإتصال في كثير من الأحيان. عادة ما يتم تحقيق هذا النوع من الإتصال من دون معرفة مستعمل أو مشغل الشبكة اللاسلكية؛ وقد يكون ذلك بدون علم المستعمل المخترق نفسه، بمعنى أنه ربما يكون جهاز الحاسب الخاص بالمخترق قد قام تلقائياَ بعملية اختيار شبكة لاسلكية غير آمنة لإستخدامها كنقطة وصول قريبه منه.
من جهة ثانية، إذا لم يتم تفعيل مميزات الأمان لجهاز التوجيه أو إذا قام المالك بإلغاء تنشيط هذه الخواص من أجل الراحة، فسيؤدي ذلك إلى إنشاء نقطة اتصال مفتوحه. نظرًا لأن أغلب أجهزة الحاسب المحمولة في القرن الحادي والعشرين بها شبكات لاسلكية مدمجة (انظر تقنية Intel «Centrino»)، فإنها لا تحتاج إلى محول تابع لجهة خارجية مثل بطاقة PCMCIA أو USB dongle . قد يتم تفعيل تشغيل الشبكات اللاسلكية المدمجة بشكل افتراضي ومن دون أن يدرك المالك ذلك، مما يسمح ذلك بإمكانية الوصول إلى هذا الحاسب المحمول من قبل أي أجهزة حاسب قريبه منه.
هجمات الحجب عن الخدمة
وفي هذا السياق، يحدث هجوم رفض الخدمة (DoS) عندما يقصف المهاجم باستمرار نقطة وصول مستهدفة (نقطة وصول) أو شبكة بها طلبات وهمية، ورسائل اتصال ناجحة سابقة لأوانها، و / أو رسائل فشل، و / أو أوامر أخرى. هذه الأسباب تجعل المستعملين الشرعيين غير قادرين على الوصول إلى الشبكة وقد يتسببون في تعطل الشبكة. تعتمد هذه الهجمات على إساءة استخدام البروتوكولات مثل بروتوكول المصادقة القابلة للامتداد (EAP).
علاوةً على ذلك، لا يؤدي هجوم DoS بحد ذاته إلى كشف البيانات التنظيمية لمهاجم ضار، حيث أن انقطاع الشبكة يمنع تدفق البيانات ويحمي البيانات بشكل غير مباشر عن طريق منع إرسالها. السبب المعتاد لتنفيذ هجوم DoS هو مراقبة استرداد الشبكة اللاسلكية، والتي يتم خلالها إعادة جميع رموز المصافحة الأولية من قبل جميع الأجهزة، مما يتيح الفرصة للمهاجم الضار لتسجيل هذه الرموز واستخدام أدوات تكسير مختلفة لتحليل نقاط الضعف الأمنية واستغلالها للوصول غير المصرح به إلى النظام. يعمل هذا بشكل أفضل على الأنظمة المشفرة بشكل ضعيف مثل WEP، حيث يتوفر عدد من الأدوات التي يمكن أن تشن هجومًا على نمط القاموس من مفاتيح الأمان «المقبولة» على أساس مفتاح الأمان «النموذجي» الذي تم التقاطه أثناء استرداد الشبكة.
مفاهيم منع الاختراق اللاسلكي
كذلك، بالنسبة إلى الشبكات المغلقة (مثل المستعملين المنزليين والمؤسسات)، فإن الطريقة الأكثر شيوعًا هي تكوين قيود الوصول في نقاط الوصول. قد تتضمن هذه القيود التشفير والتحقق من عنوان MAC . يمكن استخدام أنظمة منع التسلل اللاسلكي لتوفير أمان الشبكة المحلية اللاسلكية في نموذج الشبكة هذا.
إضافةً إلى ذلك، الشبكات اللاسلكية أقل أمانًا من الشبكات السلكية؛ في الكثير من المكاتب، يمكن للمتطفلين زيارة أجهزة الكمبيوتر الخاصة بهم وربطها بسهولة بالشبكة السلكية دون مشاكل، والحصول على إمكانية الوصول إلى الشبكة، كما أنه من الممكن غالبًا كذلك للمتطفلين عن بُعد الوصول إلى الشبكة من خلال backdoors مثل Back Orifice . قد يكون أحد الحلول العامة هو التشفير من طرف إلى طرف، مع مصادقة مستقلة على جميع الموارد التي لا ينبغي أن تكون متاحة للجمهور.
علاوةً على ذلك، بالنسبة للموفرين التجاريين والنقاط الساخنة والمؤسسات الكبيرة، غالبًا ما يكون الحل المفضل هو وجود شبكة لاسلكية مفتوحة وغير مشفرة، ولكن معزولة تمامًا. لن يتمكن المستعملون في البداية من الوصول إلى الإنترنت ولا إلى موارد الشبكة المحلية. عادةً ما يقوم المزودون التجاريون بإعادة توجيه كل حركة مرور الويب إلى بوابة مقيدة توفر الدفع و / أو الترخيص. الحل الآخر هو مطالبة المستعملين بالاتصال بأمان بشبكة مميزة باستخدام VPN.
هناك ثلاث طرق رئيسية لتأمين شبكة لاسلكية:
وفي هذا الصدد، لا يوجد نظام مصمم جاهز للحيلولة دون الاستخدام الاحتيالي للاتصالات اللاسلكية أو لحماية البيانات والوظائف باستخدام أجهزة الكمبيوتر المتصلة لاسلكيًا والكيانات الأخرى. ومع ذلك، هناك نظام لتأهيل التدابير المتخذة ككل بحسب فهم مشترك لما يجب اعتباره على أحدث طراز. نظام التأهيل هو إجماع دولي على النحو المحدد في ISO / IEC 15408.
PEAP
ومن ناحية أخرى، EAPs الأخرى: هناك أنواع أخرى من تطبيقات بروتوكول المصادقة القابل للامتداد التي تستند إلى إطار EAP. يدعم الإطار الذي تم إنشاؤه أنواع EAP الحالية وكذلك أساليب المصادقة المستقبلية. يوفر EAP-TLS حماية جيدة للغاية بسبب المصادقة المتبادلة. تتم مصادقة كل من العميل والشبكة باستخدام الشهادات ومفاتيح WEP لكل جلسة. EAP-FAST كذلك حماية جيدة. EAP-TTLS هو بديل آخر من إنتاج Certicom و Funk Software. إنه أكثر ملاءمة حيث لا يحتاج المرء إلى توزيع الشهادات على المستعملين، ولكنه يوفر حماية أقل قليلاً من EAP-TLS.
من جانب آخر، هذا يمثل بروتوكول المصادقة القابل للامتداد المحمي. يسمح هذا البروتوكول بنقل آمن للبيانات وكلمات المرور ومفاتيح التشفير دون الحاجة إلى خادم شهادات. تم تطوير هذا البروتوكول بواسطة Cisco و Microsoft و RSA Security .
عنوان IP ثابت
وعلى صعيد آخر، توفر نقاط الوصول اللاسلكية النموذجية عناوين IP للعملاء عبر DHCP. إن مطالبة العملاء بتعيين عناوينهم الخاصة يجعل الأمر أكثر صعوبة بالنسبة للمتطفل العادي أو غير المتطور لتسجيل الدخول إلى الشبكة، ولكنه يوفر حماية قليلة ضد أي مهاجم متطور.
واجهة الهواء وربط المخاطر وعمليات الفساد
وفي هذا الصدد، كانت هناك مخاطر قليلة نسبيًا عند تقديم التكنولوجيا اللاسلكية لأول مرة، حيث كانت الجهود المبذولة للحفاظ على الاتصال عالية وكانت الجهود المبذولة للتسلل أعلى دائمًا. ازدادت مجموعة المخاطر التي يتعرض لها مستعملو التكنولوجيا اللاسلكية نظرًا لأن الخدمة أصبحت أكثر شيوعًا، وكانت التكنولوجيا أكثر شيوعًا. يوجد اليوم عدد كبير من مخاطر الأمان المرتبطة بالبروتوكولات اللاسلكية الحالية وأساليب التشفير، حيث يوجد الإهمال والجهل على مستوى المستعمل وتكنولوجيا المعلومات في الشركة. أصبحت أساليب القرصنة أكثر تطوراً وإبداعًا مع المعيار اللاسلكي.
الدفاع المتعلق بالحرمان من الخدمة
كذلك، من السهل اكتشاف أغلب هجمات حجب الخدمة. ومع ذلك، يصعب إيقاف الكثير منها حتى بعد الاكتشاف. فيما يلي ثلاثة من أكثر الطرق شيوعًا لإيقاف هجوم DoS:
التحقق من المصافحة
إضافةً إلى ذلك، فقط عندما يسترجع جدار الحماية ACK ، والذي سيحدث فقط في اتصال شرعي، سيرسل جدار الحماية قطعة SYN الأصلية إلى الخادم الذي كان الغرض منه أصلاً. لا يقوم جدار الحماية بتخصيص الموارد للاتصال عند وصول شريحة SYN، لذا فإن التعامل مع عدد كبير من مقاطع SYN الخاطئة لا يمثل سوى عبء صغير.
وعلى صعيد آخر، يتضمن التحقق من المصافحة إنشاء فتحات خاطئة ، وعدم تخصيص الموارد جانبا حتى يقر المرسل. تعالج بعض جدران الحماية فيضان SYN عن طريق التحقق المسبق من مصافحة TCP. يتم ذلك عن طريق إنشاء فتحات خاطئة. عند وصول شريحة SYN ، يرسل جدار الحماية شريحة SYN / ACK ، دون تمرير مقطع SYN إلى الخادم الهدف.
شبكات الوصول المقيدة
وعلى صعيد آخر، تتضمن الحلول نظامًا أحدث للمصادقة، IEEE 802.1X ، يعد بتعزيز الأمان على كل من الشبكات السلكية واللاسلكية. غالبًا ما تحتوي نقاط الوصول اللاسلكية التي تتضمن تقنيات مثل هذه على أجهزة توجيه مدمجة، وبذلك تصبح بوابات لاسلكية .
هجوم كافيه لاتيه
وعلى صعيد آخر، يعتبر هجوم Caffe Latte طريقة أخرى لهزيمة WEP. ليس من الضروري أن يكون المهاجم في منطقة الشبكة باستخدام هذا الاستغلال. باستخدام عملية تستهدف مكدس Windows اللاسلكي، من الممكن الحصول على مفتاح WEP من عميل بعيد. خلال إرسال مجموعة من طلبات ARP المشفرة، يستغل المهاجم مصادقة المفتاح المشترك وعيوب تعديل الرسائل في 802.11 WEP. يستعمل المهاجم ردود ARP للحصول على مفتاح WEP في أقل من 6 دقائق.
تصفية معرف MAC
علاوةً على ذلك، واحدة من أبسط التقنيات هي السماح بالوصول فقط من عناوين MAC المعروفة والموافقة عليها مسبقًا. تحتوي أغلب نقاط الوصول اللاسلكية على نوع من تصفية معرف MAC. ومع ذلك، يمكن للمهاجم ببساطة استنشاق عنوان MAC الخاص بالعميل المعتمد وتزوير هذا العنوان.
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟