أمن العمليات
المحتويات
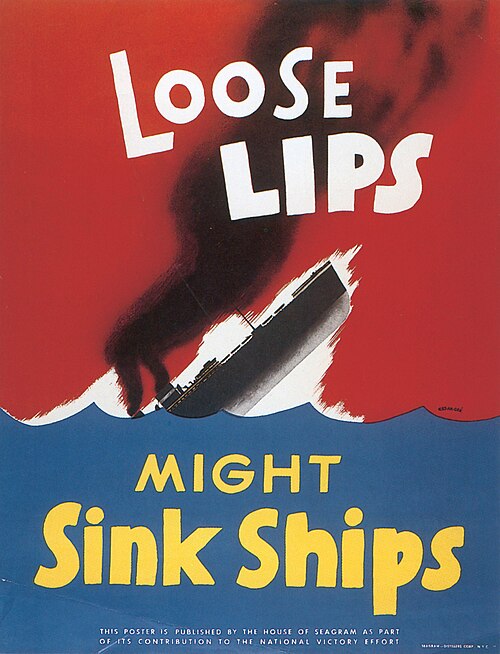
على سبيل التعريف، أمن العمليات (بالإنجليزية: Operations security وتختصر OPSEC) هي عملية لمعرفة المعلومات المهمة التي قد تسمح لإستخبارات العدو ملاحظة العمليات الاستخبارية ضده قبل البدأ بها أو خلال القيام بها، وتحديد تلك المعلومات التي حصل عليها الخصوم بأنها مفيدة لهم أم لا، ثم تنفيذ تدابير مختارة للقضاء على استغلال الخصوم لتلك المعلومات الحساسة أو الحد من فائدتها على الأقل. وتعرض الأقسام التالية جوانب أخرى من الموضوع.
وفي هذا الصدد، بمعنى أكثر عمومية، أمن العمليات هي عملية حماية أجزاء فردية من البيانات التي قد يتم تجميعها معًا لإعطاء صورة أكبر عن العملية الأكبر (aggregation أو تجميع البيانات). أمن العمليات هو حماية المعلومات الحرجة من القادة العسكريين وكبار المسؤليين والإداريين أو هيئات صنع القرار الأخرى، تؤدي عملية أمن العمليات إلى تطوير الإجراءات المضادة، والتي تشمل تدابير فنية وغير فنية مثل استخدام برامج تشفير البريد الإلكتروني، واتخاذ الاحتياطات ضد التنصت، وإيلاء اهتمام وثيق للصور التي يتم التقاطها (مثل العناصر الموجودة في الخلفية والتي قد تعطي معلومات حول المكان)، أو عدم التحدث علنًا على مواقع التواصل الاجتماعي عن معلومات حول الوحدة أو النشاط أو قائمة المعلومات المهمة للمؤسسة الاستخبارية والعسكرية.
وفي هذا السياق، صاغ جيش الولايات المتحدة مصطلح «أمن العمليات (operations security)» خلال حرب فيتنام.
قرار NSDD 298
وفي هذا الصدد، في العام 1988، وقع الرئيس الأمريكي رونالد ريغان توجيه قرار الأمن القومي (NSDD 298). أنشأت هذه الوثيقة البرنامج الوطني لأمن العمليات وعينت مدير وكالة الأمن القومي (NSA) كوكيل تنفيذي لدعم أمن العمليات المشترك بين الوكالات الحكومية الأمريكية. وقد أنشأت هذه الوثيقة كذلك فريق دعم أمن العمليات المشترك بين الوكالات (IOSS).
الثقافة الأمنية
- حساس ولكن غير سري - إدارة امن الدولة
- معلومات غير سرية خاضعة للرقابة - CUI
- هندسة اجتماعية
- المراجع
- روابط خارجية
- موقع أمن العمليات لحكومة الولايات المتحدة
- جمعية محترفي أمن العمليات
معالجة
وعلى صعيد آخر، في الوقت الحالي يتم التخلص تدريجيا من مصطلح "EEFI" لصالح «المعلومات الهامة (Critical Information)»، لذلك تستعمل جميع الوكالات المعنية نفس المصطلح، مما يقلل من الإرباك.
ومن جهة أخرى، تحليل نقاط الضعف: فحص كل جانب من جوانب العملية المخطط لها لتحديد مؤشرات أمن العمليات التي يمكن أن تكشف عن المعلومات الهامة ثم مقارنة هذه المؤشرات مع قدرات جمع المعلومات الاستخبارية للخصم المحددة في الخطوة السابقة. يمكن اعتبار التهديد قوة الخصوم، في حين يمكن اعتبار نقاط الضعف كضعف للمنظمة.
وفي هذا الصدد، تقييم أمن العمليات هو التطبيق الرسمي لنهج يطبق على عملية استخباراتيه أو نشاط قائم من قبل فريق متعدد التخصصات من الخبراء. التقييم يحدد متطلبات التدابير المطلوبة لضمان أمن العمليات والتغييرات المطلوبة على تلك التدابير الموجودة مسبقا. علاوةً على ذلك، يجب على مخططي أمن العمليات، الذين يعملون عن كثب مع موظفي الشؤون العامة، تطوير العناصر الأساسية للمعلومات الصديقة (EEFI) وهي تستعمل لمنع أي كشف عام غير مقصود عن معلومات مهمة أو حساسة.
إضافةً إلى ذلك، تطبيق إجراءات أمن العمليات المناسبة: يقوم القائد بتنفيذ تدابير أمن العمليات المختارة في خطوة تقييم المخاطر أو في حالة العمليات والأنشطة المستقبلية المخطط لها يتم العمل بالتدابير في خطط (أمن العمليات) الخاصة بتلك الأنشطة. ويجب مراقبة التدابير المضادة بإستمرار لضمان استمرارها في حماية المعلومات الحالية ضد تهديدات انكشافها للعدو. تشير لائحة الجيش الأمريكي 530-1 لأدوات تساعد متخصصي أمن العمليات على حماية المعلومات المهمة، وهي كالتالي: «التدابير» كمصطلح شامل، مع فئات «التحكم في العمل» (التحكم في تصرفات المرء)؛ «الإجراءات المضادة» (مكافحة جمع المعلومات الاستخبارية العدائية)؛ و «التحليل المضاد» (مما يخلق صعوبة لمحللي العدو الذين يسعون للتنبؤ بنية المنظمة).
وفي هذا الصدد، تحليل التهديدات: يأتي التهديد من خصم - أي فرد أو مجموعة قد تحاول تعطيل أو إضعاف نشاط خاص بالمنظمة. ينقسم التهديد كذلك إلى خصوم بنواياهم وقدراتهم، وكلما زادت نية الخصم وقدرته، زاد التهديد الذي يشكله. وتستعمل هذه الخطوة مصادر متعددة مثل أنشطة الاستخبارات، وإنفاذ القانون، والاستخبارات مفتوحة المصدر لتحديد الخصوم المحتملين لعملية مخططة وتصنيفهم بأولويات حسب درجة تهديدهم.
التاريخ
ومن ناحية أخرى، أمن العمليات هي عملية من خمس خطوات تساعد من يستعملها في تحديد أجزاء معينة من المعلومات التي تتطلب الحماية وتوظيف تدابير لحماية تلك المعلومات المهمة:
وفي هذا السياق، تقييم المخاطر: أولاً، يقوم المخططون بتحليل الثغرات المحددة في الإجراء السابق وتحديد تدابير أمن العمليات الممكنة لسد كل ثغرة. ثانيًا، يتم اختيار إجراءات أمن العمليات المحددة للتنفيذ بناءً على تقييم المخاطر الذي قام به القائد وطاقمه. ثم يتم حساب المخاطر بناءً على احتمالية تسرب المعلومات المهمة وحجم التأثير في حالة حدوث مثل هذا التسريب. ينقسم الاحتمال كذلك إلى مستوى التهديد ومستوى الضعف، الفرضية الأساسية لهذا التقسيم الفرعي هي أن احتمالية تسرب المعلومات تكون أكبر عندما يكون التهديد (العدو) قادرًا ومحترفا للغاية، بينما تكون المنظمة في ذات الوقت مكشوفة له.
وفي السياق ذاته، *ملاحظة: المنظمة في الخطوات التالية قد تعني منظمة حكومية عسكرية أو مخابراتية أو شركة قطاع خاص، والهدف هو حماية المعلومات التي تقوم بها هذه الجهة من أن يعرفها الخصم ثم يستعملها لتعطيل العمليات ضده.
ومن ناحية أخرى، تحديد المعلومات الهامة: المعلومات المهمة هي معلومات حول النوايا والقدرات والأنشطة الخاصة بالمنظمة والتي تسمح للخصم بالتخطيط بشكل فعال لتعطيل عملياتك باستعمال المعلومات المهمة التي حصل عليها. أعادت لائحة الجيش الأمريكي 530-1 تعريف المعلومات الهامة إلى أربع فئات عريضة، باستخدام اختصار CALI وهي - القدرات والأنشطة والقيود (بما في ذلك نقاط الضعف) والنوايا. تؤدي هذه الخطوة إلى إنشاء قائمة معلومات مهمة (CIL). وهذا يسمح للمنظمة بتركيز الاحتياطات الأمنية على المعلومات الحيوية، بدلاً من محاولة حماية جميع المعلومات السرية وغير السرية، وقد تتضمن المعلومات الهامة -مثلًا لا الحصر- جداول النشر العسكري، والمعلومات التنظيمية الداخلية، وتفاصيل الإجراءات الأمنية، إلخ.
فيتنام
من جهة ثانية، في عام 1966، أنشأ الأدميرال الأمريكي يوليسيس شارب فريقًا أمنيًا متعدد التخصصات للتحقيق في فشل بعض العمليات القتالية خلال حرب فيتنام، وأُطلق على هذه العملية اسم «عملية التنين الأرجواني (Operation Purple Dragon)»، وشملت أفرادًا من وكالة الأمن القومي ووزارة الدفاع.
ومن جهة أخرى، عندما انتهت العملية، قام فريق التنين الأرجواني بتدوين توصياتهم، وأطلقوا على عملية تدوين التوصيات «أمن العمليات» من أجل تمييز العملية عن العمليات القائمة وضمان استمرار الدعم بين الوكالات.
التدابير الأخرى التي تؤثر على OPSEC
- أمن الاتصالات (COMSEC)
- مكافحة التجسس (CI)
- أمن المعلومات (INFOSEC)
- أمن الإشارة (SIGSEC)
- أمن الإرسال (TRANSEC)
- الأمن الإلكتروني
- انظر كذلك
- للاستخدام الرسمي فقط - FOUO
- أمن المعلومات
- أمن دورة المخابرات
- الأمان
توجيه قرار الأمن القومي 298
ومن جهة أخرى، أمن العمليات (JP 3-13.3) PDF مذهب أمن وزارة الدفاع الأمريكية.
ومن ناحية أخرى، التنين الأرجواني ، أصل وتطور برنامج OPSEC الأمريكي ، وكالة الأمن القومي، 1993.
مكتب خفر السواحل الأمريكي للسياسة الأمنية والإدارة
طاقم دعم أمن العمليات المشترك بين الوكالات.
عنصر دعم أمن العمليات المشترك.
تطبيقات أمن العمليات دوليا وفي القطاع الخاص
عنصر دعم أمن العمليات للجيش الأمريكي
من جانب آخر، على الرغم من تطويرها في الأصل كمنهجية عسكرية أمريكية، فقد تم اعتماد أمن العمليات في جميع أنحاء العالم لكل من العمليات العسكرية والقطاع الخاص، وفي عام 1992، أضافت منظمة حلف شمال الأطلسي (الناتو) مصطلح أمن العمليات إلى مسرد المصطلحات والتعاريف الخاصة بها.
إضافةً إلى ذلك، كما تبنى القطاع الخاص أمن العمليات كإجراء دفاعي ضد جهود المنافسين في جمع المعلومات الاستخبارية التنافسية.
علاوةً على ذلك، غالبًا ما تتطلب شركات الأمن والمعلومات في القطاعين العسكري والخاص مهنيين في أمن العمليات، وغالبًا ما يتم الحصول على الشهادة مبدئيًا من المنظمات العسكرية أو الحكومية، مثل:
فريق دعم أمن العمليات في البحرية الأمريكية
فريق دعم أمن العمليات القوات الجوية الأمريكية
فريق دعم أمن العمليات في قوات مشاة البحرية الأمريكية
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟