أمن الهاتف المحمول
المحتويات
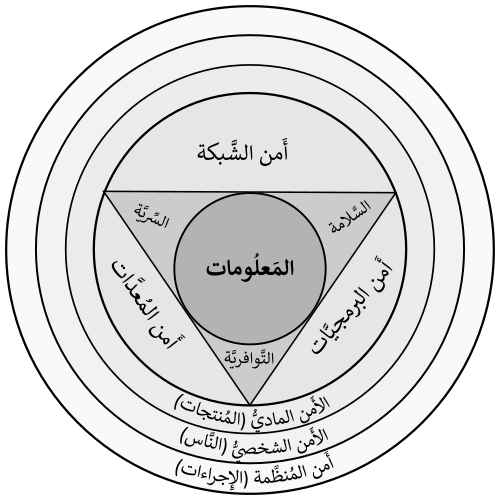
تعريفًا بالموضوع، أصبح أمن الهواتف الذكية ذا أهمية كبرى، وذلك بسبب التوسع في انتشار الهواتف النقالة (الذكية). وما يثير القلق بشكل خاص هو أمن المعلومات الشخصية والتجارية المخزنة الآن على الهواتف الذكية. كما أن الكثير من مستعملي الإنترنت يستعملون الهواتف الذكية مثل وسائل الاتصال، كذلك كوسيلة لتخطيط وتنظيم عملهم وحياتهم الخاصة. الهواتف الذكية تحتوي على كمية كبيرة من المعلومات الحساسة التي يجب الحفاظ عليها وحمايتها. كما يجب معرفة أن جميع الهواتف الذكية، وأجهزة الحاسوب هي الأهداف المفضلة للهجمات. وهذه الهجمات غالباً ما تستغل نقاط الضعف المتعلقة بالهواتف الذكية التي يمكن أن تأتي من وسائل الاتصال مثل خدمة الرسائل القصيرة (SMS)، وخدمة الرسائل متعددة الوسائط (MMS)، وجي اس ام (GSM) وشبكات الواي فاي (Wi-Fi). ونتناول فيما يلي مزيدًا من التفاصيل.
هناك ثلاث أهداف رئيسية للمهاجمين
وفي هذا الصدد، البيانات: الهواتف الذكية هي أجهزة لإدارة البيانات، وبالتالي ربما تحتوي على بيانات حساسة مثل أرقام بطاقات الائتمان، معلومات المصادقة، معلومات خاصة.
الهجوم اعتمادا على تعديل شبكات الاتصال
وعلى صعيد آخر، الهوية: الهواتف الذكية هي عالية للتخصيص، لذلك يرتبط الجهاز أو محتوياته مع شخص معين.
علاوةً على ذلك، الإتاحة: من خلال مهاجمة هاتف ذكي واحد يمكن أن يحد من الوصول إليها وحرمان المالك من هذه الخدمة.
الهجوم المعتمد على WI-FI
وفي هذا السياق، أمن الشبكات اللاسلكية (WLAN) نستطيع تأمين الشبكات عن طريق التشفير بٱستخدام مفتاح التشفير WEP اختصار ل (Wired Equivalency Protocol) وهو مفتاح تشفير قصير يكون نفس المفتاح لجميع العملاء المتصلين بالشبكة، ولكن أغلب الشبكات اللاسلكية محمية ببرتوكول WPA وهو اختصار للجملة (Protected Access) وهذا النوع من التشفير يعتمد على جميع الأرقام والحروف لكن بشرط أن لا تقل عن 8 خانات. ويمكن استخدامه مع خوارزمية التشفير (TKIP) حيث يتوجب على المستعمل نسخ مفتاح التشفير للجهاز المراد توصيله للشبكة اللاسلكية. أما إذا كان مفتاح التشفير قصير أو يحتوي على أرقام فقط قد يستطيع المهاجمين من اختراق الشبكة اللاسلكية لأن المدخلات محدودة ويمكن تخمينها. WPA2 هو إصدار أحدث من WPA وهو الأقوى من بين أنظمة التشفير إذ أنه يقوم بتغيير مفتاح التشفير كل 30 ثانية ويستطيع المستعمل تقليل هذه الفترة الزمنية أو زيادتها.
إضافةً إلى ذلك، أما GSM إذا استطاع المهاجم اختراق مفتاح الهوية سيتسنى له الهجوم على الهاتف والشبكة كذلك.
من جهة ثانية، وهناك الكثير من الشبكات المحلية اللاسلكية LANs للهواتف الذكية التي تقوم بالاتصال بشكل تلقائي دون الحاجة إلى إعادة تعريف الشبكة مع كل اتصال يجريه المستعمل لذلك يمكن للمهاجم إنشاء نقطة وصول ل WIFI بنفس المعلومات والخصائص لشبكة حقيقية وقد يخلط الهاتف بين الشبكتين ويقوم بالاتصال بشبكة المهاجمين وفي هذه الحالة قد تتعرض بيانات الهاتف للاختراق.
وفي هذا الصدد، Lasco هو من الفيروسات التي تصيب الهاتف عن طريق الشبكات اللاسلكية بعد تثبيت نظامSIS وهو عبارة عن ملف نصي يمكن تنفيذه بواسطة هذا النظام بدون تفاعل المستعمل مع الهاتف المحمول عن طريق التنزيلات التي يقوم بها المستعمل ويعتقد أنها آمنة.
الهجوم المعتمد على الاتصالات
علاوةً على ذلك، مثلًا إذا قام مستعمل لـهاتف Siemens S55 بٱستقبال رسالة نصية تحوي أحرف صينية سيؤدي ذلك إلى حرمانه من الخدمة (DOS).
من جانب آخر، الهجوم المعتمد على الرسائل النصية القصيرة ورسائل الوسائط المتعددة
كذلك، وأيضاً هناك بعض أنواع الهواتف المحمولة التي تحوي مشاكل في إدارة الرسائل النصية القصيرة الثنائية التي من الممكن أن تتسبب في حدوث هجمات الحرمان من الخدمة (DOS).
علاوةً على ذلك، وفي حالة أخرى، عندما يتطلب معيار الحجم الأقصى لعنوان البريد الإلكتروني لأجهزة النوكيا مقدار 32 حرف بينما بعض أجهزة النوكيا لا تحقق هذا المعيار، سيحدث خلل في معالج البريد الإلكتروني إذا قام المستعمل بإدخال عنوان لبريد إلكتروني يتعدى حجم 32 حرف. يسمى هذا الهجوم «لعنة الصمت» أو "curse of silence".
من جانب آخر، وهناك مثال واقعي لهذا الهجوم يدعى "The Virus Commwarrior" وهو فيروس يستعمل دفتر العناوين ليرسل رسائل وسائط متعددة إلى جميع جهات الاتصال بما في ذلك ملفات مرفقة مصابة بالفيروس ليصيب هواتف المتلقين بعد أن يقوم المستعمل بتحميل البرنامج في الملف المرفق.
من جانب آخر، وهناك هجوم آخر من المحتمل حدوثه مع الهواتف التي ترسل رسائل الوسائط المتعددة إلى الهواتف الأخرى مع ملف مرفق. حين يكون هذا الملف المرفق مصاباً بفيروس. وعندما يقوم المستعمل بفتح الملف المرفق عند استلامه لرسائل الوسائط المتعددة تلك سيصاب هاتفه، وسيقوم الفيروس بإرسال هذا الملف المرفق إلى جميع جهات الاتصال في دفتر عناوين هذا الهاتف المصاب.
وعلى صعيد آخر، هناك بعض الهجمات التي تحصل بسبب وجود بعض نقاط الضعف في إدارة الرسائل النصية القصيرة (SMS) ورسائل الوسائط المتعددة (MMS).
من جهة ثانية، وقد كشفت دراسة عن سلامة البنية التحتية لخدمة الرسائل النصية القصيرة أن هذه الرسائل القصيرة المرسلة من الإنترنت يمكن أن تستعمل إجراء الهجوم الموزع للحرمان من الخدمة "DDos" من هجوم الحرمان من الخدمة "Dos" ضد البنية التحتية للاتصالات المتنقلة بين المدن الكبيرة.هذا الهجوم يستغل تأخير استلام الرسائل ليقوم بهجوم يؤدي للإفراط في الشبكة.
الهجوم اعتمادا على شبكات GSM
وعلى صعيد آخر، أما الخوارزميات العامة قد تعتبر أقوى، وقد أضيفت إلى معيار GSMA5/3 و A5/4 المعروف (KASUMI) أو (UEA1). أما إذا كانت الشبكة لا تدعم A5/1 أو أي نوع آخر من A5، فإن الخوارزمية سوف تنفذ عن طريق الهاتف.قد تم تعيين المركز الأساسي A5/0 وهو خوارزمية فارغة (null) حيث يتم إرسالها لاسلكيا.
ومن ناحية أخرى، خوارزميات تشفير شبكة GSM تنتمي إلى عائلة خوارزميات تسمى بA5، ولكن بسبب السياسة الأمنية من حيث (الغموض) لم يكن ممكناً اختبار مدى متانة هذه الخوارزميات علنا.
إضافةً إلى ذلك، هناك نوعين مختلفين من الخوارزميات: A5/1 و A5/2، حيث أن النوع الأول قد صمم ليكون قوي نسبيا، أما الآخر فقد صمم ليكون ضعيفا وهذا التصميم كان عن قصد للسماح بتحليل الشفرات السهلة وللتنصت.
علاوةً على ذلك، لقد فرضت بعض البلدان (عادة خارج أوروبا) استخدام خوارزمية A5/2، وقد ثبت أنه من الممكن كسر التشفير للخوارزمية A5/2 بسهولة، إما A5/1 فقد يتم كسرها في نحو6 ساعات. [13] في تموز/يوليه 2007، وافقت 3GPP طلب لمنع تنفيذ A5/2 في كل الهواتف النقالة الجديدة، مما يعني أنه قد يكون تم حذفه ولم يعد ينفذ في الهواتف النقالة.
من جهة ثانية، ويستطيع المركز الأساسي تخفيض الاتصالات اللاسلكية إلى 2G GSM وتحديد A5/0 (غير مشفر) فهذا هو الأساس لهجمات التنصت على الشبكات اللاسلكية النقالة باستخدام مركز قاعدة وهمي يسمى IMSI catcher
وفي هذا السياق، قد يحاول المهاجمين (القراصنة) كسر التشفير لشبكات الهاتف النقال.
وفي هذا الصدد، حتى في حالة الهواتف النقالة فهي قادرة على استخدام الجيل الثالث 3Gاو 4G الذي يكون التشفير فيه أقوى بكثير من 2G GSM.
في هذا الإطار، (القراصنة) يمكن أن يعترض جميع الاتصالات الغير مشفرة التي صنعت من قبل الهواتف الذكية.
علاوةً على ذلك، وبالاضافة إلى ذلك فإنه يصعب اقتفاء أثر المحطات الطرفية المتنقلة، حيث في كل مرة يتم الوصول إلى المحطة الطرفية أو يتم الوصول إليها من شبكة الاتصال، يتم تخصيص هوية مؤقتة جديدة TMC إلى المحطة الطرفية النقالة ،تسمى هذه الأخيرة بهوية المحطة الطرفية وفي المرة التالية فإنه يصل إلى شبكة الاتصالTMCويرسل إلى المحطة الطرفية النقالة الرسائل المشفرة، وبمجرد الانتهاء من كسر خوارزمية التشفير GSM، فإن المهاجم
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟