أمن تطوير البرمجيات
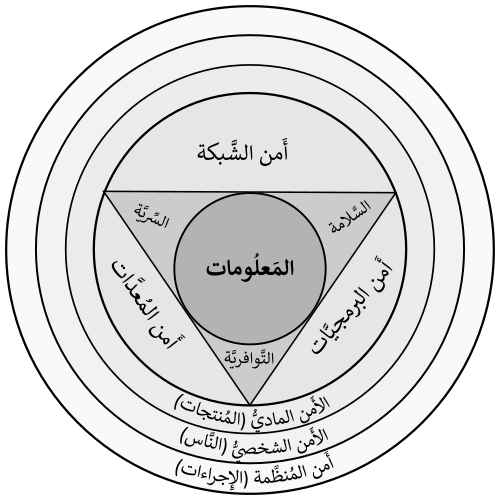
تعريفًا بالموضوع، الأمن، كجزء من عملية تطوير البرمجيات، هو عملية مستمرة تشمل الأشخاص والممارسات، وتضمن سرية التطبيق، والتكامل، والتوافر. البرمجيات الآمنة هي نتيجة لعمليات تطوير البرمجيات المدركة للأمان حيث يُضمن الأمان وبالتالي تُطور البرامج مع وضع الأمان في الاعتبار. وفيما يلي تفاصيل أوسع عن ذلك.
وفي السياق ذاته، يكون الأمان أكثر فاعلية إذا خُطط له وأُدير طوال كل مرحلة من دورة حياة تطوير البرمجيات (إس دي إل سي)، خاصةً في التطبيقات المهمة أو تلك التي تعالج المعلومات الحساسة.
الحل لأمن تطوير البرمجيات هو أكثر من مجرد التكنولوجيا.
المبادئ الأساسية
من جهة ثانية، إن معرفة أصحاب المصلحة بهذه الأمور وكيفية تنفيذها في البرامج أمر حيوي لأمن البرامج. وتشمل هذه التدابير ما يلي:
- الحماية من كشف البيانات
- الحماية من التغيير
- الحماية من التخريب
- مَن الذي يقدم الطلب
- ما هي الحقوق والامتيازات التي يمتلكها الطالب
- القدرة على بناء أدلة تاريخية
- إدارة التكوين والجلسات والأخطاء / الاستثناءات
تحديات تطوير البرمجيات
إضافةً إلى ذلك، مع تقدم التكنولوجيا، تصبح بيئات التطبيقات أكثر تعقيدًا ويصبح أمان تطوير التطبيقات أكثر تحديًا. تتعرض التطبيقات والأنظمة والشبكات باستمرار لهجمات أمنية مختلفة مثل التعليمات البرمجية الضارة أو الحرمان من الخدمات. تتضمن بعض التحديات من وجهة نظر أمان تطوير التطبيقات الفيروسات وأحصنة طروادة والقنابل المنطقية والديدان والوكلاء والتطبيقات الصغيرة.
وفي هذا الصدد، يمكن أن تحتوي التطبيقات على ثغرات أمنية يمكن أن يقدمها مهندسو البرامج إما عن قصد أو بلا قصد.
وفي هذا السياق، تُطور التطبيقات عادةً باستخدام لغات برمجة عالية المستوى والتي يمكن أن تكون لها آثارًا أمنية في حد ذاتها. تشمل الأنشطة الأساسية الضرورية لعملية تطوير البرمجيات لإنتاج تطبيقات وأنظمة آمنة: التعريف المفاهيمي، والمتطلبات الوظيفية، ومواصفات التحكم، ومراجعة التصميم، ومراجعة الكود والتصفح، ومراجعة اختبار النظام، وإدارة الصيانة والتغيير.
وعلى صعيد آخر، عناصر التحكم في البرامج والبيئة والأجهزة مطلوبة على الرغم من أنها لا تستطيع منع المشكلات التي أُنشئت من ممارسات البرمجية السيئة. سيؤدي استخدام اختبارات الحد والتسلسل للتحقق من إدخال المستعملين إلى تحسين جودة البيانات. على الرغم من أن المبرمجين قد يتبعون أفضل الممارسات، إلا أنه لا يزال من الممكن أن يفشل التطبيق بسبب الظروف غير المتوقعة وبالتالي يجب أن يتعامل مع الإخفاقات غير المتوقعة بنجاح عن طريق تسجيل جميع المعلومات التي يمكنه التقاطها أولًا استعدادًا للتدقيق. وكلما ازداد الأمن، ازدادت التكلفة النسبية والتكاليف الإدارية.
وفي هذا السياق، لا يُعد بناء البرامج الآمنة مسؤولية مهندس البرمجيات فحسب، بل كذلك مسؤولية أصحاب المصلحة الذين يشملون: الإدارة ومديري المشاريع ومحللي الأعمال ومديري ضمان الجودة والمهندسين التقنيين والمتخصصين في مجال الأمن ومالكي التطبيقات والمطورين.
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟