إرهاب سيبراني
المحتويات
- تأمين حسابات المستخدمين ونظم التحقق من الهوية
- معلومات حول الحرب الإلكترونية
- تقنية المفتاح العام
- الانترنت وسيلة لتجنيد الارهابيين
- استخدام الارهابيين الانترنت كوسيلة للتواصل
- الانترنت كوسيلة لتدريب الارهاب
- سيناريوهات حروب المعلومات
- أمن البرمجيات
- الحرب الرقمية من المنظور الأمريكي
- وثيقة ممتازة حول الإجراءات القياسية لتأمين الشبكات
- استخدام الانترنت للترويج للأفكار الارهابية
- الانترنت كوسيلة لتمويل الارهابيين
- الشبكات الافتراضية الخاصة
- خدمات الأدلة
- الهجمات على الأهداف العسكرية
- الانترنت ساحة المعركة
- الهجمات على الأهداف الاقتصادية
- سبل الحماية
- الهجمات على شبكات الطاقة الكهربية
- الحماية من الإرهاب الإلكتروني في الدول المتقدمة
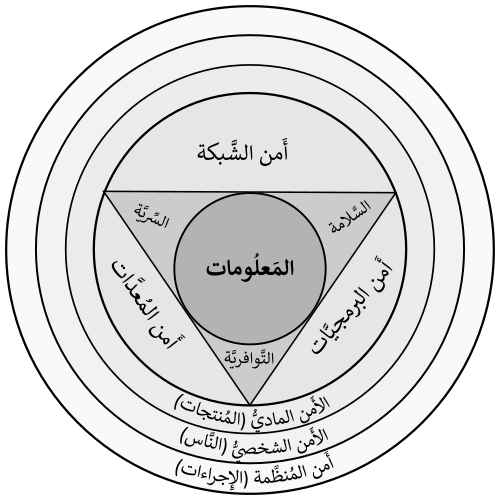
قبل الخوض في التفاصيل، إرهاب رقمي عبر الإنترنت هو استخدام التقنيات الرقمية لإخافة وإخضاع الآخرين أو هو القيام بمهاجمة نظم المعلومات على خلفية دوافع سياسية أو عرقية أو دينية. وتعرض الأقسام التالية جوانب أخرى من الموضوع.
تأمين حسابات المستخدمين ونظم التحقق من الهوية
علاوةً على ذلك، وتتكون نظم التحقق من الهوية من ثلاث تقنيات هامة هي خدمات الأدلة Directory Services، وهيكلية المفاتيح العامة Public Key Infrastructure، والشبكات الافتراضية الخاصة Virtual Private Networks. وتشكل هذه التقنيات الثلاث هيكلية شاملة للتحقق من هوية المستعملين، وضمان تحديد حقوق النفاذ.
وفي السياق ذاته، رغم وجود الكثير من تقنيات التحقق من الهوية وخصوصا أساليب التحقق البيولوجي من الهوية (بالاعتماد على الصفات الشخصية والسمات الجسدية للأشخاص)، تبقى كلمات السر وأسماء المستعملين هي الوسيلة الأكثر شيوعا للتحقق من الهوية، رغم أن هذه الأساليب بدأت تصبح أضعف وأضعف بتطور التقنيات التي يستعملها القراصنة لكشفها وخرقها. ومع ذلك، فهنالك الكثير من الوسائل التي يمكن استخدامها للحد من قدرة القراصنة على اختراق واكتشاف هذه الرموز. وتعتمد هذه الوسائل أساسا على تحديد حقوق نفاذ المستعملين إلى الشبكات، وحصرها بما يحتاجه كل مستعمل. ولكن هذه التقنيات، ورغم قوتها، ليست حلولا سحرية، إذ أنها تتطلب الكثير من المهارة والتخطيط الواعي قبل تطبيقها كي تحقق النجاح.
معلومات حول الحرب الإلكترونية
- موقع فريق الاستجابة السريعة للكوارث الأمنية، غني بالمعلومات عن أمن الشبكات
- موقع الاتحاد الدولي لأمن الكمبيوتر
- موقع أبحاث الإرهاب
تقنية المفتاح العام
كذلك، تعتمد هذه التقنية على تقنيات تشفير البيانات، أو بعثَرَتِها scrambling اعتمادا على علاقات رياضية خاصة تجمع ما بين مفتاحين (أو بالأحرى كلمتين سريتين) أحدهما عام والآخر خاص. فعند إرسال رسالة message (كلمة رسالة هنا تشمل أي نوع من المعلومات المُتناقلة بين النظم الإلكترونية بما في ذلك الأوامر التي تتناقلها التطبيقات بين بعضها البعض) يقوم التطبيق الموجود على جهازي بتشفيرها، أو بعثرة بياناتها، باستخدام كلمة سر غير معروفة لأحد سواي، ثم تشفيرها ثانية بالمفتاح العام للمستقبل. والسبيل الوحيد الذي يمكن به للمستقبل أن يتعامل مع هذه الرسالة يتمثل في فك تشفيرها، أو إعادة ترتيب بياناتها، باستخدام مفتاحه الخاص (أو كلمته السرية) أولا، ومن ثم استخدام مفتاحي العام لفك شيفرتي الخاصة. وتقوم هيئات عالمية وشركات خاصة بإصدار شهادات رقمية للمصادقة على صحة هذه المفاتيح ومنها شركات مثل RSA أو Verisign (فيري ساين). ويمكن الحصول على المزيد من المعلومات عن تقنية المفتاح العام بالتوجه إلى الموقع www.pkiforum.org
الانترنت وسيلة لتجنيد الارهابيين
ومن ناحية أخرى، تتم عملية التجنيد عبر ثلاث مراحل تتعلق الأولى بمرحلة التأثير الوجداني، من خلال إثارة العاطفة والنعرة والغيرة الدينية بحجة الدفاع عن القيم المقدسة الدينية أو البحث عن عالم مثالي لا يمت للواقع بصلة كفكرة الخلافة أو المدينة الفاضلة، ويتم توظيف النصوص الدينية عبر الوسائط الإعلامية كافة اما المرحلة الثانية، ترتبط بالتأثير المعرفي عن طريق دور الشبكات الاجتماعية في نقل المعلومات والبيانات التي تعبر فقط عن وجهة نظر الجماعات الجهادية وفي تلك المرحلة تتحول الصفحات والحسابات على شبكات التواصل إلى بوق للتطرف ونقل وجهات النظر الأحادية تجاه الآخر.
كذلك، والمرحلة الثالثة هي أخطر المراحل؛ لأنها تعمل على تحويل الفكر إلى سلوك عن طريق التغيير السلوكي لدى المنتمي، وأن يتحول من مجرد متعاطف إلى فاعل، والمشاركة الفعلية في التغيير بالقوة والعنف، وهو ما يظهر في التغيير السلوكي، وهي مرحلة تتم عبر المشاركة في أرض القتال الفعلي، أو القيام بعمليات انتحارية بعد عملية التعرض لغسيل المخ تحت دعوى رفعة الجماعة والانتقال إلى العالم الأفضل.
في هذا الإطار، وقد تتخذ الدعاية المنشورة عبر الإنترنت بغرض تجنيد القصر شكل رسوم متحركة، أو مقاطع فيديو لموسيقى ذات شعبية، أو ألعاب الكمبيوتر، ومن الأساليب المتبعة في استهداف القصر من قبل المواقع الشبكية التي تديرها تنظيمات إرهابية أو أتباعها إقحام رسائل تشجع على الأعمال الإرهابية، كالهجمات الانتحارية، وتشيد بها، في رسوم متحركة وقصص للأطفال. وبالمثل، صممت بعض التنظيمات الإرهابية ألعاب فيديو على الإنترنت بغرض استخدامها أدوات للتجنيد والتدريب. وقد تروج هذه الألعاب لاستخدام العنف ضد دولة أو شخصية سياسية بارزة، مع مكافأة اللاعب على نجاحه في تنفيذ هذه الأعمال الافتراضية. وقد تتاح هذه الألعاب بلغات متعددة، حتى تلقى قبولا لدى جمهور واسع
وفي هذا السياق، تعمل الجماعات الإرهابية المتطرفة على جذب الشباب، بما تستعمله من إستراتيجية إعلامية جاذبة، والتي تستطيع من خلالها الحصول على تعاطف الكثيرين مع تلك الجماعات، حيث يتم استهداف فئة الشباب من مختلف الأعمار وبمختلف مستويات العلمية والدراسي، من خلال استخدام مواقع التواصل الاجتماعي، واستدراجهم ومن ثم تجنيدهم في تلك الجماعات الإرهابية العابرة للدول والقارات، لذلك سيتم تبيان الكيفية التي تستعملها الجماعات الإرهابية من خلال مواقع التواصل الاجتماعي لتجنيد الشباب وانضمامهم إليها ونشر الإرهاب والتطرف وقد تكون شبكة الإنترنت وسيلة فقالة للغاية لتجنيد القصر، الذين يمثلون نسبة كبيرة من مستعمليها.
استخدام الارهابيين الانترنت كوسيلة للتواصل
ومن جهة أخرى، يقول جون أركيلا، أستاذ تحليل الدفاع في كلية الدراسات العليا البحرية: "إن الميزة الكبرى للإنترنت هي التخفي فالإرهابيون يسبحون في محيط من البايتات.
في هذا الإطار، وتشمل هذه التقنيات إخفاء الرسائل، وهي تقنية تستعمل لإخفاء الرسائل في ملفات الرسوم، و الإسقاط الميت ونقل المعلومات من خلال مسودات البريد الإلكتروني المحفوظة في حساب بريد إلكتروني على الإنترنت يمكن لأي شخص لديه كلمة المرور الوصول إليه
من جانب آخر، يشجع داعش الأفراد الذين يظهرون دعمًا لداعش على منصات مثل Twitter وYouTube وWordPress - وكذلك من خلال قنوات Telegram العامة للاتصال بالمجموعة بشكل خاص على منصات المراسلة الآمنة مثل WhatsApp أو Viber أو منصة الدردشة الآمنة في Telegram فبمجرد الوصول إلى منصة الدردشة الآمنة في Telegram، يمكن لعناصر تنظيم الدولة الإسلامية التعامل مع أتباعه بشكل فردي أو في مجموعات صغيرة للتخطيط لهجمات أو تنسيق السفر من وإلى الأراضي التي يسيطر عليها تنظيم الدولة الإسلامية.
وفي السياق ذاته، لقد طور الإرهابيون أدوات تشفير متطورة وتقنيات إبداعية تجعل الإنترنت وسيلة مراسلات فعالة وآمنة نسبيًا.
الانترنت كوسيلة لتدريب الارهاب
في هذا الإطار، في السنوات الأخيرة، أصبحت التنظيمات الإرهابية تستعمل الإنترنت استخداما متزايدا بوصفه ساحة تدريب بديلة للإرهابيين وهناك مجموعة متزايدة من الوسائط التي توفر منصات لنشر أدلة عملية في صورة كتيبات إلكترونية، ومقاطع صوت وفيديو، ومعلومات، ونصائح. وتتيح هذه المنصات كذلك تعليمات مفصلة، غالبا ما تتخذ شكل وسائط متعددة بلغات متعددة يسهل الاطلاع عليها، حول موضوعات مثل كيفية الانضمام إلى تنظيمات إرهابية، وكيفية صنع المتفجرات، أو الأسلحة النارية، أو غيرها من الأسلحة أو المواد الخطرة، وكيفية التخطيط للهجمات الإرهابية وتنفيذها. وهكذا تكون هذه المنصات بمثابة معسكر تدريبي افتراضي.
ومن ناحية أخرى، كذلك فإن هذه المنصات تستعمل لأمور في جملتها تبادل أساليب أو تقنيات أو معلومات عملية محددة بغرض ارتكاب عمل إرهابي.
سيناريوهات حروب المعلومات
من جانب آخر، وكما هي الحال في أية حرب، فإن الجيوش المتصارعة تستهدف دوما ثلاثة عناصر أساسية من أجل كسب المعركة؛ وهي العناصر العسكرية، والاقتصادية، والسياسية أو بكلمات أخرى إرادة الشعب. وفي عالم حروب المعلومات تجد العناصر الثلاث نفسها وعلى رأسها مراكز القيادة والتحكم العسكرية، والبنوك والمؤسسات المالية، ومؤسسات المنافع كمؤسسات المياه والكهرباء وذلك لإخضاع إرادة الشعوب.
أمن البرمجيات
وفي السياق ذاته، بالطبع، لا يمكن اعتبار أية سياسة أمنية شاملة، ما لم يتم الاعتناء بأمن البرمجيات المستعملة على الشبكة. وللأسف، فإن هذه هي النقطة الأصعب، حيث يجب إجبار، أو تثقيف المستعملين، ليقوموا بتحديث برمجياتهم واعتماد كافة التصليحات التي تعتمدها الشركات المنتجة. وضمن المؤسسات يجب أن يعي مدراء الشبكة أهمية تحديث البرمجيات وتطبيق التصليحات بشكل مستمر كي يضمنوا شمولية السياسة الأمنية المعتمدة لديهم. وبالطبع يصعب متابعة جميع هذه التصليحات من خلال إنترنت حيث أنها تتطلب الكثير من الوقت للمتابعة. وهناك مصدر للحكومة الأمريكية، وهو عبارة عن مجلة تُنشر كل أسبوعين يتم من خلالها نشر قائمة بجميع العثرات والثغرات المكتشفة في البرمجيات وطرق تصليحها، وهي موجودة على العنوان (https://web.archive.org/web/20041015041734/http://www.nipc.gov/cybernotes/cybernotes.htm) وهو مرجع ممتاز لهذا الغرض.
الحرب الرقمية من المنظور الأمريكي
كذلك، نقتبس فيما يلي التعريف الذي تعتمده كليات الحرب الأمريكية، وتدعوه بهجمات الشبكات الكمبيوترية، وتصنفه تحت بند «حرب إلكترونية». ويقول التعريف بأن الحرب الرقمية هي «الإجراءات التي يتم اتخاذها للتأثير بشكل سلبي على المعلومات ونظم المعلومات، وفي الوقت نفسه الدفاع عن هذه المعلومات والنظم التي تحتويها.» وحسب تعريف كلية الحرب فإن العمليات الإلكترونية تتضمن أنشطة مثل أمن العمليات، والعمليات النفسية، والخداع العسكري، الهجمات الفيزيائية، والهجمات على شبكات الكمبيوتر.
كذلك، وهناك الكثير من الطرق التي يمكن من خلالها تنفيذ الهجمات الرقمية، منها الهجمات المباشرة من خلال التدمير الفيزيائي لأجهزة الخصم، أو نقاط الاتصالات الهامة ضمن شبكاته، وذلك باستخدام القوة العسكرية المباشرة. وهنالك كذلك سرقة المعلومات من أجهزة الخصم، مما يمكن الجهات الصديقة من اتخاذ قرارات أفضل في المعركة، إضافة إلى تخريب قواعد بيانات الخصم والتلاعب بها، لجعل الخصم يخطئ في اتخاذ القرارات. وبالطبع هناك استخدام الفيروسات وأساليب رقمية مثل هجمات الحرمان من الخدمات لتركيع مواقع الخصم، مما يؤدي إلى التقليل من مقدرة الخصم على الاتصال، وإبطاء قدرته على اتخاذ القرار.
وثيقة ممتازة حول الإجراءات القياسية لتأمين الشبكات
- موقع تابع لوكالة الأمن القومي الأمريكي حول أمن الشبكات
- قائمة بإجراءات تأمين الشبكات المتبعة في وكالات الحكومة الأمريكية
- قائمة أخرى بإجراءات تأمين الشبكات المتبعة في وكالات الحكومة الأمريكية
- موقع ممتاز لاختبار أمن شبكاتك دون تثبيت برمجيات إضافية
- الإرهاب السيبراني.. عندما يستعمل الإرهابي الكيبورد بدلًا من القنبلة
استخدام الانترنت للترويج للأفكار الارهابية
وعلى صعيد آخر، غالبا ما يسعى ممارسو الإرهاب الإلكتروني إلى الترويج لأفكارهم ونشرها على قطاع واسع عبر الفضاء الافتراضي وتعد وسائل التواصل الاجتماعي من الوسائل المهمة للتنظيمات المسلحة لنشر أفكارها وكسب متعاطفين وأتباع جدد للانضمام لصفوف المقاتلين في تلك الجماعات، ومن ثم تولى تلك الجماعات اهتماما متزايدا لحساباتها على مواقع التواصل الاجتماعي، وغيرها من الوسائط والمنصات الإعلامية الشبكية، وهي غالبا ما تستهدف فئتين من المتلقين، هما المتعاطفون مع الفكر الجهادي وغالبيتهم من الشباب لاستمرار الحصول على دعمهم، والرأي العام المحايد من أجل تأكيد نفوذ التنظيمات الجهادية في المجتمع بغرض الحشد والتأييد
وفي السياق ذاته، كما أن الترويج للخطاب المتطرف الذي يشجع على أعمال العنف توجه شائع لدى مجموعة متزايدة من منصات الإنترنت التي تنشر محتويات يعدها المستعملون أنفسهم وقد أصبحت الإنترنت وسيلة لعرض الكثير من المحتويات التي كانت توزع في السابق على جمهور محدود نسبيا، من شخص إلى شخص أو عن طريق وسائط مادية مثل الأقراص المدمجة وأقراص الفيديو الرقمية. وقد توزع هذه المحتويات باستخدام مجموعة كبيرة ومتنوعة من الأدوات، كالمواقع المخصصة لمواضيع معينة، أو بعض غرف الدردشة والمنتديات المحددة الأهداف، والمجلات الإلكترونية، ومنصات التواصل الاجتماعي مثل تويتر وفيسبوك، والمواقع ذات الشعبية لعرض صور الفيديو وتبادل الملفات، مثل يوتيوب. كذلك فإن استخدام خدمات الفهرسة، مثل محركات البحث على الإنترنت، يجعل من کشف المحتويات ذات الصلة بالإرهاب والحصول عليها أمرا أكثر سهولة.
الانترنت كوسيلة لتمويل الارهابيين
وفي هذا السياق، كذلك من الممكن استغلال خدمات الدفع عبر الإنترنت بأساليب احتيالية مثل انتحال الشخصية، وسرقة بطاقات الائتمان، والاحتيال في التحويلات البرقية الإلكترونية، والاحتيال في معاملات الأوراق المالية، وجرائم الملكية الفكرية، والاحتيال في المزادات.
ومن ناحية أخرى، يمكن للتنظيمات الإرهابية وأنصارها أن يستعملوا الإنترنت كذلك لتمويل الأعمال الإرهابية. ويمكن أن تصنف الطرائق التي يستعملها الإرهابيون لطلب الأموال والموارد وجمعها عبر الإنترنت إلى أربع فئات عامة هي: الطلب المباشر، والتجارة الإلكترونية، واستغلال أدوات الدفع عبر الانترنت، واستغلال المنظمات الخيرية. ويشير الطلب المباشر إلى استخدام المواقع الشبكية، ومجموعات الدردشة، ورسائل البريد الإلكتروني الجماعية والاتصالات الموجهة للأنصار لطلب تبرعات منهم كما يمكن أن تستعمل المواقع الشبكية باعتبارها متاجر إلكترونية تبيع الكتب وتسجيلات صوتية ومرئية وغيرها من المواد للأنصار وتسهل خدمات الدفع عبر الإنترنت، المتاحة عبر المواقع الشبكية المخصصة أو عبر منصات الاتصالات، تحويل الأموال إلكترونيا بين الأطراف المعنية. وكثيرا ما تحول الأموال عن طريق التحويلات البرقية الإلكترونية، أو بطاقات الائتمان، أو خدمات الدفع البديلة مثل باي بال أو سكايب.
الشبكات الافتراضية الخاصة
ومن جهة أخرى، لا توجد طريقة أكثر أمنا من الشبكات الافتراضية الخاصة للتحكم في الأشخاص الذين يمكنهم النفاذ إلى شبكتك. وتتلخص هذه التقنية بإقامة قناة خاصة وسيطة عبر الشبكة العامة، لا ينفذ من خلالها إلا من يقوم بتحديده مدير الشبكة. وفي هذه الحالة يمكن للمستعملين المعينين النفاذ إلى الشبكة عبر إنترنت وإسقاط الحزم الواردة من أية جهات أخرى غير هؤلاء المستعملين. وتعتمد هذه التقنيات على بروتوكولات اتصالات آمنة وخاصة أهمها بروتوكول IPSec والذي يعتمد شفرات بطول 128 بت.
خدمات الأدلة
علاوةً على ذلك، برمجيات خدمات الأدلة هي عبارة عن قواعد بيانات خاصة، ذات مستو عال من الأمان عادة، ومصممة لجمع، وإدارة المعلومات المتعلقة بمستعملي الشبكات. ولا يقتصر دور هذه البرمجيات على جمع كلمات السر وأسماء المستعملين، بل تطورت اليوم لتشمل السمات البيولوجية للمستعملين. ويتم استخدام هذه المعلومات لتحديد حقوق المستعملين على الشبكة بجميع مكوناتها كالتطبيقات، والأجهزة الخادمة، والمجلدات، وحتى شكل الشاشة التي يستعملها المستعمل. وتُدار هذه كلها بشكل مركزي من مكتب مدير الشبكة دون الحاجة للقيام بأية زيارات إلى الأجهزة أو المستعملين. وتعتبر شركة نوفيل Novell الشركة الرائدة في هذا المجال بمجموعتها الكبيرة من التطبيقات الموجهة لهذا الغرض.
الهجمات على الأهداف العسكرية
علاوةً على ذلك، تستهدف هذه النوعية من الهجمات عادة، الأهداف العسكرية غير المدنية، والمرتبطة بشبكات المعلومات. وهذا النوع من الهجمات نادر الحدوث عادة لعدة أسباب أولها هو أنه يتطلب معرفة عميقة بطبيعة الهدف، وطبيعة المعلومات التي يجب النفاذ إليها، وهي معرفة لا تمتلكها إلا الحكومات، إضافة إلى أن الحكومات تقوم عادة بعزل المعلومات العسكرية الحساسة عن العالم، ولا تقوم بوصل الأجهزة التي تحملها بالعالم الخارجي بأي شكل من الأشكال. ولكن يبقى الحذر واجبا من عمليات التخريب الداخلية، ومن هنا تأتي ضرورة وضع نظم موثوقة للتحقق من شخصيات المستعملين، والتحديد الدقيق لطبيعة المعلومات التي يُسمح بالنفاذ إليها. ومن السيناريوهات التي تمثل هذا النوع من الهجمات، هو النفاذ إلى النظم العسكرية واستخدامها لتوجيه جنود العدو إلى نقطة غير آمنة قبل قصفها بالصواريخ مثلا.
الانترنت ساحة المعركة
من جهة ثانية، كل الاستخدامات السابقة قد لا تعني ارهاب سيبراني لأنهم ببساطة يستعملون الانترنت كوسيلة لبلوغ هدفهم في تنفيذ اعمالهم الارهابية على ارض الواقع فالإنترنت هنا مجرد وسيلة ففي حين تكشف تهديدات تنظيم داعش بجمعها ما بين أنشطة إلكترونية وقرصنة تخريبية وأخرى عسكرية، ببزوغ عهد جديد يخلط ما بين المفاهيم المختلفة للجرائم والعمليات التخريبية والإرهاب فالقراصنة الذين لم تكن لهم توجهات سياسية من قبل أصبحوا جزءاً من المنظومة المتطرفة التي احتضنتهم وشجعتهم على التمادي في هجماتهم. فمثلًا، ظهر إلى الملأ جيش الخلافة الإلكتروني مرتبطاً بتنظيم داعش ليقوم بالتهديد من خلال بث مرئي ظهر إلكترونياً باللغة العربية: «نحن قراصنة داعش سنواجهكم عبر حرب إلكترونية هائلة». ووصف المواجهة بـ«الأيام السوداء التي ستتذكرونها» والتي ستفسر عملياً من خلال عمليات تم وصفها: «سنخترق مواقع الحكومات والوزارات العسكرية والشركات والمواقع العالمية الحساسية». وكعادة الوسائل الإعلامية للمتطرفين، هناك استمرار في التهويل وتضخيم الأنشطة الإرهابية بغرض التخويف والإبهار.
وصلات خارجية
الهجمات على الأهداف الاقتصادية
ومن جهة أخرى، أصبح الاعتماد على شبكات الكمبيوتر شبه مطلق في عالم المال والأعمال، مما يجعل هذه الشبكات، نظرا لطبيعتها المترابطة، وانفتاحها على العالم، هدفا مغريا للعابثين والقراصنة. ومما يزيد من إغراء الأهداف الاقتصادية والمالية هو أنها تتأثر بدرجة كبيرة بالانطباعات السائدة والتوقعات، والتشكيك في صحة هذه المعلومات، أو تخريبها بشكل بسيط يمكن أن يؤدي إلى نتائج مدمرة، وإضعاف الثقة في النظام الاقتصادي. ولذلك فإن الهجمات ضد نظم المعلومات الاقتصادية يمكن لها أن تكون مؤذية جدا.
في هذا الإطار، ومن الأمثلة على الهجمات الاقتصادية هي العملية التي قامت بها مجموعة من القراصنة، تُعرف باسم نادي الفوضى، في سنة 1997، حيث قام هؤلاء بإنشاء بريمج تحكم بلغة آكتف إكس مصمم للعمل عبر إنترنت ويمكنه خداع برنامج كويكن Quicken المحاسبي بحيث يقوم بتحويل الأموال من الحساب المصرفي للمستعملين. وباستخدام هذا البريمج أصبح بإمكان هؤلاء القراصنة سرقة الأموال من أرصدة مستعملي برنامج كويكن في جميع أنحاء العالم. وهذه الحالة هي مثال واحد فقط على الطرق التي يمكن بها مهاجمة شبكات المعلومات الاقتصادية واستغلالها، وهي طرق يمكن أن يكون لها آثار مدمرة على المجتمعات.
سبل الحماية
علاوةً على ذلك، ومع ذلك، فإن استخدام مجموعة من الإجراءات الأمنية الأساسية يمكن لها أن تقلل بدرجة كبيرة من مخاطر الاختراقات والإرهاب الإلكتروني. وتشمل الإجراءات الأمنية التي يجب مراعاتها ثلاث أنواع هامة يجب تغطيتها جميعا وبشكل متكافئ، وإلا فإن السياسة الأمنية ستعتبر فاشلة:
إضافةً إلى ذلك، وضمن فئة الجدران النارية يوجد صنفان، الأول هو الجدران النارية المؤسسية، والتي تقوم بحماية تطبيقات المؤسسات على مستوى الأجهزة المزودة، وبالتالي الأجهزة المرتبطة بهذه النظم المزودة، طالما بقيت مرتبطة بالشبكة. ولكن في عصر المستعمل النقال، والعمل من المنزل، حيث لا يوجد جدران نارية وأجهزة مزودة، تكتسب الجدران النارية الشخصية، أهمية خاصة. وقد بدأ مدراء المعلوماتية في الغرب مؤخرا يقومون بتثبيت الجدران النارية الشخصية على الأجهزة المحمولة التي يستعملها العاملون في المؤسسات.
إضافةً إلى ذلك، ويجب أن نذكر هنا أن الجدران النارية ليست الحل السحري الذي يوفر الأمن الشامل، وأنه يجب استخدام طبقات أخرى من الأمن تتجاوز الخطوط الأمامية.
ومن جهة أخرى، يمكننا أن ندخل هنا في مواضيع شتى حول سبل حماية نظم المعلومات الهامة، ولكن تبقى الخلاصة هي أنه لا يمكن تقديم حماية مطلقة وتامة لنظم المعلومات المرتبطة بشبكات الاتصالات. والسبيل الوحيد لتأمين المعلومات الحساسة هو عزل الأجهزة التي تحتوي هذه المعلومات عن العالم. ولكن مثل هذه الإجراءات يمكن لها أن تؤدي إلى نتائج أكثر إيذاء على المدى الطويل تتمثل في حرمان المجتمع من وسائل زيادة الإنتاجية والفعالية.
تأمين خطوط الدفاع الأمامية باستخدام تطبيقات الجدران النارية
في هذا الإطار، وتقوم هذه الفئة من التطبيقات بتأمين المنافذ ports التي تحصل من خلالها التطبيقات على خدمات إنترنت. وهذه المنافذ تُحدد برمجيا ضمن نظم التشغيل أو التطبيقات المستعملة. وفي كثير من الأحيان لا يستعمل المستعمل كافة هذه المنافذ مما يجعله يسهو عن تأمينها وحمايتها، مما يشكل فرصة مثالية للقراصنة للنفاذ إلى النظم. وتعمل برمجيات الجدران النارية كمصفاة تمنع وصول الطلبات المشبوهة إلى الأجهزة المزودة، وذلك بالاعتماد على مجموعة من السياسات policies التي يحدد بموجبها مدراء الشبكة طبيعة المعلومات التي يُسمح للعاملين بالمؤسسة النفاذ إليها.
الهجمات على شبكات الطاقة الكهربية
إضافةً إلى ذلك، وحتى لو افترضنا أن شبكات المعلوماتية الخاصة بالمؤسسات الطبية منيعة، فإن رسالة واحدة تُنشر مثلا بالبريد الإلكتروني، مفادها أن هنالك دماء ملوثة في المستشفيات وما إلى ذلك، يمكن لها أن تحدث آثارا مدمرة على الصعيد الاجتماعي.
إضافةً إلى ذلك، ولا يتوقف الأمر عند هذا الحد، حيث أن هنالك الكثير من الأهداف الأخرى، التي يمكن بواسطتها للقراصنة المتمكنين أن يشيعوا الفوضى في الحياة المدنية. فهنالك مثلا شبكات المعلومات الطبية، والتي يمكن لمهاجمتها، واختراقها، ومن ثم التلاعب بها أن يؤدي إلى خسائر في أرواح المرضى من المدنيين. وهنالك حالات في العالم الغربي حيث قام القراصنة بالنفاذ إلى سجلات المستشفيات والتلاعب بسجلات المرضى بشكل أدى إلى حقن هؤلاء بأدوية وعلاجات كانت مميتة بالنسبة لهم.
وفي هذا الصدد، أصبح الاعتماد على شبكات المعلومات، وخصوصا في الدول المتقدمة، من الوسائل المهمة لإدارة نظم الطاقة الكهربية. ويمكن لهجمات على مثل هذا النوع من شبكات المعلومات أن تؤدي إلى نتائج خطرة وحقيقية، وخصوصا في ظل اعتماد الإنسان المعاصر على الطاقة الكهربائية. ومن الإحصائيات البشعة التي يمكن لها أن تدلنا على فعالية مثل هذا النوع من الهجمات هي تلك المتعلقة بالهجمات على العراق خلال حرب الخليج الثانية. حيث تشير مصادر كلية الحرب الأمريكية إلى أن ضرب مولدات الطاقة الكهربائية العراقية أدى بشكل غير مباشر إلى موت ما بين 70 إلى 90 ألف مواطن عراقي كنتيجة مباشرة لعدم توفر الطاقة الكهربائية. ولذلك، فإن شبكات المعلومات المرتبطة بشكل مباشر أو غير مباشر بشبكات الطاقة الكهربائية تعتبر من الأهداف الأولى التي قد يستهدفها الإرهاب الإلكتروني.
الحماية من الإرهاب الإلكتروني في الدول المتقدمة
من جانب آخر، في فجر الثورة الرقمية، في منتصف العقد الماضي، انتبه الغرب إلى قضية الإرهاب الإلكتروني ومخاطره، حيث قام الرئيس الأمريكي بيل كلينتون في العام 1996 بتشكيل لجنة حماية منشآت البنية التحتية الحساسة www.nipc.gov . وكان أول استنتاج لهذه الهيئة هو أن مصادر الطاقة الكهربائية والاتصالات إضافة إلى شبكات الكمبيوتر ضرورية بشكل قاطع لنجاة الولايات المتحدة، وبما أن هذه المنشآت تعتمد إلى حدّ كبير على المعلومات الرقمية، فإنها ستكون الهدف الأول لأية هجمات إرهابية تستهدف أمن الولايات المتحدة.
إضافةً إلى ذلك، وفي أعقاب ذلك، قامت كافة الوكالات الحكومية في الولايات المتحدة، بإنشاء هيئاتها ومراكزها الخاصة، للتعامل مع احتمالات الإرهاب الإلكتروني. فقامت وكالة الاستخبارات المركزية بإنشاء مركز حروب المعلوماتية، ووظفت ألفا من خبراء أمن المعلومات، وقوة ضاربة على مدى 24 ساعة لمواجهة الإرهاب الإلكتروني. وقامت القوات الجوية الأمريكية باتخاذ خطوات مماثلة، ومثلها المباحث الفدرالية. كما تقوم قوات الأمن في أوروبا، وخصوصا الدول التابعة لحلف الأطلسي، باتخاذ إجراءات مماثلة.
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟