اختراق حسابات تويتر 2020
المحتويات
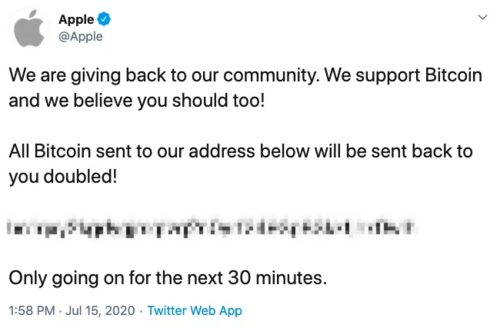
تعريفًا بالموضوع، احتيال البيتكوين على تويتر 2020 هي عملية اختراقٍ أمني واسعِ النطاق للكثير من حسابات موقع التدوينات القصيرة تويتر. بدأت عمليّة الاختراقات فعليًا في الخامس عشر من تمّوز/يوليو 2020 قرابة الساعة الـ 20:00 بالتوقيت العالمي المُنسَّق، واستمرّت لساعاتٍ لاحقًا حيثُ نجحَ المُخترِق/المخترِقون في اختراق 130 حسابًا رفيع المستوى والتي تحظى بملايين المتابعين على Twitter من قبل أطراف خارجية للترويج لعملية الاحتيال. نُشرت في الحسابات المُخترَقة نفس التغريدات على وجه التقريب حيثُ طُلب من المتابِعين إرسال عملة بيتكوين إلى محفظة بيتكوين مُحدّدة واعدين بإرسال الضعف لكل من يُرسل مبلغًا مُعيّنًا من المال. استنادًا إلى مصادر تحدثت إلى عددٍ من المواقع المهتمّة بالتقنية والتكنولوجيا، ومنها تك كرانش، فقد تمكّن الجُناة من الوصول إلى أدوات تويتر الإدارية ما مكّنهم من نشرِ تغريداتٍ مباشرة على عدد من الحسابات، ويُحتمل أن يكون أحد الموظفين في الشركة قد سهّل عملية الوصول لهذه الأدوات (المُهمّة جدًا)، أو أن المخترقين قد نجحوا في قرصنة حساب موظّف في الشركة وبالتالي تمكنوا من الوصول لهذه الأدوات وأكد موقع تويتر ومصادر إعلامية أخرى أن الجناة تمكنوا من تغيير الحسابات بأنفسهم ونشر التغريدات. يبدو أنهم استعملوا الهندسة الاجتماعية (social engineering) للوصول إلى الأدوات عبر موظفي تويتر. وُصفت العمليَة في عددٍ من وسائل الإعلام بـ أكبر عمليّة قرصنة في تاريخ تويتر بينما وصفَ دميتري ألبيروفيتش الخبير التقني والمؤسِّس المشارك في شركة كراود سترايك المُختصَّة في الأمن السيبراني ما حصل بأنه «أسوأ اختراق طالَ موقع تواصل اجتماعي كبير حتى الآن». طلبت تغريدات الاحتيال كما ذكر من الأفراد إرسال عملة البيتكوين إلى محفظة محددة ، ووعد مستعمل تويتر بمضاعفة الأموال المرسلة وإعادتها كإيماءة خيرية. في غضون دقائق من التغريدات الأولية ، تم بالفعل إجراء أكثر من 320 معاملة على أحد عناوين المحفظة ، وتم إيداع عملات البيتكوين بقيمة تزيد عن 118،000 دولار أمريكي في حساب واحد قبل إزالة الرسائل الاحتيالية بواسطة تويتر. وتعرض الأقسام التالية جوانب أخرى من الموضوع.
الاختراق
في هذا الإطار، نُشرت أول تغريدة احتياليّة معروفةٍ من حسابِ إيلون مسك وذلك في تمامِ الساعة 20:17 (بالتوقيتِ العالميّ الٍمُنسّق) في الخامس عشر من تمّوز/يوليو 2020، ثمّ توالت التغريدات في وقتٍ لاحقٍ من حساباتٍ عددٍ من الشخصيّات المعروفة والمشهورة بما في ذلك حسابات أفرادٍ مثل باراك أوباما، جو بايدن، بيل غيتس، جيف بيزوس، مايكل بلومبيرغ، وارن بافت، فلويد مايويذر جونيور، كيم كردشيان، كانييه ويست، بالإضافةِ إلى حسابات شركاتٍ مثل أبل، أوبر وكاش آب. استُهدفت في الحملةِ كذلك عددٌ من حسابات الكوينباس بما في ذلك حسابات كوين ديسك وبينانس .
ومن جهة أخرى، خدعةِ مضاعفة عملة البيتكوين — كانت شائعة على موقع تويتر من قبل إلا أن هذا هو أول مثالٍ رئيسي على استخدامها مع حساباتٍ تتبعُ شخصيّاتٍ بارزة. يعتقدُ خبراء في الأمن السيبراني أن الجناة قاموا بالاحتيال بسرعةٍ حيثُ كانوا يعلمون أن استرجاع تلك الحسابات سيتمّ بسرعة وسيتمّ معه حذف كل تلك التغريدات لكنّهم خططوا أن عددًا قليلًا فقط من الملايين الذين يُتابعون هذه الحسابات قد يقعون في الفخّ ومعه سيجنون الكثير من المال في وقتٍ قصير. لقد أُدرجت الكثير من محافظ البيتكوين خلال عمليّة الاحتيال هذهِ وقد تلقّت أول محفظةِ بيتكوين أكثر من 118,000 دولار أمريكي أُزيلت منها نحو 61,000 دولار أمريكي بينما كانت تحتوي المحفظة الثانيّة على آلاف الدولارات فقط وذلك بعدما اتخذ تويتر خطواتٍ لوقفِ عمليّة القرصنة والاحتيال هذه. من غير الواضحِ ما إذا كانت هذه الأموال قد أُضيفت من قِبل المخترقين أنفسهم أو من قِبل ضحايا وقعوا في الفخّ، لكنّ المعروف أن محتالي عُملة البيتكوين عادةً ما يُضيفون بعض الأموال إلى المحافظ قبل بدءِ مخططاتهم لجعلِ عملية الاحتيال تبدو مشروعة.
وفي هذا الصدد، كان نمطُ التغريدات في الحسابات المُخترقَة متشابهًا إلى حدٍ كبيرٍ حيثُ ادّعى المخترِقون أنه وفي إطارِ الجهود الإغاثيّة المبذولة لمكافحةِ الأضرار الناجمة عن مرض فيروس كورونا 2019 فإنه تُقرّر تسديد مبلغٍ مضاعفٍ لكل من يُرسل مبلغًا مُعيّنًا من المال إلى محفظة بيتكوين مُحدّدة. حملت بعضُ التغريدات روابط خبيثة لكنّ الموقع الذي يستضيف تلك الروابط قد أُزيل بعد فترةٍ قصيرةٍ من نشر التغريدات. على الرغم من أن عمليات الاحتيال هذه —
ومن ناحية أخرى، نشرت بعض الحسابات المُخترَقة رسائل احتيالٍ بشكل متكرر حتى بعد حذفِ الرسائل الأولى، ولُوحظ أن كل تلك التغريدات قد نُشرت من تطبيق ويب. بحلول الساعة 21:45 بالتوقيت العالمي المنسق أصدرت شركةُ تويتر بيانًا قالت فيه إنها فيما بعد بوقتٍ قصير عطّلت الشركة قدرة بعض الحسابات — وخاصّة الموثقة منها — على التغريد أو إعادة تعيين كلمة المرور.
ردود الفعل
وعلى صعيد آخر، أعرب خبراء الأمن عن قلقهم من أنه في حين أن عملية الاحتيال قد تكون صغيرة نسبيًا من حيث التأثير المالي ، فإن القدرة على الاستيلاء على وسائل التواصل الاجتماعي من خلال الهندسة الاجتماعية التي يشارك فيها موظفو هذه الشركات تشكل تهديدًا كبيرًا في استخدام وسائل التواصل الاجتماعي خاصة في الصدارة - حتى الانتخابات الرئاسية الأمريكية لعام 2020 ، ومن المحتمل أن يتسبب في وقوع حادث دولي. قال أليكس ستاموس من مركز الأمن والتعاون الدولي بجامعة ستانفورد: "أصبح تويتر أهم منصة عندما يتعلق الأمر بالمناقشة بين النخب السياسية ، ولديه نقاط ضعف حقيقية."
وفي هذا السياق، بعد الإجراءات التي اتخذها شركة تويتر لمجابهة الاختراق فقدت الحسابات الموثقة مؤقتًا القدرة على التغريدِ ما دفع شبكة إن بي سي نيوز إلى إنشاءِ حسابٍ جديدٍ ومؤقت لم يتمّ توثيقه وذلك للاستمرارِ في التغريد ونشر «التحديثات الهامة» التي لا يُمكنها — أيّ الشبكة — نشرها من حسابها الرئيسي. في السياق ذاتهِ ذكرت حملة المرشّح الديمقراطي للانتخابات الرئاسيّة الأمريكية المُقبِلة جو بايدن لشبكة سي إن إن أنهم وأن حسابَ جو «مُغلَق».
وفي هذا السياق، خلال عمليّة القرصنة الكبيرة التي حصلت انخفض سعرُ سهم شركة تويتر بنسبةِ 4% بعد إغلاق الأسواق.
وفي هذا الصدد، أعلن الرئيسُ التنفيذي لشركة بيت تورنت جاستن سان عن مكافأةٍ قدرها مليون دولار أمريكي لمن يكشفُ المخترِقين، كما أضاف أنه سيدفعُ بشكل شخصي لأولئك الذين يتعقبون المتسلّلين بنجاحٍ ويُقدّمون أدلة يُمكن من خلالها تقديم هؤلاء إلى العدالة.
- ملاحظات
- انظر كذلك
- اختراق هاتف جيف بيزوس
- قرصنة
إضافةً إلى ذلك، نشر الرئيس التنفيذي لشركة تويتر جاك دورسي في وقت لاحق من تلك الليلة تغريدة قال فيها:
طريقة الهجوم
ومن ناحية أخرى، دعمت مصادر مجلة فايس وموقع تك كرانش فرضيّة حصول المخترقِين على أدوات إداريّة من داخل تويتر كما نشر المصدرانِ صور شاشة وبيانات أخرى لتأكيدِ تلك الفرضيّة لكن موقع تويتر حذف تلك التغريدات بكل ما احتوته من معلومات وصورٍ كونها كشفت بعضًا من التفاصيل الشخصية لبعض الحسابات. أكّد تويتر لاحقًا: فضلًا عن اتخاذ المزيد من الخطوات لاسترجاع الحسابات المُخترقَة، قالت شركةُ تويتر إنها بدأت كذلك تحقيقًا داخليًا لمعرفةِ تفاصيل ما حدث بالضبط مؤكدةً على أن عددًا محدودًا من الموظفين فقط هم من لديهم القدرة على الوصول إلى أدوات النظام الإدارية.
وفي السياق ذاته، حصل Ars technica على تقرير أكثر تفصيلاً من باحث عمل مع مكتب التحقيقات الفيدرالي في التحقيق. بحسب هذا التقرير ، قام المهاجمون بمسح موقع LinkedIn بحثًا عن موظفي Twitter الذين من المحتمل أن يكون لديهم صلاحيات المسؤول وأدوات صاحب الحساب. ثم حصل المهاجمون على أرقام الهواتف المحمولة الخاصة بهؤلاء الموظفين ومعلومات الاتصال الخاصة الأخرى عبر الأدوات المدفوعة التي تتيحها LinkedIn لموظفي التوظيف. بعد اختيار الضحايا للمرحلة التالية ، اتصل المهاجمون بموظفي تويتر ، وأغلبهم كانوا يعملون عن بُعد بسبب جائحة COVID-19 ، وباستخدام المعلومات الواردة من LinkedIn ومصادر عامة أخرى ، تظاهروا بأنهم من موظفي Twitter. وجه المهاجمون الضحايا لتسجيل الدخول إلى شبكة VPN داخلية مزيفة على Twitter. لتجاوز المصادقة ذات العاملين ، أدخل المهاجمون بيانات اعتماد مسروقة في بوابة Twitter VPN الحقيقية ، و "في غضون ثوانٍ من إدخال الموظفين لمعلوماتهم في البوابة المزيفة" ، طلبوا من الضحايا رمز المصادقة الثنائي. ونفس الأمر ذكره موقع تك كرانش الذي قال إن شخصًا يُسمّي نفسه كيرك هو من نظَّم عملية الاحتيال وكسبَ أكثر من 100,000 دولار أمريكي من ذلك. كان كيرك عضوًا في منتدى قرصنة يُسمّى «OGUsers»، وفي وقتٍ سابقٍ من الخامس من عشر من تمّوز/يوليو كان كيرك قد عرضَ مبالغ ماليّة مهمّة — واشترطَ الدفع عبر عُملة البتكوين — لكل من يُمكّنه من الوصولِ لأدواتٍ إداريّة داخل موقع تويتر.
وفي السياق ذاته، اتصل فيما بعدُ أربعة أفرادٍ بمجلّة فايس وادعوا أنهم جزء من عمليّة القرصنة التي حصلت حيث قدّموا للمجلة لقطات شاشة تُظهر تمكّنهم من الوصولِ إلى أداة إدارية على تويتر تسمحُ لهم بتغيير إعدادات بعض الحسابات المخترَقة بما في ذلك البريد الإلكتروني المرتبطِ بالحساب وبالتالي إضافة بريد إلكتروني جديد تابع للمُهاجِمين ومن ثمّ إعادة تعيين كلمة المرور والبدء في نشرِ التغريدات. أخبر هؤلاء المتسللون المجلة أنهم دفعوا «لمُطّلعين» على تويتر للوصول إلى الأداة الإدارية،
وعلى صعيد آخر، فادت بلومبرج نيوز ، بعد التحقيق مع موظفي تويتر السابقين والحاليين ، أن ما يصل إلى 1500 من موظفي وشركاء تويتر يمكنهم الوصول إلى أدوات الإدارة التي من شأنها أن تسمح بالقدرة على إعادة تعيين الحسابات ، كما حدث أثناء الحادث. أخبر موظفو Twitter السابقون بلومبرج أنه حتى في أواخر 2017 و 2018 ، فإن أولئك الذين لديهم إمكانية الوصول سيصنعون لعبة باستخدام هذه الأدوات لتتبع المشاهير المشهورين ، على الرغم من أن كمية البيانات المرئية من خلال الأدوات وحدها كانت تقتصر على عناصر مثل عنوان IP والموقع الجغرافي معلومة. قال متحدث باسم Twitter لـ Bloomberg إنهم يستعملون "تدريبًا أمنيًا مكثفًا وإشرافًا إداريًا" لإدارة الموظفين والشركاء الذين لديهم إمكانية الوصول إلى الأدوات ، وأنه "لم يكن هناك ما يشير إلى أن الشركاء الذين نعمل معهم في خدمة العملاء وإدارة الحسابات لعبوا دورًا هنا ". صرح أعضاء سابقون في أقسام الأمن في تويتر أنه منذ عام 2015 ، تم تنبيه الشركة إلى احتمال وقوع هجوم داخلي وتدابير أخرى للأمن السيبراني ، ولكن تم تنحيتها جانبًا لصالح المزيد من المبادرات المدرة للدخل.
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟