استضافة افتراضية
المحتويات
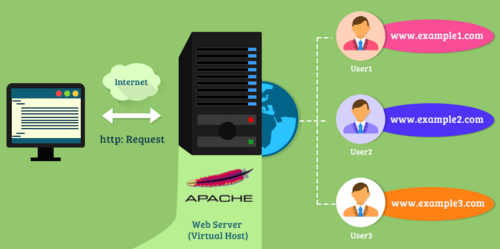
تعريفًا بالموضوع، الضيافة الافتراضية واختصارُها Vhost: أسلوب خادمٍ كخادم الوب يُضَيِّفُ أكثر من اسم مجال على خادومٍ واحد، وربما على عُنوانٍ شبكي واحد. ونتناول فيما يلي مزيدًا من التفاصيل.
كذلك، الاستضافة الافتراضية هو حل جيد للمواقع الصغيرة والمتوسطة الحجم (وحتى بعض المواقع الكبيرة) التي لا يتم باستمرار زيارتها أو التي لديها احتياجات معقولة من معدل نقل البيانات.
وفي هذا الصدد، هناك طريقتان أساسيتان لتحقيق الاستضافة الافتراضية: القائمة على الاسم، وعنوان بروتوكول الإنترنت أو القائمة على بروتوكول الإنترنت.
من جهة ثانية، وهي من أشهر أساليب الضيافة، شعبية في الوقت الراهن، قد يعود ذلك لأنها هي واحدة من أكثر الخيارات فعالية من حيث التكلفة في السوق. وتعرف كذلك باسم الاستضافة الافتراضية المشتركة، الاستضافة الافتراضية تسمح لصاحب الموقع أن يكون له موقع مستضاف على خادم الويب الذي يتم تشاركه مع غيره من المواقع الأخرى. بعبارات بسيطة، خادم شركة الاستضافة الافتراضية سوف يقوم بتخصيص خدمات استضافة ومعدل نقل البيانات لأكثر من موقع واحد. الاستضافة الافتراضية هي أرخص خيار استضافة لأنك لن تضطر إلى دفع ثمن خادم مخصص فقط لاستضافة موقعك.
الأنواع
القائمة على الاسم
وفي هذا الصدد، مثلًا: خادم بلوق يمكن استضافته باستخدام الاستضافة القائمة على الاسم. www.blog1.blogserver.com وwww.blog2.blogserver.com
من جانب آخر، مثلًا، يمكن للخادم تلقي طلبات للحصول على اثنين من المجالات، www.site1.com وwww.site2.com، وكلاهما يشيران إلى نفس عنوان بروتوكول الإنترنت. مثلًا، يمكن للخادم تلقي طلبات للحصول على اثنين من المجالات، www.site1.com وwww.site2.com، وكلاهما يشيران إلى نفس عنوان بروتوكول الإنترنت. من أجل www.site1.com، الخادم سيقوم بإرسال ملف الأتش تي أم أل من الدليل Ex: /var/www/user/Joe/site/، بينما الطلبات من أجل www.site2.com ستجعل الخادم يعرض صفحات من Ex: /var/www/user/Mary/site/.
من جانب آخر، الاستضافة القائمة على الاسم الافتراضي تستخدام أسماء مستضيفين متعددة لنفس عنوان بروتوكول الإنترنت الخاص بخادم الانترنت.
من جهة ثانية، مع متصفحات الويب التي تدعم النص المتشعب / 1.1 (HTTP/1.1) (على وجه التقريب جميع المتصفحات الآن)، عند الاتصال بخادم الشبكة، تقوم المتصفحات بإرسال العنوان الذي كتبه المستعمل في شريط عنوان المتصفح (الرابط URL). يستطيع الخادم استخدام هذه المعلومات لتحديد أي موقع على شبكة الإنترنت، وكذلك صفحة، لتظهر للمستعمل. المتصفح يقوم بتعيين العنوان عن طريق إعداد رأس النص المتشعب للمضيف مع المضيف المحدد من قبل المستعمل. رأس المضيف هو مطلوب في جميع طلبات HTTP/1.1.
الاستخدامات
- انظر كذلك
- الخادم الافتراضي الخاص
- وصلات خارجية
- الاستضافة الافتراضية القائمة على الاسم (vHost) دروس
إضافةً إلى ذلك، استضافة الشبكة الافتراضية غالبا ما تستعمل على نطاق واسع في الشركات التي نموذج عملها هو توفير استضافة مواقع منخفضة التكلفة للعملاء. الغالبية العظمى من خدمة استضافة الشبكة هي أن مواقع العملاء في جميع أنحاء العالم مستضافة على خوادم مشتركة، وذلك باستخدام تكنولوجيا الاستضافة الافتراضية.
من جانب آخر، الكثير من الشركات تستفيد من خدمة الشبكة الافتراضية لأغراض داخلية، حيث يكون هناك تقنية أو سبب إداري للحفاظ على عدة مواقع منفصلة مثل إكسترانت العملاء على شبكة الإنترنت، إكسترانت الموظف، والإنترانت الداخلية، والشبكات الداخلية لمختلف الأقسام. إذا لم تكن هناك مخاوف أمنية في عمارة الموقع، يمكن تدمج في خادم واحد باستخدام تكنولوجيا الاستضافة الافتراضية، مما تقلل من التكاليف الإدارية العامة والإدارة وعدد الخوادم المنفصلة المطلوبة لدعم الأعمال التجارية.
السلبيات
علاوةً على ذلك، الحل في هذه الحالة هو إضافة عنوان بروتوكول إنترنت واسم مضيف لملف المضيفين الخاص بنظام العميل. الوصول إلى الخادم مع اسم المجال ينبغي عليه العمل مرة أخرى. المستعملين يجب أن يكونوا حذرين عند القيام بذلك، لكن، أي تغييرات على الخرائط الحقيقية بين المضيف وعنوان بروتوكول الإنترنت وسوف يتم تجاوزها بواسطة الإعداد المحلي. هذا الحل ليس مفيدا حقا للمستعمل المتوسط على شبكة الإنترنت، ولكن قد يكون مفيدا لاستخدام المسؤول عن الموقع في حين تحديد سجلات نظام أسماء المجالات (DNS).
وعلى صعيد آخر، إذا كان نظام أسماء المجالات (DNS) لا يعمل بشكل سليم، فإنه يصبح من الصعب الوصول إلى موقع يستعمل الستضافة الافتراضية. ويمكن للمستعمل محاولة التراجع إلى استخدام عنوان بروتوكول الإنترنت للاتصال بالنظام، كما هو الحال في http://10.23.45.67/. متصفح الويب لا يعرف اسم المضيف المفترض استخدامه عندما يحدث هذا، علاوة على ذلك، بما أن خادم الويب يعتمد على عميل أو مستعمل متصفح الويب ليخبره أي اسم خادم (vhost) يستعمل، سوف يستجيب الخادم بموقع مفترض ــ في كثير من الأحيان ليس الموقع الذي يتوقعه المستعمل.
من جهة ثانية، مسألة أخرى مع الاستضافة الافتراضية هو عدم القدرة على استضافة مواقع متعددة آمنة تشغل بروتوكول طبقة المنافذ الآمنة أو SSL. لأن مصافحة SSL تتم قبل أن يتم إرسال اسم المضيف المتوقع إلى الخادم، والخادم لا يعرف أي شهادة ليقدم عندما يتم الاتصال به. الحل الوحيد هو تشغيل عدة برامج لخادم الويب، كل منها يستمع إلى منفذ وارد مختلف، الأمر الذي لا يزال يسمح للنظام مجرد استخدام عنوان بروتوكول إنترنت واحد. إذا كان تشغيل عدة برامج لخادم الويب يعتبر غير ملائم، إذن الحل الأكثر كفاءة هو اختيار TLS 1.1) TLS أو أي نسخة متطورة، والتي تمكن الاستضافة الافتراضية القائمة على الاسم اعتبارا من يونيو 2003، موثقة في RFC3546، ومحدثة في RFC4366). ثمة خيار آخر هو الاستعارة لبروتوكول الانترنت، حيث يستمع جهاز كمبيوتر واحد إلى أكثر من عنوان بروتوكول إنترنت واحد.
السلبيات
علاوةً على ذلك، ومع ذلك، أرقام المنافذ الغير قياسية وجدت تطبيقات خلفيات البرامج المستندة على النص المتشعب (HTTP) مثل النصيات المعلنة لمتعقب بت تورنت (Bit Torrent)، التي تشكل جزءا من خلفية البرنامج وليست عادة واضحة تماما بالنسبة للمستعمل.
من جهة ثانية، أغلب الناس غير معتادين على استخدام أرقام منافذ غير قياسية، وأرقام منافذ أكثر تعقيدا قد يكون من الصعب تذكرها. أغلب زاحفو الشبكة يختارون المنفذ 80 (الافتراضي) عند محاولة الزحف إلى أحد المواقع، وذلك قد يغيب النظر عن رقم المنفذ الغير قياسي. البشر قد يكونوا كذلك غير مدركين لرقم المنفذ الغير قياسي، وربما يجهلون أين يبحثون للعثور على الموقع. استخدام أرقام المنافذ الغير قياسية يمكن كذلك أن ينظر إليه على أنه غير محترف وغير جذاب للمستعملين. بعض جدران الحماية، إما الأجهزة أو البرامج، تمنع جميع المنافذ إلا الأكثر شيوعا. هذا من شأنه أن يتسبب في إظهار الموقع المستضاف على منفذ غير قياسي، غير متوفر لبعض المستعملين.
القائمة على بروتوكول الإنترنت
وعلى صعيد آخر، خادم الويب يستطيع الحصول على عنوان اتصال بروتوكول التحكم بالنقل TCP المقصود لاستخدام واجهة برمجة التطبيقات API القياسية واستخدام هذا المعيار لتحديد أي موقع يقدم. العميل لا يشارك في هذه العملية، وبالتالي (على خلاف الاستضافة الافتراضية القائمة على الاسم) ليست هناك مشاكل في التوافق.
علاوةً على ذلك، في الاستضافة الافتراضية القائمة على بروتوكول الإنترنت لكل موقع (إما اسم مضيف DNS أو مجموعة من أسماء مضيفين DNS التي تتصرف بنفس الطريقة) تؤشر إلى عنوان بروتوكول إنترنت مميز. خادم الويب مكون مع واجهات شبكة مادية متعددة، واجهات الشبكة الافتراضية على الواجهة الفعلية نفسها أو عناوين بروتوكول الإنترنت متعددة على واجهة واحدة.
القائمة على المنفذ
وعلى صعيد آخر، مثلًا، قد يستضيف الخادم الموقع www.example.com. ومع ذلك، إذا كانوا يرغبون في العمل على موقع ثاني، ولم يكن لديهم الوصول إلى تكوين اسم المجال الخاص بهم، و/ أو لا يملكون أي عناوين بروتوكول إنترنت أخرى التي يمكنهم استخدامها لتقديم الموقع منها، فإنهم بدلا عن ذلك يمكنهم استخدام رقم منفذ آخر، ومثلًا، www.example.com:81 للمنفذ 81، أو www.example.com:8000 للمنفذ 8000.
علاوةً على ذلك، رقم المنفذ الافتراضي هو 80 للمتشعب (HTTP). ومع ذلك، أغلب خادمي الويب يمكن تكوينهم ليعمل على على وجه التقريب أي رقم منفذ، رقم المنفذ المقدم لا يستعمل من قبل أي برنامج آخر على الخادم.
السلبيات
في هذا الإطار، الخادم يحتاج إلى عناوين بروتوكولات إنترنت متعددة لكل موقع على شبكة الإنترنت والذي يعني ارتفاع تكاليف استضافة المواقع الإلكترونية ويؤدي إلى الاستهلاك في عنوان بروتوكول الإنترنت.
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟