السرية التامة للأمام
المحتويات
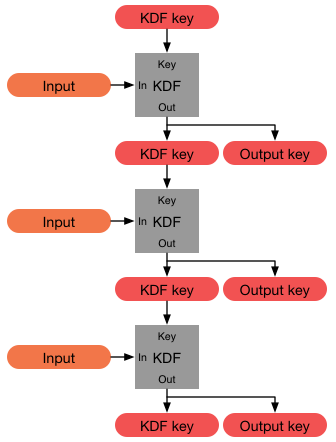
بدايةً، السرية التامة للأمام هي خاصية في بعض بروتوكولات اتفاق المفاتيح في علم التعمية، تهدف إلى ضمان عدم تعرّض مفاتيح الجلسات السابقة للخطر حتى في حال اختراق الأسرار طويلة الأجل المُستعملة في تبادل مفاتيح الجلسات، مما يحدّ من الأضرار المحتملة. وتعرض الأقسام التالية جوانب أخرى من الموضوع.
من جانب آخر، تعمل السرية التامة للأمام على حماية البيانات في طبقة النقل ضمن الشبكة التي تستعمل بروتوكولات أمان طبقة النقل الشائعة، بما في ذلك مكتبة أوبن إس إس إل، وذلك في حال تعرّض مفاتيحها السرية طويلة الأجل للاختراق، كما حدث في ثغرة هارت بليد الأمنية، ولا يمكن استرجاع أو فك تشفير الاتصالات والجلسات المشفّرة المسجلة في الماضي، حتى إذا اختُرِقَت المفاتيح السرية طويلة الأجل أو كلمات المرور في المستقبل. ويشمل ذلك الحالات التي يتدخل فيها الخصم بشكل نشط، مثل تنفيذ الهجوم الوسيط.
من جانب آخر، تقتصر قيمة السرية التامة للأمام على فرضيات معينة، مثل افتراض أن المهاجم سيهاجم الخادم عن طريق سرقة المفاتيح فقط دون تعديل مولد الأرقام العشوائية المستعمل من قبل الخادم، وأيضًا افتراض أن المهاجم سيجمع حركة المرور بشكل سلبي عبر الرابط الاتصالي دون تنفيذ الهجوم الوسيط النشط. عادةً ما تستعمل السرية التامة للأمام طريقة ديفي وهيلمان لتبادل المفاتيح لمنع قراءة حركة المرور السابقة، ويوقع الخادم تبادل المفاتيح المؤقت باستخدام مفتاح توقيع ثابت. إذا تمكن المهاجم من سرقة مفتاح التوقيع الثابت، فبإمكانه انتحال صفة الخادم أمام العميل، والعكس، مما يمكّنه من تنفيذ الهجوم الوسيط التقليدي.
في هذا الإطار، في بروتوكول نقل النص الفائق الآمن، عادةً ما تكون الأسرار طويلة الأجل هي المفتاح الخاص للخادم. وتوفّر السرية التامة للأمام حماية للجلسات السابقة من أي اختراق مستقبلي للمفاتيح أو لكلمات المرور. ويتحقّق ذلك بإنشاء مفتاح جلسة فريد لكل جلسة يبدأها المستعمل، بحيث لا يؤثر اختراق مفتاح جلسة معيّن في البيانات المتبادلة في الجلسات الأخرى، بل يقتصر تأثيره على بيانات الجلسة المرتبطة بذلك المفتاح فقط. ومع ذلك، فإن هذا الإجراء وحده لا يكفي لتحقيق السرية التامة للأمام، إذ تتطلب هذه الخاصية كذلك ألا يؤدي اختراق السر طويل الأجل إلى تعريض مفاتيح الجلسات السابقة للخطر.
تاريخ
وعلى صعيد آخر، طُرح مصطلح السرية التامة للأمام لأول مرة من قِبل كارل غونتر في سنة 1990، ثم ناقشه لاحقًا كل من ويتفيلد ديفي، وبول فان أورشوت، ومايكل جيمس وينر في سنة 1992، حيث استُخدم لوصف خاصية في أحد البروتوكولات الخاصة بتبادل المفاتيح بين طرفين، كما استُخدم المفهوم للإشارة إلى خاصية مشابهة في بروتوكولات تبادل المفاتيح المعتمدة على كلمات المرور، حيث تكون الكلمة السرية المشتركة هي السر طويل الأجل.
في هذا الإطار، وفي سنة 2000، صادق معهد مهندسي الكهرباء والإلكترونيات على معيار تقني يحدد خصائص السرية التامة للأمام لتبادل المفاتيح بين طرف واحد أو بين طرفين، ضمن مجموعة من الأنظمة المعتمدة.
طريقة ديفي وهيلمان لتبادل المفاتيح
انظر كذلك
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟