المعايير المشتركة
المحتويات
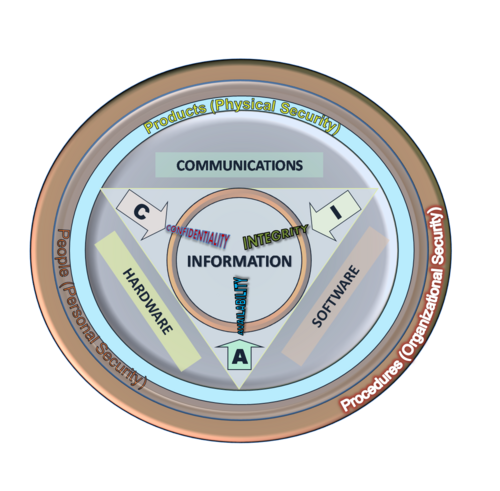
على سبيل التعريف، المعايير المشتركة هو معيار دولي (ISO / IEC 15408) للحصول على شهادة لتقييم أمن تكنولوجيا المعلومات. وهي في الوقت الحالي في الإصدار 3.1 المراجعة 5. وفيما يلي تفاصيل أوسع عن ذلك.
ومن جهة أخرى، المعايير المشتركة هي مجموعة من المقاييس الدولية التي تمكن لمطورى ومستعملي نظام الكمبيوتر تحديد متطلبات الأمان الوظيفي والتأمين في (هدف الأمان)، ويمكن الحصول عليه من (ملفات تعريف الحماية). يمكن للمورّدين والمطورين فيما بعد تقديم مطالبات حول سمات الأمان لمنتجاتهم، ويمكن لمؤدى الاختبارات تقييم المنتجات لتحديد ما إذا كانوا يلبون المطالبات بالفعل. بعبارة أخرى، توفر «المعايير المشتركة» تأكيدًا على أن عملية تحديد وتنفيذ وتقييم منتج أمان الكمبيوتر قد تمت بطريقة صارمة وقابلة للتكرار عند مستوى يتناسب مع البيئة المستهدفة للاستخدام.
المتطلبات الوظيفية للأمان
وفي هذا السياق، تحاول عملية التقييم كذلك تحديد مستوى الثقة التي يمكن وضعها في ميزات أمان المنتج من خلال عمليات [ضمان الجودة]:
وفي هذا السياق، يقدم «المعايير المشتركة» كتالوج قياسي من هذه الوظائف. مثلًا، قد يشير (المتطلبات الوظيفية للأمان) إلى كيفية استعمال المطور أو المستعمل للمنتج وكيفية تطويره بحسب هذا الكتالوج القياسى.
ومن جهة أخرى، يمكن أن تختلف قائمة SFR من تقييم إلى آخر، حتى إذا كان هدفان هما نفس نوع المنتج. على الرغم من أن «المعايير المشتركة» لا تنص على تضمين أي SFRs في (هدف الأمان)، فإنه يحدد التبعيات حيث تعتمد العملية الصحيحة لدالة واحدة (مثل القدرة على الحد من الوصول بحسب الأدوار) على أخرى (مثل القدرة على تحديد الأدوار الفردية).
في هذا الإطار، - تحدد (وظائف الأمان) مقاييس معينة من الأمان الذي يجب أن يوفره المنتج.
المفاهيم الأساسية
وفي هذا الصدد، يتم إجراء تقييمات المعايير المشتركة على منتجات وأنظمة أمان الكمبيوتر.
هدف التقييم
وفي هذا الصدد، - المنتج أو النظام الذي هو موضوع التقييم. يعمل التقييم على التحقق من صحة المطالبات المقدمة حول الهدف. ليكون الاستخدام العملي، يجب أن يتحقق التقييم من ميزات الأمان الخاصة بالهدف. يتم ذلك من خلال ما يلي:
تسرد المعايير الشائعة سبعة مستويات، حيث تكون
إضافةً إلى ذلك، عادة، لن يقوم مؤلف (هدف الأمان) أو (ملف تعريف الحماية) بتحديد متطلبات التأكيد بشكل فردي، ربما الزيادة في تققيم المنتج يتطلب مستوى أعلى. وليس بالضرورة أن يتطلب (مستوى تأكيد التقييم) أعلى «ضمانًا أفضل»، ولكنها تعني فقط أن ضمان الأمان المقدم من (هدف التقييم) قد تم على نطاق أوسع من المقاييس والمعايير.
- تفاصيل تنفيذ التشفير داخل (هدف التقييم) يكون خارج نطاق (المعايير المشتركة).
- المراجع
- اقرأ كذلك
- النظام الأوروبي للمعايير
- اللجنة الكهروتقنية الدولية
- الجودة
- وصلات خارجية
وفي هذا السياق، حتى الآن، كانت أغلب المنتجات الأكثر تقييماً لـ (أهداف الأمان) هي منتجات تكنولوجيا المعلومات، مثلًا، الجدران النارية، نظام التشغيل، البطاقات الذكية.
كذلك، في بعض الأحيان يتم تحديد شهادة المعايير المشتركة لأجهزة تكنولوجيا المعلومات. معايير تتضمن، مثلًا، التشغيل البيني، وإدارة النظام، وتدريب المستعملين، وغيرها من معايير المنتج.
علاوةً على ذلك، (مستوى تأكيد التقييم 1) هو المستوى الأساسى (وبالتالي أقل تكلفة من ناحية التنفيذ والتقييم ويكون (مستوى تأكيد التقييم 7) الأكثر صرامة وتكلفة.
ملف تعريف الحماية
من جهة ثانية، - مستند يتم إنشاؤه عادة بواسطة مستعمل أو مجتمع المستعملين، والذي يحدد متطلبات الأمان لفئة من أجهزة الأمان (مثلًا، البطاقة الذكية s تستعمل لتوفير توقيع رقمي s ، أو شبكة جدار الحماية) ذات الصلة بذلك المستعمل لغرض معين. يمكن أن يختار موردو المنتجات تطبيق المنتجات التي تتوافق مع واحد أو أكثر من (ملف تعريف حماية)، ويتم تقييم منتجاتهم مقابل تلك (ملفات تعريف الحماية). في مثل هذه الحالة، قد يستعمل (ملف تعريف الحماية) كقالب لـ (الهدف الأمني)، على الأقل سيضمن أن جميع المتطلبات في (ملفات تعريف الحماية) ذات الصلة تظهر كذلك في وثيقة (الهدف الأمنى) المستهدفة. يمكن للعملاء الذين يبحثون عن أنواع معينة من المنتجات التركيز على تلك المعتمدة ضد (ملف تعريف الحماية) التي تلبي متطلباتهم.
مستوى تأكيد التقييم
علاوةً على ذلك، - التصنيف العددي الذي يصف عمق وتقييم الدقة. يقابل كل مستوى من (مستويات تأكيد التقيم) مجموعة من (متطلبات تأكيد الأمان) والتي تغطي عملية التطوير الكامل للمنتج بمستوى معين من الدقة.
متطلبات تأكيد الأمان
كذلك، - وصف للتدابير المتخذة أثناء تطوير المنتج وتقييمه لضمان توافقه مع معايير الأمان المطالب بها. مثلًا، قد يتطلب التقييم الاحتفاظ بكافة التعليمات البرمجية أو إجراء الاختبار الوظيفي الكامل.
إضافةً إلى ذلك، تقدم «المعايير المشتركة» كتالوجاً لهذه، وقد تختلف المتطلبات من تقييم إلى آخر. يتم توثيق متطلبات أهداف معينة أو أنواع من المنتجات في (هدف التقييم) و (ملف تعريف الحماية)، على التوالي.
الهدف الأمنى
كذلك، - هو المستند الذي يحدد «خصائص» الأمان الخاصة بـ (هدف التقييم). قد يتطلب (الهدف الأمنى)الامتثال لواحد أو أكثر من (ملفات تعريف الحماية). يتم تقييم (هدف التقييم) مقابل (المتطلبات الوظيفية للأمان) المنصوص عليها في (هدف التقييم)، لا أكثر ولا أقل.
في هذا الإطار، وهذا يسمح للبائعين بتكييف التقييم بحيث يتوافق بدقة مع القدرات المطلوبة لمنتجهم. وهذا يعني أن جدار الحماية للشبكة لا يحتاج إلى تلبية نفس المتطلبات الوظيفية لأنظمة إدارة قاعدة البيانات، وأن جدران الحماية المختلفة قد يتم تقييمها في الواقع مقابل قوائم مختلفة تمامًا من المتطلبات. يتم نشر (الهدف الأمنى) عادة بحيث يمكن للعملاء المحتملين تحديد ميزات الأمان المحددة التي تم اعتمادها من خلال التقييم.
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟