الهوية كخدمة
المحتويات
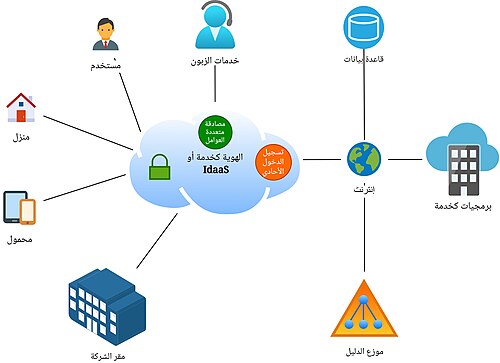
قبل الخوض في التفاصيل، الهوية كخدمة (بالإنجليزية: Identity As A Service مختصرة في IDaaS) هي مجموعة واسعة من الخدمات المستضافة على السحابة لإدارة الهوية والوصول (أو ما يعرف بالإنجليزية بـ IAM أو Identity and Access Management). مبدئيا الهوية كخدمة هي مجموعة من الوظائف التقنية التي تتعلق بإدارة هوية المستعمل ويتم استضافتها في السحابة كما تقدم. ونتناول فيما يلي مزيدًا من التفاصيل.
من جانب آخر، عادةً ما يتم شراء نظام الهوية كخدمة على مستوى المؤسسات كخدمة مُدارة قائمة على الاشتراك.
علاوةً على ذلك، وتساعد الشركات الموفرة لهذه الخدمة على ضمان التحقق من أن المستعملين هم حقيقة من يدعون أنهم هم، مما يمنع في نهاية المطاف مجرمي الإنترنت وغيرهم من المستعملين غير المصرح لهم من الوصول إلى البيانات الحساسة.
السلبيات
في هذا الإطار، إن التخصيصات الرسومية أو الوظيفية التي يمكن تنفيذها وبكل حرية من خلال مشاريع لحلول مماثلة داخل الشركة نادرًا ما تكون قابلة للتطبيق مع حل الهوية كخدمة بصرف النظر عن التخصيص المحدود للغاية للرسومات (الشعار، اختيار الألوان.... الخ)، تظل حلول الهوية كخدمة غير مرنة للغاية عندما لا تقدم الميزات غير النمطية المتوقعة.
وفي هذا السياق، على الرغم من أن حل الهوية كخدمة يعتمد على المزايا الجوهرية للسحابة، إلا أن الصيغة «السحابية» بنسبة 100٪ لهذه الخدمة لا تزال نادرة، وذلك لأسباب تشريعية بشكل أساسي، لأن تشريعات الدول الخاصة بالاحتفاظ بالبيانات سواء أكانت بيانات شخصية أو بيانات الهوية قد تحظر حفظها على السحابة أو تحدد النطاق الجغرافي لحفظ تلك البيانات.
وظائف الهوية كخدمة
من جهة ثانية، يتم تغطية وظائف الهوية كخدمة بشكل أو بآخر من قبل مختلف البائعين لهذه الحلول على شكل منتوجات أهمها:
وعلى صعيد آخر، إدارة دورة حياة هوية المستعمل: مع تتبع دقيق لكافة الأدوار المعطاة للمستعمل منذ لحظة انضمامه إلى الشركة إلى غاية مغادرتها.
ومن جهة أخرى، إدارة الأدوار: مطابقة التراخيص لملفات وأدوار الهويات في الشركة بمراقبة دقيقة للأدوار المختلفة ومستعمليها.
المستودع الأحادي للمستعملين: يمثل دليل دمج الهويات.
إضافةً إلى ذلك، التفويض: إدارة حقوق الوصول والامتيازات المختلفة لاستعمال التطبيقات وهذا بطريقة مركزية.
علاوةً على ذلك، إدارة كلمة المرور: إعادة تعيين كلمات المرور بخدمة الذاتية لتخفيف الضغط عن فرق الدعم.
من جانب آخر، تسجيل دخول أحادي: تحسين راحة المستعمل وتجربته، وقد أصبح الدخول الموحد بأشكاله المختلفة معيارًا لا غنى عنه للهوية كخدمة.
وفي السياق ذاته، حوكمة الهوية والوصول (أو ما يعرف بالإنجليزية بـ IAG Identity and Access Governance): إعادة إصدار الشهادات، والتدقيق، والرقابة، والحوكمة تعتمد على قواعد تبنى بالإجابة على مثل هذه الأسئلة «من لديه حق الوصول إلى ماذا؟ هل هو متوافق أي هل الوصول إلى مورد ما متوافق مع قواعد الأمان المعتمدة لدى الشركة؟ هل يمكنني إثبات ذلك الحق؟».
المصادقة: بسيطة، متعددة، بيومترية؛ وهذه الآلية ضرورية.
من جانب آخر، الاتحاد: الاستفادة من تسجيل الدخول الأحادي الآمن، عبر بروتوكولات معيارية ودون إلزامية إدخال كلمات المرورعبر الشبكة؛ ويتيح الاتحاد إمكانية إنشاء علاقات ثقة متبادلة وربط الشركاء والشركات التابعة والعملاء.
إيجابيات وسلبيات الهوية كخدمة
الإيجابيات
من جانب آخر، تمكن الشركات من الحصول على خدمة فعلية وبسرعة مقارنة مع نشر خدمة مماثلة على بيئة موجودة في مقر الشركة مما يلزم الشركة إلى رصد المبالغ والموارد البشرية والتقنية اللازمة مع إدارة هذه الموارد، كما تمكن مرونة مزايا السحابة من توسيع نطاق احتياجات الشركة أو حتى الاستهلاك عند الطلب.
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟