انتحال بريد إلكتروني
المحتويات
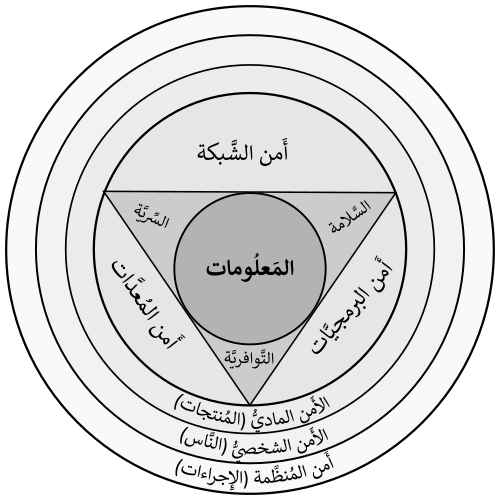
في البداية، انتحال البريد الإلكتروني هو عمليّة احتيال إلكتروني تهدف إلى إنشاء رسائل بريدية مزوّرة المصدر (المُرسِل). يعود السبب في إمكانيّة انتحال البريد الإلكتروني إلى كون البروتوكولات الأولى التي بُنِي عليها نظام البريد الإلكتروني، مثل بروتوكول إرسال البريد البسيط، لا تعرّف آليّات للاستيثاق. من الشائع انتحالُ البريد الإلكتروني في هجمات التصيّد والرسائل المزعجة؛ من أجل خداع المُرسَل إليه وجعله يظنّ أنّ الرسائل الخبيثة تأتي من مصدر يعرفه أو يثق فيه. وفيما يلي تفاصيل أوسع عن ذلك.
نظام البريد المُوثَّق بمفاتيح النطاق DKIM
كذلك، يضيف نظام البريد المُوثَّق بمفاتيح النطاق في الخادوم المصدَر توقيعا إلكترونيًّا إلى البريد بحيث يمكن للخادوم المستقبِل للبريد التحقق من مصدر البريد وكذلك سلامة البيانات. عندما يستلم خادوم بريد يدعم هذا النظام رسالة إلكترونيّة فإنه يستعمل المفتاح المُعلَن التابع للخادوم المُرسِل الموجودة ضمن سجلّات أسماء النطاقات لفحص الرسالة والتحقق من سلامة محتواها. إن نجحت الرسالة في اختبار التحقّق فإن الخادوم يمرّرها إلى البريد الإلكتروني الوجهة وإلا فإنه يرفضها، يحذفها أو يعيد توجيهها حسب إعدادات نظام البريد.
- راجع كذلك
- فيروس الحاسوب
- دودة حاسوب
- هجمات التصيّد
- البريد الإلكتروني المزعج
من جانب آخر، يأخذ سجلّ نظام البريد المُوثَّق بمفاتيح النطاق صيغة تشبه التالي:
example._domainkey IN TXT "v=DKIM1; p=المفتاح المُعلَن"
إضافةً إلى ذلك، يبدأ مدير النظام على الخادوم المصدَر إعدادات نظام البريد المُوثَّق بتوليد زوج من مفاتيح التعميّة: أحدهما مُعلَن يستعمله الخادوم المستقبِل للتحقّق من البريد والثاني سرّي يستعمله برنامج إرسال البريد لتوقيع الرسائل الصادرة منه. يضيف مدير النظام سجلّا نصيّا إلى نظام أسماء النطاقات يتضمّن بيانات نظام البريد المُوثَّق ومن بينها المفتاح المُعلَن؛ أما المفتاح السّري فلا يظهر للعموم إذ يحتفظ به الخادوم لنفسه. يضبُط مدير النظام - بعد إعداد السجلّ النصي في النطاق - برنامج البريد على خادومه لتوقيع البريد الصّادر منه بالمفتاح السّري.
ومن ناحية أخرى، يحدّد السجل في البداية معرِّفًا - example._domainkey في المثال أعلاه - يُسمّى المُنتَخِب وفي آخر السّطر التعليمة الخاصّة بنظام البريد المُوثَّق «v=DKIM1; p=المفتاح المُعلَن». تحوي التعليمة على الأقل قيمتيْن؛ الأولى - ويُشار إليها بالحرف v- لإصدار النظام المُستخدَم والثانيّة - ويُشار إليها بالحرف p - المفتاح المُعلَن الذي سيستعمله الخادوم المستقبل للتحقّق من البريد.
الأغراض من انتحال البريد الإلكتروني
وعلى صعيد آخر، يُستخدَم البريد الإلكتروني المنتحَل للتغرير بمستقبليه من أجل الحصول على معلومات منهم لاستخدامها في ما بعد أو لجعلهم ينزّلون ملفات خبيثة تتجسس على أجهزتهم. كما أنه يُستخدَم أحيانا للسخرية والتنكيت أو لنشر أخبار كاذبة. تشمل المعلومات التي يحاول منتحلو البريد الإلكتروني الحصول عليها حسابات الدخول على الشبكات الاجتماعيّة مثل تويتر وفيس بوك والبيانات الماليّة مثل الحسابات المصرفية وبطاقات الائتمان.
في هذا الإطار، تفيد البيانات المسروقة في انتحال الشخصيّة واستعمال الهويّة لأغراض إجراميّة إلكترونيّة مثل تسجيل أسماء نطاقات لمواقع محظورة بهويّات مسروقة أو للاشتراك في خدمات محرّمة مثل الغلمانيّة. تعتمد بعض حملات التسويق عبر البريد الإلكتروني إلى انتحال البريد للرفع من مصداقيّة ادعاءاتها ولزيادة نسبة النقر على الروابط، مثل روابط التسويق بالعمولة.
وفي السياق ذاته، تشير تقارير إخباريّة أمنيّة إلى أنّ بعض الحكومات تنتحل البريد الإلكتروني من أجل خداع معارضيها وكشف النشاطات التي ترى أنها خطر عليها.
نظام التعرّف على هوية المُرسِل SPF
example.com. IN TXT "v=spf1 ip4:192.0.2.0/24 -all"
يأخذ سجلّ spf صيغة تشبه المثال التالي:
ومن ناحية أخرى، يظهر في أوّل السطر اسمُ النطاق example.com تليه الكلمة المفتاحيّة IN التي تحيل إلى إنترنت Internet ثم نوع سجلّ النطاق TXT (سجلّ نصّي) وفي الأخير التعليمة الخاصّة بنظام التعرّف على هويّة المُرسِل "v=spf1 ip4:192.0.2.0/24 -all". يُحدَّد في أوّل التعليمة الإصدار المُستخدَم v=spf1 (الإصدار الأول من النظام في هذه الحالة) ثم العنوان المسموح له بإرسال رسائل عبر النطاق example.com وفي الأخير مالذي يجدُر بالخادوم المتلقّي عملُه عندما يأتيه بريد إلكتروني بعنوان تابع للنطاق المحدَّد دون أن يكون مصدره عنوان آي بي المعرّف في السّجل. تعني all- أن على الخادوم المتلقّي رفض جميع الرسائل التي لا تأتي من عنوان أو عناوين آي بي المعرَّفة في السّجل.
من جهة ثانية، عندما يتلقّى خادوم بريد رسالة إلكترونيّة من عنوان تابع لنطاق example.com (مثلا hello@example.com) فإنه ينظُر في عنوان الجهاز الذي تأتي منه الرسالة ويقارنه بالعناوين الموجودة في سجلّ spf الذي عرّفه صاحب النطاق example.com، فإن وافق عنوان الجهاز المرسِل العنوان المعيَّن في السجلّ فإن البريد يُمرَّر إلى المتلقّي وإلّا يرفضه الخادوم المستقبل.
وفي هذا الصدد، تعتمد آلية التحقّق في نظام التعرّف على هويّة المُرسِل على إتاحة الفرصة للخواديم المستقبلة للتأكّد من أن النطاق الذي ينتمي له البريد المُرسِل يسمح للجهاز الذي يأتي منه البريد ببعث رسائل باسمه. يُضيف مدير النظام المصدَر سجلًّا نصيًّا باسم spf إلى سجلّات نظام أسماء النطاقات في الخادوم لديه. يستعمل الخادوم المستقبل سجلّ spf لتوثيق المُرسِل.
كيف يُنتحَل البريد الإلكتروني
وفي هذا السياق، يلجأ المنتحلون أحيانا إلى أساليب الهندسة الاجتماعية ويستعملون عنوان بريد إلكتروني يُشبه عنوان بريد موثوق؛ ممّا يجعل المتلقّي غير المنتبه يظنّ أنه بريد حقيقي.
من جهة ثانية، توجد عادة ثلاثة أطراف عند استخدام بروتوكول إرسال البريد البسيط: المُرسِل الذي تأتي منه الرسالة والخادوم الذي يتلقّى الرسالة من المُرسِل والمُرسَل إليه الذي هو وِجهة الرسالة. يحدّد المُرسِل عنوانه عن طريق الأمر MAIL FROM وعنوان المُرسَل إليه بالأمر RCPT TO ؛ إلا أنّ خادم البريد لا يتحقّق من أنّ المُرسِل يملك فعلًا العنوان الذي أعلن أنّ الرسالة البريدية تأتي منه. عند وصول الرسالة إلى وجهتها يظهر العنوان الذي حدّده المُرسِل في خانة المُرسِل (مِن From) ممَا يجعله لا يشكّ في مصدر الرسالة. توجد كذلك واجهات وِب تُسهّل عمليّة إرسال البريد وتحديد عناصره دون الحاجة للتعامل مع الأوامر مباشرة. يمكن للمُنتحِل بطريقة مشابهة جعل بريد إلكتروني لشخص مّا مكان عنوان الرّد؛ مما قد ينتُج عنه تلقي ردود على رسائل لم يُرسِلها.
الإجراءات المضادّة لانتحال البريد الإلكتروني
من جانب آخر، يمكن لبروتوكول طبقة المنافذ الآمنة أن يوفّر إمكانيّة الاستيثاق بين الخواديم من أجل التحقّق من مصدر البريد الإلكتروني. كما توجد آليّات أخرى تُستخدَم ضدّ انتحال البريد الإلكتروني المعتمد على ثغرات تصميم بروتوكول إرسال البريد البسيط، من أهمّها:
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟