برمجية استغلال
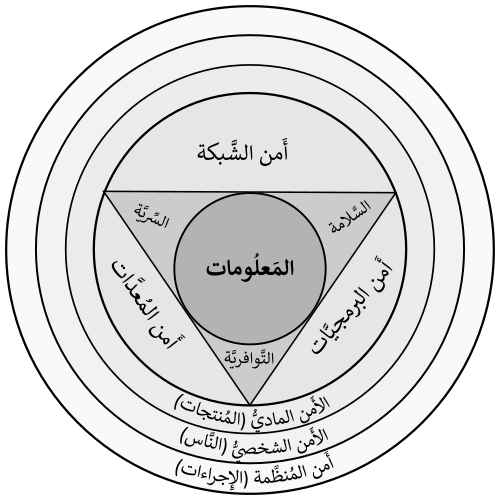
تعريفًا بالموضوع، برمجية الاستغلال وهو عبارة عن برمجية حاسوب، مجموعة بيانات أو سلسلة من الأوامر التي تستفيد من الفيروسات أو خطأ برمجي أو قابلية التعرض للخطر من أجل التسبب في سلوكيات غير متوقعة أو غير مقصودة يحدث في أي برمجيات أو أجهزة أو أي شيء آلي بالكمبيوتر (عادة ما يكون بواسطة الحاسوب). ويتضمن هذا من حين لآخر هذه الأمور مثل السيطرة على نظام الكمبيوتر أو السماح بالتصعيد التمييزي أو هجمات الحرمان من الخدمات. وفيما يلي تفاصيل أوسع عن ذلك.
الأنواع
من جانب آخر، نوع الاختراق الذي يستعينون به (راجع مقال حول طرق الاختراق للحصول على قائمة)
من جهة ثانية، سواء كانت في حاجة لأن يتم تشغيلها على نفس الآلة التي يستعين بها البرنامج المخترق (محليا) أو يمكن تشغيلها على آلة واحدة للهجوم على برنامج يعمل على آلة أخرى (بعيد)
إضافةً إلى ذلك، عادة ما يتم تصنيف برمجيات الاستغلال وتسميته بحسب هذه المعايير:
وعلى صعيد آخر، نتيجة تشغيل الإكسبلويت (EoP, هجمات الحرمان من الخدمات، Spoofing.. etc.)
التصنيف
من جانب آخر، تم تصميم الكثير من برمجيات استغلال لتوفير الوصول علة مستوى المستعمل الخارق لنظام الكمبيوتر. إلا أنه من الممكن كذلك استخدام عدة إكسبلويت أولا للحصول على سهولة التوصل على المستوى المنخفض، ثم تصعيد المزايا بصورة متكررة حتى الوصول للجذر.
وفي هذا السياق، هناك عدة طرق لتصنيف برمجيات الاستغلال أكثرها شيوعا هي عبر طريقة اتصال هذا الاستغلال بالبرنامج المعرض للاختراق. «الإكسبلويت البعيد» يعمل عبر شبكة ويستعين بالخطر الأمني دون أي وصول مسبق للنظام المعرض للاختراق. أما «الإكسبلويت المحلي» فيتطلب الوصول المسبق للنظام المعرض للاختراق وعادة ما يزيد من الميزات للشخص الذي يقوم بتشغيل الإكسبلويت عبر تلك التي يوفرها مسؤول النظام. كما يتواجد كذلك استغلالات مقابل عميل (حوسبة)، عادة ما تتضمن خوادم معدلة ترسل إكسبلويت إذا ما تم التوصل غليه عبر تطبيق العميل. الإكسبلويت المقابل لتطبيقات العميل ربما يتطلب كذلك بعض التفاعل مع المستعمل ومن ثم يمكن استخدامه بالاشتراك مع وسيلة هندسة اجتماعية (أمن). وهذه هي طريقة القرصنة في الدخول إلى الحواسيب والمواقع الإليكترونية لسرقة البيانات.
وفي السياق ذاته، من التصنيفات الأخرى هي اتخاذ إجراء ضد النظام المعرض للاختراق: الوصول للبيانات الغير مسموح بها، تنفيذ الشفرة التحكيمية، هجمات الحرمان من الخدمات.
ومن جهة أخرى، عادة يستطيع إكسبلويت واحد فقط الاستفادة من اختراق برنامج معين. وغالبا حين يتم نشر هذا الإكسبلويت فيتم تثبيت الاختراق عبر قطعة لصوق ويصبح الإكسبلويت قديما لوجود نسخ أحدث من البرنامج. وهذا هو السبب في عدم نشر بعض القناصة المحترفين قبعة سوداء الإكسبلويت الخاص بهم بل يحتفظون بها لأنفسهم أو لمفككي الشفرات الآخرين. يشار إلى هذه الإكسبلويت باسم "إكسبلويت الهجوم يوم الصفر وتعد إمكانية الوصول إلى هذه الإكسبلويت الرغبة الأولى لدى القناصة الغير ماهرين، غالبا ما يطلق عليها اسم مخطوطة كيد. ويكيبيديا:بحاجة لمصدر
التمحور
- راجع كذلك
- أمن الحاسوب
- فيروس الحاسوب
- كود القشرة
- W3af
وعلى صعيد آخر، نشير كلمة التمحور إلى الطريقة التي يستعين بها اختبار الاختراقوالتي تستعين بنظام وسطي للهجوم على نظم أخرى على نفس الشبكة لتجنب أي قيود مثل تثبيت الجدار الناري الذي ربما يعيق الوصول المباشر لكافة الآلات. مثلًا يقوم المهاجم بلإيجاد حل وسط لخادم موقع إليكتروني على شبكة مشتركة، ثم يمكن أن يستعين المهاجم فيما بعد بخادم الشبكة الوسطي للهجوم على نظم أخرى في الشبكة. هذه الأنواع من الهجوم يشار إليها باسم الهجمات متعددة الطبقات. التمحور يعرف كذلك باسم القفز عبر الجزر island hopping.
وفي السياق ذاته، تمحور البروكسي عادة ما يصف ممارسة مرور القنوات عبر هدف معرض للخطر باستخدام حمولة إضافية من البروكسي على الآلة وإطلاق هجمات من هذا الكمبيوتر. هذا النوع من التمحور محصور على بعض منافذ TCP وUDP التي يدعمها البروكسي.
في هذا الإطار، تمحور VPN يمكن المهاجم من خلق طبقة مشفرة من قناتين داخل الآلة المعرضة للخطر لاتباع مسار أي مرور شبكي عبر هذه الآلة المستهدفة، مثلًا تشغيل مسح مخترق على الشبكة الداخلية عبر آلة معرضة للخطر، بما يمنح المهاجم الوصول بشكل فعال وكامل كما لو كان متواجد خلف جدار ناري
يمكن تصنيف التمحور إلى تمحور وكالة proxy وتمحور VPN:
كذلك، وعادة فإن تطبيقات البروكسي أو VPN التي تساعد على التمحور يتم تنفيذها على الحواسيب المستهدفة مثل (برنامج) الحمولة الزائدة للإكسبلويت.
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟