برمجية تخويف
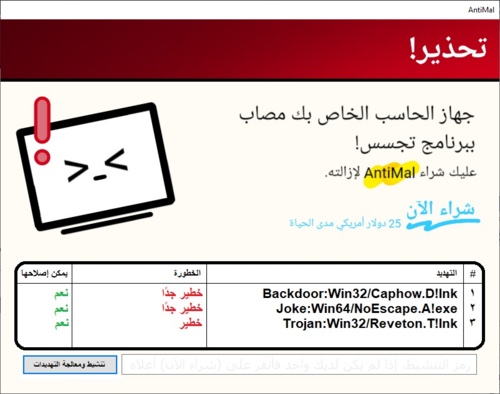
تعريفًا بالموضوع، برمجية تخويف هو شكل من أشكال البرمجيات الخبيثة التي تستعمل الهندسة الاجتماعية لإحداث صدمة أو قلق أو إدراك وجود تهديد من أجل التلاعب بالمستعملين في شراء برمجيات غير مرغوب فيها. تعتبر برمجيات التخويف من البرمجيات الضارة التي تتضمن برمجيات الأمن الاحتيالية وبرمجيات الفدية وغيرها، حيث تخدع المستعملين للاعتقاد بأن حاسوبهم مصاب بفيروس، ثم تقترح عليهم شراء برمجية مكافحة فيروسات. عادةً ما يكون الفيروس خياليًا والبرمجية غير وظيفية أو ضارة بحد ذاتها. بحسب مجموعة عمل مكافحة التصيد الاحتيالي، ارتفع عدد حزم الترقيع في التداول من 2,850 إلى 9,287 في النصف الثاني من عام 2008. في النصف الأول من عام 2009، حدد APWG زيادة 585 ٪ في برمجيات التخويف. ونتناول فيما يلي مزيدًا من التفاصيل.
علاوةً على ذلك، يمكن أن ينطبق تصنيف "برمجية تخويف" كذلك على أي تطبيق أو فيروس يزعج المستعملين بقصد تسبب قلق أو ذعر.
برمجيات التجسس
كذلك، سباي شريف مثالًا على برمجيات التجسس والتخويف: أنها تهدف إلى إزالة برمجيات التجسس، ولكن في الواقع برمجية تجسس بحد ذاتها، وغالبًا ما تصاحب العدوى سميت فراود . يمكن الترويج لبرمجيات مكافحة التجسس الأخرى المضادة للفيروسات باستخدام خدعة التصيد.
في هذا الإطار، بعض أشكال برمجيات التجسس تتأهل كذلك كخدع لأنهم يغيرون خلفية سطح المكتب للمستعمل، ويقومون بتركيب أيقونات في منطقة الإشعارات بالكمبيوتر (تحت مسمى Microsoft Windows)، ويدعون أن نوعًا ما من برمجيات التجسس قد أصاب حاسوب المستعمل وأن برمجية التخويف سيساعد على إزالة العدوى. في بعض الحالات، تستبدل أحصنة الطروادة الخاصة ببرمجيات التخويف سطح المكتب للضحية بنص أصفر كبير مكتوب عليه «تحذير! لديك برمجية تجسس!» أو مربع يحتوي على نص مشابه، وحتى تضطر شاشة التوقف لتغيير «البق» الزاحف عبر الشاشة. "Winwebsec" هو المصطلح المستعمل عادةً لمعالجة البرمجيات الضارة التي تهاجم مستعملي نظام التشغيل ويندوز وتنتج ادعاءات مزيفة مماثلة لتلك البرمجيات الأصلية لمكافحة البرمجيات الضارة.
برمجية المزحة
إضافةً إلى ذلك، وهناك نوع آخر من البرمجيات التخويف تتضمن برمجيات مصممة لإخافة المستعمل حرفيًا من خلال استخدام صور أو أصوات أو فيديو صادمة غير متوقعة.
من جهة ثانية، تم استخدام هذا التكتيك في حملة إعلانية بواسطة سيرتيك في عام 1997 للإعلان عن لعبة Virus: The Game. عند تشغيل الملف، يظهر تمثيل ملء الشاشة لسطح المكتب. تبدأ البرمجية لاحقًا بمحاكاة حذف مجلد Windows. عند اكتمال هذه العملية، يتم كتابة رسالة ببطء على الشاشة تقول «الحمد لله أنها مجرد لعبة.» تظهر شاشة بمعلومات الشراء على الشاشة ثم تعود إلى سطح المكتب. لا يتم إلحاق الضرر بالكمبيوتر أثناء الإعلان.
علاوةً على ذلك، تضع برمجية التخويف القائمة على إقلاق المستعملين في حالات لا توجد فيها نتائج إيجابية. مثلًا، يمكن لبرمجية صغيرة تقديم مربع حوار يقول «محو كل شيء على القرص الصلب؟» مع زران كلاهما «موافق». بغض النظر عن الزر الذي يتم اختياره، لا يتم تدمير أي شيء.
علاوةً على ذلك، برمجية مبكرة من هذا النوع هي الكابوس ، وهي برمجية تم توزيعها على أقراص الأسماك لجهاز الكمبيوتر "Amiga (Fish # 448)" في عام 1991. عندما تُشغل البرمجية، فإنها تظل كامنة لفترة ممتدة وعشوائية من الزمن، ثم تغيير شاشة الحاسوب بأكملها إلى صورة جمجمة أثناء تشغيل صرخة مرعبة.
إجراءات قانونية
ومن ناحية أخرى، في 2 ديسمبر 2008، قدمت لجنة التجارة الفيدرالية شكوى في المحكمة الفيدرالية ضد شركتي إنوفيتف ماركتينج وخدمات إنترنت بايت هوستينج ، وكذلك الأفراد سام جاين، دانييل سوندان، جيمس رينو، مارك د سوزا وكريستي روس. وأدرجت الشكوى كذلك في قائمة موريس ديسوا كمتهم إغاثة، وادعت أنه احتجز عائدات السلوك غير المشروع ولكن لم يتهمه بانتهاك أي قانون. زعمت لجنة التجارة الفيدرالية أن المتهمين الآخرين انتهكوا قانون لجنة التجارة الفدرالية عن طريق تسويق برمجيات مخادعة، بما في ذلك وين فيكسر ووين أنتيفايرس ودرايف كلينر وإيرور سيف وإكس بي أنتيفايرس . وبحسب الشكوى، فإن المدعى عليهما يمثلان بشكل زائف أن فحوصات جهاز الكمبيوتر الخاص بالمستهلك تظهر أنه تعرض للتهديد أو الإصابة، ثم عرض بيع برمجيات لإصلاح المشكلات المزعومة.
في هذا الإطار، في سنة 2005، نجحت مايكروسوفت وواشنطن في رفع دعوى قضائية ضد شركة سكيور كمبيوتر (صناع منظف برمجيات التجسس) مقابل مليون دولار بسبب اتهامات باستخدام إطارات النوافذ المنبثقة. كما رفع المدعي العام في واشنطن دعاوى قضائية ضد سكيورلينك نتوركس وهاي فولز ميديا ومطوري كويك شيلد .
كذلك، في أكتوبر/تشرين الأول 2008، رفعت مايكروسوفت ومدعٍ عام في واشنطن دعوى قضائية ضد شركتين في تكساس، برانش سوفتوير وألفا ريد ، منتجي برمجية التخويف منظف السجل إكس بي . وتزعم الدعوى القضائية أن الشركة قد أرسلت نوافذ منبثقة لا حصر لها تشبه تحذيرات النظام إلى حواسيب المستهلكين قبل إرشاد المستعملين لزيارة موقع ويب لتنزيل منظف السجل إكس بي بتكلفة 39.95 دولارًا. .
برمجية غش احتيالي
من جانب آخر، وجدت دراسة أجرتها جوجل عام 2010 أن هناك 11000 نطاقًا تستضيف برمجيات مزيفة لمكافحة الفيروسات، وهو ما يمثل 50٪ من جميع البرمجيات الضارة التي يتم تقديمها عبر الإنترنت.
ومن جهة أخرى، اعتبارًا من 29 مارس 2011، تم إصابة أكثر من 1.5 مليون موقع ويب حول العالم من خلال هجوم LizaMoon SQL انتشر بواسطة برمجية تخويف.
كذلك، تعرض بعض مواقع الويب نوافذ منبثقة بنصوص مثل: "قد يكون جهاز الكمبيوتر الخاص بك مصابًا ببرمجيات تجسس ضارة. قد يُطلب إزالة فورية. لإجراء مسح ضوئي، انقر فوق" نعم «أدناه.» يمكن أن تذهب هذه المواقع بقدر ما تقول أن وظيفة المستعمل أو مهنته أو زواجه في خطر. غالبًا ما تُعتبر المنتجات التي تستعمل إعلانات كهذه بمثابة خدوش. تتأثّر تطبيقات التخويف الخطيرة كبرمجيات مارقة.
كذلك، لا ترتبط بعض برمجيات التخويف مع أي برمجيات مثبتة أخرى. يمكن أن يواجه المستعمل نافذة منبثقة على موقع ويب يشير إلى إصابة حاسوبه. في بعض السيناريوهات، من الممكن أن يصاب بالورم حتى إذا حاول المستعمل إلغاء الإخطار. هذه النوافذ المنبثقة مصممة خصيصًا لتبدو وكأنها تأتي من نظام تشغيل المستعمل عندما تكون في الواقع صفحة ويب.
كذلك، يستعمل مؤلفو أمن الإنترنت مصطلح "Scareware" لوصف منتجات البرمجيات التي تنتج تحذيرات تافهة أو مزعجة أو إشعارات تهديد، أغلبها في العادة لجدار حماية تجاري وهمي أو برمجية تنظيف سجل. تحاول هذه الفئة من البرمجيات زيادة قيمتها المتصورة عن طريق قصف المستعمل برسائل تحذير مستمرة لا تزيد من فعاليته بأي شكل من الأشكال. يتم حزم البرمجية مع الشكل والمظهر الذي يحاكي البرمجيات الأمنية المشروعة من أجل خداع المستهلكين.
من جانب آخر، اكتشفت الأبحاث التي أجرتها جوجل أن برمجيات التخويف تستعمل بعض خوادمها للتحقق من اتصال الإنترنت. تشير البيانات إلى أن ما يصل إلى مليون جهاز مصاب بالفيروس. وضعت الشركة تحذيرًا في نتائج البحث للمستعملين الذين تظهر أجهزة الكمبيوتر الخاصة بهم مصابة.
ومن جهة أخرى، مثال آخر على برمجيات التخويف هو سمارت فورتريس . يخيف هذا الموقع الناس ليعتقدوا أن لديهم الكثير من الفيروسات على حواسيبهم ويطلب منهم شراء الخدمة المهنية.
إلغاء تثبيت برمجية أمن شرعية
ومن ناحية أخرى، هناك أسلوب آخر هو خداع المستعملين لإلغاء تثبيت برمجيات مكافحة الفيروسات الشرعية، مثل مايكروسوفت سكيورتي إستشالز، أو تعطيل جدار الحماية الخاص بهم. بما أن برمجيات مكافحة الفيروسات عادةً ما تتضمن الحماية ضد التلاعب أو التعطيل بواسطة برمجيات أخرى، قد تستعمل برمجيات التخويف الهندسة الاجتماعية لإقناع المستعمل بتعطيل البرمجيات التي من شأنها أن تمنع البرمجيات الضارة من العمل.
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟