بروتوكول أوضاع الشهادات على الإنترنت
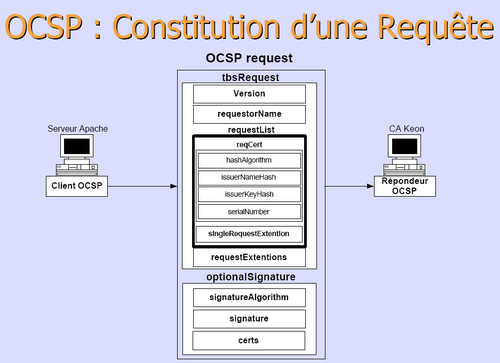
تعريفًا بالموضوع، بروتوكول أوضاع الشهادات على الإنترنت أو ما يعرف برمز (OCSP) اختصارا للعبارة ، هو بروتوكول على شبكة الإنترنت يُستعمل للحصول على الوضع الخاص بالشهادة الرقمية X.509، تم وصف هذا البروتوكول في ، وأيضاً في سجل معايير الإنترنت، تم إنشاءه كبديل عن قوائم نقض الشهادات (Certificate revocation lists) وتحديداً لمعالجة مشاكل معينة مرتبطة باستخدام الـ (CRLs) في البنية الأساسية للمفتاح العام. وفيما يلي تفاصيل أوسع عن ذلك.
وعلى صعيد آخر، 3. باستخدام الـ OCSP لا يحتاج العملاء للقيام بتحويل قوائم الـ CRLs بأنفسهم.
إضافةً إلى ذلك، 6. يدعم بروتوكول الـ OCSP التسلسل الموثوق به لطلبات الـ OCSP بين مجاوبو الـ OCSP، هذا يسمح للعملاء التواصل مع مجاوب موثوق به للاستفسار عن مجاوب مناوب أو بديل وبالتالي التخلص من التعقيد من جانب العميل.
وفي هذا الصدد، عند نشر البنية الأساسية للمفتاح العام يُفضل استخدام الـ OCSPو ليس الـ CRLsوذلك للأسباب التالية:
مزايا بوتوكول الـ (OCSP)
من جهة ثانية، الرسائل التي يتم ارسالها باستخدام الـOCSP يتم ترميزها في الـ ASN.1 ويتم غالباً ارسالها باستعمال بروتوكول الـ HTTP.
من جهة ثانية، 4. بإمكان مُجاوب الـ OCSP أن يُطبق أليات لإصدار الفواتير، لتحويل تكلفة مصادقة المعاملات إلى البائع بدلاً من المُشتري.
وفي السياق ذاته، طبيعة هذه الرسائل تكون «طلب\استجابة»، هذه الطبيعة تقود إلى ما يُسمى بخوادم بروتوكول أوضاع الشهادات على الإنترنت والذين تتم الإشارة لهم بـ (مجاوبي الـOCSP).
ومن جهة أخرى، 2. OCSP تُزيل الحاجة لعملاء لاسترجاع قوائم الـ CRLs بأنفسهم مما يؤدي إلى ازدحام أقل في الشبكة وإدارة أفضل للـ (Bandwidth).
من جانب آخر، 1. OCSP تُوفر المعلومات في الوقت المناسب، بشأن إلغاء/تعليق حالة شهادة معينة.
من جهة ثانية، 5. يُمكن النظر لقوائم الـ CRLs على أنها مماثلة لشركات بطاقات الائتمان (قوائم العملاء السيئين)، ولا داعي لعرض هذه القوائم للجمهور.
تطبيق أساسي للبنية الأساسية للمفتاح العام PKI
من جانب آخر، 2. أليس تريد أن تقوم بمعاملات مع بوب وتقوم بارسال شهادة المفتاح العام الخاص بها إلى بوب.
كذلك، 3. بوب قلق من أن يكون المفتاح الخاص لأليس قد تعرض للسرقة أو التعديل، لذا يقوم بإنشاء طلب OCSP يحتوي على (بصمة الاصبع للمفتاح العام) الخاص بأليس، وإرساله إلى ايفان.
في هذا الإطار، 5. مجاوبون الـ OCSP الخاصين بايفان يؤكدون لاليس ان شهادتها لا تزال سليمة ويُرجعون (رد OCSP) ناجح وموقع إلى بوب.
وعلى صعيد آخر، 6. عن طريق التشفير يقوم بوب بالتحقق من الرد الموقع (بوب لديه المفتاح العام الخاص بايفان للنطاق (bandwidth) وايفان هو مجاوب موثوق به) ويؤكد انه تم إنشاء الرد الموقع مؤخراً.
من جهة ثانية، 1. أليس وبوب لديهم شهادة مفتاح عام، تم اصدارها من قِبل إيفان (مصدر الشهادة).
7. بوب يُكمل تعاملاته مع أليس.
وعلى صعيد آخر، 4. مجاوبو الـ OCSP لدى ايفان يقومون بتخزين (revocation status) لشهادة أليس (باستخدام بصمة الاصبع التي أنشأها بوب)، في قاعدة بيانات مصدر صلاحية الشهادات، وهي قاعدة بيانات تنتمي لايفان.
كذلك، إذا كان المفتاح العام لأليس قد تمت سرقته فهذا هو المكان الوحيد الموثوق به الذي سيسجل ان المفتاح قد تمت سرقته أو تعديله.
تفاصيل البروتوكول
ومن ناحية أخرى، 1. السيطرة على حركة الشبكة (Network traffic)، وفي وقت لاحق إعادة إرسال هذه الحركة (تتم هذه العملية بوقف الحركة ثم إعادة تحريكها).
2. الحصول على وضع الشهادة التي على وشك أن تتغير.
في هذا الإطار، بروتوكول الـOCSP يدعم أكثر من مستوى من مستويات مصدر الشهادة.
في هذا الإطار، بروتوكول الـ OCSP له مقاومة عالية ضد هجوم إعادة الإرسال، حيث أن رد موقع بأن الشهادة «جيدة» يتم الحصول عليه من قِبَل وسيط غير مرغوب به (Malicious) وتتم إعادة إرساله للعميل في موعد لاحق بعد أن تكون الشهادة المعنية قد تم إلغائها، OCSP يتغلب على ذلك بإدراج رقم خاص بالطلب، وهذا الطلب يجب إدراجه مع الاستجابة (الرد) المناسب له.
كذلك، 3. إجراء معاملة معينة تتطلب الحصول على وضع تلك الشهادة ضمن الإطار الزمني لصلاحية الاستجابة.
إضافةً إلى ذلك، المتبعة لمقاومة هذا الهجوم، المهاجم (Attacker) يجب أن يكون في موقع يسمح له بالقيام بالتالي:
في هذا الإطار، طلبات OCSP تكون متسلسلة بين مجاوبين متناظرين للاستفسار عن مُصدر الشهادة المناسب لشهادة معينة، والمجاوبون يصدقون استجابات بعضهم البعض أمام مركز مصدر الشهادة باستخدام طلبات OCSP الخاصة بهم.
ومن جهة أخرى، الصيغة العامة لطلب الـ OCSP تدعم امتدادات إضافية، هذا ما يُمَكن من القيام بعملية تعديل واسعة النطاق لمخطط PKI معين.
في هذا الإطار، غالباً لا يتم إرجاع شهادة تم إلغاءها (فقط في حالة كانت موقفة)، المهاجم يجب أن يحصل على استجابة جيدة وينتظر حتى تُلغى الشهادة ثم يعيد إرسال الاستجابة.
من جهة ثانية، هجوم إعادة الإرسال مُحتمل لكنه لا يُشكل تهديداً أساسياً للأنظمة التي تم تصديقها، يعود ذلك للخطوات
ومن جهة أخرى، من الممكن أن يُعيد مُجاوب الـ OCSP رد مُوقع يدل على أن حالة الشهادة المحددة في الطلب هي «جيدة»، «مُلغاة» أو «غير معروف»، إذا كان الطلب لا يمكن معالجته أو الاستجابة له فإنه يتم إعادة ما يدل على وجود خطأ.
كذلك، تقوم خوادم تصديق مسار التفويض (Delegated Path Validation Servers DPV) بالاستفسار من مجاوبون الـ OCSP عن معلومات الإلغاء، أما الـ OCSP بحد ذاته لا يقوم بأي تفويض لأي من الشهادات الموردة له.
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟