بروتوكول النقل الآمن
المحتويات
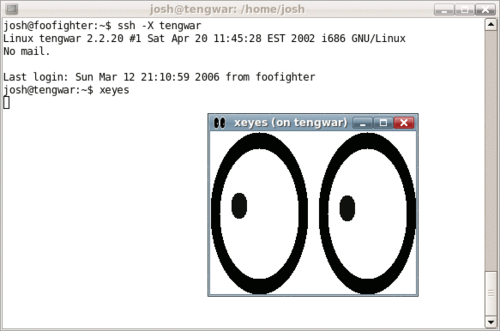
قبل الخوض في التفاصيل، بروتوكول النقل الآمن واختصارًا: SSH، هو بروتوكول اتصال للنقل الأمن للمعلومات، وخدمات صدفة الحماية عن بعد (remote shell) أو لتنفيذ أوامر وخدمات أخرى بين حاسوبين متصلين بشبكة التي تربطهما عن طريق قناة أمنة من خلال شبكة غير أمنة وهو مبني على نموذج الخادم/العميل. وفيما يلي تفاصيل أوسع عن ذلك.
إضافةً إلى ذلك، ال SSH قوي ومريح وواضح يهتم بحماية المراسلات عبر الشبكة ومن خلال التحقق الآمن وتقنيات التشفير فان ال SSH يدعم الاتصال عن بعد ويضمن التنفيذ عن بعد والإرسال الآمن للملفات وميزات مهمة أخرى.
وعلى صعيد آخر، أفضل تطبيق للميثاق هو الوصول إلى حسابات صدفة في أنظمة التشغيل شبيهة يونكس. صمم هذا البروتوكول كبديل لتل نت وغيره من البروتوكولات صدفة الحماية عن بعد غير الأمنة, والتي ترسل المعلومات، لاسيما كلمات المرور, كنص عادي مما يجعلها عرضة للاعتراض والكشف باستخدام تحليل الحزم. التشفير المستعمل في SSH أعد لتوفير السرية وسلامة البيانات عبر شبكة غير أمنة، مثل الإنترنت.
وعلى صعيد آخر، ال SSH هو بروتوكول وليس منتج وهو يهتم بإدارة الحماية للمراسلات عبر الشبكة ويشمل – التشفير – التوثيق (مثلا عندما تريد الدخول إلى حساب فان الSSH سيطلب منك برهانا رقميا على هويتك وعندها يقرر قبولك أو لا) – سلامة البيانات.
التنفيذ الآمن للأوامر عند بعد
- /usr/bin/w فاننا سنكتب shell script كالتالي :
- /bin/sh#!
- for machine in grape lemon kiwi melon
- do
- ssh $machine /usr/bin/w
ومن ناحية أخرى، بفرض أنك مدير النظام (system administrator) وتريد تنفيذ عدة أوامر على حواسب في الشبكة، مثلًا تريد أن تظهر العمليات الفعالة(active processes) من أجل كل مستعمل على الحواسب الأربعة التالية : grape, lemon, kiwi, and melon الموجودين على شبكة محلية باستخدام أمر Unix التالي :
الدخول الآمن إلى حساب عن بعد
من جهة ثانية، مثلا: للدخول إلى حساب عن طريق اسم المستعمل (gh-chelsea) على حاسب في الشبكة host.example.com استعمل الأمر التالي :
في هذا الإطار، أغلب البرامج مثل telnet تجعلك تدخل إلى حساب عن طريق حاسب واحد عدا الآخر ولكن لسوء الحظ الtelnet وغيره من البرامج المشابهة تنقل اسم المستعمل وكلمة المرور الخاصة بحسابك كنص واضح عبر الشبكة مما يسهل عمل المتطفلين لتقنيصها.
وفي هذا السياق، في حين يجنبك الSSH من هذه المشكلة كاملا وذلك عن طريق تشغيل برنامج الSSH للمستعمل أي ssh.
اصطلاحات
في هذا الإطار، أحيانا يحدث التباس بين الSSH كمنتج أو بروتوكول أو برنامج للمستعمل(Client programs) لذلك تم الاصطلاح كالتالي :
من جانب آخر، OpenSSH: وهو منتج من مشروع ال http://www.openssh.com OpenBSD
من جانب آخر، SSH-2: وهو بروتوكول SSH Version 2 الذي يعتبر الأكثر انتشارا ومعرف من قبل معايير ال(IETF SECSH working group).
- •البروتوكول يرمز إليه بشرطة (dashe) : SSH-1, SSH-2
- •المنتج يرمز إليه بالدمج من دون استخدام شرطة : OpenSSH, Tectia, putty etc.
- •برنامج للمستعمل يرمز له بالأحرف الصغيرة : ssh, scp, putty, etc.
- SSH: وهو مصطلح عام يطلق على كل بروتوكولات وبرامج الSecure Shell.
- SSH-1: وهو بروتوكول SSH Version 1 لكنه مقيد جدا ولا ينصح باستخدامه.
ssh -l gh-chelsea host.example.com
من جهة ثانية، سيتم تشفير اسم المستعمل وكلمة المرور قبل أن تخرج من الحاسب المحلي وصولا إلى مخدمSSH الذي يقوم بتسجيل الدخول مع ابقاء كافة المراسلات بين المخدم والمستعمل مشفرة حتى يتم تسجيل الخروج.
done
- كل أمر ونتائجه سيتم تشفيره عند انتقالها عبر الشبكة.
- انظر كذلك
- نظام ملفات القشرة الآمنة
- الحاسوب البعيد
ميزات الSSH
من جانب آخر، لنقم الآن بالمرور على أمثلة لنوضح الميزات الضخمة للSSH وهي – الدخول الآمن إلى حسابك عن بعد(Secure Remote Logins) – النقل الآمن للملفات (secure file Transfer) – التنفيذ الآمن للأوامر عند بعد (Secure Remote Command Execution).
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟