تدقيق أمن المعلومات
المحتويات
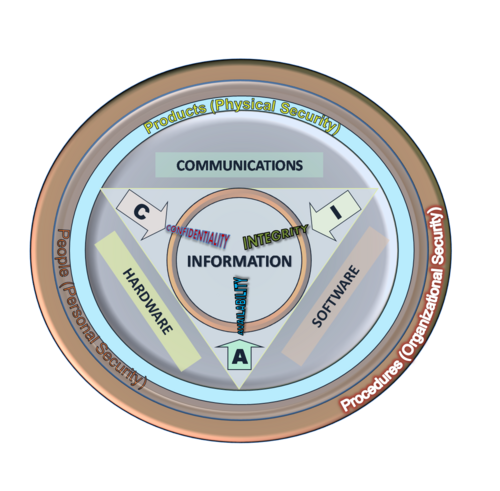
على سبيل التعريف، تدقيق أمن المعلومات هو لتدقيق على مستوى أمن المعلومات في المؤسسة. ضمن نطاق واسع من تدقيق أمن المعلومات، هناك أنواع متعددة من عمليات التدقيق، وأهداف متعددة لمختلف عمليات التدقيق، وأهداف متعددة لعمليات التدقيق المختلفة والأكثر شيوعاً، الخ. يمكن تصنيف عناصر التحكم التي تدقق إلى عناصر التقنية والمادية والإدارية. يغطي تدقيق أمن المعلومات مواضيع تمتد من تدقيق الأمن المادي لمراكز البيانات لتدقيق الأمن المنطقي لقواعد البيانات ويسلط الضوء على المكونات الرئيسة للبحث عن وسائل لتدقيق هذه المجالات المختلفة. وتعرض الأقسام التالية جوانب أخرى من الموضوع.
وعلى صعيد آخر، عندما تركز على جوانب تكنولوجيا أمن المعلومات، يمكن أن ينظر إليها كجزء من تدقيق أمان تقنية المعلومات. ثم غالباً ما يشار إليها أو تدقيق أمن الكمبيوتر. ومع ذلك، أمن المعلومات أشمل من ذلك بكثير.
إجرائية التدقيق
ضوابط
ومن ناحية أخرى، ضوابط الوصول أو ضوابط نقطة الدخول: تُوضع أغلب ضوابط الشبكة عند النقطة التي تتصل فيها الشبكة بالشبكة الخارجية. تحد هذه الضوابط حركة المرور التي تمر عبر الشبكة. يمكن أن تشمل هذه الضوابط الجدران النارية وأنظمة كشف التسلل وبرامج مكافحة الفيروسات.
من جهة ثانية، يجب على المراجعين تقييم سياسات التشفير الخاصة بعملائهم وإجراءاتها باستمرار. الشركات التي تعتمد بصورة كبيرة على أنظمة التجارة الإلكترونية والشبكات اللاسلكية معرضة بشدة لسرقة وفقدان المعلومات الهامة في الإرسال. يجب توثيق السياسات والإجراءات وتنفيذها لضمان حماية جميع البيانات المرسلة.
كذلك، ضوابط التوافرية: أفضل ضبط لذلك هو امتلاك بنية ومراقبة ممتازة للشبكة. يجب أن يكون للشبكة مسارات زائدة بين كل مورد ونقطة وصول وتوجيه تلقائي لتحويل حركة المرور إلى المسار المتاح دون فقدان البيانات أو الوقت.
انظر كذلك
عناصر تحكم تقنية المعلومات
وفي السياق ذاته، عند تقييم حاجة العميل إلى تطبيق سياسات التشفير لمؤسسته، يجب على المدقق إجراء تحليل لمخاطر العميل وقيمة البيانات. يجب على الشركات التي لديها الكثير من المستعملين الخارجيين، وتطبيقات التجارة الإلكترونية، ومعلومات العملاء والموظفين الحساسة الحفاظ على سياسات التشفير الصارمة التي تهدف إلى تشفير البيانات الصحيحة في المرحلة المناسبة من عملية جمع البيانات.
كذلك، يجب على المدقق طرح أسئلة معينة لفهم الشبكة ونقاط ضعفها بصورة أفضل. يجب أن يقيّم المدقق أولاً مدى اتساع الشبكة وكيف بُنيت. قد يساعد مخطط الشبكة المدقق في هذه العملية. السؤال التالي الذي يجب على المدقق طرحه هو ما هي المعلومات الهامة التي يجب أن تحميها هذه الشبكة. عادةً ما تكون أشياء مثل أنظمة المؤسسة وخوادم البريد وخوادم الويب والتطبيقات المضيفة التي يصل إليها العملاء من المجالات التي يجب التركيز على حمايتها. من المهم كذلك معرفة من يملك صلاحية الوصول وما الأجزاء التي تملك صلاحية الوصول إليها. هل يمكن للعملاء والبائعين الوصول إلى الأنظمة الموجودة على الشبكة؟ هل يمكن للموظفين الوصول إلى المعلومات من المنزل؟ وأخيرًا، يجب على المدقق تقييم كيفية اتصال الشبكة بالشبكات الخارجية وكيفية حمايتها. أغلب الشبكات متصلة بالإنترنت على الأقل، ما قد يكون نقطة ضعف. تعد هذه الأسئلة حاسمة في حماية الشبكات.
كذلك، يجب على المدقق التحقق من أن الإدارة لديها ضوابط سارية على عملية إدارة تشفير البيانات. يجب أن يتطلب الوصول إلى المفاتيح تحكمًا مزدوجًا، ويجب أن تتكون المفاتيح من مكونين منفصلين ويجب صيانتها على جهاز حاسب لا يمكن للمبرمجين أو المستعملين الخارجيين الوصول إليه. علاوةً على ذلك، يجب على الإدارة أن تشهد أن سياسات التشفير تضمن حماية البيانات عند المستوى المطلوب والتحقق من أن تكلفة تشفير البيانات لا تتجاوز قيمة المعلومات نفسها. يجب تشفير جميع البيانات المطلوب الاحتفاظ بها لفترة زمنية طويلة ونقلها إلى موقع بعيد. يجب وضع إجراءات لضمان وصول جميع المعلومات الحساسة المشفرة إلى موقعها وتخزينها بصورة صحيحة. وأخيرًا، يجب أن يحصل المدقق على تأكيد من الإدارة بأن نظام التشفير قوي وانه غير معرض للهجوم ومتوافق مع جميع القوانين واللوائح المحلية والدولية.
ومن ناحية أخرى، ضوابط الاعتراض: يمكن ردع الاعتراض جزئيًا من خلال ضوابط الوصول الفيزيائي في مراكز البيانات والمكاتب، بما في ذلك حيث تنتهي وصلات الاتصال وحيث توجد أسلاك الشبكة والتوزيع. يساعد التشفير كذلك على تأمين الشبكات اللاسلكية.
التشفير وتدقيق تكنلوجيا المعلومات (آي تي)
نقاط ضعف الشبكة
كذلك، الاعتراض: البيانات التي تُرسل عبر الشبكة عرضة للاعتراض من قبل طرف ثالث غير مقصود يمكنه استخدام البيانات بصورة ضارة.
في هذا الإطار، التوافرية: أصبحت الشبكات واسعة النطاق، إذ تجتاز مئات أو آلاف الأميال ويعتمد عليها الكثير من الناس للوصول إلى معلومات الشركة، وقد يؤدي فقد الاتصال إلى انقطاع الأعمال.
وفي السياق ذاته، الوصول / نقطة الدخول: الشبكات عرضة للوصول غير المرغوب فيه. يمكن أن تجعل نقطة الضعف في الشبكة معلومات الشبكة متاحة للمتسللين. قد توفر كذلك نقطة دخول للفيروسات وأحصنة طروادة.
من يقوم بعمليات التدقيق
كذلك، الاستشاريين: الاستعانة بمصادر خارجية من أجل التدقيق التقني في المجالات التي تفتقر فيها المنظمة إلى الأفراد أصحاب المهارات المتخصصة.
بصورة عامة، تُجرى عمليات التدقيق لأمان الحاسب من قبل:
في هذا الإطار، المدقق الداخلي للشركات: هم المحاسبون المعتمدون، سي آي إس إيه، محترف معتمد لتدقيق الإنترنت (سي آي إيه بّي).
ومن ناحية أخرى، المدققين الخارجيين: هم متخصصون في المجالات المتعلقة بالتدقيق التقني.
ومن ناحية أخرى، المنظمين الفيدراليين أو الدوليين: هم المحاسبون المعتمدون، سي آي إس إيه. أو تي إس الفيدرالية، أو سي سي، دي أو جاي إلخ.
أنظمة التدقيق
إنشاء أهداف مراجعة الحسابات
- في أدناه قائمة أهداف ينبغي للمدقق استعراضها:
- إجراءات شؤون الموظفين والمسؤوليات بما في ذلك النظم والتدريب متعدد الوظائف.
- عمليات إدارة التغيير في المكان، ويتبعه الأفراد والإدارة.
كذلك، الخطوة التالية في إجراء استعراض لمركز بيانات الشركات عند المدقق هو تحديد أهداف مراجعة مركز البيانات. على المدققين النظر في العوامل المتعددة التي تتصل ببيانات مركز الإجراءات والأنشطة التي يحتمل أن تكون مصدر المخاطر في بيئة العمل، وتقييم عناصر التحكم الموجودة في المكان. أن التخفيف من حدة تلك المخاطر. بعد اختبار دقيق وتحليل، يكون المدقق قادر على أن يحدد على نحو كاف ما إذا كان مركز البيانات يحافظ على ضوابط سليمة ويعمل بكفاءة وفعالية.
ومن ناحية أخرى، الأمن المادي / ضوابط الوسط المحيط: يجب على المدقق تقييم أمن مركز بيانات العميل. يشمل الأمن المادي الحراس الشخصيين، والأقفاص المقفلة، والمان ترابات (حواجز التحكم بالدخول)، والمداخل الفردية، والمعدات المثبتة، وأنظمة مراقبة الكمبيوتر. علاوةً على ذلك، يجب وضع ضوابط للوسط المحيط لضمان أمن معدات مركز البيانات. وتشمل هذه الضوابط: وحدات تكييف الهواء والأرضيات المرتفعة وأجهزة الترطيب ومزودات الطاقة اللامنقطعة.
إضافةً إلى ذلك، إجراءات النسخ الاحتياطي المناسبة وفي المكان المناسب لتقليل وقت التوقف عن العمل، ومنع فقدان البيانات الهامة.
علاوةً على ذلك، الخطوة التالية هي جمع الأدلة لتلبية أهداف التدقيق لمركز البيانات. وهذا يشمل السفر إلى موقع مركز البيانات والمراقبة للعمليات وضمن مركز البيانات. يجب إجراء إجراءات التدقيق التالية لتحقيق أهداف التدقيق المحددة مسبقًا:
وفي هذا الصدد، موظفو مركز البيانات: يجب منح التصريح لجميع موظفي مركز البيانات للوصول إلى مركز البيانات (بطاقات إلكترونية، معرف تسجيل الدخول، كلمات المرور الآمنة، إلخ). يُثقف موظفو مركز البيانات بصورة كافية حول معدات مركز البيانات وأداء وظائفهم بصورة صحيحة. يُشرف على موظفي الخدمات الخاصة بالبائعين عند العمل على معدات مركز البيانات. يجب على المدقق مراقبة موظفي مركز البيانات وإجراء مقابلات معهم لتحقيق أهدافهم.
وفي هذا السياق، إجراءات النسخ الاحتياطي: يجب على المدقق التحقق من أن العميل لديه إجراءات نسخ احتياطي مطبقة في حالة فشل النظام. يمكن للعملاء الاحتفاظ بمركز بيانات احتياطي في موقع منفصل يسمح لهم بمتابعة العمليات على الفور في حالة فشل النظام.
إضافةً إلى ذلك، السياسات والإجراءات: يجب توثيق جميع سياسات مركز البيانات وإجراءاته ووضعها في مركز البيانات. تتضمن الإجراءات الموثقة المهمة: المسؤوليات الوظيفية لموظفي مركز البيانات، وسياسات النسخ الاحتياطي، وسياسات الأمان، وسياسات الاستغناء عن الموظف، وإجراءات تشغيل النظام، ونظرة عامة على أنظمة التشغيل.
من جانب آخر، المعدات: يجب على المدقق التحقق من أن جميع معدات مركز البيانات تعمل بصورة صحيحة وفعالة. تساعد تقارير استخدام المعدات وفحص المعدات بحثًا عن التلف والأداء الوظيفي وسجلات تعطل النظام وقياسات أداء المعدات المدقِّقَ في تحديد حالة معدات مركز البيانات. علاوةً على ذلك، يجب على المدقق مقابلة الموظفين لتحديد ما إذا كانت سياسات الصيانة الوقائية موجودة وتُنفذ.
التخطيط للتدقيق
وفي هذا الصدد، ينبغي أن يكون للمدقق معلومات كافيةً حول الشركة وأنشطتها التجارية الهامة قبل إجراء استعراض مركز البيانات. والهدف من مركز البيانات هو مواءمة أنشطة مركز البيانات مع أهداف الأعمال مع الحفاظ على أمن وسلامة المعلومات والعمليات الحرجة. وتحديد ما إذا كان، أو لم يكن، يجري تحقيق هدف العميل، يجب على المدقق القيام بما يأتي قبل إجراء الاستعراض:
- • لقاء مع إدارة تقنية المعلومات لتحديد المجالات المحتملة للقلق.
- • مراجعة المخطط الهيكلي الحالي لتكنولوجيا المعلومات.
- • مراجعة الوصف الوظيفي للعاملين في مركز البيانات.
- • مراجعة السياسات واجراءات تقنية المعلومات في الشركة.
- • تقييم وثائق ميزانية تكنولوجيا المعلومات والتخطيط لأنظمة الشركة.
- • مراجعة خطة الطوارئ لمواجهة الكوارث لمركز البيانات.
وفي هذا السياق، • البحث عن أنظمة التشغيل والتطبيقات والبرمجيات والبيانات والمعدات العاملة ضمن مركز مركز البيانات.
إصدار تقرير التدقيق
من جهة ثانية، يجب أن يلخص تقرير التدقيق لمركز البيانات النتائج التي توصل إليها المدقق وأن يكون مماثلًا في الصيغة لتقرير التدقيق المعياري. يجب أن يؤرخ تقرير التدقيق بتاريخ انتهاء المدقق من تحقيقه وإجراءاته. يجب أن يذكر التقرير ما يستلزمه التدقيق وأن يوضح أن التدقيق يقدم فقط «ضمانًا محدودًا» للأطراف الثالثة.
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟