تصعيد الصلاحيات
باختصار: رفع الصلاحيات يعتمد هذا الاختراق على وجود ثغرة، يتمكن المخترق عن طريقها بالوصول إلى موارد غير مسموح له بها ضمن نظام التشغيل أو تطبيق معين. تتناول المقالة 3 أقسام، منها «نتائج الاختراق»، «كيفية الاختراق» و«الحماية من الاختراق».
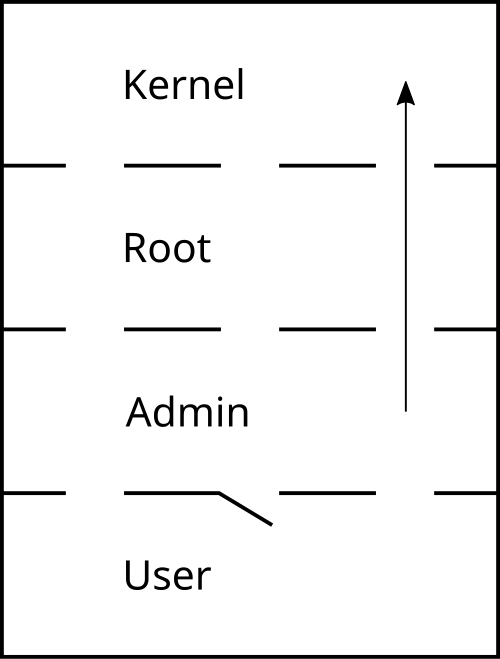
بدايةً، رفع الصلاحيات يعتمد هذا الاختراق على وجود ثغرة، يتمكن المخترق عن طريقها بالوصول إلى موارد غير مسموح له بها ضمن نظام التشغيل أو تطبيق معين. ونتناول فيما يلي مزيدًا من التفاصيل.
نتائج الاختراق
في هذا الإطار، ينتج عن هذا الاختراق حصول المخترق على صلاحيات أعلى من الصلاحيات المتاحة له ضمن التطبيق، ويمكن عن طريق هذه الصلاحيات الوصول إلى موارد ممنوع من الوصول إليها.
كيفية الاختراق
- تتعلق كيفية الاختراق بطبيعة التطبيق أو نظام التشغيل المراد اختراقه، فمثلاً:
- في نظام التشغيل مايكروسوفت ويندوز: التعديل على ملف الـ SAM.
- في نظام التشغيل لينكس: الوصول إلى ملف passwd.
ومن جهة أخرى، في Web Application: الحصول على صلاحيات إداري Administrator، عن طريق الاستيلاء على الـ كوكي أو التمكن من تعديل صلاحيات المستعمل الحالي نتيجة ضعف البرمجية.
الحماية من الاختراق
ومن جهة أخرى، تكون الحماية من هذا النوع من الاختراقات عن طريق ضبط صلاحيات المستعملين، وضبط صلاحيات الملفات، والتأكد من الملفات المشاركة.
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟