تصيد احتيالي
المحتويات
- 2013
- التحقق من المعاملة والتوقيع
- 2006
- 2008
- 1990s
- المتصفحات تنبيه المستخدمين إلى مواقع احتيالية
- القضاء على البريد التصيد
- هندسة اجتماعية
- 2012
- تقنيات أخرى
- صيد الحيتان
- تزوير الموقع
- التصيد عبر الهاتف
- التصيد الاحتيالي
- حدود الاستجابات الفنية
- 2017
- 2015
- 2004
- 1980s
- ربط التلاعب
- الاستجابات الاجتماعية
- إعادة توجيه سرية
- تصفية التهرب
- استنساخ التصيد
- 2005
- الردود القانونية
- زيادة عمليات تسجيل الدخول بكلمة مرور
- 2007
- 2001
- 2009
- 2003
- المراقبة والإزالة
- مكافحة التصيد
- 2010S
- 2016
- 2014
- التصيد المبكر AOL
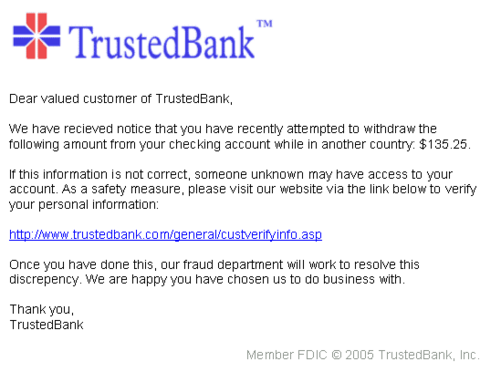
تعريفًا بالموضوع، التصيد الإلكتروني أو التصيد الاحتيالي أو التصيّد هو محاولة للحصول على معلومات حساسة مثل أسماء المستعملين وكلمات المرور وتفاصيل بطاقة الائتمان (والأموال)؛ غالبًا لأسباب ضارة، وذلك بالتنكر ككيان جدير بالثقة في اتصال إلكتروني. المصطلح الإنجليزي Phishing هو كلمة مستحدثة أُنشئت باعتبارها مُجَانِسَةً لفظيةً لكلمة fishing التي تعني "صيد الأسماك"؛ بسبب تشابه استخدام الطعم في محاولة للقبض على الضحية. بحسب مؤشر أمان الحوسبة في مايكروسوفت لعام 2013، الذي أُصدر في فبراير 2014، قد يصل التأثير العالمي السنوي للتصيد الاحتيالي إلى 5 مليارات دولار أمريكي. ونتناول فيما يلي مزيدًا من التفاصيل.
أنواع التصيّد الاحتيالي
من جهة ثانية، التصيد هو مثال على تقنيات الهندسة الاجتماعية المستعملة؛ لخداع المستعملين، ويستغل نقاط الضعف في أمان الويب الحالي. وتشمل محاولات التعامل مع العدد المتزايد من حوادث التصيد الإلكتروني المبلغ عنها التشريع وتدريب المستعملين والوعي العام وتدابير الأمن التقني.
من جهة ثانية، وعادة ما يجري التصيد بها؛ لخداع البريد الإلكتروني أو الرسائل الفورية، وغالباً ما يوجه للمستعملين الدخول إلى المعلومات الشخصية على موقع على شبكة الإنترنت وهمية، والشكل والمظهر، والتي تكون مطابقة للالشرعية والفرق الوحيد هو عنوان URL للموقع في قلق. الاتصالات قيل أنها من مواقع الشبكة الاجتماعية، مواقع إلكترونية، البنوك، طرق الدفع عبر الإنترنت، وغالباً ما يستعملها مديري تكنولوجيا المعلومات؛ لجذب الضحايا. قد تحتوي رسائل البريد الإلكتروني التصيدية على روابط إلى مواقع ويب تقوم بتوزيع برامج ضارة.
تقنيات
2013
ومن ناحية أخرى، في أغسطس 2013، خدمة الإعلان Outbrain أصيب بنوبة spearphishing وSEA وضع الموجهات في المواقع واشنطن بوست، الوقت، وCNN.
وعلى صعيد آخر، في أكتوبر 2013، تم إرسال رسائل البريد الإلكتروني التي يزعم أنها من American Express إلى عدد غير معروف من المستلمين. كان من الممكن إجراء تغيير بسيط لنظام أسماء النطاقات لإحباط هذا البريد الإلكتروني المخادع، ولكن American Express أخفقت في إجراء أي تغييرات.
من جانب آخر، بحلول كانون الأول / ديسمبر 2013، أصابت Cryptolocker ransomware 250.000 جهاز كمبيوتر شخصي من خلال استهداف الأنشطة التجارية لأول مرة باستخدام مرفق أرشيف مضغوط زعم أنه شكوى من العملاء، واستهداف الجمهور العام لاحقًا باستخدام رابط في رسالة بريد إلكتروني بشأن مشكلة في مسح الشيك. فهرص ransomware وأقفال الملفات على جهاز الكمبيوتر ويطلب من المالك تسديد دفعة مقابل المفتاح لفتح وفك تشفير الملفات. بحسب شركة Dell SecureWorks ، فإن 0.4٪ أو أكثر من المصابين قد وافقوا على طلب الفدية.
التحقق من المعاملة والتوقيع
علاوةً على ذلك، كما ظهرت حلول باستخدام الهاتف المحمول (الهاتف الذكي) كقناة ثانية للتحقق من المعاملات المصرفية والتصريح بها.
2006
وفي هذا الصدد، تم ارتكاب ما يقرب من نصف سرقات التصيد في سنة 2006 من قبل مجموعات تعمل من خلال شبكة الأعمال الروسية مقرها في سان بطرسبرج.
من جانب آخر، مواقع الشبكات الاجتماعية هي الهدف الرئيسي للتصيد الاحتيالي، حيث يمكن استخدام التفاصيل الشخصية في مثل هذه المواقع في سرقة الهوية؛ في أواخر عام 2006، استحوذت دودة كمبيوتر على صفحات على موقع MySpace ، وغيّرت الروابط إلى متصفحي الإنترنت المباشرين إلى مواقع الويب المصممة لسرقة بيانات تسجيل الدخول. تُظهر التجارب معدل نجاح يتجاوز 70٪ لهجمات التصيد الاحتيالي على الشبكات الاجتماعية.
من جانب آخر، يستهدف المخادعون عملاء البنوك وخدمات الدفع عبر الإنترنت. تم استخدام رسائل البريد الإلكتروني، المفترض أنها من مصلحة الإيرادات الداخلية، لجمع بيانات حساسة من دافعي الضرائب الأمريكيين. في حين تم إرسال أول هذه الأمثلة دون تمييز على أمل أن يستقبل البعض عملاء بنك أو خدمة معينة، فقد أظهرت الأبحاث الحديثة أن المخادعين قد يكونون من حيث المبدأ قادرين على تحديد البنوك التي يمكن أن يستعملها الضحايا المحتملين، واستهداف رسائل البريد الإلكتروني الزائفة بحسب ذلك.
وفي هذا السياق، تصادف البنوك مع العملاء بسبب خسائر التصيد. إن الموقف الذي تبنته هيئة الخدمات المصرفية في المملكة المتحدة APACS هو أنه «يجب على العملاء كذلك اتخاذ احتياطات معقولة ... حتى لا يكونوا عرضة للمجرمين». وبالمثل، عندما ضربت موجة هجمات التصيد الأولى القطاع المصرفي للجمهورية الأيرلندية في سبتمبر 2006، رفض بنك أيرلندا في البداية تغطية الخسائر التي تكبدها عملاؤه، على الرغم من أن الخسائر التي بلغت قيمتها 113000 يورو كانت جيدة.
2008
علاوةً على ذلك، ورابيد شير تم استهداف الموقع تبادل الملفات عن طريق الخداع للحصول على حساب قسط التأمين، الذي يزيل قبعات السرعة على التنزيلات، لصناعة السيارات في إزالة الإضافات، ينتظر على التنزيلات وتهدئة مرات بين الإضافات.
إضافةً إلى ذلك، إن Cipptocurrencies مثل Bitcoin ، التي تم تقديمها في أواخر عام 2008، تسهل بيع البرامج الضارة، مما يجعل المعاملات آمنة ومجهولة المصدر.
1990s
من جانب آخر، يقال إن مصطلح «التصيّد الاحتيالي» قد تم صياغته من قبل مرسلي البريد المزعج والمخترقين المعروفين في منتصف التسعينات، خان سي سميث. تم العثور على أول إشارة مسجلة لهذا المصطلح في أداة القرصنة AOHell (بحسب مبدعها)، والتي تضمنت وظيفة لمحاولة سرقة كلمات المرور أو التفاصيل المالية لمستعملي America Online.
المتصفحات تنبيه المستخدمين إلى مواقع احتيالية
من جهة ثانية، ومن الأساليب الشائعة الأخرى لمكافحة التصيّد الاحتيالي الحفاظ على قائمة بمواقع التصيد المعروفة والتحقق من مواقع الويب في مقابل القائمة. إحدى هذه الخدمات هي خدمة التصفح الآمن. تحتوي متصفحات الويب مثل Google Chrome وInternet Explorer 7 وMozilla Firefox 2.0 وSafari 3.2 وOpera على هذا النوع من إجراءات مكافحة التصيد الاحتيالي. استعمل فايرفوكس 2برنامج Google لمكافحة الخداع. يستعمل Opera 9.1 القوائم السوداء المباشرة من Phishtank و cyscon و GeoTrust إلى جانب البث المباشر البيضاءمن GeoTrust.ترسل بعض عمليات تنفيذ هذا الأسلوب عناوين URL التي تمت زيارتها إلى خدمة مركزية يتم التحقق منها ، مما أثار مخاوف بشأن الخصوصية. بحسب تقرير صدر عن Mozilla في أواخر عام 2006، وجد أن Firefox 2 أكثر فعالية من Internet Explorer 7 عند اكتشاف المواقع الاحتيالية في دراسة أجرتها شركة مستقلة لاختبار البرمجيات.
وفي هذا السياق، للتخفيف من مشكلة مواقع التصيد الاحتيالي التي تنتحل موقع ضحية من خلال تضمين صورها (مثل الشعارات)، قام الكثير من مالكي المواقع بتعديل الصور لإرسال رسالة إلى الزائر بأن أحد المواقع قد يكون مخادعًا. قد يتم نقل الصورة إلى اسم ملف جديد ويتم استبدال النسخة الأصلية نهائيًا ، أو يمكن أن يكشف الخادم عن عدم طلب الصورة كجزء من التصفح العادي ، وبدلاً من ذلك أرسل صورة تحذير.
علاوةً على ذلك، يتضمن النهج الذي تم تطبيقه في منتصف عام 2006 التبديل إلى خدمة DNS خاصة تعمل على تصفية نطاقات التصيد المعروفة: سيعمل هذا مع أي متصفح ، وهو يشبه من حيث المبدأ استخدام ملف مضيف لمنع إعلانات ويب.
القضاء على البريد التصيد
علاوةً على ذلك، يمكن أن تساعد عوامل تصفية الرسائل غير المرغوب فيها المتخصصة على تقليل عدد رسائل البريد الإلكتروني التصيدية التي تصل إلى صناديق البريد الوارد الخاصة بالعناوين الخاصة بهم ، أو توفير إصلاح ما بعد التسليم ، وتحليل وإزالة هجمات التصيد بالرمح عند التسليم من خلال تكامل مستوى مزود البريد الإلكتروني. هذه الطرق تعتمد على التعلم الآلي ومعالجة اللغة الطبيعية النهج لتصنيف رسائل البريد الإلكتروني والتصيد. مصادقة عنوان البريد الإلكتروني هي طريقة جديدة أخرى.
هندسة اجتماعية
وفي هذا السياق، يمكن تشجيع المستعملين على النقر على أنواع مختلفة من المحتوى غير المتوقع لمجموعة متنوعة من الأسباب الفنية والاجتماعية. مثلًا، قد يتنكر مرفق ضار كمستند حميمي مرتبط في Google .
من جانب آخر، بدلاً من ذلك، قد يشعر المستعملون بالغضب بسبب قصة إخبارية مزيفة، والنقر على رابط وتصيبهم بالعدوى.
2012
علاوةً على ذلك، وبحسب غوش، فقد كان هناك «445,004 هجومًا في سنة 2012 مقارنةً بـ 258,461 عام 2011 و 187,203 عام 2010»، مما يدل على أن التصيد الاحتيالي يهدد الأفراد بشكل متزايد.
تقنيات أخرى
من جهة ثانية، هجوم آخر تم استخدامه بنجاح هو إعادة توجيه العميل إلى الموقع الشرعي للبنك، ثم وضع نافذة منبثقة تطلب بيانات الاعتماد أعلى الصفحة بطريقة تجعل الكثير من المستعملين يعتقدون أن البنك يطلب هذه المعلومات الحساسة.
وفي هذا الصدد، يستفيد Tabnabbing من الاستعراض المبوب، مع علامات تبويب متعددة مفتوحة. تعيد هذه الطريقة بصمت توجيه المستعمل إلى الموقع المتأثر. تعمل هذه التقنية عكسًا لأغلب تقنيات التصيد الاحتيالي من حيث أنها لا تنقل المستعمل مباشرة إلى الموقع الاحتيالي، وإنما تحمّل الصفحة المزوّرة في إحدى علامات التبويب المفتوحة في المتصفح.
التاريخ
وفي السياق ذاته، Evil twin هي تقنية تصيد احتيالي يصعب اكتشافها. يخلق المخادع شبكة لاسلكية مزيفة تشبه شبكة عامة شرعية يمكن العثور عليها في الأماكن العامة مثل المطارات أو الفنادق أو المقاهي. عندما يسجل شخص ما الدخول إلى الشبكة الزائفة، يحاول المحتالون التقاط كلمات المرور الخاصة بهم و / أو معلومات بطاقة الائتمان الخاصة بهم.
صيد الحيتان
من جهة ثانية، وقد تم توجيه الكثير من هجمات التصيد على وجه التحديد إلى كبار المسؤولين التنفيذيين وغيرهم من الأهداف البارزة داخل الشركات، وقد صاغ مصطلح صيد الحيتان على هذه الأنواع من الهجمات. في حالة صيد الحيتان، ستأخذ صفحة الويب / البريد الإلكتروني المهزلة شكلاً أكثر جدية من المستوى التنفيذي. سيتم إنشاء المحتوى لاستهداف المدير العلوي ودور الشخص في الشركة. غالبًا ما تتم كتابة محتوى رسالة البريد الإلكتروني الخاصة بهجوم صيد الحيتان على أنها أمر استدعاء قانوني أو شكوى زبون أو قضية تنفيذية. تم تصميم رسائل البريد الإلكتروني احتيالية لصيد الحيتان إلى تنكر باعتبارها بريد إلكتروني الأعمال الهامة، التي أرسلت من سلطة تجارية مشروعة. من المفترض أن يكون المحتوى مخصصًا للإدارة العليا، وعادةً ما ينطوي على نوع من المخاوف المزيفة على مستوى الشركة.وقد قام المحتالون بصيد الحيتان كذلك بتزوير رسائل البريد الإلكتروني الرسمية لمكتب التحقيقات الفيدرالي (إف بي آي)، وادعى أن المدير يحتاج إلى النقر فوق رابط وتثبيت برنامج خاص لمشاهدة أمر الاستدعاء.
تزوير الموقع
وفي هذا السياق، بمجرد زيارة أحد الضحايا لموقع التصيد الإلكتروني، فإن الخداع لم ينته بعد. تستعمل بعض خدع التصيد الاحتيالي أوامر JavaScript لتغيير شريط العناوين. ويتم ذلك إما عن طريق وضع صورة لعنوان URL شرعي على شريط العناوين، أو عن طريق إغلاق الشريط الأصلي وفتح شريط جديد بعنوان URL شرعي.
كذلك، A العالمي الرجل-في منتصف يوفر (MITM) الخداع كيت، الذي اكتشف في عام 2007، واجهة بسيطة الاستخدام التي تسمح للمخادع لإعادة إنتاج مقنع المواقع والتقاط تسجيل الدخول في تفاصيل دخلت في موقع وهمية.
من جهة ثانية، يمكن للمهاجم استخدام العيوب في نصوص موقع ويب موثوق به ضد الضحية. هذه الأنواع من الهجمات (المعروفة باسم البرمجة عبر المواقع) هي إشكالية بشكل خاص، لأنها توجه المستعمل لتسجيل الدخول في صفحة الويب الخاصة بالمصرف أو الخدمة الخاصة به، حيث يظهر كل شيء من عنوان الويب إلى شهادات الأمان بشكل صحيح. في الواقع، تم إنشاء رابط الموقع لتنفيذ الهجوم، مما يجعل من الصعب جدًا اكتشافه دون معرفة متخصصة. تم استخدام مثل هذا الخلل في عام 2006 ضد PayPal .
في هذا الإطار، لتجنب تقنيات مكافحة الخداع التي تقوم بمسح مواقع الويب للنص المتعلق بالتصيد الاحتيالي، بدأ المخادعون في استخدام مواقع الويب المستندة على فلاش (تقنية تعرف باسم phlashing). هذه تشبه إلى حد كبير موقع الويب الحقيقي، ولكن إخفاء النص في كائن وسائط متعددة.
التصيد عبر الهاتف
ومن ناحية أخرى، لا تتطلب جميع هجمات التصيد الاحتيالي وجود موقع ويب مزيف. طلبت الرسائل التي ادعت أنها من أحد المصارف من المستعملين طلب رقم هاتف يتعلق بمشكلات في حساباتهم المصرفية. بمجرد الاتصال برقم الهاتف (المملوك من قبل المخادع، وتوفيره عبر خدمة الصوت عبر الإنترنت)، تطلب مطالبات المستعملين إدخال أرقام حساباتهم ورقم تعريف شخصي. أحيانًا ما يستعمل Vishing (التصيد الصوتي) بيانات هوية المتصل المزيفة لإعطاء المظهر الذي تأتيه المكالمات من مؤسسة موثوق بها. يستعمل التصيد عبر الرسائل النصية القصيرة رسائل نصية للهواتف المحمولة لحث الناس على الإفصاح عن معلوماتهم الشخصية.
التصيد الاحتيالي
علاوةً على ذلك، وقد وصفت محاولات التصيّد الموجهة إلى أفراد أو شركات معينة باسم التصيد الاحتيالي. قد يجمع المهاجمون معلومات شخصية عن هدفهم لزيادة احتمالية نجاحهم. هذه التقنية هي الأكثر نجاحًا على الإنترنت اليوم، حيث تمثل 91٪ من الهجمات.
وعلى صعيد آخر، استعملت مجموعة التهديدات -4127 أساليب التصيد الاحتيالي لاستهداف حسابات البريد الإلكتروني المرتبطة بحملة هيلاري كلينتون الرئاسية لعام 2016. لقد هاجموا أكثر من 1800 حساب في Google ونفذوا account-google.com domain لتهديد المستعملين المستهدفين.
حدود الاستجابات الفنية
إضافةً إلى ذلك، يقول مقال في مجلة فوربس في أغسطس 2014 إن السبب وراء استمرار مشاكل التصيّد حتى بعد عقد من تقنيات مكافحة الخداع التي يتم بيعها هو أن التصيّد الاحتيالي هو «وسيلة تكنولوجية لاستغلال نقاط الضعف البشرية» وأن التكنولوجيا لا يمكنها التعويض الكامل عن نقاط الضعف البشرية.
2017
في هذا الإطار، في آب 2017، واجه عملاء Amazon موقع الهجوم على موقع Amazon الإلكتروني ، عندما يرسل المخترقون صفقات تبدو مشروعة لعملاء Amazon. عندما حاول عملاء أمازون شراء «الصفقات»، لن تكتمل المعاملة ، مما يدفع عملاء التجزئة إلى إدخال البيانات التي يمكن اختراقها وسرقتها.
من جانب آخر، في مايو 2017، يشتبه في أن هجوم WannaCry Ransomware قد أثر على أكثر من 230,000 شخص في 150 دولة.
ومن جهة أخرى، في النصف الأول من عام 2017، تعرضت الشركات والمقيمين في قطر لأكثر من 93.570 حدث تصيد في فترة ثلاثة أشهر.
وفي السياق ذاته، نجح البريد الإلكتروني التصيد لمستعملي Google و Facebook في حث الموظفين على تحويل الأموال - إلى حد 200 مليون دولار - إلى حسابات مصرفية في الخارج تحت سيطرة مخترق. وقد اعتقل من قبل وزارة العدل الأمريكية.
من جهة ثانية، في بداية يونيو 2017، تم اختراق شركة FinTech الأوكرانية MeDoc ، وتم حقن أنظمتها ببرامج ضارة تسمى Petya . من خلال ثغرة مايكروسوفت، انتشرت البرامج الضارة في جميع أنحاء العالم - مما أثر على مئات المنظمات في روسيا وأوروبا والهند والولايات المتحدة.
وفي السياق ذاته، في سنة 2017، واجهت 76٪ من المنظمات هجمات تصيد. قال نحو نصف العاملين في مجال أمن المعلومات الذين شملهم الاستطلاع إن معدل الهجمات ارتفع من عام 2016.
ومن جهة أخرى، بحلول نهاية يونيو / حزيران ، أدت سلسلة جديدة من الهجمات أطلق عليها اسم Not-Petya إلى إحداث الفوضى على مستوى العالم ، حيث أغلقت المئات من الشركات ، بما في ذلك Maersk و WPP و TNT و Mondelez و Cadburys وشركات الصلب والنفط الروسية Evraz و Rosneft ومطار Kiev و Chernobyls. أنظمة المراقبة.
2015
وعلى صعيد آخر، في أغسطس 2015، استعمل Fancy Bear استغلالًا للي Java لمدة صفر يومًا،بالتحايل على مؤسسة الحدود الإلكترونية وشن هجمات على البيت الأبيض ومنظمة حلف شمال الأطلسي. استعمل المتسللون هجمات التصيد الرمح، وتوجيه رسائل البريد الإلكتروني إلى عنوان url false.
من جانب آخر، يقرّ تشارلز هـ. إكليستون بأنه مذنب في إحدى عمليات محاولة «الوصول غير المصرح به والضرر المتعمد إلى جهاز كمبيوتر محمي» في محاولة هجوم Spear-Phishing Cyber Attack في 15 يناير 2015 عندما حاول إصابة عدوى 80 من موظفي وزارة الطاقة.
من جهة ثانية، إليوت هيغنز وغيرهم من الصحفيين المرتبطين بـ Bellingcat ، وهي مجموعة تبحث في إسقاط طائرة الخطوط الجوية الماليزية الرحلة رقم 17 فوق أوكرانيا، استُهدفت من قبل الكثير من رسائل البريد الإلكتروني spearphishing. كانت الرسائل عبارة عن إشعارات أمان وهمية من Gmail مع عناوين URL المختصرة من Bit.ly و TinyCC. بحسب ThreatConnect ، فإن بعض رسائل البريد الإلكتروني الخاصة بالخداع قد نشأت من خوادم استعملها Fancy Bear في هجمات سابقة في أماكن أخرى. تشتهر Bellingcat بأنها اتهمت روسيا بأنها مسؤولة عن إسقاط MH17 ، وكثيراً ما تسخر من وسائل الإعلام الروسية.
إضافةً إلى ذلك، في أغسطس 2015 كان مرتبطا دافئ الدب إلى الخداع الرمح الهجوم الإلكتروني ضد البنتاغون البريد الإلكتروني نظام مما تسبب في اغلاق للنظام البريد الإلكتروني غير سرية الأركان المشتركة بأكمله والوصول إلى الإنترنت أثناء التحقيق.
2004
ومن جهة أخرى، التصيد هو بمثابة جزء منظم بالكامل من السوق السوداء. ظهرت تخصصات على نطاق عالمي توفر برامج تصيد الدفع (مما يؤدي إلى الاستعانة بمصادر خارجية)، والتي تم تجميعها وتنفيذها في حملات التصيّد من قبل عصابات منظمة.
إضافةً إلى ذلك، وتشير التقديرات إلى أن ما يقرب من 1.2 مليون مستعمل للحواسيب في الولايات المتحدة قد تعرضوا في الفترة بين أيار / مايو 2004 وأيار / مايو 2005 لخسائر ناجمة عن التصيد الاحتيالي، بلغ مجموعها 929 مليون دولار على وجه التقريب . تخسر الشركات الأمريكية ما يقدر بـ 2 مليار دولار أمريكي في السنة عندما يصبح زبائنها ضحايا.
1980s
وفي هذا السياق، تم وصف أسلوب التصيد الاحتيالي بالتفصيل في ورقة وعرض تم تقديمه إلى مجموعة مستعملي HP HP International ، عام 1987، Interex.
ربط التلاعب
وفي هذا السياق، حتى أن الشهادات الرقمية لا تحل هذه المشكلة لأنه من الممكن تمامًا أن يقوم المخادع بشراء شهادة صالحة وبالتالي تغيير المحتوى لانتحال موقع ويب حقيقي، أو، لاستضافة موقع phish دون SSL على الإطلاق.
وفي السياق ذاته، تستعمل أغلب أساليب التصيّد الاحتيالي نوعًا من الخداع التقني المصمم لإنشاء رابط في بريد إلكتروني (والموقع الإلكتروني المخادع الذي يؤدي إليه) يبدو أنه ينتمي إلى المنظمة المنتحلة. تمثل عناوين URL التي تحتوي على أخطاء إملائية أو استخدام النطاقات الفرعية حيلًا شائعة يستعملها المخادعون. في عنوان URL الخاص بالمثال التالي، http://www.yourbank.example.com/ ، يظهر كما لو أن عنوان URL سينقلك إلى قسم المثال من موقع الويب الخاص بشركتك . في الواقع هذه نقطة URL إلى «yourbank قسم» (أي التصيد) من سبيل المثال الموقع. من الخدع الشائعة الأخرى إنشاء النص المعروض لرابط (النص بين العلامات) اقتراح وجهة موثوق بها، عندما يذهب الارتباط فعليًا إلى موقع المخادعين. سيعرض الكثير من برامج البريد الإلكتروني لسطح المكتب ومتصفحات الويب عنوان URL المستهدف للرابط في شريط الحالة أثناء تمرير الماوس فوقه. ومع ذلك، قد يتم تجاوز هذا السلوك في بعض الحالات بواسطة المخادع. لا تحتوي تطبيقات الجوال المكافئة عمومًا على ميزة المعاينة هذه.تطبيق محمول
وفي هذا الصدد، تم العثور على مشكلة أخرى مع عناوين URL في التعامل مع أسماء النطاقات المدولة (IDN) في متصفحات الويب، والتي قد تسمح لعناوين الويب المتطابقة بصريًا بالوصول إلى مواقع ويب مختلفة، وربما ضارة. على الرغم من الدعاية المحيطة بالخلل، والمعروفة باسم هجوم انتحال IDN أو هجوم متجانس، فإن المخادعين قد استفادوا من خطر مماثل، باستخدام معالجات إعادة توجيه عناوين URL المفتوحة على مواقع الويب الخاصة بالمؤسسات الموثوقة لإخفاء عناوين URL الخبيثة مع مجال موثوق به.
الاستجابات الاجتماعية
ومن ناحية أخرى، يمكن تدريب الأشخاص على إثارة شكوكهم إذا لم تتضمن الرسالة أي معلومات شخصية محددة. ومع ذلك ، استعملت محاولات التصيد في أوائل عام 2006، معلومات شخصية ، مما يجعل من غير الآمن افتراض أن وجود المعلومات الشخصية وحدها يضمن أن الرسالة مشروعة. وعلاوة على ذلك ، خلصت دراسة حديثة إلى أن وجود المعلومات الشخصية لا يؤثر إلى حدّ كبير على معدل نجاح هجمات التصيد الاحتيالي ، مما يوحي بأن أغلب الناس لا يهتمون بهذه التفاصيل.
في هذا الإطار، يمكن للجميع المساعدة في تثقيف الجمهور من خلال تشجيع الممارسات الآمنة ، وتجنب الممارسات الخطيرة. لسوء الحظ ، يُعرف حتى اللاعبين المعروفين بتحريض المستعملين على سلوك خطير ، مثلًا من خلال مطالبة المستعملين بالكشف عن كلمات المرور الخاصة بهم لخدمات الطرف الثالث ، مثل البريد الإلكتروني.
من جانب آخر، يمكن للأشخاص اتخاذ خطوات لتجنب محاولات الخداع عن طريق تعديل عاداتهم في التصفح بشكل طفيف. عند الاتصال بحساب يحتاج إلى «التحقق» (أو أي موضوع آخر يستعمله المحتالون)، فمن الحيطة الاحتياطية الاتصال بالشركة التي تنشأ منها الرسالة الإلكترونية على ما يبدو للتحقق من شرعية البريد الإلكتروني. بدلاً من ذلك ، يمكن كتابة العنوان الذي يعرفه الشخص هو موقع الويب الأصلي للشركة في شريط عنوان المتصفح ، بدلاً من الوثوق بأي ارتباطات تشعبية في رسالة الاحتيال الاحتيالي المشتبه بها.
علاوةً على ذلك، تحتوي جميع رسائل البريد الإلكتروني الشرعية على وجه التقريب من الشركات إلى عملائها على عنصر من المعلومات ليس متاحًا بسهولة للمخادعين. بعض الشركات ، مثلًا ، PayPal ، تخاطب عملاءها دائمًا عن طريق اسم المستعمل في رسائل البريد الإلكتروني ، لذلك إذا كان البريد الإلكتروني يعالج المستلم بطريقة عامة («عزيزي عميل PayPal») فمن المحتمل أن يكون محاولة للتصيد الاحتيالي. علاوة على ذلك ، يقدم PayPal طرقًا مختلفة لتحديد رسائل البريد الإلكتروني المزعجة وينصح المستعملين بإعادة توجيه رسائل البريد الإلكتروني المشبوهة إلى نطاق spoof@PayPal.com للتحقيق وتحذير العملاء الآخرين. غالبًا ما تتضمن رسائل البريد الإلكتروني من البنوك وشركات بطاقات الائتمان أرقام حسابات جزئية. ومع ذلك ، البحوث الأخيرة أظهرت أن الجمهور لا يميز عادة بين الأرقام القليلة الأولى والأرقام القليلة الأخيرة من رقم الحساب - مشكلة كبيرة لأن الأرقام القليلة الأولى غالباً ما تكون هي نفسها لجميع عملاء المؤسسة المالية.
وفي السياق ذاته، و المجموعة العاملة لمكافحة الاحتيال ، واقترحت، وهي صناعة وتكوين الجمعيات إنفاذ القانون أن تقنيات التصيد التقليدية يمكن أن عفا عليها الزمن في المستقبل من الناس يدركون على نحو متزايد من تقنيات الهندسة الاجتماعية المستعملة من قبل المخادعين. يتنبأون بأن المزاحمة واستخدامات أخرى للبرامج الضارة ستصبح أدوات أكثر شيوعًا لسرقة المعلومات.
وفي هذا السياق، تتمثل إحدى إستراتيجيات مكافحة التصيد الاحتيالي في تدريب الأشخاص على التعرف على محاولات الخداع والتصدي لها. يمكن أن يكون التعليم فعالا ، لا سيما عندما يركز التدريب على المعرفة المفاهيمية ويقدم تغذية راجعة مباشرة. تم استخدام أحد أساليب التصيد الاحتيالي الجديدة ، والتي تستعمل رسائل البريد الإلكتروني التصيدية التي تستهدف شركة معينة ، والمعروفة باسم التصيد الاحتيالي ، لتدريب الأفراد في مواقع مختلفة ، بما في ذلك أكاديمية الولايات المتحدة العسكرية في ويست بوينت ، نيويورك. في تجربة في يونيو 2004 مع التصيد الاحتيالي ، تم إرسال 80٪ من 500 من طلاب وست بوينت إلى بريد إلكتروني مزيف من العقيد غير الموجود.تم خداع روبرت ميلفيل في ويست بوينت للنقر على رابط من المفترض أن يأخذهم إلى صفحة يدخلون فيها معلومات شخصية. (أخبرتهم الصفحة أنهم قد تم إغراءهم).
إعادة توجيه سرية
ومن ناحية أخرى، يمكن أن تكون محاولات الخداع العادية سهلة التعيين لأن عنوان URL للصفحة الخبيثة يكون عادةً مختلفًا عن رابط الموقع الحقيقي. بالنسبة لعملية إعادة التوجيه السرية، يمكن للمهاجم استخدام موقع ويب حقيقي بدلاً من ذلك عن طريق إفساد الموقع باستخدام مربع حوار ضار منبثق لتسجيل الدخول. وهذا يجعل عملية إعادة التوجيه السرية مختلفة عن غيرها.
كذلك، تم اكتشاف هذه الثغرة من قبل وانغ جينغ، الدكتوراه في الرياضيات. طالب في كلية العلوم الفيزيائية والرياضية في جامعة نانيانغ التكنولوجية في سنغافورة. تعد إعادة التوجيه السرية عيبًا أمنيًا ملحوظًا، على الرغم من أنها لا تمثل تهديدًا للإنترنت تستحق اهتمامًا كبيرًا.
ومن جهة أخرى، إعادة التوجيه السرية هي طريقة خفية لتنفيذ هجمات التصيد الاحتيالي التي تجعل الروابط تبدو مشروعة، ولكن في الواقع إعادة توجيه الضحية إلى موقع المهاجم. عادة ما يتم إخفاء العيب تحت نافذة منبثقة لتسجيل الدخول تستند إلى نطاق الموقع المتأثر. يمكن أن يؤثر ذلك على OAuth 2.0 وOpenID استنادًا إلى معلمات استغلال معروفة جيدًا كذلك. هذا غالبًا ما يستعمل ثغرات إعادة التوجيه المفتوحة وXSS في مواقع ويب التطبيقات التابعة لجهات خارجية. يمثل التصفح طريقة أخرى لإعادة توجيه المستعملين إلى مواقع التصيّد الاحتيالي بشكل سري من خلال إضافات المتصفح الضارة.
إضافةً إلى ذلك، حتى إذا لم يختار الضحية تفويض التطبيق، فسيظل يتم إعادة توجيهه إلى موقع ويب يسيطر عليه المهاجم. هذا يمكن أن يزيد من خطر الضحية.
تصفية التهرب
من جهة ثانية، حتى أن بعض مرشحات مكافحة الخداع قد استعملت IWR (التعرّف الذكي على الكلمات)، والذي لا يهدف إلى استبدال OCR تمامًا، ولكن هذه الفلاتر يمكنها حتى الكشف عن مخطوطة أو مكتوبة بخط اليد أو تدويرها (بما في ذلك نص مقلوب) أو مشوهة (مثل جعل النص متموجًا أو ممتدًا رأسيًا أو جانبيًا أو في اتجاهات مختلفة، إلى جانب نص على الخلفيات الملونة.
وفي السياق ذاته، حتى أن المخادعين بدأوا في استخدام الصور بدلاً من النص لجعل الأمر أصعب على فلاتر مكافحة الخداع للكشف عن النص المستعمل بشكل شائع في رسائل البريد الإلكتروني المخادعة. ومع ذلك، فقد أدى ذلك إلى تطور المزيد من فلاتر مكافحة الخداع الأكثر تطوراً والقادرة على استرداد النص المخفي في الصور. تستعمل هذه الفلاتر OCR (التعرف الضوئي على الحروف) لمسح الصورة ضوئيًا وتصفيتها ضوئيًا.
استنساخ التصيد
ومن ناحية أخرى، يُعد التصيّد الاحتيالي نوعًا من هجمات التصيّد الاحتيالي حيث تم إرسال عنوان بريد إلكتروني شرعي تم تسليمه سابقًا ويحتوي على رابط أو رابط، وتم استخدام عنوانه وعنوانه (عناوين) المتلقي واستخدامهما لإنشاء بريد إلكتروني متطابق على وجه التقريب أو مستنسخ. يتم استبدال المرفق أو الرابط الموجود في البريد الإلكتروني بإصدار ضار، ثم يتم إرساله من عنوان بريد إلكتروني مزيف ليظهر وكأنه يأتي من المرسل الأصلي. قد يدعي أنه إعادة إرسال النسخة الأصلية أو المحدثة إلى النسخة الأصلية. يمكن استخدام هذه التقنية لتدوير (بشكل غير مباشر) من جهاز مصاب سابقًا والحصول على موطئ قدم على جهاز آخر، وذلك من خلال استغلال الثقة الاجتماعية المرتبطة بالاتصال المستنتج بسبب استلام كلا الطرفين للبريد الإلكتروني الأصلي.
2005
وفي هذا السياق، في المملكة المتحدة، تضاعفت على وجه التقريب الخسائر الناجمة عن الاحتيال المصرفي على الشبكة - وأغلبها من التصيد الاحتيالي - إلى 23.2 مليون جنيه استرليني في سنة 2005، من 12.2 مليون جنيه استرليني في عام 2004، بينما ادعى مستعمل واحد من كل 20 مستعملًا للكمبيوتر أنه خسر في سنة 2005.
الردود القانونية
كذلك، عززت المملكة المتحدة ترسانتها القانونية ضد التصيد الاحتيالي بقانون الاحتيال لعام 2006، الذي يقدم جريمة عامة من الاحتيال يمكن أن تصل إلى السجن لمدة عشر سنوات ، ويحظر تطوير أو حيازة مجموعات التصيد بقصد ارتكاب الاحتيال.
علاوةً على ذلك، انضمت الشركات كذلك إلى الجهود للقضاء على التصيد الاحتيالي. في 31 مارس 2005، قدمت شركة مايكروسوفت 117 دعوى قضائية فيدرالية في المحكمة الجزئية الأمريكية للمنطقة الغربية في واشنطن . وتتهم الدعوى القضائية المدعى عليهم «جون دو» بالحصول على كلمات المرور والمعلومات السرية. كما شهد مارس 2005 شراكة بين مايكروسوفت والحكومة الأسترالية لتعليم المسؤولين عن إنفاذ القانون كيفية مكافحة جرائم الإنترنت المختلفة ، بما في ذلك التصيد الاحتيالي. أعلنت شركة مايكروسوفت عن 100 دعوى قضائية أخرى خُطط لها خارج الولايات المتحدة في مارس / آذار 2006، يليها بدء ، حتى نوفمبر / تشرين الثاني 2006، 129 دعوى قضائية تمزج الإجراءات الجنائية والمدنية. عززت AOL جهودها ضد التصيد الاحتيالي إيه أو إل في أوائل عام 2006 مع ثلاث دعاوى قضائية تسعى ما مجموعه 18 مليون $ بموجب التعديلات عام 2005 لقانون ولاية فرجينيا جرائم الحاسوب، وإرثلينك انضمت في طريق المساعدة في تحديد ستة رجال اتهموا في وقت لاحق مع التصيد الغش في كونيتيكت.إيرث لنككونيتيكت
ومن جهة أخرى، في الولايات المتحدة، قدم السيناتور باتريك ليهي قانون مكافحة الخداع لعام 2005 في الكونغرس في 1 مارس 2005. وكان هذا القانون، إذا تم سنه ليصبح قانونًا ، قد أخضع المجرمين الذين أنشأوا مواقع ويب مزيفة وأرسلوا رسائل بريد إلكتروني مزيفة بالترتيب للاحتيال على المستهلكين لغرامات تصل إلى 250 ألف دولار أمريكي وأحكام بالسجن تصل إلى خمس سنوات.
- ملاحظات
- انظر كذلك
- العملات المشفرة والأمن
من جانب آخر، في 26 يناير 2004، قدمت لجنة التجارة الفيدرالية الأمريكية أول دعوى قضائية ضد مخادع مشتبه به. يزعم أن المدعى عليه ، وهو مراهق من كاليفورنيا، أنشأ صفحة ويب مصممة لتبدو وكأنها موقع America Online ، واستعملها لسرقة معلومات بطاقة الائتمان. اتبعت دول أخرى هذا الرصاص عن طريق تتبع واعتقال المتصيدين. A المهيمن التصيد، فالدير باولو دي ألميدا، اعتقل في البرازيل لقيادة واحدة من أكبر التصيد عصابات الجريمة، التي في عامين سرق بين الولايات المتحدة 18 مليون $ والولايات المتحدة 37 مليون $ . قامت سلطات المملكة المتحدة بسجن رجلين في يونيو 2005 لدورهما في خداع التصيد ، في قضية متصلة بجدار الحماية السري للخدمة في الولايات المتحدة، والتي استهدفت مواقع الويب «الشهيرة» سيئة السمعة. في سنة 2006، ألقت الشرطة اليابانية القبض على ثمانية أشخاص للاشتباه في قيامهم بالتزوير الاحتيالي عن طريق إنشاء مواقع ويب وهمية على ياهو اليابان ، مما أدى إلى تخصيص 100 مليون دولار (870 ألف دولار أمريكي). استمرت الاعتقالات في سنة 2006 مع عملية FBI Cardkeeper التي تحتجز عصابة من ستة عشر في الولايات المتحدة وأوروبا.
وفي هذا السياق، في يناير 2007، أصبح جيفري بريت جودين من كاليفورنيا أول متهم أدانته هيئة المحلفين بموجب أحكام قانون . تم إدانته بارسال آلاف رسائل البريد الإلكتروني إلى مستعملي America Online ، بينما تظاهر بأنه قسم فوترة AOL ، والذي دفع العملاء إلى تقديم معلومات شخصية وبطاقة ائتمان. في مواجهة السجن لمدة 101 سنة محتملة لانتهاك CAN-SPAM وعشر تهم أخرى بما في ذلك الاحتيال على الأسلاك ، والاستخدام غير المصرح به لبطاقات الائتمان ، وإساءة استخدام العلامة التجارية لـ AOL ، حكم عليه بالسجن لمدة 70 شهراً. وكان غودين رهن الاحتجاز منذ عدم حضور جلسة استماع سابقة في المحكمة وبدأ في تنفيذ فترة سجنه على الفور.
زيادة عمليات تسجيل الدخول بكلمة مرور
ومن جهة أخرى، و بنك أوف أميركا موقع الصورة هي واحدة من عدة التي تطلب من المستعملين لتحديد صورة شخصية (تسويقه باعتباره SiteKey)، وعرض هذه الصورة المحددة من قبل المستعمل مع أي النماذج التي طلب كلمة مرور. يُطلب من مستعملي الخدمات المصرفية عبر الإنترنت إدخال كلمة مرور فقط عندما يرون الصورة التي اختاروها. ومع ذلك ، تشير الكثير من الدراسات إلى أن عددًا قليلاً من المستعملين يمتنعون عن إدخال كلمات المرور الخاصة بهم عند غياب الصور. وعلاوةً على ذلك، هذه الميزة (مثل غيرها من أشكال المصادقة اثنين عامل) عرضة لهجمات أخرى، مثل تلك التي تعرض لها البنك الاسكندنافي نورديا في أواخر عام 2005، وسيتي بنك في سنة 2006.
وعلى صعيد آخر، تمثل جلود الأمان أسلوبًا مرتبطًا يتضمن تركيب صورة مختارة من المستعمل في نموذج تسجيل الدخول كإشارة مرئية يكون النموذج شرعيًا. على خلاف مخططات الصور المستندة إلى موقع الويب ، ومع ذلك ، فإن الصورة نفسها تتم مشاركتها فقط بين المستعمل والمتصفح ، وليس بين المستعمل وموقع الويب. يعتمد المخطط كذلك على بروتوكول المصادقة المتبادلة ، مما يجعله أقل عرضة للهجمات التي تؤثر على مخططات الاستيقان الخاصة بالمستعمل فقط.
كذلك، نظام مماثل ، يتم فيه عرض «كود تعريف الهوية» الذي يتم إنشاؤه آليًا ويتألف من كلمة ملونة داخل مربع ملون لكل مستعمل موقع ويب ، يتم استخدامه في المؤسسات المالية الأخرى.
وعلى صعيد آخر، لا تزال تقنية أخرى تعتمد على شبكة ديناميكية من الصور المختلفة لكل محاولة تسجيل دخول. يجب على المستعمل تحديد الصور التي تناسب فئاته المختارة مسبقًا (مثل الكلاب والسيارات والزهور). فقط بعد تحديدهم للصور التي تناسب فئاتهم بشكل صحيح ، يُسمح لهم بإدخال كلمة المرور الأبجدية الرقمية لإكمال تسجيل الدخول. على عكس الصور الثابتة المستعملة في موقع بنك أوف أميركا ، تنشئ طريقة مصادقة ديناميكية تستند إلى الصور رمز مرور لمرة واحدة لتسجيل الدخول ، وتتطلب مشاركة نشطة من المستعمل ، ويصعب جدًا على موقع التصيد الإلكتروني أن يتكرر بشكل صحيح لأنه تحتاج إلى عرض شبكة مختلفة من الصور التي يتم إنشاؤها عشوائيًا والتي تتضمن الفئات السرية للمستعمل.
2007
وفي هذا الصدد، فقد 3.6 مليون من البالغين مبلغ 3 مليارات ين ياباني في الأشهر الـ 12 المنتهية في أغسطس 2007. تدعي شركة مايكروسوفت أن هذه التقديرات مبالغ فيها بدرجة كبيرة وتضع الخسارة التصيدية السنوية في الولايات المتحدة عند 60 مليون دولار أمريكي.
وعلى صعيد آخر، المهاجمون الذين اقتحموا قاعدة بيانات TD Ameritrade وأخذوا 6.3 مليون عنوان بريد إلكتروني (على الرغم من أنهم لم يتمكنوا من الحصول على أرقام الضمان الاجتماعي وأرقام الحسابات والأسماء والعناوين وتواريخ الميلاد وأرقام الهواتف والنشاط التجاري) أرادوا كذلك أسماء مستعملين الحساب وكلمات المرور، لذلك أطلقوا هجوم التصيد الرمح متابعة.
2001
من جهة ثانية، أول محاولة مباشرة معروفة ضد نظام الدفع أثرت على E-gold في يونيو 2001، والتي أعقبها «التحقق من الهوية بعد 11 سبتمبر» بعد وقت قصير من هجمات 11 سبتمبر على مركز التجارة العالمي.
2009
وفي السياق ذاته، في يناير 2009، أسفر هجوم التصيد الاحتيالي عن عمليات تحويل إلكتروني غير مصرح به بقيمة 1.9 مليون دولار أمريكي من خلال الحسابات المصرفية عبر الإنترنت لشركة Experi-Metal.
إضافةً إلى ذلك، في الربع الثالث من عام 2009، ذكرت مجموعة عمل مكافحة التصيد الاحتيالي تلقي 115,370 رسالة بريد إلكتروني تصيدية من المستهلكين مع الولايات المتحدة والصين تستضيف أكثر من 25٪ من صفحات التصيد الاحتيالي لكل منهما.
2003
في هذا الإطار، تم الإبلاغ عن أول هجوم تصيد معروف على بنك تجزئة من قِبل The Banker في سبتمبر 2003.
المراقبة والإزالة
ومن ناحية أخرى، تقدم الكثير من الشركات البنوك والمؤسسات الأخرى التي من المحتمل أن تعاني من خدمات التصيد الاحتيالي على مدار الساعة لمراقبة وتحليل ومساعدة في إغلاق مواقع التصيّد. يمكن للأفراد المساهمة من خلال الإبلاغ عن التصيد على كل من مجموعات المتطوعين والصناعة، مثل cyscon أو PhishTank . يمكن للأفراد كذلك المساهمة عن طريق الإبلاغ عن محاولات الخداع عبر الهاتف إلى Phishing Phone ، وهي هيئة التجارة الفيدرالية. يمكن إبلاغ Google عن صفحات التصيّد الاحتيالي ورسائل البريد الإلكتروني. في مركز شكاوى جرائم الإنترنت افتة تحمل التصيد وانتزاع الفدية التنبيهات.
مكافحة التصيد
وفي هذا السياق، لتجنب التعامل المباشر مع الشفرة المصدرية لصفحات الويب ، يستعمل الهاكرز بشكل متزايد أداة تصيّد تدعى Super Phisher تجعل العمل سهلاً عند مقارنته مع الطرق اليدوية لإنشاء مواقع التصيّد.
ومن جهة أخرى، هناك مواقع لمكافحة الخداع تقوم بنشر رسائل دقيقة تم تداولها مؤخراً على الإنترنت ، مثل FraudWatch International و Millersmiles . غالبًا ما تقدم مثل هذه المواقع تفاصيل محددة حول الرسائل المعينة.
في هذا الإطار، منذ عام 2007، كان اعتماد استراتيجيات مكافحة الخداع من قبل الشركات التي تحتاج إلى حماية المعلومات الشخصية والمالية منخفضًا. توجد الآن عدة أساليب مختلفة لمكافحة التصيد الاحتيالي ، بما في ذلك التشريعات والتقنيات التي تم إنشاؤها خصيصًا للحماية من التصيد الاحتيالي. وتشمل هذه الأساليب الخطوات التي يمكن اتخاذها من قبل الأفراد ، وكذلك من قبل المنظمات. يمكن الآن إبلاغ السلطات عبر الهاتف ، وموقع الويب ، والتصيد الاحتيالي عبر البريد الإلكتروني ، كما هو موضح أدناه .
2010S
ومن ناحية أخرى، في نوفمبر 2011، تمت سرقة 110 ملايين من سجلات العملاء وبطاقات الائتمان من العملاء المستهدفين، من خلال حساب مخادع من الباطن. أطلق المسؤولون التنفيذيون وموظفو أمن تكنولوجيا المعلومات النار فيما بعد.
إضافةً إلى ذلك، استهدفت حملة التصيد الإلكتروني الصينية حسابات Gmail لمسؤولين من الولايات المتحدة والحكومات والجيوش الكورية الجنوبية، فضلاً عن نشطاء سياسيين صينيين. ونفت الحكومة الصينية اتهاماتها بالمشاركة في هجمات عبر الإنترنت من داخل حدودها، ولكن هناك أدلة على أن جيش التحرير الشعبي قد ساعد في ترميز برامج الهجوم الإلكتروني.
2016
كذلك، في أغسطس 2016، الوكالة العالمية لمكافحة المنشطات أبلغت عن تلقي رسائل بريد إلكتروني للتصيد الاحتيالي مرسلة إلى مستعملي قاعدة بياناتها تدعي أنها اتصالات WADA رسمية تطلب تفاصيل تسجيل الدخول الخاصة بها. بعد استعراض النطاقات التي قدمتها الوكالة العالمية لمكافحة المنشطات، تبين أن تسجيل واستضافة المواقع الإلكترونية كانت متسقة مع مجموعة القرصنة الروسية Fancy Bear. وبحسب الوكالة العالمية لمكافحة المنشطات، فإن بعض البيانات التي أصدرها المتسللون قد تم تزويرها.
وعلى صعيد آخر، يتوهم الدب ويشتبه في أنه وراء spearphishing الهجوم الذي وقع في أغسطس 2016 على أعضاء البرلمان والأحزاب السياسية متعددة مثل Linken زعيم -faction سهرة واغنني، الاتحاد جانج وCDU من سارلاند. وتخشى السلطات من أن المتسللين قد يجمعون معلومات حساسة لكي يتلاعبوا في وقت لاحق بالجمهور قبل الانتخابات مثل الانتخابات الفيدرالية الألمانية المقبلة في سبتمبر 2017.
كذلك، وأفاد ويتشيتا إيغل أن «موظفي جامعة الكويت يقعون ضحية خداع التصيد الإلكتروني، ويفقدون رواتبهم».
وفي السياق ذاته، في غضون ساعات من نتائج الانتخابات الأمريكية في عام 2016، أرسل المخترقون الروس رسائل البريد الإلكتروني التي تحتوي على ملفات zip قذرة من عناوين البريد الإلكتروني المنتحلة في جامعة هارفارد. استعمل الروس تقنيات مشابهة للتصيد الاحتيالي لنشر أخبار مزيفة تستهدف الناخبين الأمريكيين العاديين.
ومن جهة أخرى، نفذ Fancy Bear هجمات التصيد بالرمح على عناوين البريد الإلكتروني المرتبطة باللجنة الوطنية الديمقراطية في الربع الأول من عام 2016. في 15 أبريل، والتي كانت في روسيا عطلة تكريما لخدمات الحرب الإلكترونية العسكرية، بدا أن المتسللين أصبحوا غير نشطين يوم. وكانت مجموعة قرصنة متطورة أخرى تنسب إلى الاتحاد الروسي، الملقب بـ Cozy Bear ، موجودة كذلك في خوادم DNC في نفس الوقت. ومع ذلك، بدا أن كلتا المجموعتين غير مدركين للآخر، حيث سرق كل منهما بشكل مستقل كلمات المرور نفسها، وبخلاف ذلك تكررت جهودهما. يبدو أن كوزي بير وكالة مختلفة، مهتمة أكثر بالتجسس التقليدي الطويل الأمد.
2014
في هذا الإطار، بحسب تقرير Microsoft Computing Safer الثالث الثالث الصادر في فبراير 2014، قد يصل التأثير العالمي السنوي للتصيد الاحتيالي إلى 5 مليارات دولار.
كذلك، في أغسطس 2014، تسربت iCloud من صور المشاهير - أثناء التحقيق، تبين أن كولينز أصيبت بالخيانة بإرسال رسائل بريد إلكتروني إلى الضحايا التي بدت كما لو أنها جاءت من شركة أبل أو Google ، محذرة الضحايا من أن حساباتهم قد تتعرض للشك والطلب تفاصيل حساباتهم. يقوم الضحايا بإدخال كلمة المرور الخاصة بهم، وقد تمكن Collins من الوصول إلى حساباتهم وتنزيل رسائل البريد الإلكتروني والنسخ الاحتياطية على iCloud.
في هذا الإطار، في نوفمبر 2014، هجمات التصيد الاحتيالي على ICANN . بشكل ملحوظ، تم الحصول على وصول إداري إلى نظام بيانات المنطقة المركزية، مما يسمح للمهاجم بالحصول على ملفات المنطقة، وبيانات حول المستعملين في النظام، مثل أسماءهم الحقيقية ومعلومات الاتصال الخاصة بهم، وتجزئة المالح الخاصة بكلمات المرور الخاصة بهم. كما تم اكتساب الوصول إلى ويكي البلجيكي الحكومي الحكومي العام للمدونة، والموقع الإخباري، وبوابة معلومات Whois.
وعلى صعيد آخر، في يناير 2014، حدد مختبر أبحاث Seculert هجومًا مستهدفًا جديدًا استعمل XTreme RAT . استعمل هذا الهجوم رسائل البريد الإلكتروني التصيد الاحتيالي لاستهداف المنظمات الإسرائيلية ونشر جزء من البرامج الضارة المتقدمة. حتى الآن، تم اختراق 15 آلة بما في ذلك تلك التابعة للإدارة المدنية في يهودا والسامرة.
ومن جهة أخرى، في سبتمبر 2014، تم نشر بيانات البطاقة الشخصية والائتمانية لأكثر من 100 مليون متسوق من جميع متاجر 2200 هوم ديبوت للبيع على مواقع الويب المتسللة.
التصيد المبكر AOL
في هذا الإطار، بمجرد كشف الضحية عن كلمة المرور، يمكن للمهاجم الوصول إلى حساب الضحية واستخدامه لأغراض احتيالية. يتطلب كل من التصيد والتخزين على AOL بشكل عام برامج مكتوبة حسب الطلب، مثل AOHell . أصبح الخداع سائدًا جدًا على AOL بحيث أضافوا سطرًا على جميع الرسائل الفورية ينص على ما يلي: «لن يطلب أي شخص يعمل في AOL كلمة المرور أو معلومات الفوترة». يمكن للمستعمل الذي يستعمل حساب AIM وحساب AOL من مزود خدمة الإنترنت في وقت واحد أن يصيد أعضاء AOL مع الإفلات النسبي من العقاب حيث يمكن استخدام حسابات AIM على الإنترنت من قبل أعضاء شبكة الإنترنت غير التابعة لـ AOL ولا يمكن اتخاذ إجراء (أي يتم إبلاغ قسم AOL TOS للتأديب عمل). .في أواخر عام 1995، لجأت شركة تكسير AOL إلى التصيد الاحتيالي للحسابات الشرعية بعد أن وضعت AOL إجراءات في أواخر عام 1995 لمنع استخدام أرقام بطاقات الائتمان المزيفة التي تم حسابها باستخدام الخوارزميات لفتح الحسابات. في نهاية المطاف، فرضت سياسة إنفاذ AOL انتهاك حقوق النشر من خوادم AOL ، وألغت AOL على الفور الحسابات المتورطة في التصيد، وغالبا قبل أن يتمكن الضحايا من الاستجابة. تسبب إغلاق مشهد المستودع في AOL في جعل أغلب المخادعين يغادرون الخدمة.
2000S
في هذا الإطار، التصيد على AOL كان مرتبطا بشكل وثيق مع ورز المجتمع أن تبادل برامج غير مرخصة وقبعة سوداء القرصنة المشهد الذي ارتكبت تزوير بطاقات الائتمان وغيرها من الجرائم عبر الإنترنت. سيكشف تطبيق القانون AOL عن الكلمات المستعملة في غرف دردشة AOL لتعليق حسابات الأفراد المتورطين في برامج التزوير وحسابات التداول المسروقة. تم استخدام المصطلح لأن " <" هو العلامة الأكثر شيوعًا لـ HTML التي تم العثور عليها في جميع نسخ المحادثات بشكل طبيعي، وبالتالي لا يمكن اكتشافها أو تصفيتها من قبل موظفي AOL. تم استبدال الرمز <لأية صياغة تشير إلى بطاقات الائتمان المسروقة أو الحسابات أو النشاط غير القانوني.نظرًا لأن الرمز يشبه سمكة، ونتيجة لشعبية التدوين، تم تكييفه كـ "Phishing". كان AOHell ، الذي صدر في أوائل عام 1995، عبارة عن برنامج تم تصميمه لاختراق مستعملي AOL من خلال السماح للمهاجمين بالظهور كموظف في AOL ، وإرسال رسالة فورية إلى أحد الضحايا المحتملين، وطلب منه الكشف عن كلمة المرور الخاصة به. من أجل إغراء الضحية بالتخلي عن معلومات حساسة، قد تتضمن الرسالة ضرورات مثل «إثبات ملكية حسابك» أو «تأكيد معلومات الفوترة».
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟