تعمية بمفتاح عام
المحتويات
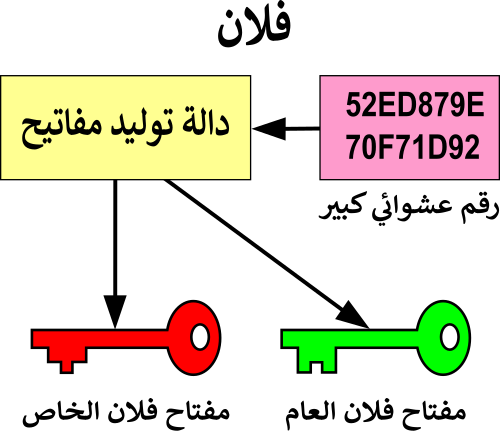
قبل الخوض في التفاصيل، التعمية بمفتاح عام أو التعمية بمفتاح عمومي وتُسمَّى كذلك التعمية غير المتناظرة هي ضرب من أنظمة التعمية يستعمل زوجين من المفاتيح المرتبطة رياضياً، يُسمَّى أحدها المفتاح العام، والآخر المفتاح الخاص. تُولَّد أزواج المفاتيح باستعمال خوازرميات تعموية تُسمَّى دوال توليد المفاتيح، وتكون مبنية باستعمال دوال رياضية وحيدة الاتجاه. وفيما يلي تفاصيل أوسع عن ذلك.
وعلى صعيد آخر، خوارزميات المفاتيح العامة هي عناصر رئيسة لأمن أنظمة التعمية وما تشمله من تطبيقات وبروتوكولات تؤمن سرية الاتصالات الرقمية والبيانات المخزنة وتصادق على هويات الأطراف التي تتشاركها وتحجب عنها إمكانية إنكار وصولها للموارد، لو كان الوصول قد حصل فعلاً. تدعم هذه الخوارميات معايير الإنترنت مثل
من جهة ثانية، أما في أنظمة التوقيع الرقمي، قيمكن لمُرسِل البيانات أن يستعمل مفتاح الخاص لتوقيع الرسائل. يمكن لأيّ كان أن يستعمل الزوج الآخر من المفاتيح، أي المفتاح العام، للتحقق من أن أصالة التوقيع وهوية المرسل، فلا يُمكن لأي طرف توليد هذا التوقيع إلا لو كان يملك الزوج الأول من المفاتيح: الخاص. يمكن لمطوري البرمجيات مثلاً أن يُولِّدوا زوجين من المفاتيح: عام وخاص، ثم يُرفقوا المفتاح العام مع برمجياتهم، ويقرنوا تحديثها بشرط التأكد من أصالة مصدرها: أي أن تكون موقعة بالمفتاح الخاص الذي يملكه مطور البرمجيات وحده.
علاوةً على ذلك، بروتوكول طبقة المقابس الآمنة (TLS) وبروتوكول النقل الآمن (SSH). تؤمن بعض من هذه الخوارزميات كذلك آليات لتوزيع المفاتيح مثل طريقة ديفي وهيلمان لتبادل المفاتيح، وتؤمن بعضها خدمة التوقيع الرقمي، مثل خوارزمية التوقيع الرقمي ويؤمن بعضها الآلية والخدمة معاً مثل خوارزمية آر إس إيه (RSA).
كذلك، في نظام التعمية بالمفتاح العام يملك كل طرف زوجين من المفاتيح يُستعملان في التعمية وفكها: مفتاح عامٌ وآخر خاص. يُشارك المفتاح العام سائر الأطراف عبر الشبكة، أما المفتاح الخاص فيكون سرياً لا يُرسل عبر الشبكة أبداً. يمكن لأي طرف أن يُعمِّي رسائل البيانات باستعمال مفتاحه العام، منتجاً نصوصاً مُعمَّاة لا يستطيع فك تعميتها وقراءة أصولها إلا من يملك الزوج الآخر: المفتاح الخاص. يُمكن مثلاً لصحيفة تملك زوجين من المفاتيح: عام وخاص، أن تَنشُر على موقعها مفتاحها العام، ما يسمح للمصادر التي تتعامل معها باستعمال المفتاح لتعمية الرسائل المرسلة للصحيفة. لا يستطيع أحد أن يفك تعمية الرسائل المعماة إلا باستعمال المفتاح الخاص الذي تملكه الصحيفة وحدها، وهذا يعني أن الوحيدة القادرة على فك تعمية الرسائل وقراءتها.
الاستخدام
من جهة ثانية، فمثلًا، إذا أرادت "أليس" أن تتلقى رسائل سرية، عليها فقط أن تنشر مفتاحها العام، فتكون لأي شخص إمكانية تعمية رسالة وإرسالها إليها. لكن المشكلة تكمن في إمكانية أن ينشر "ديفيد" مفتاحًا عامًا ويدّعي أنه مفتاح "أليس"، مما يسمح له بقراءة الرسائل التي أُرسلت تحت اسمها.
من جهة ثانية، في التعمية غير المتماثلة، تُستعمل الشهادات الرقمية (أو الوثائق) على نطاق واسع لتوثيق المفاتيح العامة. فالاعتماد على مشاركة مفتاح سري مشترك بين المستعملين يكون غير عملي من حيث الكفاءة والسرعة إلا داخل شبكات صغيرة. التعمية بالمفتاح العام يوفر حلاً لهذه المشكلة.
الأمان
من جانب آخر، لتحقيق الأصالة وعدم التنكر والسرية، يمكن للمرسل تعمية الرسالة باستخدام مفتاحه السري ثم تعمية الرسالة باستخدام المفتاح العام للمستقبل.
وفي هذا الصدد، على عكس طريقة لوحة المرة الواحدة لوحة المرة الواحدة ،لا يوجد طريقة (تعمية باستخدام المفتاح العام) آمنة ضد المعتدين الذين بحوزتهم قدرات حسابية خارقة.لذلك اعتبارات الأمن هنا ترجع لافتراض ضعف الإمكانات الحسابية للمعتدين.
وفي هذا الصدد، يمكن للمستقبل الـتأكد من هذه الرسالة عن طريق حساب القيمة الحسابية لهذه الرسالة ومقارنتها مع القيمة الحسابية المرفقة بالرسالة إذا تطابقت القيم الحسابية للطرفين يمكن التأكد من الرسالة والتأكد من أنه لم يعبث بها.
وفي السياق ذاته، الاستخدام الأوضح لطريقة التعمية باستخدام المفتاح العام يكمن في سرية الرسالة المشفرة باستخدام المفتاح العام للمستقبل، يمكن فقط تعمية ها باستخدام المفتاح السري المقابل.
علاوةً على ذلك، التوقيع الإلكتروني باستخدام المفتاح العام يمكن استخدامه للتأكد من شخصية المرسل. في الواقع، يتم حساب قيمة معينة (hash value) للرسالة ويتم تعمية ها باستخدام المفتاح السري مع القيمة المحسوبة (Cryptographic Hash Value).
كذلك، يمكن إثبات سرية بعض طرق التعمية على أساس افتراض صلابة المشاكل الحسابية مثل تحليل حاصل ضرب عددين أوليين كبيرين أو حساب لوغاريتم منفصل.
من جانب آخر، هذه الخصائص مفيدة في الكثير من التطبيقات مثل الأموال الإلكترونية، اتفاقيات مفتاح متعدد الأطراف واتفاقيات تأكيد صحة كلمة السر.
الوصف
وفي هذا السياق، تعمية البيانات، وهي تهدف للحفاظ على سرية البيانات. وفيها يُعمِّي مرسل البيانات بمفتاح المُستقبِل العام، فلا يمكن بعدها قراءة الرسالة إلا باستعمال الزوج الآخر من المفاتيح، وهو مفتاح المُستقبل الخاص، ويُفترض أنه بحوزة المستقبل وحده، أي أنه الوحيد القادر على قراءة الرسالة المعماة.
ومن جهة أخرى، استعمَلت أنظمة التعمية قبل منتصف سبعينات القرن العشرين خوارزميات التعمية المتناظرة، وفيها يستعمل مُرسِل البيانات ومستقبلها مفتاح التعمية نفسه للتعمية وفك التعمية على الترتيب، مع ضرورة أن يظل المفتاح سرياً. تطلَّب استعمال هذه الأنظمة تبادُل المفتاح بطريقة آمنة قبل البدء بتعمية البيانات، عبر قناة آمنة مثلاً. توفر هذا المتطلب جعل تأمين هذه الأنظمة صعباً، خاصة عندما يكون عدد المشتركين كبيراً أو عندما لا تتوفر القناة الآمنة. ويزداد الأمر صعوبة عندما يتغير المفتاح بصفة دورية. أما في أنظمة التعمية بالمفتاح العام، فإن لكل مستعمل مفتاحان، أحدهما عام لا يُشاركه مع الجميع، والآخر خاص يحتفظ به لنفسه.
للتعمية بالمفتاح المشترك تطبيقان معروفان:
ومن جهة أخرى، التوقيع الرقمي، وهي تعدف للتأكد من أصالة مُرسِل البيانات. وفيها يُوقِّع مُرسِل البيانات الرسالة بمفتاحه الخاص، ويمكن بعدها للجميع التأكد من أنه المُوقِّع باستعمال مفتاح المُرسِل الخاص الذي شاركه مع الجميع مسبقاً.
ومن ناحية أخرى، التأكد من مصداقية حامل المفتاح العام، أو المصادقة عليه ببساطة، هي مسألة تبلغ من الأهمية الغاية في هذا النوع من الأنظمة. فقد يُستبدَل هذا المفتاح بمفتاح آخر تزرعه جهة خبيثة لغرض انتهاك سرية البيانات. لذلك يحتاج استعمال المفاتيح العامة إلى بنية تحتية للمفاتيح العامة، وهي طرف ثالث مُستقِل عن المرسِل والمستقبِل، يُعرَف كذلك باسم هيئة استصدار الشهادات، يُؤكِّد ملكية الأطراف لأزواج المفاتيح. تعتمد الكثير من بروتوكولات الشبكة، مثل بروتوكول طبقة المقابس الآمنة، على هذه البنية التي تشمل معدات وبرمجيات وتحتاج لإدارة ونظام أمن صارم.
تعمية حسابية
ومن ناحية أخرى، خوارزمية آر إس إيه هي أحد أوائل خوارزميات التعمية غير المنتاظرة وأكثرها استخدامًا. تم تقديمها عام 1977 من قبل رونالد ريفست،عَدِي شامير، وليونارد أدليمان. ويتميز باستخدام زوج مفاتيح: مفتاح عام مشاع للجميع، ومفتاح خاص يحتفظ به صاحب الرسائل فقط.
- اختيار عددين أوليين كبيرين و ، المحافظة عليها سرية.
- حساب المضاعف ، وهو جزء من المفتاح العام والخاص.
- حساب دالة أويلر .
- اختر الأس العام ، بحيث: و .
- احسب الأس الخاص كالمعكوس المضاعف لـ نسبةً إلى :
ومن ناحية أخرى، في التعمية غير المتناظرة، تعتمد خوارزمية RSA على عملية رياضية رئيسية تتمثل فيما يلي:
Merkle–Hellman “knapsack” algorithm
- أمثلة على بروتوكولات تتبنّى التعمية غير المتناظرة:
- TLS
- GPG
- IKE
- LAVA Bit
- PGP
- SILC
إبطال الشهادات وتحديثها
- مؤقتًا (hold)
- نهائيًا (revoked) - ويتم إعلان الإبطال عبر:
- قوائم إبطال الشهادات (CRL) – تُحدّث دوريًا وتُنشر علنًا
إضافةً إلى ذلك، بروتوكول حالة الشهادة عبر الإنترنت (OCSP) – يوفر حالة الشهادة بشكل شبه لحظي دون الحاجة لتنزيل كامل القوائم
محتويات الشهادة الرقمية:
وعلى صعيد آخر، عند حدوث اختراق للمفتاح الخاص، أو تعديل بيانات حاملها، يُلغي المختصون اعتماد الشهادة. ويمكن أن تكون الإبطال:
خوارزمية آر إس إيه
- معيار التوقيع الرقمي (DSS – Digital Signature Standard)
- نظام باييه للتعمية (Paillier crypto system)
- تعمية كرامر وشوب (Cramer–Shoup encryption)
- مثال على خوارزمية غير آمنة للحساب غير المتماثل:
التعمية
وفي السياق ذاته، إذا كانت هي النص الواضح حيث أن فإن النص المعمى يكون نتيجة هذه العملية:
دور الشهادة الرقمية
إضافةً إلى ذلك، وعلى نطاق أوسع، قد يصدر "بوب" شهادة لمفتاح أليس من خلال جهة أخرى، مما يشير إلى وجود بنية تسلسل شهادات – حيث توقّع شهادة كل مستوى جهة في المستويات الأعلى ضمن بنية تُعرف بـPKI (بنية المفتاح العام).
يفحص أي طرف الشهادة ويتأكد من صحتها إذا كان يثق بهذه الجهة.
من جانب آخر، لتجنّب هذا الهجوم، تصدر "أليس" شهادةً تحمل مفتاحها العام وتوقيعًا إلكترونيًا من جهة موثوقة ثالثة. في هذه الحالة:
في هذا الإطار، الجهة قد تكون موظفًا أو كيانًا مرخصًا يصادق على أن المفتاح ينتمي فعلاً إلى "أليس".
المفتاح العام
- هوية حامل الشهادة (اسم، جهاز، مؤسسة)
- فترة الصلاحية (بداية/انتهاء التاريخ)
- عنوان URL للوصول إلى معلومات عن الإبطال أو سياسة الشهادة
- توقيع إلكتروني يصدر عن الجهة الموثوقة (CA)
- المعايير الشائعة:
- RFC 5280: يحدد مواصفات شهادة X.509 v3 وقائمة CRL ضمن نطاق الإنترنت.
- أمثلة:
- أمثلة على خوارزميات وأنظمة التعمية بالمفتاح العام:
- طريقة ديفي وهيلمان لتبادل المفاتيح
- تعمية الجَمَل
- التعمية بالمنحنيات الإهليلجية
من جهة ثانية، X.509: معيار صادر عن ITU-T يُستعمل على نطاق واسع ضمن بنية PKI وعلى الإنترنت عبر IETF‑PKIX (مثل TLS وHTTPS)
الحساب الحقيقي – مفتاحان متصلان ببعضهما
من جهة ثانية، من وجهة نظر الأمان هناك نقطة وحيدة لفشل نظام سحب المفتاح العام.هجوم الإنكار إما ل
إضافةً إلى ذلك، طريقة واحدة لمنع مثل هذه الهجمات هو استخدام شهادات السلطة(Certificate authority)، وسيط ثالث مسؤول عن التأكد والتثبت من هوية المستعمل للنظام وإصدار الشهادة الرقمية التي تعين المفتاح العام ينتمي لشخص معين أو شركة. هذه الطريقة كذلك لها نقاط ضعف. مثلًا شهادة السلطة يجب أن تكون موثوقة لتتأكد من هوية حامل المفتاح والمفتاح الصحيح عند إصدار الشهادة. المهاجم الذي بإمكانه استبدال شهادة السلطة بشهادة بمفتاح عام مزيف، ثم استخدام الهجوم المتوسط بسهولة إذا كانت الشهادة غير مستعملة. وعلى الرغم من مشاكلها هي مستعملة بدرجة كبيرة. مثلSSL وTLS في إرسال معلومات بطاقة الائتمان للسوق.
3- نشر عملية السحب:
من جانب آخر، هناك أحد قادر على إصدار المفاتيح كما أنه قادر على سحبها من المستعملين. PGP فعلت هذا. لكن نشأت مشاكل فهم للمستعمل. لأسباب أمنية: هذه الطريقة مأخوذ بعين الاعتبار أنها صعبة. إذا لم يحصل شيء آخر، سوف يكون بعض المستعملين كثير النسيان والاضطراب. من ناحية أخرى سحب شهادة المفتاح العام يجب أن ينتشر بأقصى سرعة ممكنة. من ناحية أخرى جزء من النظام سوف يكون متعذر عن العمل قبل دخول المفتاح الجديد. الوقت ممكن أن يخفض للصفر بواسطة إصدار المفتاح الجديد مع الشهادة التي تسحب المفتاح القديم. لكن هذا يتطلب كلاَ من صلاحية السحب وإصدار المفاتيح الجديدة. سقوط النظام إذا كان المبدأ يصدر مفاتيح جديدة تسقط بواسطة إصدار مفاتيح خاطئة وغير مناسبة.
وفي السياق ذاته، في الحياة العملية هذا الجانب الغير أمان ممكن أن يكون متجنب بواسطة اختيار حجم مفتاح أكبر بما فيه الكفاية، وبذلك أفضل هجوم معروف سوف يأخذ وقت طويل بحيث أن الوقت أو المال المستعمل من قبل العدويتتعدى القيمة المستفادة من النص المكسور.
إضافةً إلى ذلك، الربط بين المفتاح العام والمالك يجب أن يكون صحيح خشية أن حساب الاقتران يكون غير آمن في الممارسة والعمل. مع أكثر طرق التعمية
وفي السياق ذاته، افرض أن المبدأ المركب قد رخص لسحب المفتاح، في أغلب الحالات هذا يحدث بعد حقيقة. مثلًا قد يصبح معروف في وقت ما قبل حدوث حادث ان المفتاح السري عرض للخطر.
وفي السياق ذاته، في التعمية عن طريق المفاتيح المتماثلة : فقط (One Time Pad) من الممكن أن يكون مثبت ليكون آمناً تجاه أي عدو. لا يوجد طريقة لكيفية حساب القوة المتاحة. لسوء الحظ لا يوجد مفتاح عام على هذا القدر من السرية، كل المفاتيح العامة معرضة لهجوم القوة الوحشية (Brute Force Attack). كل هذه الأنواع من الهجوم غير ممارسة إذا كانت كمية الحساب تتجاوز عامل العمل (Work Factor) م الذي أشار إليه Shannon. عامل العمل من الممكن أن يزاد ببساطة باختيار مفتاح أكبر. أنواع أخرى
ومن جهة أخرى، أخيراً بعض الهجومات مبنية على قياسات حذرة لكمية الوقت، تأخذ قطع معروفة لتعمية النص المستعمل لتبسيط البحث لمفاتيح فك التعمية.
4- الاسترجاع من المفتاح المتسرب:
وفي هذا الصدد، تعرض آخر للأمان عند استخدام المفاتيح الغير متماثلة هو إمكانية هجوم الرجل في المنتصف (Man in the middle attack) حيث التواصل للمفاتيح العامة مشفر باستخدام وسيط ثالث ويمد الطرفين بمفاتيح عامة مختلفة وبديلة.
1- صلاحية سحب المفتاح:
علاوةً على ذلك، نقاط ضعف رئيسية ممكن توجد على الحساب باستخدام المفاتيح غير المتماثلة. الحساب عن طريق حزمة الحقائب(Knapsack Packing (Algorithm يكون موجود كطريقة غيرآمانه عند وجود هجوم جديد.
وفي السياق ذاته، مثل شبكة عامة كالإنترنت أو التواصل اللاسلكي. الشخص الماكر (malicious Member) عند وصل خدمة الإنترنت ISP عند Alice و Bob ربما يجد ذلك سهلاً.
2- توزيع المفتاح الجديد:
في هذا الإطار، الاتفاقية المستعملة للتأسيس والتثبت هذا الربط يكون مهم. ربط المفتاح العام مع المالك له قيمة بواسطة تطبيق اتفاقيات البنية التحتية للمفتاح العام. هذه تسمح أن يكون الربط متثبت منه رسمياً بواسطة شريك ثالث. إما في شكل سلطة أو شهادة سلطة مثل X.509.
وفي هذا السياق، بالطبع هناك إمكانية أن أحد الأشخاص يلتقط القفل ل Alice و Bob.
كذلك، في تعبير آخر جزء من النظام المتحكم بواسطة كارول أساساً غير متاح.
علاوةً على ذلك، Alice أو Bob أو كلاهما سوف يشكل عقبة في السحب. في الحقيقة أي انقسام بين
من جهة ثانية، الربط بين المفتاح العام والمالك طريقة جوهرية للتاكد من صحة زوج المفاتيح.
من جهة ثانية، دفع المعلومات هو الحل الأبسط في الرسائل التي ترسل لكل المشتركين بينما لا يوجد طريقة لمعرفة أن كل المشتركين فعلياً استلموا الرسالة. إذا كان عدد المشتركين كبير ومسافة الشبكة كبيرة، تصبح احتمالية النجاح ضعيفة. في حالة التحديث الجزئي النظام يكون معرضاً لهجوم الإنكار. في تعبير آخر دفع رسالة سحب الشهادة ليس بالأمر السهل، لكي يكون آمناً ومعولاً عليه.
ومن ناحية أخرى، البديل للدفع هو السحب. كل الشهادات تحتوي على المفاتيح المحتاجة للتثبت أن المفتاح العام بقي شرعياً. في هذه الحالة على الأقل بعض مستعملي النظام سوف يكونون محتجزين إذا كان المستعمل لم يستطع الوصول لخدمة التثبت.
وفي هذا الصدد، المفاتح السري في المفتاح العابر شرعي لدقائق قليلة قبل أن يستبدل بمفتاح خاص جديد. في نظام المفتاح العابر لا يوجد أمان لفترة طويلة ولا يوجد نقاط ضعف وسقوط لكل سلسلة المفاتيح.
علاوةً على ذلك، بجانب القوة لزوج معين من المفاتيح الأمان يجب أن يكون مأخوذاً بعين الاعتبار عند نشر نظام المفاتيح العامة. سلطة الشهادات تؤكد صلاحية أي زوج من المفاتيح وصحة استخدامها.
Bob و Alice سوف يكون مؤثراً بغض النظر كيف أتى.
ربط المفتاح العام مع هويات الأشخاص:
العلاقة بحوادث العالم الحقيقي:
نقاط الضعف:
علاوةً على ذلك، عند تعرض مفتاح خاص بالسلطة للانكشاف، جميع أزواج المفاتيح تكون غير جديرة بالسلطة ويفترض أنها تعرضت للانكشاف ويعاد إصدارها من جديد.
إضافةً إلى ذلك، مثلًا ممكن أن نحدث ما يسمى بالمبدأ المركب (Compound principle) بمعنى أن Bob أو Alice أو كلاهما بإمكانهم سحب المفتاح ولكن ليس بإمكان أحدهم سحب المفتاح على انفراد. لكن هذا يسبب مشكلة التعويل على الطرف الآخر.
وفي هذا السياق، سحب شهادة المفتاح يجب أن تنشر لكل من المحتمل أن يحملها وبأقصى سرعة ممكنة. هناك طريقتان لنشر عملية السحب (مثلًا سحب المفتاح هنا) في النظام الموزع: المعلومات تدفع للمستعمل من النقطة المركزية أو تسحب من النقطة المركزية.
إضافةً إلى ذلك، هم يرغبون بإرسال الرسالة ل Bob باستخدام المفتاح العام للتعمية و Bob يستعمل المفتاح السري لفك التعمية.
ومن جهة أخرى، كلا من ال RSA وتعمية ال Elgamal يتعرضان لأنواع معروفة من الهجوم أسرع من هجوم القوة الوحشية. مثل تقديرات التغير في قدرة وقوة الحاسبات والاكتشافات الرياضية الجديدة.
ومن ناحية أخرى، من الهجوم من الممكن أن تكون أكثر كفاءة وبعضها معروفة للتعمية باستخدام المفتاح العام.
إضافةً إلى ذلك، لأن المبدأ يملك صلاحية سحب المفتاح يكون قوي جداً. الميكانيكية المستعملة للتحكم تشمل جميع الشركاء للحماية من الهجوم الماكر من هذا النوع. بينما في نفس الوقت ممكن التأكد أن المفتاح يمكن أن يسحب من غير تأخر خطير. شهادات المفتاح العام تشمل تاريخ انتهاء غير مرضي ربما لا يكون منطبق على حاجة السحب. لكن على الأقل مثل هذه الشهادات لا تحتاج أن كل المستعملين متصلين بالنظام طوال الوقت.
وفي هذا الصدد، هذا الهجوم ربما يظهر أنه يصعب تطبيقه، لكن هو ممكن عند استخدام وسيط نقل غير آمن.
إضافةً إلى ذلك، بعد سحب المفتاح أو إضافة مستعمل جديد للنظام، المفتاح الجديد يجب أن يوزع بطريقة محددة مسبقاً.افترض أن مفتاح كارول سُحب. حتى توزيع المفتاح الجديد، كارول خارج التواصل. لا أحد يستطيع إرسال رسالة من غير التعدي على اتفاقية النظام (أي من غير المفاتح العام الشرعي) ولا أحد يستطيع تعمية الرسالة لها، والرسالة منها لا يمكن أن تكون موقعة منها لنفس السبب.
ومن جهة أخرى، مثلًا تقديرات بأن الوقت سيأخذه فك التعمية ألف سنة لفك اللازم لك تعمية معلومات بطاة ائتمان هو الف عام. هنا أمان كافٍ. لأن الوقت المحتاج لفك التعمية أكبر من الوقت الذي يمكن الاستفادة منه. إذ أنه بعد سنوات قليلة ستنتهي صلاحية البطاقة. عادة حجم المفتاح بحاجة ليكون أكبر في التعمية عن طريق المفتاح العام منه في الشفير عن طريق استخدام المفاتيح المتماثلة.
في هذا الإطار، ليست كل الحسابات عن طريق المفاتيح غير المتماثلة تعمل بهذه الطريقة بشكل دقيق. الأكثر لهم خاصية وجود مفتاحين لكل من Alice و Bob. واحد للتعمية وآخر لفك التعمية. في التعمية عن طريق المفاتيح الغير متماثلة لكي يكون التعمية آمناً لابد أن يكون المفتاح العام غير مستنتج من المفتاح السري. هذه معروفة كتعمية عن طريق المفتاح العام. مفتاح التعمية ممكن أن يكون منشوراً من غير خوف التعرض لأمان الرسالة.
ومن ناحية أخرى، يمكن استخدام هذا الزوج من المفاتيح (العام والسري) بشكل معاكس: استخدام المفتاح السري في التعمية والمفتاح العام لفك التعمية. هذا يستعمل في التطبيقات التي تحتاج دليل على مصداقية الرسالة وأنها مصدقة وموقعة من عند المرسل كي لا يستطيع إنكار إرسال الرسالة.
في هذا الإطار، النص المُعمَّى للمفتاح العابر(Transient Key Cryptography) أنظمة تكون مستعملة في بعض الأوقات لعنونة هذه الإصدارات. تحت نظام المفتاح العابر، الزوج من المفاتيح لRSA معين لفترة قصيرة من الوقت بدلاً من أن يكون دائما لأفراد أو شركات.
علاوةً على ذلك، المفتاح العام معروف لكثير من الناس في الواقع لمجموعة غير معروفة من المستعملين. كل الحوادث التي تتطلب تبديل المفتاح العام ممكن أن تأخذ وقت كبير لتأخذ تأثير كامل مع كل الأشخاص المخبرين (الأشخاص العارفين للمفتاح) لهذا السبب النظام يجب أن يتفاعل مع الحوادث في الوقت الحقيقي. يجب عدم استخدام التعمية باستخدام المفتاح العام من غير أخذ عناية عظمى.
وفي هذا السياق، السحب الماكر لبعض أو كل المفاتيح في النظام ممكن أن يسبب الفشل للنظام، إذا كان المفتاح العام ممكن أن يسحب فردياً. بينما يوجد تصميم يمكن أن يقلل حدوث ذلك في الحياة العملية.
في هذا الإطار، الشهادات الرقمية للمفتاح العام هي صالحة لسنوات عديدة، لذا المفاتيح السرية المربوطة معها يجب أن تحمل بأمان على فترة طويلة.
كذلك، في هذا القياس الذي سبق Bob يجب عليه أن ينشر التعليمات حول كيفية القفل(المفتاح العام)، لكن هذا القفل من غير الممكن استنتاجه من التعليمات حول الكيفية لجعل المفتاح يفتح القفل.
من جانب آخر، استخدام الحساب عن طريق المفاتيح غير المتماثلة لا يؤكد وجود الأمان. هو مجال لتفعيل البحث للاكتشاف والحماية من هجومات جديدة.
أربع نتائج للاهتمام:
في هذا الإطار، الرسالة المرسلة للمستعمل (تتطلب مفتاح خاص لتعمية ها) يجب أن تؤخذ بعين الاعتبار أنها تعرضت للخطر. ولا يوجد طريقة ترسل بها. مثل خطوات الاسترداد هذه ممكن أن تكون معقدة إلى حد بعيد بينما في تقدم النظام سوف تكون معرضة لهجوم الإنكارو أشياء أخرى.
علاوةً على ذلك، إتجاه آخر للاستخدام أقل جدارة ولكن أكثر أماناً، هي خدمة التثبت لكن تشمل تاريخ انتهاء لكل مصدر تثبت.
ومن ناحية أخرى، الرسالة المشفرة والرد عليها يجب أن يكون محتجز كذلك. فك التعمية وإعادة التعمية بواسطة المهاجم باستخدام المفتاح العام الصحيح لمختلف أجزاء التواصل في جميع الحالات لتجنب الشك.
فك التعمية
لاستعادة الرسالة الأصلية:
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟