جوانا روتكوسكا
المحتويات
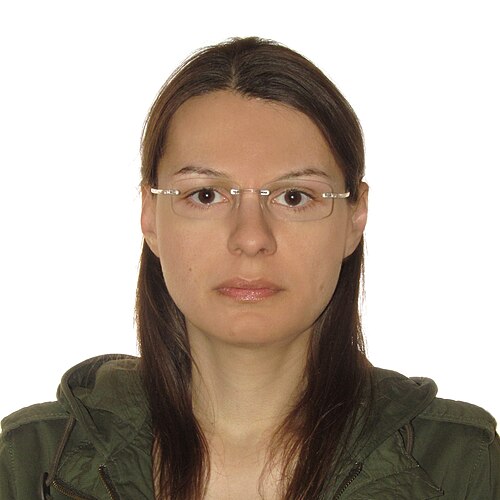
على سبيل التعريف، جوانا روتكوسكا (مواليد عام 1981) باحثة بولندية في مجال أمن الحاسوب، تشتهر ببحوثها حول الأمن في المستويات المنخفضة (low-level) ، وتعد المؤسِسة لنظام التشغيل كيوبز أو إس الذي يركز على الأمن. وتعرض الأقسام التالية جوانب أخرى من الموضوع.
المسيرة المهنية
من جهة ثانية، نشرت روتكوسكا أعمالا جوهرية حول موثوقية الأنظمة، من أبرزها «Intel x86 Considered Harmful» و«State Considered Harmful - A Proposal for a Stateless Laptop». دُعيت روتكوسكا كمتحدثة بارزة في الكثير من مؤتمرات الأمن، مثل مؤتمر فوضى الاتصالات (Chaos Communication Congress)، ومؤتمرات بلاك هات، ومؤتمر RSA.
وصلات خارجية
في هذا الإطار، بدأت في عام 2010 العمل مع رافال فويتسوك على توزيعة زين لسطح المكتب الموجهة للأمن كيوبز أو إس، والتي تستعمل في الوقت الحالي نظام فيدورا لينكس مثل نظام إدارة المكونات (admin qube). اكتمل الإصدار الأول من نظام Qubes 1.0 بحلول 3 سبتمبر 2012. يعتمد المفهوم الأساسي للنظام على "الأمن عبر التجزئة"، باستخدام مجالات مطبقة كآلات افتراضية خفيفة الوزن من نوع زين لعزل الأنظمة الفرعية المختلفة. يُشار إلى كل حجرة باسم "qube"، وتعمل كآلة افتراضية منفصلة. يصف المشروع نفسه بأنه "نظام تشغيل آمن بشكل معقول"، وقد حظي بتأييد الكثير من خبراء الخصوصية والأمن. يتميز النظام بقدراته الفريدة، حيث صُمم بناء على أبحاث حول الثغرات المثبتة في قاعدة الحوسبة الموثوقة (TCB) التي تظل دون معالجة في أغلب أنظمة تشغيل سطح المكتب الشائعة.
المراجع
كذلك، واصلت روتكوسكا التركيز على أمن المستويات المنخفضة في السنوات التالية. أثبتت في سنة 2007 أن أنواعا معينة من استرجاع الذاكرة المستند إلى الأجهزة (مثل تلك المعتمدة على فاير واير) غير موثوقة ويمكن التغلب عليها. قدمت في وقت لاحق من عام 2007، بالتعاون مع عضو فريقها ألكسندر تيريشكين، أبحاثا إضافية حول برمجيات المحاكاة الافتراضية الخبيثة. ركز فريقها في سنة 2008 على أمن زين (مراقب أجهزة افتراضية) (Xen hypervisor). قدمت في عام 2009، بالتعاون مع رافال فويتسوك، هجمة ضد تقنية إنتل للتنفيذ الموثوق (Intel Trusted Execution Technology) ووضع إدارة النظام (System Management Mode).
ومن جهة أخرى، ذاع صيتها في مجتمع الأمن السيبراني بعد مشاركتها في مؤتمر بلاك هات (Black Hat Briefings) في لاس فيغاس في أغسطس 2006، حيث قدمت روتكوسكا هجمة ضد آلية حماية النواة في نظام ويندوز فيستا، كما استعرضت تقنية أُطلق عليها اسم بلو بيل (برمجيات) (Blue Pill)، تستعمل المحاكاة الافتراضية للأجهزة لنقل نظام تشغيل يعمل إلى آلة افتراضية. صنفتها مجلة إي ويك (eWeek) كواحدة من «خمسة قراصنة تركوا بصمة في عام 2006» بفضل أبحاثها في هذا المجال.
كذلك، أسست روتكوسكا شركة Invisible Things Lab في وارسو ببولندا في أبريل 2007. تركز الشركة على أبحاث أمن أنظمة التشغيل ومراقبات الأجهزة الافتراضية (VMM) وتقديم خدمات استشارية متنوعة. صاغت روتكوسكا في تدوينة لها عام 2009 مصطلح «هجمة الخادمة الشريرة» (evil maid attack)، حيث فصلت طريقة للوصول إلى البيانات المشفرة على القرص عبر اختراق البرنامج الثابت (firmware) بواسطة محرك أقراص فلاش USB خارجي.
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟