خرق البيانات
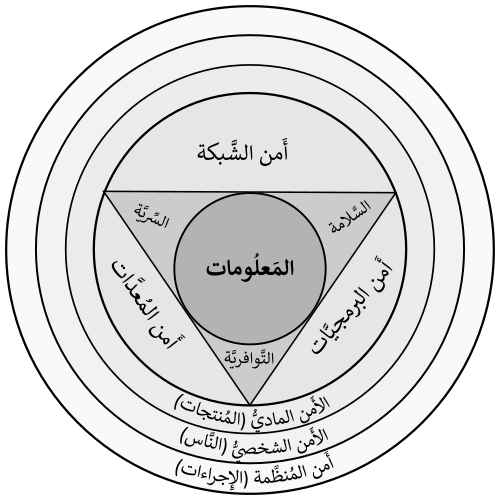
قبل الخوض في التفاصيل، خرق البيانات هو التحرير المتعمد أو غير المتعمد لمعلومات آمنة أو خاصة/ سرية إلى بيئة غير موثوق بها. تتضمن المصطلحات الأخرى لهذه الظاهرة الكشف غير المقصود عن المعلومات، وتسرب البيانات، وتسريب المعلومات وأيضًا طوفان البيانات. تتراوح الحوادث بين الهجمات المنسقة من قبل القبعات السوداء، والأفراد الذين يتسللون للحصول على بعض المكاسب الشخصية، المرتبطة بالجريمة المنظمة، أو الناشطين السياسيين، أو الحكومات الوطنية، للتخلص المتهور من معدات الحاسوب المستعملة أو وسائل تخزين البيانات، والمصدر غير القابل للاختراق. وفيما يلي تفاصيل أوسع عن ذلك.
وفي السياق ذاته، أقرت الكثير من السلطات القضائية قوانين للإخطار بخرق البيانات، ما يتطلب من الشركة التي تعرضت لخرق البيانات إبلاغ العملاء واتخاذ خطوات أخرى لمعالجة الأضرار المحتملة.
في هذا الإطار، بحسب منظمة حماية المستهلك غير الربحية، برايفسي رايتز كليرينغ هاوس، بلغ مجموع السجلات الفردية التي تحتوي على معلومات شخصية حساسة 227,052,199 سجلًا تورطت في خروقات أمنية في الولايات المتحدة بين يناير 2005 ومايو 2008، باستثناء الحوادث التي يبدو فيها أن البيانات الحساسة لم تُكشف فعليًا.
في هذا الإطار، التعريف: «خرق البيانات هو حادث أمني تُنسخ فيه البيانات الحساسة أو المحمية أو السرية، أو تُنقل أو تُعرض أو تُسرق أو تُستعمل من قبل شخص غير مُصرح له بذلك». يمكن أن تشمل خروقات البيانات على معلومات مالية مثل بطاقة الائتمان أو التفاصيل المصرفية أو السجل الصحي الشخصي (بّي إتش آي) أو سجل التعريف الشخصي (بّي آي آي) أو الأسرار التجارية للشركات أو الملكية الفكرية. تنطوي أغلب خروقات البيانات على بيانات غير مهيكلة ومعرضة للخطر – الملفات والمستندات والمعلومات الحساسة.
الائتمان والخصوصية
كذلك، يعتبر مفهوم البيئة الموثوقة متقلبًا إلى حدٍ ما. يمكن أن تشكل مغادرة الموظف الموثوق به الذي يمكنه الوصول إلى المعلومات الحساسة خرقًا للبيانات إذا احتفظ الموظف بإمكانية الوصول إلى البيانات بعد إنهاء علاقة الائتمان. وفي النظم الموزعة، يمكن أن يحدث ذلك كذلك مع تعطل المواقع المُؤتمنة. تعد جودة البيانات إحدى طرق تقليل مخاطر خرق البيانات، ويعود ذلك جزئيًا إلى أنها تتيح لمالك البيانات بتصنيف البيانات بحسب الأهمية وتوفير حماية أفضل للبيانات الأكثر أهمية.
ومن ناحية أخرى، تتضمن أغلب هذه الحوادث التي تُنشر في وسائط الاعلام على معلومات خاصة عن الأفراد، مثل أرقام الضمان الاجتماعي. وكثيرًا ما لا يُبلغ عن فقدان معلومات الشركة مثل الأسرار التجارية، والمعلومات الحساسة للشركات، وتفاصيل العقود، أو المعلومات الحكومية، حيث لا يوجد سبب مقنع للقيام بذلك في غياب أي ضرر محتمل يمكن أن يلحق بالمواطنين العاديين، ويمكن أن تكون الدعاية حول مثل هذا الحدث أشد ضررًا من فقدان البيانات ذاتها.
التعريف
وعلى صعيد آخر، يعرّف معيار أيزو/ آي إي سي 27040 خرق البيانات على أنه: الإضرار بالأمن الذي يؤدي إلى التدمير العرضي، أو غير القانوني، أو الفقدان، أو التغيير، أو الكشف غير المصرح به، أو الوصول إلى البيانات المحمية المرسلة، أو المخزنة أو المعالجة بطريقة أخرى.
وعلى صعيد آخر، يمكن أن يتضمن خرق البيانات حوادث مثل سرقة أو فقد الوسائط الرقمية مثل أشرطة الكمبيوتر أو محركات الأقراص الصلبة أو أجهزة الكمبيوتر المحمولة التي تحتوي على هذه الوسائط التي تُخزن عليها المعلومات بدون تشفير أو نشر هذه المعلومات على الشبكة العنكبوتية العالمية أو على حاسوب يمكن الوصول إليه بطرق أخرى من شبكة الإنترنت دون اتخاذ الاحتياطات المناسبة لأمن المعلومات، ونقل هذه المعلومات إلى نظام غير مفتوح تمامًا ولكنه غير معتمد بشكل مناسب أو رسمي لأغراض الأمن على المستوى المعتمد، مثل البريد الإلكتروني غير المشفر، أو نقل هذه المعلومات إلى نظم المعلومات التابعة لوكالة يُحتمل أن تكون معادية، مثل شركة منافسة أو دولة أجنبية، حيث يمكن أن تتعرض لتقنيات فك تشفير أكثر كثافةً.
العواقب
كذلك، في الرعاية الصحية، سُرقت الخدمات الصحية لأكثر من 25 مليون شخص، ما أسفر عن انتحال هوية أكثر من 6 ملايين شخص، ووصلت التكاليف التي تكبدها الضحايا إلى 56 مليار دولار.
في هذا الإطار، من الصعب الحصول على معلومات حول خسارة القيمة المباشرة وغير المباشرة الناتجة عن خرق البيانات. ومن بين النهج المشترك لتقييم أثر خروقات البيانات، دراسة رد فعل السوق تجاه مثل هذه الحادثة باعتبارها وكيلًا للعواقب الاقتصادية. يجري ذلك عادةً من خلال استخدام دراسات الأحداث، حيث يمكن بناء مقياس للتأثير الاقتصادي للحدث باستخدام أسعار السندات التي رُصدت على مدى فترة زمنية قصيرة نسبيًا. نُشرت الكثير من الدراسات مثل هذه الدراسات مع نتائج متباينة، بما في ذلك أعمال كانان، وريس، وسريدهار لعام (2007)، وكافوس أوغلو، وميشرا، وراغوناثان عام (2004)، وكامبل، وغوردن، ولوب ولي عام (2003) وكذلك شاتز وبشروش لعام (2017).
في هذا الإطار، على الرغم من أن مثل هذه الحوادث تشكل خطر انتحال الهوية، إلا أنها تنطوي على عواقب خطيرة أخرى، ولكن في أغلب الحالات لا يكون هناك ضررًا دائمًا؛ فإما أن يُعالج الخرق في الأمن قبل وصول الأشخاص عديمي الضمير إلى المعلومات، أو ألا يهتم السارق إلا بالأجهزة المسروقة، وليس بالبيانات التي يحتويها. ومع ذلك، عندما تصبح هذه الحوادث معروفة للجميع، من المعتاد أن يحاول الطرف المخالف تخفيف الأضرار من خلال تقديم اشتراك الضحية في وكالة إعداد التقارير الائتمانية، مثلًا، بطاقات ائتمان جديدة، أو أدوات أخرى. وفي حادثة تارغت، كلف خرق شركة تارغت لعام 2013 انخفاضًا كبيرًا في الأرباح، حيث انخفضت أرباحها إلى نحو 40% في الربع الأخير من العام. في نهاية عام 2015، نشرت شركة تارغت تقريرًا تدعي فيه خسارة إجمالية قدرها 290 مليون دولار مقابل رسوم تتعلق بخرق البيانات.
ومن ناحية أخرى، يمكن أن يكون اختراق ياهو الذي كُشف عنه في عام 2016 أحد أغلى خروقات اليوم. يمكن أن تخفض سعر حيازتها من قبل شركة فيريزون بمقدار 1 بليون دولار. أعلنت شركة فيريزون لاحقًا عن إعادة تفاوضها مع موافقة ياهو على تخفيض السعر النهائي من 4.8 دولار إلى 4.48 مليار دولار. تكلف الجريمة الإلكترونية شركات الطاقة والمرافق بمتوسط 12.8 مليون دولار في كل عام في الأعمال المفقودة والمعدات المتضررة بحسب دي إن في جي إل، وهي هيئة دولية لإصدار الشهادات وجمعية التصنيف مقرها النرويج. يكلف خرق البيانات منظمات الرعاية الصحية ما يقارب 6.2 مليار دولار أمريكي في العامين الماضيين (من المفترض أن تكون 2014 و2015)، بحسب دراسة أُجريت في بونيمون.
خرق البيانات الطبية
من جانب آخر، وجد بعض المشاهير أنفسهم ضحايا خروقات غير ملائمة للوصول إلى السجلات الطبية، وإن كان ذلك على أساس فردي، وعادةً لا يكون جزءًا من خرق أكبر من ذلك بكثير. نظرًا لسلسلة خروقات البيانات الطبية وانعدام الثقة العامة، سنت بعض البلدان قوانين تشترط وضع ضمانات لحماية أمن وسرية المعلومات الطبية، حيث يجري تقاسمها إلكترونيًا، ولمنح المرضى بعض الحقوق الهامة لمراقبة سجلاتهم الطبية وتلقي إخطار بفقدان المعلومات الصحية والحصول عليها دون إذن. فرضت الولايات المتحدة والاتحاد الأوروبي إخطارات إلزامية بخرق البيانات الطبية. إن الخروقات التي أُبلغ عنها للمعلومات الطبية شائعة بشكلٍ متزايد في الولايات المتحدة.
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟