خوارزمية تشفير صغيرة
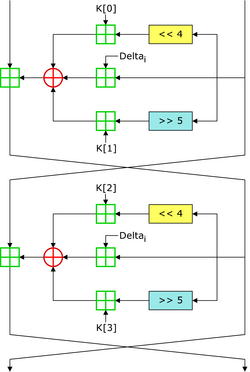
في البداية، في علم التشفير، تُعدّ خوارزمية التشفير المصغرة (TEA) خوارزمية تشفير كتلية تتميز ببساطة وصفها وتنفيذها، حيث لا تتطلب عادةً سوى بضعة أسطر من التعليمات البرمجية. وقد صممها ديفيد ويلر وروجر نيدهام من مختبر كامبريدج للحاسوب؛ وعُرضت لأول مرة في ورشة عمل التشفير البرمجي السريع في لوفين عام 1994، ونُشرت لأول مرة في وقائع تلك الورشة. ونتناول فيما يلي مزيدًا من التفاصيل.
لا تخضع الشفرة لأي براءات اختراع.
}
من جانب آخر، تجدر الإشارة إلى أن التطبيق المرجعي يتعامل مع قيم عددية متعددة البايتات. ولا تحدد الورقة الأصلية كيفية استخلاص الأرقام التي يتعامل معها من البيانات الثنائية أو غيرها.
#include
- void encrypt (uint32_t v[2], const uint32_t k[4]) {
- uint32_t v0=v[0], v1=v[1], sum=0, i; /* set up */
- uint32_t delta=0x9E3779B9; /* a key schedule constant */
- uint32_t k0=k[0], k1=k[1], k2=k[2], k3=k[3]; /* cache key */
- for (i=0; i<32; i++) { /* basic cycle start */
رمز مرجعي
من جانب آخر، فيما يلي نسخة معدلة من إجراءات التشفير وفك التشفير المرجعية في لغة C، والتي تم إصدارها في المجال العام بواسطة ديفيد ويلر وروجر نيدهام:
الإصدارات
كذلك، وصف الإصدار الثالث (XXTEA)، الذي نُشر في سنة 1998، تحسينات إضافية لتعزيز أمان خوارزمية Block TEA.
وفي هذا الصدد، أُضيفت نسخة ثانية إلى الإصدار الأول المنشور من بروتوكول TEA، تضمنت إضافات لتعزيز أمانه. ويعمل بروتوكول Block TEA (الذي تم تحديده مع بروتوكول XTEA) على كتل ذات أحجام عشوائية بدلاً من كتل 64 بت المستعملة في الإصدار الأصلي.
sum += delta;
- v0 += ((v1<<4) + k0) ^ (v1 + sum) ^ ((v1>>5) + k1);
- v1 += ((v0<<4) + k2) ^ (v0 + sum) ^ ((v0>>5) + k3);
- } /* end cycle */
- v[0]=v0; v[1]=v1;
ملكيات
من جهة ثانية، تعتمد خوارزمية TEA على عددين صحيحين غير مُوقّعين من 32 بت (يمكن اشتقاقهما من كتلة بيانات من 64 بت) وتستعمل مفتاحًا من 128 بت. تعتمد على بنية فيستل مع 64 جولة مُقترحة، تُنفّذ عادةً في أزواج تُسمى دورات. تتميز بجدول مفاتيح بسيط للغاية، حيث يتم خلط جميع بيانات المفتاح بنفس الطريقة تمامًا في كل دورة. تُستعمل مضاعفات مختلفة لثابت سحري لمنع الهجمات البسيطة القائمة على تناظر الجولات. يُختار الثابت السحري، 2654435769 أو 0x9E3779B9، ليكون ⌊2 32 ⁄ 𝜙⌋، حيث 𝜙 هي النسبة الذهبية (كرقم افتراضي)
كذلك، يُعاني تشفير TEA من بعض نقاط الضعف. أبرزها اعتماده على المفاتيح المتكافئة، حيث يُعادل كل مفتاح ثلاثة مفاتيح أخرى، مما يعني أن حجم المفتاح الفعلي لا يتجاوز 126 بتًا. ونتيجةً لذلك، يُعدّ TEA ضعيفًا للغاية كدالة تجزئة تشفيرية. وقد أدى هذا الضعف إلى ابتكار طريقة لاختراق جهاز ألعاب Xbox من مايكروسوفت، حيث استُخدم التشفير كدالة تجزئة. كما أن TEA عُرضة لهجوم المفتاح المرتبط، الذي يتطلب 2 ^23 نصًا عاديًا مُختارًا ضمن زوج من المفاتيح المرتبطة، مع تعقيد زمني قدره 2^ 32. وبسبب هذه النقاط، تم تصميم تشفير XTEA.
}
- uint32_t delta=0x9E3779B9; /* a key schedule constant */
- uint32_t k0=k[0], k1=k[1], k2=k[2], k3=k[3]; /* cache key */
- for (i=0; i<32; i++) { /* basic cycle start */
- v1 -= ((v0<<4) + k2) ^ (v0 + sum) ^ ((v0>>5) + k3);
- v0 -= ((v1<<4) + k0) ^ (v1 + sum) ^ ((v1>>5) + k1);
- sum -= delta;
- } /* end cycle */
- v[0]=v0; v[1]=v1;
void decrypt (uint32_t v[2], const uint32_t k[4]) {
من جهة ثانية، uint32_t v0=v[0], v1=v[1], sum=0xC6EF3720, i; /* set up; sum is (delta << 5) & 0xFFFFFFFF */
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟