دفاع في العمق (حوسبة)
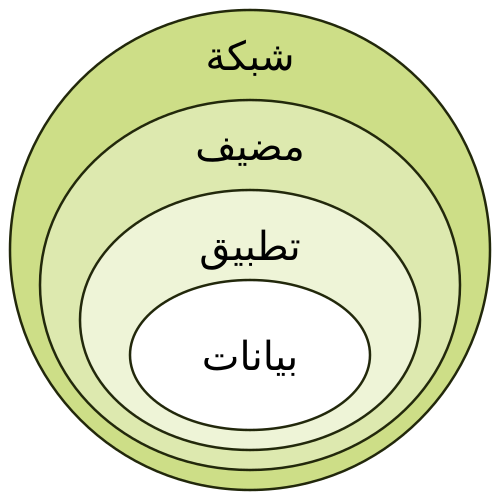
دفاع في العمق ، ، (ويطلق عليها احيانا
علاوةً على ذلك، أخرى security in depth، وهي في المجمل مجموعة استراتجيات، تأخذ بعين الاعتبار عند التصميم، والإعداد، لبناء البنية التحتية لمنظومات نقل المعلومات. بحيث نضمن كهدف رئيسي ان معلوماتنا في المكان الذي نريده، ومتى نريدها، وبالحالة التي نريدها، ولايستطيع أن يصل إليها إلا الأفراد المخولين لذلك.
من جهة ثانية، غالبا ما توضع هذه الإجراءات لمنع ما يسمى الأخطار المحتملة ولكنها على اقل تقدير تمنحنا الوقت اللازم لإكتشاف الأخطار الغير محتملة، الجديد منها والمطور.
في هذا الإطار، ففي عالم متغير مثل الذي نحن فيه الآن، فإن أي تطور في التكنولوجيا يجلب معه تطور كبير في التهديدات لبنية المؤسسات، وللاسف فإنه لا يوجد حل فردي نستطيع من خلاله تأمين انفسنا ضدها، وأن ما يحصل عادة أن الحلول الفردية قد توقف جزء من التهديد، وفي أحيانا أخرى تكون نقاط ضعف ضد الأخطار والتهديدات الغير مألوفة.
في هذا الإطار، هذا يوضح لنا ماهية الدفاع في العمق الحقيقة وهي انها لا تعني بالضرورة الأنفاق بعمق. إذا كي نفهم هذه الإستراتيجيات علينا أن نفهم ما ستواجهه والعناصر التي ستتعامل معها، أغلب الدراسات إتفقت على أربع عناصر رئيسية تحتها على وجه التقريب ثلاث عناصر فرعية لكل عنصر رئيسي. وهي الأفراد، الشبكة، الأجهزة والتطبيقات وحين يتم السيطرة والتحكم في هذه العناصر الاثنى عشر وإدارتها بأداوتها وتقنياتها ومنهجيتها إدارة أمنية صحيحة فإننا نقوي أمن المؤسسة بشكل عام، نستطيع اعتبار هذه العناصر خطوط دفاعية بحيث أن سيطرتنا على كل واحد من هذه العناصر يعني سيطرتنا على خط دفاعي يكسبنا الوقت اللازم لاكتشاف الاخطار أوصدها.
كذلك، قسم مادي تجرى من خلالها إجراءات مادية للحماية والتأمين ضد الأخطار المباشرة مثل العبث، التخريب، والسرقة، وغيرها.
علاوةً على ذلك، الدفاع في العمق، مفهوم لا يعني إستراتيجيات معينة في حد ذاتها، أو أجراءت معينة يجب إتباعها بتسلسل حرفي، الدفاع في العمق خطوط عريضة ومجموعة إستراتيجيات ل أمن المعلومات تغير طريقة التفكير الكلاسيكية للأفراد والمؤسسات.
إضافةً إلى ذلك، أما فيما يخص الجانب المعلوماتي فإن مفهوم الدفاع في العمق ينقسم إلى قسمين رئيسيين:
في هذا الإطار، وقسم على مستوى البرمجيات للحماية ضد أخطار الاقتحام من خلال الشبكات.
إضافةً إلى ذلك، ولكن بالرغم من أن الدفاع في العمق هو خطوط عريضة تشبه نظام يوضع فيه شيء ثمين في خزانة تلو خزانة تلو خزانة إلا أن البعض قد يخطى خطأ كبير حين يستعمل عدد كبير من البرامج ذات الهدف الواحد، مثال لذلك استخدام عدة برامج مضادة للفيروسات حيث أن لكل برنامج ميزاته وقدرته المميزة على إكتشاف أنواع معينة من الدودة أو الفيروسات لا يملكها البرنامج الآخر، لكن هذا يعني في نفس الوقت أن لكل برنامج نقاط ضعف ما يعني انك كلما أكثرت البرامج ذات العمل الواحد فإنك تكثر نقاط الضعف على حساب الأمن.
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟