ريجن (برمجية خبيثة)
المحتويات
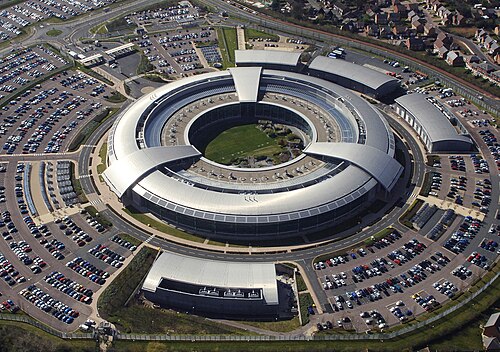
في البداية، ريجن هو برمجية خبيثة متطورة كشفت عنها كاسبرسكي لاب وسيمانتك في نوفمبر عام 2014 والتي تستهدف مستعملين محددين والذين يستعملون أجهزة الحاسوب المستندة على نظام مايكروسوفت ويندوز. كاسبرسكي لاب تقول أنها أصبحت على دراية بوجود ريجن في ربيع عام 2012 لكن مع بعض من العينات تاريخها يعود إلى عام 2003. في موقع فايروس توتال ظهر الاسم ريجن لأول مرة في 9 مارس 2011. وفيما يلي تفاصيل أوسع عن ذلك.
كذلك، من بين أجهزة الحاسوب المصابة في جميع أنحاء العالم من قبل ريجن كانت 28 في المئة في روسيا و 24 في المئة في المملكة العربية السعودية و 9 في المئة في كل من المكسيك وأيرلندا، و 5 في المئة في كل من الهند، أفغانستان، إيران، بلجيكا، النمسا وباكستان. قالت كاسبرسكي لاب أنها كانت غير قادرة على تحديد طريقة انتشاره، وقالت أن الضحايا الرئيسيين له هم الأفراد والشركات الصغيرة وشركات الاتصالات. ويعتقد أنه قد تم تطوير ريجن من قبل «فرق بإمكانيات جيدة من المطورين،» ربما حكومة غربية، باعتباره أداة جمع بيانات متعددة الأغراض.
علاوةً على ذلك، قالت صحيفة دي فيلت أن أحد خبراء الأمان في مايكروسوفت أعطى الاسم «ريجن» لهذه البرمجية في 2011.
الهجمات المعروفة
انظر كذلك
ستوكسنت
كذلك، ذكر تقرير لمجلة دير شبيغل الألمانية في يوليو 2013 أن وكالة الأمن القومي الأمريكية قامت بمراقبة النشاطات عبر الإنترنت لأفراد ومؤسسات الاتحاد الأوروبي. استمدت المعلومات من الوثائق السرية التي سربها إدوارد سنودن واقتبست الصحيفة مستند سري لوكالة الأمن القومي في 2010 يشير إلى أنها قامت بهجمات إلكترونية ضد البعثات الدبلوماسية للاتحاد الأوروبي في واشنطن. عثر المحققون على علامات تشير إلى استخدام ريجن في الهجوم على بعض الأجهزة المصابة.
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟