شبكات بلوآتو
المحتويات
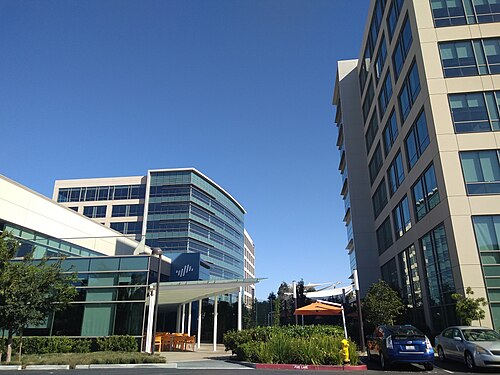
بدايةً، Palo Alto Networks, Inc. هي شركة أمريكية متعددة الجنسيات للأمن السيبراني تقع في سانتا كلارا، كاليفورنيا . منتجها الأساسي هو منصة أمنية تشمل جدران حماية متقدمة، فضلًا عن خدمات سحابة توسّع من قدرات تلك الجدران لتغطي مجالات أمنية أخرى. ونتناول فيما يلي مزيدًا من التفاصيل.
علاوةً على ذلك، في يونيو 2018، انضم نيكيش أرورا، المدير التنفيذي السابق في جوجل وسوفت بنك، إلى الشركة ليشغل منصب رئيس مجلس إدارة والرئيس التنفيذي .
وفي هذا السياق، تخدم الشركة أكثر من 70 ألف مؤسسة في أكثر من 150 دولة، بما في ذلك 85 من قائمة Fortune 100. وتُعد موطنًا لفريق المتخصص في أبحاث التهديدات التابع لوحدة 42 كما تنظّم مؤتمر Ignite للأمن السيبراني . وهي ايضًا شريك رسمي لمنتدى الاقتصادي العالمي .
البحث عن التهديدات
إضافةً إلى ذلك، قضايا Mirai Botnet وClickfraud Botnet، وقضية LuminosityLink RAT ، وساعدت في "عملية Wire-Wire".
المراجع
وفي هذا السياق، الوحدة 42 هي فريق استشارات التهديدات والأمن في Palo Alto Networks. تتكون من فريق من الباحثين في مجال الأمن السيبراني والخبراء في الصناعة، ويستعملون البيانات التي تجمعها منصة الشركة الأمنية لاكتشاف التهديدات السيبرانية الجديدة، مثل
من جهة ثانية، وفي أبريل 2020،حصل اندماج بين وحدة الأعمال المكونة من مجموعة Crypsis التي تقدم خدمات الطب الشرعي الرقمي والاستجابة للحوادث وتقييم المخاطر وخدمات الاستشارات الأخرى مع فريق استخبارات التهديدات في الوحدة 42.
إضافةً إلى ذلك، في عام 2018، اكتشفت فريق 42 مجموعة قرصنة تُعرف باسم "غورغون"، ويُعتقد أنها تعمل انطلاقاً من باكستان استهدفت هذه المجموعة جهات حكومية في كلٍ من :
ومن ناحية أخرى، الأشكال الجديدة من البرامج الخبيثة، والجهات الخبيثة التي تعمل حول العالم. يُشرف الفريق على مدونة شهيرة ينشرون فيها تقارير تقنية تحلل التهديدات والهجمات النشطة. تم تسمية الكثير من الباحثين في الوحدة 42 ضمن قائمة MSRC Top 100، وهي تصنيف السنوي الذي تقوم به شركة Microsoft لأفضل 100 باحث أمني.
كذلك، في سبتمبر 2018، اكتشف فريق 42 برنامجية فدية خبيثة تُدعى Xbash، وهي برمجية هجينة تجمع بين : الفدية، تعدين العملات المشفرة ، ويُعتقد أنه مرتبطة بجهة تهديد صينية "Iron". يمكن لـ Xbash الانتشار مثل الدودة وحذف قواعد البيانات المخزنة على المضيفين الضحية. في أكتوبر، حذرت الوحدة 42 من برنامج خبيث جديد لتعدين العملات المشفرة، XMRig، والذي يأتي مع تحديثات Adobe Flash المصابة. يستعمل البرنامج الخبيث موارد كمبيوتر الضحية لتعدين العملة المشفرة Monero .
من جهة ثانية، المملكة المتحدة وإسبانيا وروسيا والولايات المتحدة. استعملت المجموعة أسلوب احتيالي في إرسال الرسائل المرفقة بمستندات Microsoft Word مصابة باستخدام ثغرة أمنية شائعة الاستخدام من قبل مجرمي الإنترنت وحملات التجسس الإلكتروني .
ومن ناحية أخرى، في نوفمبر 2018، أعلنت شركة Palo Alto Networks عن اكتشافها لبرمجية خبيثة تُدعى "Cannon"، وهي حصان طروادة يُستعمل لاستهداف كيانات حكومية في الولايات المتحدة وأوروبا. ويُعتقد أن القراصنة الذين يقفون وراء هذا البرامج الخبيث هم مجموعة Fancy Bear ، وهي مجموعة القرصنة الروسية يُعتقد أنها مسؤولة عن اختراق اللجنة الوطنية الديمقراطية في عام 2016 . يتواصل البرنامج الخبيث مع خادم التحكم والسيطرة عبر البريد الإلكتروني ويستعمل التشفير لتفادي الاكتشاف.
في هذا الإطار، بحس مكتب التحقيقات الفيدرالي ، ساعد فريق 42 التابع لشركة Palo Alto Networks في حلّ عدد من قضايا الجرائم الإلكترونية البارزة، ومن أبرزها :
فبراير 2021: Bridgecrew مقابل 156 مليون دولار
ديسمبر 2023: حفر الأمن مقابل 400 مليون دولار
نوفمبر 2022: شركة سيدر سيكيوريتي بقيمة 300 مليون دولار.
نوفمبر 2023: Talon Cyber Security مقابل 625 مليون دولار
إضافةً إلى ذلك، أكتوبر 2023: أعلنت عن نيتها الاستحواذ على شركة Dig Security مقابل 400 مليون دولار
مايو 2015: CirroSecure
وفي السياق ذاته، مارس 2018: شركة أمن السحابة Evident.io مقابل 300 مليون دولار. أدى هذا الاستحواذ إلى إنشاء قسم Prisma Cloud.
مارس 2017: LightCyber مقابل ما يقرب من 100 مليون دولار
- أبريل 2018: سيكدو
- أكتوبر 2018: RedLock مقابل 173 مليون دولار
- فبراير 2019: ديميستو مقابل 560 مليون دولار
- مايو 2019: تويستلوك مقابل 410 مليون دولار
- يونيو 2019: PureSec مقابل 47 مليون دولار
سبتمبر 2019: Zingbox مقابل 75 مليون دولار
ومن ناحية أخرى، ديسمبر 2020: التوسع بقيمة 1.25 مليار دولار (أُعلن في البداية عن 800 مليون دولار في نوفمبر 2020).
- نوفمبر 2019: شركة Aporeto، Inc. مقابل 150 مليون دولار
- أبريل 2020: شركة CloudGenix، Inc. مقابل 420 مليون دولار
- أغسطس 2020: مجموعة Crypsis مقابل 265 مليون دولار
يناير 2014: مورتا سيكيوريتي
أبريل 2014: Cyvera مقابل ما يقرب من 200 مليون دولار
تاريخ
وفي هذا الصدد، في سنة 2018، بدأت الشركة بإنشاء منشآت تدريب على الأمن السيبراني حول العالم ضمن المبادرة النطاق السيبراني العالمي .
من جانب آخر، طرحت الشركة أسهمها للاكتتاب العام في بورصة نيويورك بتاريخ 20 يوليو 2012، وجمعت من خلال طرحها العام الأولي نحو 260 مليون دولار، مما جعل اكتتابها رابع أكبر اكتتاب تقني في سنة 2012. وظلت الشركة مدرجة في بورصة نيويورك حتى أكتوبر 2021 حينما نقلت إدراجها إلى بورصة ناسداك .
وفي السياق ذاته، تَأسست شركة Palo Alto Networks في عام 2005 على يد نير زوك، وَهو مهندس سابق في شركتي Check Point و NetScreen Technologies . وهو إسرائيلي الجِنسية، بَدَأَ العمل مع الحَواسِيب خِلال فترة خدمتُه العسكرية الإلزامية في قوات الدفاع الإسرائيلية في أوائل التسعينيات حيث شغل منصب رئيس تطوير البرمجيات في الوحدة 8200 ، وهي فرع تابع لسلاح الاستخبارات الإسرائيلي.
وفي هذا الصدد، في عام 2014، أسّست شركة Palo Alto Networks تحالفًا يدعى Cyber Threat Alliance بالتعاون مع شركات Fortinet وMcAfee وNortonLifeLock ، وهو منظمة غير ربحية تهدف إلى تحسين الأمن السيبراني "للصالح العام" من خلال تشجيع التعاون بين شركات الأمن السيبراني عبر مشاركة معلومات التهديدات السيبرانية بين الأعضاء. وبحلول عام 2018، توسّع التحالف ليضم 20 عضوًا من بينهم شركات بارزة مثل: Cisco وCheck Point وJuniper Networks و Sophos .
الاستحواذات
وفي السياق ذاته، في سنة 2019، أعلنت الشركة عن: سلسلة K2، وهي تعد جدار حماية من الجيل التالي جاهز لشبكة الجيل الخامس، صُمم خصيصًا لمزودي الخدمات الذين لديهم متطلبات متقدمة تتعلق بشبكات الجيل الخامس وإنترنت الأشياء . [ أحسن مصدر .تهدف هذه السلسلة إلى توفير أمان عالٍ وقابلية للتوسيع في بيئات الاتصالات الحديثة. 2 ]
في هذا الإطار، في مايو 2018، أعلنت الشركة عن إطلاق عمل التطبيقات ، وهو نظام بيئي مفتوح قائم على السحابة يتيح هذا الإطار للمطورين نشر خدمات أمنية كتطبيقات SaaS يمكن تسليمها فورًا للعملاء.
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟