شبكة البوتات
المحتويات
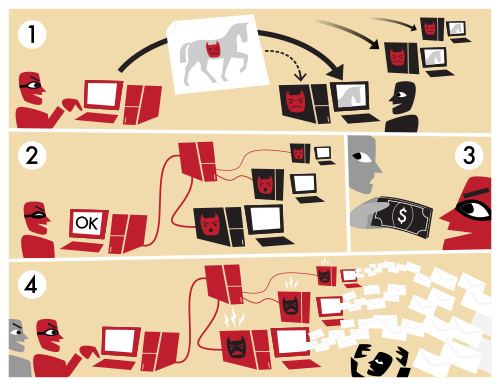
في البداية، شبكة البوتات هي مجموعة ضخمة (يبلغ تعدادها بالآلاف وقد يصل للملايين) من الأجهزة التي تم اختراقها عن طريق الإنترنت وكل واحد منها يسمى "بوت" يخضع لسيطرة ما يُعرف بـ "سيد البوت" (Bot Master). يستعمل سيد البوت قناة أوامر وتحكم (Command and Control Channel C&C) لإدارة شبكته وتنفيذ هجماته، وتسمية البوتنت هذه مشتقة من كلمة (Robot Network) أي شبكات الروبوت حيث إنّ الأجهزة تخدم سيد البوت دون اختيارها، تمامًا مثل أجهزة الروبوت. وتعرض الأقسام التالية جوانب أخرى من الموضوع.
علاوةً على ذلك، وبمجرد أن ينضم الجهاز لشبكة الروبوت فإن سيد البوت يستطيع التجسس على صاحب الجهاز دون أن يشعر بذلك.
وفي هذا الصدد، تشمل الأضرار شبكات البوتنت الأفراد و المؤسسات و الدول ; و من ابرز الأمثلة على ذلك الهجمات السيبرانية التي تعرضت لها دولة استوانيا عام 2007, و التي اسفرت عن تعطيل مواقع الحكومة و الوزارات لمدة ثلاثة اسابيع .
مخاطر هذه الشبكات وأنواع الهجمات التي تنفذها
طرق عمل شبكة الروبوت
طريقة الند للند(P2P: Peer-to-Peer)
مراجع
كيف تحمي نفسك؟
من جهة ثانية، وهي تعتبر طريقة قديمة نوعاً ما، حيث يستعمل سيد البوت جهاز خادم (Server C&C) لإرسال أوامره لأجهزة البوت عن طريق بروتوكول IRC (Internet Relay Chat) بشكل عام، كما يوضح الشكل1:
الشكل 2:طريقة الند للند (P2P).
الشكل 1: الطريقة المركزية (Centralized) لعمل شبكة الروبوت.
الطريقة المركزية (Centralized)
من جانب آخر، كما ذكرنا سابقا أن هناك طرق مباشرة وغير مباشرة لضم الأجهزة إلى شبكة الروبوت، فلمنع الطريقة المباشرة ينصح بتحميل جدار حماية جدار حماية، والذي يمنع عمليات المسح (Scanning) التي يقوم بها مكون البوت. ولمنع العمليات غير المباشرة ينصح بتحميل برامج حماية من الفيروسات مع خاصية التحديث التلقائي.
علاوةً على ذلك، وهنا لا يوجد خادم (C&C server)، حيث يقوم السيد بإرسال الأمر لعدد قليل من الأجهزة، ويقوم كل جهاز من البوت بإرسال الأمر إلى أجهزة أخرى ضمن الشبكة، هذه العملية تبطئ تواصل سيد البوت مع أجهزته ولكن تصعب عملية اكتشافه، وتم هنا استبدال بروتوكول IRC ببروتوكولات أخرى مثل HTTP وICMP (Internet Control Message Protocol) كما يوضح الشكل 2:
تقسم طريقة عمل البوتنت بشكل عام إلى طريقتين رئيسيتين:
التجسس وسرقة المعلومات السرية
ومن ناحية أخرى، يقوم سيد البوت هنا بالتجسس على الضحية، فباستطاعته مثلا أن يعرف رقم أي بطاقة ائتمانية يقوم بإدخالها، وهذا ليس كل شيء، بل يمكن أن يأمر جهاز الضحية بإرسال المعلومات التي يرغب في الحصول عليها، أو حتى أن يغير الرقم السري للجهاز، والملفت للنظر أن سيد البوت يستطيع الاطلاع بشكل تام على ما يفعله الضحية، وأخذ صور له ولما يعرض على جهازه، وهو ما يحصل عادة في الابتزاز
Attack of the Bots at Wired
Internet news website: http://www.internetnews.com
من جهة ثانية، ATLAS Global Botnets Summary Report - Real-time database of malicious botnet command and control servers.
Dark Reading - Botnets Battle Over Turf.
وفي السياق ذاته، Dae-il Jang, Minsoo Kim, Hyun-chul Jung, Bong-Nam Noh, “Analysis of HTTP2P Botnet:Case Study Waledac”, In Proceedings of the 2009 IEEE 9th Malaysia International Conference on Communications15 -17 December 2009 Kuala Lumpur Malaysia.
وعلى صعيد آخر، Moheeb Abu Rajab, Jay Zarfoss, Fabian Monrose, Andreas Terzis. “A Multifaceted Approach to Understanding the Botnet Phenomenon”. In Proceedings of ACM SIGCOMM/USENIX Internet Measurement Conference (IMC), Oct., 2006. Rio de Janeiro, Brazil.
في هذا الإطار، A Botnet by Any Other Name - SecurityFocus column by Gunter Ollmann on botnet naming.
وفي هذا الصدد، FBI LAX Press Release DOJ - مكتب التحقيقات الفيدرالي April 16, 2008
ومن جهة أخرى، Milcord Botnet Defense - DHS-sponsored R&D project that uses machine learning to adaptively detect botnet behavior at the network-level
وعلى صعيد آخر، List of dynamic (dsl, cable, modem, etc) addresses - Filter SMTP mail for hosts likely to be in botnets.
Botnet article in wikipedia: Botnet
ومن جهة أخرى، Center of excellence in information insurance: http://coeia.edu.sa/
كيفية تكوين شبكة الروبوت العملاقة
في هذا الإطار، ومن الطريف في الأمر أن سيد البوت قد يبيع الأجهزة التابعة له في السوق السوداء، فيعطي المشتري كلمة السر للتحكم بهذه الأجهزة، ولا تدري قد يكون جهازك يباع ويشترى وأنت لا تعلم.
وفي هذا الصدد، الطريقة المباشرة تكون بإرسال رسائل قصيرة لمعرفة إذا ما كان هناك ثغرة يمكن استغلالها للسيطرة على الجهاز وهو ما يعرف بـ (Scanning) ومن ثم تحميل برامج التحكم.
تجميع الأجهزة وتكوين الشبكة:
وفي هذا الصدد، هناك عدة طرق لضم الأجهزة إلى شبكة الروبوت يمكن أن نقسمها إلى مباشرة وغير مباشرة.
في هذا الإطار، الطريقة الغير مباشرة تكون عن طريق استدراج الضحية لتحميل فايروس أو برامج خبيثة بالضغط على رابط وضعه سيد البوت، ورسائل البريد المزعجة (Spam) تعتبر أشهر مثال على هذه الطريقة.
حجب الخدمة الموزعة DDOS
وفي هذا السياق، هي رسائل قد تظهر على أنها من أشخاص، ولكنها في حقيقة الأمر إما أن تكون دعاية أو محاولة لأخذ معلومات شخصية، وهي كذلك وسيلة رئيسية لإضافة المزيد من الأجهزة لشبكة الروبوت, و احيانًا قد تكون محاولات لجمع معلومات عن ضحايا او اناس مختلفي او عشوائين مثل أرقام الهواتف, أو قد تكون محاولات لصيد الأشخص الذين يقعون بفخ الأختراق و سرقة المعلومات او حتى الاموال .
وعلى صعيد آخر، في هذا الهجوم يأمر سيد البوت الأجهزة التابعة له بإرسال قدر كبير من المعلومات إلى الجهة المستهدفة (خادم لموقع إنترنت)، فمثلا تستطيع شبكة روبوت مكونة من ألف بوت أن تنتج 250 ميجا بت في الثانية من المعلومات، بحيث تمتلئ ذاكرة الجهاز المستهدف فتحجب الخدمة التي يقدمها الموقع ولا يستطيع المستعمل العادي الوصول إليه، ومن الأمثلة الشهيرة على هذه الهجمات ما تقوم به مجموعة القرصنة أنونيموس وهجماتهم المتكررة على المواقع.
وفي السياق ذاته، هي ما تعرف بهجمات (هجمات الحرمان من الخدمات: Distributed Denial-of-service)، وهذا النوع من الهجمات هو ما يجعل سيد البوت حريصًا على جمع أكبر عدد من الأجهزة في شبكته.
إرسال رسائل مزعجة (Spam)
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟