محرك الإدارة من إنتل
المحتويات
- الفعالية ضد نقاط الضعف
- إس إيه-00112
- محرك الإدارة (ME) – شرائح رئيسية
- إنتل بنتيوم – بحيرة أبولو
- إنتل سيليرون – سلسلة إن وجيه
- الثغرات الأمنية
- الوحدات النمطية
- بلاتينيوم
- مسار الصوت والفيديو المحمي، يفرض
- تعطيل محرك الإدارة
- التخفيف
- من قبل بائعي معالجات إي إم دي
- الإعاقة الطبية التجارية
- إنتل أتوم – عائلة سي 3000
- المعدات
- حلقات − 3 الجذور الخفية
- ادعاءات بأن محرك الإدارةهو باب خلفي
- إس إيه-00086
- التصميم
- حماية التمهيد من إنتل (IBG) والتمهيد الآمن
- التزويد بدون لمس
- تحييد البرمجيات الثابتة
- الفرق عن إنتل تكنولوجيا الإدارة النشطة
- من جوجل
- الأنظمة المتأثرة
- البرمجيات الثابتة
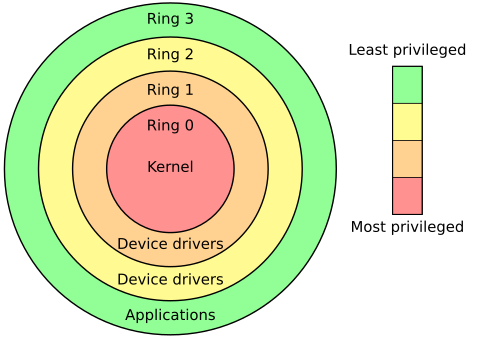
في البداية، محرك الإدارة من إنتل ، المعروف كذلك باسم محرك إدارة إنتل، هو نظام فرعي مستقل تم دمجه في جميع شرائح معالجات إنتل على وجه التقريب منذ عام 2008. يقع في في اللوحات الأم الحديثة من إنتل. وفيما يلي تفاصيل أوسع عن ذلك.
وعلى صعيد آخر، لقد قامت شركة إي إم دي، المنافس الرئيسي لشركة إنتل، بدمج تقنية إي إم دي الآمنة المكافئة (والتي كانت تسمى سابقًا معالج أمان المنصة) في جميع وحدات المعالجة المركزية التي أنتجتها بعد عام 2013 على وجه التقريب.
وفي هذا السياق، يعمل محرك إدارة إنتل دائمًا طالما أن اللوحة الأم تتلقى الطاقة، حتى عندما يتم إيقاف تشغيل الكمبيوتر. يمكن التخفيف من حدة هذه المشكلة من خلال نشر جهاز قادر على فصل جميع الاتصالات بالطاقة الرئيسية إلى جانب جميع أشكال تخزين الطاقة الداخلية. أعربت مؤسسة الحدود الإلكترونية وبعض الباحثين في مجال الأمن عن قلقهم من أن يكون محرك الإدارة بمثابة باب خلفي.
الفعالية ضد نقاط الضعف
ردود الفعل
إضافةً إلى ذلك، لم يثبت أي من الطريقتين اللتين تم اكتشافهما لتعطيل محرك الإدارةحتى الآن أنه إجراء فعال ضد ثغرة إس إيه-00086. وذلك لأن الثغرة موجودة في وحدة محرك الإدارةمحملة مبكرًا وهي ضرورية لتشغيل وحدة المعالجة المركزية الرئيسية.
إس إيه-00112
ومن جهة أخرى، في يوليو 2018، أعلنت شركة إنتل اكتشاف ثلاث ثغرات أمنية ، وأنّ تحديثًا لبرامج محرك الأمان والإدارة المتقارب الثابتة ضروري. وأشارت إنتل إلى عدم وجود تحديث لمعالجات كور من الجيل الثالث أو الإصدارات الأقدم، على الرغم من تأثر شرائح أو مجموعات شرائحها القديمة، مثل إنتل كور 2 ديو فبرو وإنتل سنترينو 2 في برو. ومع ذلك، يجب تفعيل إنتل تكنولوجيا الإدارة النشطة وتجهيزه لضمان وجود هذه الثغرة.
محرك الإدارة (ME) – شرائح رئيسية
وفي هذا السياق، محرك التنفيذ الموثوق (TXE) – الجهاز اللوحي/المدمج/منخفض الطاقة
في هذا الإطار، وقد وجد كذلك أن إصدار البرامج الثابتة محرك الإدارة11 يعمل بنظام مينيكس 3. يتم إدارة وحدات محرك الإدارةللتجهيز داخل واجهة البرنامج الثابت الممتد عبر أداة تسمى إنتل فلاش للصور (FITC).
خدمات منصة الخادم (SPS) – شرائح الخادم والأنظمة على رقاقة
إنتل بنتيوم – بحيرة أبولو
- إنتل زيون – عائلة منتجات إي 3-1200 في 5 وفي 6
- إنتل زيون – عائلة قابلة للتطوير
- إنتل زيون – عائلة دبليو
إنتل سيليرون – سلسلة إن وجيه
كذلك، نواة إنتل (آي 3، آي 5، آي 7، آي 9) – الجيل الأول، الثاني، الثالث، الرابع، الخامس، السادس، السابع، والثامن
الثغرات الأمنية
وعلى صعيد آخر، لقد تم العثور على الكثير من نقاط الضعف في محرك الإدارة. في 1 مايو 2017، أكدت شركة إنتل وجود خطأ في رفع الامتيازات عن بعد (إس إيه-00075) في تقنية الإدارة الخاصة بها. تحتوي كل منصة إنتل المزودة بمعيار إدارة إنتل أو تكنولوجيا الإدارة النشطة أو تكنولوجيا الأعمال الصغيرة، من نيهالم في سنة 2008 إلى بحيرة كابي في سنة 2017، على ثغرة أمنية يمكن استغلالها عن بعد في محرك الإدارة. تم العثور على عدة طرق لتعطيل محرك الإدارةدون إذن والتي قد تسمح بتخريب وظائف محرك الإدارة. تم تأكيد وجود ثغرات أمنية رئيسية إضافية في محرك الإدارةتؤثر على عدد كبير جدًا من أجهزة الكمبيوتر التي تتضمن برامج محرك الإدارةومحرك التنفيذ الموثوق (TXE) وخدمات منصة الخادم (SPS)، من سكاي ليك في عام 2015 إلى في عام 2017، من قبل إنتل في 20 نوفمبر 2017 (إس إيه-00086). على عكس إس إيه-00075، فإن هذا الخطأ موجود حتى في حالة غياب تكنولوجيا الإدارة النشطة، أو عدم توفيره أو في حالة «تعطيل» محرك الإدارةبواسطة أي من الطرق غير الرسمية المعروفة. في يوليو 2018، تم الكشف عن مجموعة أخرى من الثغرات الأمنية (إس إيه-00112). في سبتمبر 2018، تم نشر ثغرة أمنية أخرى (إس إيه-00125).
الوحدات النمطية
تكنولوجيا الإدارة النشطة (AMT)
بلاتينيوم
إضافةً إلى ذلك، في يونيو 2017، أصبحت مجموعة الجرائم الإلكترونية بلاتينيوم معروفة باستغلال قدرات التسلسل عبر الشبكة المحلية الخاصة بتكنولوجيا الإدارة النشطة لاستخراج بيانات من المستندات المسروقة. يتم تعطيل التسلسل عبر الشبكة المحلية بشكل افتراضي ويجب تمكينه لاستغلال هذه الثغرة الأمنية.
مسار الصوت والفيديو المحمي، يفرض
وفي هذا الصدد، تقنية الثقة في منصة إنتل (PTT)، وهي وحدة منصة موثوقة (TPM) تعتمد على البرامج الثابتة
التسلسل عبر الشبكة المحلية (SOL)
تقنية إنتل لمكافحة السرقة (AT)، تم إيقافها في سنة 2015
في هذا الإطار، اتصال قريب المدى، وهو برنامج وسيط لقارئات الاتصالات قريبة المدى والبائعين للوصول إلى بطاقات الاتصالات قريبة المدى وتوفير وصول آمن للعناصر، وهو موجود في إصدارات إم إي آي الأحدث.
تعطيل محرك الإدارة
أساليب غير موثقة
وفي هذا الصدد، بالمعنى الدقيق للكلمة، لا يمكن لأي من الطرق المعروفة تعطيل محرك الإدارةبشكل كامل، نظرًا لأنه مطلوب لتشغيل وحدة المعالجة المركزية الرئيسية. إن الطرق المعروفة في الوقت الحالي تجعل محرك الإدارةيدخل في حالات غير طبيعية بعد فترة وجيزة من بدء التشغيل، حيث يبدو أنه لا يحتوي على أي وظيفة عمل. لا يزال محرك الإدارةمتصلاً فعليًا بالنظام ويستمر المعالج الدقيق الخاص به في تنفيذ التعليمات البرمجية. تقوم بعض الشركات المصنعة مثل بيورزم وسيستم76 بتعطيل محرك إدارة إنتل.
ومن جهة أخرى، من غير الممكن عادةً للمستعمل النهائي تعطيل محرك الإدارةولا توجد طريقة مدعومة رسميًا لتعطيله، ولكن تم اكتشاف بعض الطرق غير الموثقة للقيام بذلك. تم تصميم بنية أمان محرك الإدارةلمنع التعطيل. تعتبر شركة إنتل تعطيل محرك الإدارةبمثابة ثغرة أمنية، حيث يمكن للبرامج الضارة إساءة استخدامه لجعل الكمبيوتر يفقد بعض الوظائف التي يتوقعها المستعمل النموذجي، مثل القدرة على تشغيل الوسائط باستخدام إدارة الحقوق الرقمية، وبشكل خاص وسائط إدارة الحقوق الرقمية التي تستعمل . من ناحية أخرى، من الممكن كذلك أن يستعمل الجهات الخبيثة برنامج محرك الإدارةلاختراق النظام عن بُعد.
التخفيف
علاوةً على ذلك، لا يوجد أي من الطرق غير الرسمية المعروفة لتعطيل محرك الإدارةلمنع استغلال الثغرة الأمنية. يجب تحديث البرنامج الثابت من قبل البائع. ومع ذلك، لاحظ أولئك الذين اكتشفوا الثغرة أن تحديثات البرامج الثابتة ليست فعالة بالكامل كذلك، حيث يمكن للمهاجم الذي لديه حق الوصول إلى منطقة البرامج الثابتة محرك الإدارةببساطة تحديث إصدار قديم ضعيف ثم استغلال الخلل.
من قبل بائعي معالجات إي إم دي
- انظر كذلك
- معمارية آرم
- ميلتداون
- سامسونج نوكس
- سبيكتر
- وحدة النظام الأساسي الموثوقة
- المراجع
ومن جهة أخرى، لم يثبت أن أيًا من الطريقتين اللتين تم اكتشافهما لتعطيل محرك الإدارةحتى الآن كانتا بمثابة إجراء فعال ضد ثغرة إس إيه-00086. يرجع السبب في ذلك إلى أن الثغرة الأمنية موجودة في وحدة محرك الإدارةالمحملة مبكرًا والتي تعد ضرورية لتشغيل وحدة المعالجة المركزية الرئيسية.
الإعاقة الطبية التجارية
كذلك، منذ أواخر عام 2017، أعلن الكثير من بائعي أجهزة الكمبيوتر المحمولة عن نيتهم في شحن أجهزة الكمبيوتر المحمولة مع تعطيل إنتل محرك الإدارةأو السماح للمستعملين النهائيين بتعطيله يدويًا:
ومن جهة أخرى، قامت شركة ميني فري المحدودة بتزويد أجهزة الكمبيوتر المحمولة المجهزة مسبقًا بليبر بوت بمعالج إنتل محرك الإدارةغير الموجود أو المعطل منذ عام 2015 على الأقل.
وعلى صعيد آخر، في شهر ديسمبر، بدأت شركة ديل في عرض بعض أجهزة الكمبيوتر المحمولة على موقعها الإلكتروني والتي تقدم خيار «إدارة الأنظمة» «إنتل في برو - محرك الإدارةغير قابل للتشغيل، طلب مخصص» مقابل رسوم إضافية. ولم تعلن شركة ديل أو تشرح علنًا الأساليب المستعملة. ردًا على طلبات الصحافة، ذكرت شركة ديل أن هذه الأنظمة كانت معروضة منذ فترة طويلة، ولكن ليس لعامة الناس، وقد وجدت طريقها إلى الموقع الإلكتروني عن طريق الخطأ فقط. تتوفر أجهزة الكمبيوتر المحمولة فقط عن طريق الطلب المخصص وللوكالات العسكرية والحكومية والاستخباراتية فقط. تم تصميمها خصيصًا للعمليات السرية، مثل توفير حقيبة قوية للغاية ومفتاح إيقاف تشغيل وضع التشغيل «التخفي» الذي يعطل الشاشة وأضواء إل إي دي ومكبر الصوت والمروحة وأي تقنية لاسلكية.
علاوةً على ذلك، في مارس 2018، أعلنت شركة ، وهي شركة ألمانية متخصصة في أجهزة الكمبيوتر التي تعمل بنظام التشغيل القائم على نواة لينكس، عن خيار في بايوس الخاص بنظامها لتعطيل محرك الإدارة.
كذلك، في شهر نوفمبر، أعلنت شركة سيستم76 عن خطتها لتعطيل محرك الإدارةعلى أجهزتها الجديدة والحديثة التي تأتي مع بوب! أو إس عبر بت منصة الضمان العالي.
ومن ناحية أخرى، كانت بيورزم قد تقدمت في السابق بطلب إلى إنتل لبيع المعالجات بدون محرك الإدارة، أو إصدار الكود المصدري الخاص بها، ووصفته بأنه «تهديد لحقوق المستعملين الرقمية». في مارس 2017، أعلنت شركة بيورزم أنها نجحت في تحييد محرك الإدارةعن طريق محو غالبية كود محرك الإدارةمن ذاكرة الفلاش. وأعلنت كذلك في أكتوبر 2017 أن الدفعات الجديدة من خط لأجهزة الكمبيوتر المحمولة التي تعمل بنظام بيور أو إس سيتم شحنها مع محرك الإدارةمحايدًا، إلى جانب تعطيل أغلب عمليات محرك الإدارةعبر بت منصة الضمان العالي. تم كذلك الإعلان عن تحديثات لأجهزة الكمبيوتر المحمولة ليبريم الحالية.
إنتل أتوم – عائلة سي 3000
إنتل أتوم – سلسلة بحيرة أبولو إي 3900
المعدات
من جهة ثانية، يتمتع محرك الإدارةبعنوان MAC وعنوان IP خاص به لواجهة ، مع إمكانية الوصول المباشر إلى وحدة التحكم في إيثرنت؛ يتم تحويل جزء من حركة مرور إيثرنت إلى محرك الإدارةحتى قبل الوصول إلى نظام التشغيل المضيف، وهو ما يدعمه الكثير من وحدات التحكم في إيثرنت، ويتم تصديره وجعله قابلاً للتكوين عبر (MCTP). يتواصل محرك الإدارةأيضًا مع المضيف عبر واجهة بي سي آي. في نظام لينكس، يتم إجراء الاتصال بين المضيف ومحرك الإدارةعبر أو.
وفي هذا السياق، البدء معي 11 (تم تقديمه في وحدات المعالجة المركزية سكاي ليك)، وهو يعتمد على وحدة المعالجة المركزية إكس 86 المستندة إلى 32 بت ويعمل بنظام التشغيل . يتم تخزين البرامج الثابتة لمحرك الإدارة في قسم من فلاش واجهة الطرفيات المتسلسلة بايوس، باستخدام نظام الملفات فلاش المدمج (EFFS). كانت الإصدارات السابقة تعتمد على نواة آرك، مع تشغيل محرك الإدارة لنظام نظام تشغيل في الزمن الحقيقي. استعملت الإصدارات من 1.إكس إلى 5.إكس من محرك الإدارة أركتانجنت-إيه 4 (تعليمات 32 بت فقط) بينما استعملت الإصدارات من 6.إكس إلى 8.إكس إيه آر كومباكت الأحدث (هندسة مجموعة تعليمات مختلطة 32 بت و 16 بت). بدءًا من محرك الإدارة7.1، أصبح معالج آرك قادرًا كذلك على تنفيذ تطبيقات جافا الموقعة.
وفي السياق ذاته، حتى إصدار معالجات نيهالم، كان يتم عادةً تضمين محرك الإدارةفي للوحة الأم، بحسب تخطيط (MCH). مع معماريات إنتل الأحدث ( وما بعدها)، تم دمج محرك الإدارةفي (PCH).
حلقات − 3 الجذور الخفية
وفي السياق ذاته، خاتم تم عرض روتكيت −3 بواسطة مختبر الأشياء غير المرئية لمجموعة شرائح كيو 35؛ ولا يعمل مع مجموعة شرائح Q45 الأحدث حيث نفذت إنتل حماية إضافية. تم تنفيذ الاستغلال من خلال إعادة تعيين منطقة الذاكرة المحمية عادةً (أعلى 16) (ميغا بايت من ذاكرة الوصول العشوائي) مخصصة لمحرك الإدارة. يمكن تثبيت محرك الإدارةروتكيت بغض النظر عما إذا كان تكنولوجيا الإدارة النشطة موجودًا أو ممكّنًا على النظام، حيث تحتوي مجموعة الشرائح دائمًا على المعالج المساعد آرك محرك الإدارة. (تم اختيار تسمية «−3» لأن المعالج المساعد محرك الإدارةيعمل حتى عندما يكون النظام في حالة S3. وبالتالي، تم اعتباره طبقة أسفل أدوات الجذر الخاصة بوضع إدارة النظام.) بالنسبة لمجموعة شرائح كيو 35 المعرضة للخطر، قام باتريك ستيوين بإظهار أداة الجذر القائمة على مسجل ضغطات المفاتيح محرك الإدارة.
ادعاءات بأن محرك الإدارةهو باب خلفي
ومن جهة أخرى، اتهم النقاد مثل مؤسسة الحدود الإلكترونية (EFF)، ومطوري ليبر بوت، وخبير الأمن داميان زاميت، برنامج محرك الإدارةبأنه باب خلفي ويشكل مصدر قلق للخصوصية. ويؤكد زاميت أن محرك الإدارةلديه إمكانية الوصول الكامل إلى الذاكرة (دون أن يكون لدى أنوية وحدة المعالجة المركزية التي يتحكم فيها المالك أي معرفة)، ولديه إمكانية الوصول الكامل إلى مجموعة TCP/IP ويمكنه إرسال واستقبال حزم الشبكة بشكل مستقل عن نظام التشغيل، وبالتالي تجاوز جدار الحماية الخاص به.
ومن ناحية أخرى، ردت إنتل قائلةً: «إنتل لا تضع ثغرات أمنية في منتجاتها، ولا تمنحها منتجاتنا التحكم أو الوصول إلى أنظمة الحوسبة دون إذن صريح من المستعمل النهائي.» و«إنتل لا تُصمم ولن تُصمم ثغرات أمنية للوصول إلى منتجاتها. التقارير الأخيرة التي تزعم خلاف ذلك مُضللة وكاذبة تمامًا. إنتل لا تُشارك في أي جهود تُقلل من أمان تقنياتها.»
إس إيه-00086
في هذا الإطار، بعد بضعة أشهر من الأخطاء السابقة، والتحذيرات اللاحقة من مؤسسة التخوم الإلكترونية، ادعت شركة الأمن التقنيات الإيجابية أنها طورت استغلالًا فعالًا. في 20 نوفمبر 2017، أكدت شركة إنتل اكتشاف عدد من العيوب الخطيرة في برامج إدارة المحرك (الرئيسية)، ومحرك التنفيذ الموثوق (الأجهزة اللوحية/المحمولة)، وخدمات منصة الخادم (الخوادم عالية الأداء)، وأصدرت تحديثًا هامًا للبرنامج الثابت. في الأساس، وجد أن كل جهاز كمبيوتر يعتمد على معالجات إنتل خلال السنوات القليلة الماضية، بما في ذلك أغلب أجهزة الكمبيوتر المكتبية والخوادم، معرض لخطر اختراق أمنه، على الرغم من عدم معرفة جميع طرق الاستغلال المحتملة بالكامل. ليس من الممكن تصحيح المشكلات من نظام التشغيل، ويتطلب الأمر تحديث البرامج الثابتة (واجهة البرنامج الثابت الممتد، بايوس) للوحة الأم، وهو ما كان من المتوقع أن يستغرق بعض الوقت بالنسبة للعديد من الشركات المصنعة الفردية لإنجازه، إذا حدث ذلك على الإطلاق بالنسبة للعديد من الأنظمة.
التصميم
من جهة ثانية، يتكون النظام الفرعي في المقام الأول من البرامج الثابتة الملكية التي تعمل على معالج دقيق منفصل يقوم بأداء المهام أثناء بدء التشغيل، أثناء تشغيل الكمبيوتر، وأثناء نومه. طالما تم تزويد الشريحة أو النظام على رقاقة بالطاقة (عبر البطارية أو مصدر الطاقة)، فإنها تستمر في العمل حتى عندما يتم إيقاف تشغيل النظام. تدعي شركة إنتل أن محرك الإدارةمطلوب لتوفير الأداء الكامل. إن آلية عملها الدقيقة غير موثقة إلى حد كبير ويتم إخفاء الكود الخاص بها باستخدام جداول هوفمان السرية المخزنة مباشرة في الأجهزة، وبالتالي فإن البرامج الثابتة لا تحتوي على المعلومات اللازمة لفك تشفير محتوياتها.
حماية التمهيد من إنتل (IBG) والتمهيد الآمن
وفي هذا الصدد، تقنية النظام الهادئ (QST)، المعروفة سابقًا باسم التحكم المتقدم في سرعة المروحة (AFSC)، والتي توفر الدعم للتحكم في سرعة المروحة المحسّنة صوتيًا، ومراقبة أجهزة استشعار درجة الحرارة والجهد والتيار وسرعة المروحة المتوفرة في مجموعة الشرائح ووحدة المعالجة المركزية والأجهزة الأخرى الموجودة على اللوحة الأم. تم توثيق الاتصال بنظام البرامج الثابتة QST وإتاحته من خلال مجموعة تطوير البرامج الرسمية (SDK).
التزويد بدون لمس
إس إيه-00075 (المعروف باسم سايلنت بوب هو سايلنت)
إضافةً إلى ذلك، أظهر تقييم أمني آخر أجراه فاسيليوس فيرفيريس نقاط ضعف خطيرة في تنفيذ شريحة جي إم 45. على وجه الخصوص، انتقدت تكنولوجيا الإدارة النشطة لنقل كلمات المرور غير المشفرة في وضع التزويد إس إم بي عند استخدام ميزات إعادة التوجيه آي دي إي والتسلسل عبر الشبكة المحلية. ووجدت كذلك أن وضع التزويد «بدون لمس» (ZTC) لا يزال ممكّنًا حتى عندما يبدو أن تكنولوجيا الإدارة النشطة معطل في بايوس. مقابل نحو 60 يورو، اشترت شركة فيرفيريس من جودادي شهادة مقبولة بواسطة البرامج الثابتة محرك الإدارةوتسمح «» للأجهزة (ربما دون علمها)، والتي تبث حزم هيلو الخاصة بها إلى خوادم التكوين المحتملة.
كذلك، في مايو 2017، أكدت شركة إنتل أن الكثير من أجهزة الكمبيوتر التي تعمل بنظام تكنولوجيا الإدارة النشطة تعاني من ثغرة تصعيد الامتيازات الحرجة غير المرقعة (CVE-2017-5689). أطلق الباحثون الذين أبلغوا شركة إنتل عن هذه الثغرة الأمنية على هذه الثغرة اسم . يؤثر هذا على الكثير من أجهزة الكمبيوتر المحمولة وأجهزة الكمبيوتر المكتبية والخوادم التي تبيعها شركة ديل وفوجيتسو وهيوليت-باكارد (التي أصبحت فيما بعد مؤسسة هيوليت باكارد وشركة إتش بي) وإنتل ولينوفو وربما شركات أخرى. وزعم الباحثون أن هذا الخلل يؤثر على الأنظمة المصنعة في سنة 2010 أو بعده. وزعمت تقارير أخرى أن هذا الخطأ يؤثر كذلك على الأنظمة التي تم تصنيعها منذ عام 2008. تم وصف الثغرة الأمنية على أنها تمنح المهاجمين عن بعد ما يلي:
تحييد البرمجيات الثابتة
وضع «منصة الضمان العالي»
إضافةً إلى ذلك، في أغسطس 2017، نشرت شركة التقنيات الإيجابية طريقة لتعطيل محرك الإدارةعبر . كما أكدت شركة إنتل أن محرك الإدارةيحتوي على مفتاح لتمكين السلطات الحكومية مثل وكالة الأمن القومي من جعل محرك الإدارةينتقل إلى وضع منصة الضمان العالي (HAP) بعد التمهيد. يقوم هذا الوضع بتعطيل أغلب وظائف محرك الإدارة، وكان من المفترض أن يكون متاحًا فقط في الأجهزة المنتجة لمشترين محددين مثل حكومة الولايات المتحدة؛ ومع ذلك، يمكن جعل أغلب الأجهزة المباعة في سوق التجزئة قادرة على تنشيط التبديل. تم دمج معالجة بت منصة الضمان العالي بسرعة في مشروع me_cleaner.
وعلى صعيد آخر، في عام 2016، وجد مشروع me_cleaner أن عملية التحقق من سلامة محرك الإدارةمعطلة. من المفترض أن يكتشف محرك الإدارةأنه تم العبث به، وإذا كان الأمر كذلك، فيجب إيقاف تشغيل الكمبيوتر قسراً بعد 30 دقيقة من بدء تشغيل النظام. يمنع هذا النظام المخترق من التشغيل دون اكتشافه، ولكنه يسمح للمالك بإصلاح المشكلة عن طريق تثبيت إصدار صالح من البرامج الثابتة محرك الإدارةخلال فترة السماح. وكما اكتشف المشروع، فمن خلال إجراء تغييرات غير مصرح بها على البرامج الثابتة الخاصة بمحرك الإدارة، كان من الممكن إجبارها على الدخول في حالة خطأ غير طبيعية تمنع تشغيل عملية إيقاف التشغيل حتى لو تم استبدال أجزاء كبيرة من البرامج الثابتة وبالتالي أصبحت غير قابلة للتشغيل.
الفرق عن إنتل تكنولوجيا الإدارة النشطة
وفي هذا السياق، غالبًا ما يتم الخلط بين محرك الإدارة وتقنية تقنية الإدارة النشطة من إنتل (تقنية إدارة إنتل النشطة). يتم تشغيل تكنولوجيا الإدارة النشطة على محرك الإدارة، ولكنه متاح فقط على المعالجات التي تحتوي على في برو. تتيح تكنولوجيا الإدارة النشطة لأصحاب الأجهزة إدارة أجهزة الكمبيوتر الخاصة بهم عن بعد، مثل تشغيلها أو إيقاف تشغيلها، وإعادة تثبيت نظام التشغيل.
من جهة ثانية، مع ذلك، تم دمج وحدة المعالجة المركزية (محرك الإدارة) نفسها في جميع شرائح إنتل منذ عام 2008، وليس فقط تلك المزودة بتقنية تكنولوجيا الإدارة النشطة. مع أنه يمكن للمالك إلغاء تفعيل تكنولوجيا الإدارة النشطة، لا توجد طريقة رسمية موثقة لتعطيل وحدة المعالجة المركزية.
من جوجل
وفي السياق ذاته، اعتبارًا من عام 2017، كانت جوجل تحاول إزالة البرامج الثابتة الملكية من خوادمها ووجدت أن محرك الإدارة كان عقبة أمام ذلك.
الأنظمة المتأثرة
المنظمة:
البرمجيات الثابتة
ومن جهة أخرى، بحسب مصطلحات إنتل الحالية اعتبارًا من عام 2017، فإن محرك الإدارةهي واحدة من عدة مجموعات برامج ثابتة لمحرك الأمان والإدارة المتقارب. قبل إصدار تكنولوجيا الإدارة النشطة 11، كان يُطلق على محرك الأمان والإدارة المتقارب اسم ملحق بايوس لمحرك إدارة إنتل (إنتل MEBx).
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟