مدير كلمة السر
المحتويات
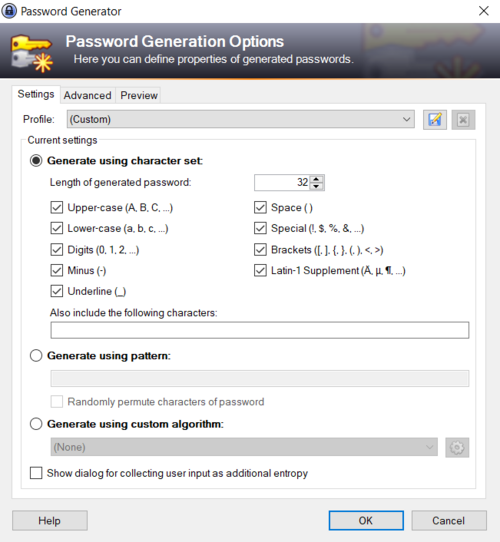
على سبيل التعريف، مدير كلمة المرور هو تطبيق برمجي يساعد في توليد واسترجاع كلمات السر المعقدة، ويحتمل أن يتم تخزين كلمات السر هذه في قاعدة بيانات مشفرة أو حساب مخصص على الطلب من قبل المستعمل نفسه. وفيما يلي تفاصيل أوسع عن ذلك.
كذلك، اعتمادًا على نوع تطبيق مدير كلمة المرور المستعمل والوظائف التي يقدمها مطوروها، يتم تخزين قاعدة البيانات المشفرة محليًا على جهاز المستعمل أو تخزينها عن بُعد من خلال خدمة استضافة الملفات عبر الإنترنت. يطلب مديرو كلمة المرور عادةً من المستعمل إنشاء كلمة مرور «رئيسية» وتذكرها لإلغاء تأمين الوصول إلى أي معلومات مخزنة في قواعد البيانات الخاصة بهم والوصول إليها.
- يوجد أنواع متعددة من مدير كلمة المرور، وهي تشمل الآتي:
- تطبيقات البرامج المثبتة محلياً.
- الخدمات عبر الإنترنت التي يتم الوصول إليها من خلال بوابات الموقع.
- الأجهزة التي يتم الوصول إليها محليًا والتي تعمل بمثابة مفاتيح.
الأجهزة القائمة على الرموز
من جانب آخر، بيانات الاعتماد (أسماء المستعملين وكلمات المرور) هي محمية باستخدام رمز الأمان، وبالتالي عادة ما تقدم مصادقة متعددة العوامل من خلال الجمع بشيء يمتلكه المستعمل مثل تطبيق الهاتف المحمول الذي يولد رمزًا مشابهًا للبطاقة الذكية الافتراضية والبطاقة الذكية وعصا USB، أو شيء يعرفه المستعمل (رقم التعريف الشخصي أو كلمة المرور) و / أو شيء يشبه المستعمل مثل القياسات الحيوية (مثلاً البصمات) أو مثل الماسح الضوئي لبصمات الأصابع أو اليد أو الشبكية في العين أو الوجه.
كذلك، الرموز المميزة للأمان هي شكل من أشكال إدارة كلمات المرور المبنية على الرمز المميز، حيث يتم استخدام جهاز يمكن الوصول إليه محليًا، مثل البطاقات الذكية أو أجهزة فلاش USB الآمنة، لمصادقة مستعمل بدلاً من كلمة مرور تقليدية تعتمد على النص أو بالإضافة إليها. عادةً ما يتم تشفير البيانات المخزنة في الرمز المميز لمنع البحث والقراءة غير المصرح به للبيانات. لا تزال بعض الأنظمة الرمزية تتطلب تحميل البرامج على جهاز الكمبيوتر أو جهاز محمول إلى جانب الأجهزة الأخرى (مثل قارئ البطاقة الذكية) وبرامج التشغيل لقراءة البيانات وفك تشفيرها بشكل صحيح.
الخدمات المستندة إلى الويب
من جانب آخر، يعد استخدام مدير كلمات المرور المستندة إلى الويب بديلاً لتقنيات تسجيل الدخول الأحادي، مثل نظام OpenID أو حساب Microsoft (سابقًا Microsoft Wallet و Microsoft Passport و.NET Passport و Microsoft Passport Network و Windows Live ID) أو قد يكون بمثابة تدبير وقف الفجوة ريثما يتم تبني طريقة أفضل لحفظ وتخزين كلمات المرور وحمايتها من الاختراق.
وفي هذا الصدد، العيوب الرئيسية في برامج مدير كلمة المرور عبر الإنترنت هي المتطلبات التي يثق بها المستعمل في موقع الاستضافة وليس راصد لوحة المفاتيح على الكمبيوتر الذي يستعمله. نظرًا لأن الخوادم والسحابة تمثلان محورًا للهجمات السيبرانية، فإن عمليات المصادقة في الخدمة عبر الإنترنت، وكلمات المرور المخزنة هناك المشفرة باستخدام مفتاح معرف من قبل المستعمل لا تقل أهمية كذلك. مرة أخرى، يميل المستعملون إلى التحايل على الأمان وذلك لأسباب للراحة. عامل مهم آخر هو ما إذا كان يتم استخدام تشفير واحد أو اثنين.
ومن جهة أخرى، هناك حلول مختلطة. تقوم بعض أنظمة إدارة كلمة المرور عبر الإنترنت بتوزيع التعليمات البرمجية المصدر الخاصة بهم. يمكن التحقق منها وتثبيتها بشكل منفصل.
وفي هذا الصدد، تطبيقات مدير كلمات المرور التي تكون عبر الإنترنت هي ببساطة عبارة عن موقع إلكتروني تخزن بيانات تسجيل الدخول بأمان، وهي بحد ذاتها إصدارات قائمة على الويب نظراً عن كونها مجرد تطبيقات مدير كلمات المرور التقليدية القائمة على سطح المكتب.
وفي السياق ذاته، تتمثل مزايا تطبيق مدير كلمة المرور عبر الإنترنت في الإصدارات المستندة إلى سطح المكتب في قابلية النقل (يمكن استخدامها عمومًا على أي كمبيوتر باستخدام مستعرض ويب واتصال شبكة، دون الحاجة إلى تثبيت البرنامج)، وذلك بهدف تقليل خطر فقد كلمات المرور من خلال السرقة أو التلف إلى جهاز كمبيوتر واحد - على الرغم من وجود نفس المخاطر على الخادم الذي يُستعمل لتخزين كلمات مرور المستعملين. في كلتا الحالتين، يمكن منع هذا الخطر عن طريق ضمان أخذ نسخ احتياطية آمنة.
الثغرات الأمنية
ومن جهة أخرى، كما هو الحال مع أي نظام يتضمن بأن المستعمل عليه إدخال كلمة مرور، قد تتم مهاجمة كلمة المرور الرئيسية كذلك واكتشافها باستخدام برامج تسجيل لوحات المفاتيح أو تحليل التشفير الصوتي. يحاول بعض مديري كلمات المرور استخدام لوحات المفاتيح الافتراضية لتقليل هذا الخطر - على الرغم من أن ذلك لا يزال عرضة لضروريات التسجيل التي تلتقط لقطات الشاشة عند إدخال البيانات. يمكن تخفيف هذا الخطر باستخدام جهاز تحقق متعدد العوامل.
علاوةً على ذلك، عيوب التخويل: هناك مشكلة أخرى محتملة تتمثل في الخلط بين المصادقة والترخيص. وجد الباحثين المختصين بهذا المجال بأن الكثير من تطبيقات مدير كلمة المرور على شبكة الإنترنت، في وقت واحد من الزمن، قد تمثل هذه العيوب. كانت هذه المشكلات موجودة بشكل خاص في مديري كلمة المرور مما سمح للمستعملين بمشاركة بيانات الاعتماد مع مستعملين آخرين.
وعلى صعيد آخر، يتيح مدير كلمات المرور للذين لا يمنعون بتبديل ذاكرتهم إلى محرك الأقراص الثابتة استخراج كلمات المرور غير المشفرة من القرص الصلب للكمبيوتر، حيث أن إيقاف تشغيل المبادلة هذه يمكن أن تمنع هذا الخطر.
وعلى صعيد آخر، عيوب Bookmarklet: يعتمد مديرو كلمة المرور على الويب بشكل عام على Bookmarklets لتسجيل الدخول للمستعملين. ومع ذلك، إذا تم تطبيق موقع ويب ضار بشكل غير صحيح، فيمكنه إساءة استخدام هذا لسرقة كلمة مرور المستعمل. السبب الرئيسي لمثل هذه الثغرات الأمنية هو أن بيئة جافا سكريبت لموقع ويب ضار لا يمكن الوثوق بها «بصريح العبارة».
وفي السياق ذاته، سيتضمن كذلك في مدير كلمات المرور القوي بأن يعالج عددًا محدودًا من إدخالات المصادقة الخاطئة المسموح بها قبل إغلاق مدير كلمة المرور ويتطلب إعادة تنشيط خدمات تكنولوجيا المعلومات. هذه هي أفضل طريقة للحماية من هجوم القوة الغاشمة/القوة العمياء.
من جهة ثانية، يستعمل بعض مدراء كلمة المرور كلمة مرور رئيسية أو عبارة مرور خاصة من قبل المستعمل لتشكيل المفتاح المستعمل لتشفير كلمات المرور المحمية. يعتمد أمان هذا النهج على قوة كلمة المرور التي تم اختيارها (والتي قد يتم تخمينها أو فرضها قسوة)، وأيضًا أن عبارة المرور نفسها لا يتم تخزينها محليًا حيث يمكن لبرنامج خبيث أو فرد بأن يقرأها. كلمة مرور رئيسية مخترقة من شأنها بأن تجعل جميع كلمات المرور المحمية عرضة للخطر.
وفي هذا الصدد، علاوة على ذلك، فإن مدراء كلمة المرور لديهم عيب في أن أي قرصنة محتملة أو برامج ضارة تحتاج فقط إلى معرفة كلمة مرور واحدة للوصول إلى جميع كلمات مرور المستعمل، وأن هؤلاء المديرين لديهم مواقع موحدة وطرق لتخزين كلمات المرور التي يمكن استغلالها بواسطة البرامج الضارة.
من جانب آخر، تطبيق مدير كلمة المرور الذي يكون ويعمل على شبكة الإنترنت، والذي يعمل داخل متصفح المستعمل، هو بحقيقة الأمر محفوف ومُعرض بشكل خاص بالمخاطر. كشفت دراسة مفصلة باستخدام الكثير من مديري كلمات المرور عن العيوب المحتملة التالية داخل مديري كلمات المرور على الويب:
وفي السياق ذاته، عيوب واجهة المستعمل: سيطلب بعض مديري كلمات المرور من المستعمل تسجيل الدخول عبر iframe. يمكن أن يمثل هذا مخاطرة أمنية لأنه يدرب المستعمل على ملء كلمة المرور الخاصة به في حين أن عنوان URL المعروض من قبل المتصفح ليس هو مدير كلمات المرور. يمكن للمخادع أو المخترق إساءة استخدام ذلك عن طريق إنشاء إطار مزيف والتقاط بيانات اعتماد المستعمل. قد يكون الأسلوب الأكثر أمانًا هو فتح علامة تبويب جديدة حيث يمكن للمستعملين تسجيل الدخول إلى مدير كلمات المرور.
كذلك، يتضمن بعض مدراء كلمات المرور مولدات لكلمة المرور. قد يتم تخمين كلمات المرور التي تم إنشاؤها إذا كان مدير كلمات المرور يستعمل منشئ أرقام عشوائي ضعيف بدلاً من كلمة مرور آمنة.
وعلى صعيد آخر، عيوب الويب: يمكن أن تكون ثغرات الويب الكلاسيكية موجودة كذلك في مديري كلمات المرور على الويب. على وجه الخصوص، قد يتم استغلال الثغرات الأمنية الشائعة في الويب مثل XSS و CSRF بواسطة المتسللين والمخترقين للحصول على كلمة مرور المستعمل.
وفي هذا السياق، إذا تم تخزين كلمات المرور بطريقة غير مشفرة، فلا يزال من الممكن عمومًا الحصول على كلمات المرور الممنوحة للوصول المحلي إلى الجهاز.
بطاقة ذكية
تعمية (تخصص)
حظر تطبيقات مدير كلمة المرور
كذلك، يتضمن تنفيذ الحظر النموذجي إعداد الإكمال التلقائي = «إيقاف» في نموذج الويب الخاص بكلمة المرور. وبالتالي، يتم تجاهل هذا الخيار الآن من Internet Explorer 11 على مواقع https و Firefox 38 و Chrome 34 وفي Safari من نحو الإصدار 7.0.2.
قائمة مديري كلمات المرور
من جهة ثانية، حاولت الكثير من مواقع الويب البارزة منع برامج مديري كلمات المرور، وغالبًا ما يتراجعون عن ذلك عندما يواجهون تحديًا علنيًا.
في هذا الإطار، شملت الأسباب المذكورة في الحماية من الهجمات الآلية أو الحماية من التصيد أو حظر البرامج الضارة أو ببساطة رفض التوافق. يتميز برنامج أمان العميل Trusteer من IBM بخيارات واضحة لمنع مديري كلمات المرور.
من جانب آخر، وجدت ورقة علمية من باحث في سنة 2014 بجامعة كارنيجي ميلون أنه في حين أن المتصفحات ترفض الملء التلقائي إذا كان البروتوكول في صفحة تسجيل الدخول الحالية مختلفًا عن البروتوكول في وقت حفظ كلمة المرور، فإن بعض مدراء كلمات المرور يملؤون كلمات المرور لإصدار http بشكل غير آمن، ومن كلمات المرور المحفوظة https. لم يحمي أغلب المديرين من الهجمات التي تستند إلى iFrame وإعادة التوجيه، وكشفوا كلمات مرور إضافية حيث تم استخدام مزامنة كلمات المرور بين أجهزة متعددة.
انظر كذلك
وفي هذا السياق، الجدير بالذكر، أنه قد تم انتقاد هذا الحظر من قبل محترفي أمن المعلومات لأنه عرض المستعملين للمخاطر وخلق بيئة أقل أمانًا وأن المبررات لعمليات الحظر تلك كانت وهمية وغير واضحة.
البرامج المثبتة محلياً
كذلك، عادةً ما تتواجد تطبيقات مدير كلمة المرور على جهاز الكمبيوتر الشخصي للمستعمل أو جهازه المحمول، مثل الهواتف الذكية، وتأتي على شكل تطبيق برنامج مثبت محليًا. يمكن أن تكون هذه التطبيقات غير متصلة بالإنترنت، حيث يتم تخزين قاعدة بيانات كلمة المرور بشكل مستقل ومحلي على نفس الجهاز مثل برنامج مدير كلمات المرور. إضافةً على ذلك، يمكن لبرامج مدير كلمة المرور تقديم أو اعتماد نهج قائم على السحابة، حيث تعتمد قاعدة بيانات كلمة المرور على خدمة استضافة الملفات عبر الإنترنت وتخزينها عن بُعد، ولكن يتم معالجتها بواسطة برنامج إدارة كلمة المرور المثبتة على جهاز المستعمل.
المزايا
وعلى صعيد آخر، كلمات المرور البسيطة - قصيرة الطول، تستعمل كلمات موجودة في القواميس، أو لا تختلط في أنواع مختلفة من الأحرف (الأرقام، علامات الترقيم، الحروف العلوية / السفلية)، أو يمكن تخمينها بسهولة.
وفي هذا السياق، كلمات المرور التي يمكن للآخرين العثور عليها - على الملاحظات الملصقة على الشاشات أو في المفكرة بواسطة الكمبيوتر أو في مستند على الكمبيوتر أو تذكيرات السبورة أو تخزين الأجهزة الذكية بنص واضح وغير مشفر، إلخ.
من جانب آخر، نفس كلمة المرور - استخدام نفس كلمة المرور لمواقع متعددة، وعدم تغيير كلمات مرور الحساب، إلخ.
ومن ناحية أخرى، كلمات المرور المشتركة - ربما أحياناً المستعملون يخبرون كلمات مرور الخاصة بهم للآخرين، وإرسال رسائل البريد الإلكتروني غير المشفرة مع معلومات كلمة المرور، والمشتركين باستخدام نفس كلمة المرور لجميع حساباتهم، إلخ.
وفي السياق ذاته، علاوة على ذلك، يمكن لمدير كلمة المرور الحماية من برامج تسجيل الدخول أو البرامج الضارة لتسجيل لوحات المفاتيح. عند استخدام مدير كلمات مرور تكون عمليات التوثيق متعددة العوامل والذي من شأنها بأن تملأ حقول تسجيل الدخول تلقائيًا، حيث أنه لا يتعين على المستعمل كتابة أي أسماء مستعملين أو كلمات مرور لكي يتمكن راصد لوحة المفاتيح من التقاطها. على الرغم من أن راصد لوحة المفاتيح قد يلتقط رقم التعريف الشخصي (PIN) للمصادقة في رمز البطاقة الذكية، مثلًا، بدون البطاقة الذكية نفسها (شيء يمتلكه المستعمل)، فإن رقم التعريف الشخصي لا يخدم المهاجم. ومع ذلك، لا يمكن لمديري كلمة المرور الحماية من هجمات Man-in-the-browser، حيث تقوم البرامج الضارة على جهاز المستعمل بإجراء عمليات (مثلًا على موقع ويب مصرفي) أثناء تسجيل دخول المستعمل -أثناء إخفاء النشاط الضار من المستعمل.
وفي السياق ذاته، تتمثل ميزة عناصر التحكم في الوصول المستندة إلى كلمة المرور في سهولة دمجها في أغلب البرامج باستخدام واجهات برمجة التطبيقات (APIs) المتوفرة في الكثير من منتجات البرمجيات، ولا تتطلب تعديلات موسعة على جهاز الكمبيوتر / الخادم، وأن المستعملين على دراية بالفعل باستخدام كلمات المرور. على الرغم من أن كلمات المرور يمكن أن تكون آمنة إلى حد ما، فإن الضعف يكمن في كيفية اختيار المستعملين لكلمات المرور وفي كيفية إدارتها. يمكن فهم معايير كلمات والمرور وتقسيمها وذلك على النحو التالي:
علاوةً على ذلك، تسجيل الدخول بالحساب الإداري - حيث يكتفي بعض المستعملين بتسجيل الدخول باستخدام كلمات المرور المهيئة من قبل النظام الإداري، أو من قبل المسؤولون الذين يسمحون للمستعملين الذين لديهم نفس الدور باستخدام نفس كلمة المرور.
من جانب آخر، يمكن كذلك استخدام تطبيقات مدير كلمة المرور كدفاع ضد الخداع والتصيد الإلكتروني. بخلاف طبيعة البشر، يمكن لبرنامج إدارة كلمات المرور كذلك تضمين برنامج نصي لتسجيل الدخول تلقائيًا يقوم أولاً بمقارنة عنوان URL الخاص بالموقع الحالي بعنوان URL الخاص بالموقع المخزن. إذا كان الاثنان غير متطابقين، فلن يقوم مدير كلمات المرور تلقائيًا بملء حقول تسجيل الدخول. يهدف هذا التحقق والنظام إلى ضمان الحماية من التقليد البصري ومواقع الويب المشابهة أو المشتبه فيها. مع هذه الميزة الأمنية المدمجة، يكون استخدام مدير كلمات المرور مفيدًا حتى ولو كان لدى المستعمل كلمات مرور قليلة فقط لتذكرها. على الرغم من أنه لا يمكن لجميع برامج مدير كلمات المرور معالجة إجراءات تسجيل الدخول الأكثر تعقيدًا التي تفرضها الكثير من المواقع المصرفية، فإن الكثير من برامج مدير كلمات المرور الجديدة يتعاملون مع كلمات المرور المعقدة وعمليات ملء الصفحات المتعددة والمصادقة متعددة العوامل مسبقًا.
العيوب
إضافةً إلى ذلك، من المعتاد ارتكاب واحد من هذه الأخطاء على الأقل. هذا يجعل من السهل للغاية على المتسللين والمخترقين أو القراصنة والبرامج الضارة ولصوص الإنترنت اقتحام الحسابات الفردية والشركات من جميع الأحجام والوكالات الحكومية والمؤسسات وما إلى ذلك. إن تطبيق مدير كلمة المرور من شأنه بأن يحمي ويعالج هذه الثغرات الأمنية التي تجعل مدير كلمة المرور في الأنظمة شي مهم وحساس للغاية.
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟