مطاردة التهديدات السيبرانية
المحتويات
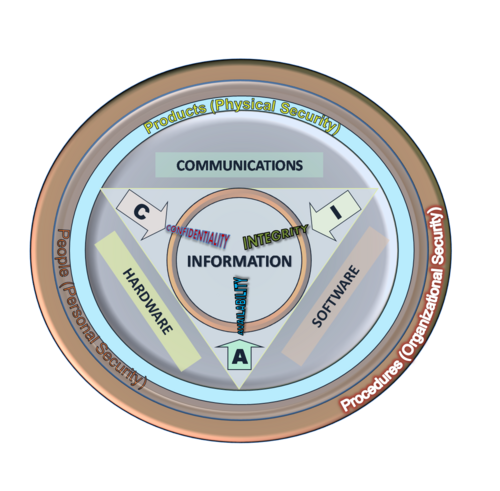
قبل الخوض في التفاصيل، يعد البحث عن التهديدات السيبرانية نشاطًا دفاعيًا سيبرانيًا استباقيًا . إنها "عملية البحث الاستباقي والتكراري عبر الشبكات للكشف عن التهديدات المتقدمة وعزلها والتي تتجنب حلول الأمان الحالية." وهذا على النقيض من تدابير إدارة التهديدات التقليدية، مثل جدران الحماية وأنظمة اكتشاف التطفل (IDS) وصناديق الحماية من البرامج الضارة (أمان الكمبيوتر) وأنظمة SIEM ، والتي تنطوي عادةً على التحقيق في البيانات القائمة على الأدلة بعد وجود تحذير من وجود تهديد محتمل. ونتناول فيما يلي مزيدًا من التفاصيل.
المنهجيات
تقارير نموذجية
ومن جهة أخرى، سيدوورم: مجموعة تخترق وكالات حكومية وشركات نفط وغاز ومنظمات غير حكومية وشركات اتصالات وتكنولوجيا معلومات
وقت الإقامة
وعلى صعيد آخر، يشير وقت الانتظار إلى إما الفترة الكاملة لحادث أمني، والتي تشمل من الاختراق الأولي حتى الاكتشاف والتنظيف الكامل، أو "متوسط الوقت للكشف" من الاختراق حتى اكتشافه. بحسب تقرير Mandiant M-Trends لعام 2022، يعمل المهاجمون السيبرانيون دون اكتشاف لمدة 21 يومًا في المتوسط، وهو ما يمثل انخفاضًا بنسبة 79% مقارنة بعام 2016، لكن هذا يختلف بدرجة كبيرة حسب المنطقة. حسب شركة Mandiant، قد ينخفض وقت الانتظار إلى 17 يومًا في الأمريكتين، بينما يمكن أن يرتفع إلى 48 يومًا في منطقة أوروبا والشرق الأوسط وأفريقيا. أظهرت الدراسة كذلك أن 47% من الهجمات لا تُكتشف إلا بعد إبلاغ جهة خارجية.
منهجيات البحث عن التهديدات السيبرانية
وفي السياق ذاته، كان البحث عن التهديدات تقليديًا عملية يدوية، حيث يقوم محلل الأمن بفحص معلومات البيانات المختلفة باستخدام معرفته ومعرفته بالشبكة لإنشاء فرضيات حول التهديدات المحتملة، مثل، مثلًا لا الحصر، الحركة الجانبية من قبل الجهات الفاعلة في التهديد . ولكي تكون عملية البحث عن التهديدات أكثر فعالية وكفاءة، فمن الممكن أن تتم أتمتتها جزئيا، أو بمساعدة الآلة كذلك. في هذه الحالة، يستعمل المحلل برنامجًا يستفيد من التعلم الآلي وتحليلات سلوك المستعمل والكيان (UEBA) لإعلام المحلل بالمخاطر المحتملة. ويقوم المحلل لاحقًا بالتحقيق في هذه المخاطر المحتملة، وتتبع السلوك المشبوه في الشبكة. وبالتالي، فإن عملية الصيد هي عملية تكرارية، وهذا يعني أنه يجب أن تتم بشكل مستمر في حلقة مفرغة، بدءًا من فرضية.
ومن جهة أخرى، مدفوعًا بالوعي بالموقف: "تحليل جوهرة التاج، وتقييمات مخاطر المؤسسة، والاتجاهات على مستوى الشركة أو الموظف"
من جانب آخر، يشير نموذج مستوى نضج الاكتشاف (DML) إلى أنه يمكن اكتشاف مؤشرات التهديد على مستويات دلالية مختلفة. تعتبر المؤشرات الدلالية العالية مثل الهدف والاستراتيجية أو التكتيكات والتقنيات والإجراءات (TTPs) أكثر قيمة للتحديد من المؤشرات الدلالية المنخفضة مثل آثار الشبكة والمؤشرات الذرية مثل عناوين IP. توفر أدوات SIEM عادةً مؤشرات على مستويات دلالية منخفضة نسبيًا فقط. لذلك هناك حاجة لتطوير أدوات SIEM التي يمكنها توفير مؤشرات التهديد على مستويات دلالية أعلى.
علاوةً على ذلك، يعتمد على الاستخبارات: "تقارير استخبارات التهديدات، وموجزات استخبارات التهديدات، وتحليل البرامج الضارة، ومسح الثغرات الأمنية"
كذلك، ويقوم المحللون بالتحقق من فرضياتهم من خلال البحث في كميات هائلة من البيانات المتعلقة بالشبكة. ويتم لاحقًا تخزين النتائج حتى يمكن استخدامها لتحسين الجزء الآلي من نظام الكشف ولتكون بمثابة أساس للفرضيات المستقبلية.
ومن جهة أخرى، يعتمد على التحليلات: "التعلم الآلي وتحليل المخاطر والتقييمات البيئية، المستعمل لتطوير درجات المخاطر المجمعة التي يمكن أن تعمل كذلك كفرضيات للصيد"
التكتيكات والتقنيات والإجراءات
في هذا الإطار، مبتكر - في مستوى النضج الثالث، تقوم المنظمة بإنشاء إجراءات جديدة لتحليل البيانات. إنها تحتوي على مستوى عالٍ أو عالٍ جدًا من جمع البيانات الروتينية.
إضافةً إلى ذلك، الحد الأدنى - في مستوى النضج الأول، تقوم المنظمة بدمج عمليات البحث عن مؤشر استخبارات التهديد. يحتوي على مستوى متوسط أو مرتفع من جمع البيانات الروتينية.
وفي هذا الصدد، الرائد - في مستوى النضج الرابع، يقوم بأتمتة غالبية إجراءات تحليل البيانات الناجحة. إنها تحتوي على مستوى عالٍ أو عالٍ جدًا من جمع البيانات الروتينية.
كذلك، مبدئيًا - عند مستوى النضج 0، تعتمد المنظمة بشكل أساسي على التقارير الآلية ولا تقوم بجمع البيانات الروتينية إلا قليلاً أو لا تقوم بها على الإطلاق.
كذلك، الإجرائية - في مستوى النضج الثاني، تتبع المنظمة إجراءات التحليل التي أنشأها الآخرون. إنها تحتوي على مستوى عالٍ أو عالٍ جدًا من جمع البيانات الروتينية.
وعلى صعيد آخر، حدد معهد SANS نموذج نضج البحث عن التهديدات على النحو التالي:
مثال على البحث عن التهديدات
منهجيات البحث عن التهديدات
مطاردة التهديدات باستخدام جدران حماية DNS وإثراء البيانات
داخل محيط الشبكة
وفي هذا السياق، البحث عن التهديدات التفاعلية - يتم تشغيل هذه الطريقة بواسطة حدث ضار، عادةً بعد اكتشاف خرق البيانات أو سرقتها. وتتركز الجهود عادة على الأدلة الجنائية والإصلاح.
من جهة ثانية، البحث الاستباقي عن التهديدات - تبحث هذه الطريقة بشكل نشط عن الأحداث والأنشطة الضارة المستمرة داخل الشبكة، والهدف هو اكتشاف هجوم إلكتروني قيد التقدم. وتركز الجهود عادة على الكشف والمعالجة.
المؤشرات
في هذا الإطار، مؤشر القلق - باستخدام الاستخبارات مفتوحة المصدر (OSINT)، يمكن جمع البيانات من المصادر المتاحة للجمهور لاستخدامها في اكتشاف الهجمات الإلكترونية ومطاردة التهديدات.
وفي هذا الصدد، مؤشر التسوية - يخبرك مؤشر التسوية (IOC) بحدوث إجراء وأنك في وضع رد الفعل. يتم إجراء هذا النوع من IOC من خلال النظر إلى الداخل إلى بياناتك الخاصة من سجلات المعاملات و/أو بيانات SIEM. تتضمن أمثلة IOC حركة مرور الشبكة غير المعتادة، ونشاط حساب المستعمل المميز غير المعتاد، وشذوذ تسجيل الدخول، وزيادات في أحجام قراءة قاعدة البيانات، والتغييرات المشبوهة في السجل أو ملفات النظام، وطلبات DNS غير المعتادة وحركة مرور الويب التي تُظهر سلوكًا غير بشري. تسمح هذه الأنواع من الأنشطة غير المعتادة لفرق إدارة الأمن باكتشاف الجهات الخبيثة في وقت مبكر من عملية الهجوم الإلكتروني .
هناك نوعان من المؤشرات:
خارج محيط الشبكة
- انظر كذلك
- برنامج مكافأة الأخطاء
- الدفاع السيبراني الاستباقي
في هذا الإطار، البحث عن التهديدات الخارجية - تبحث هذه الطريقة بشكل استباقي عن البنية التحتية للجهات الفاعلة في التهديد الخبيث لرسم خريطة والتنبؤ بالأماكن التي من المرجح أن تظهر فيها الهجمات الإلكترونية لإعداد استراتيجيات دفاعية. وتركز الجهود عادة على استطلاع التهديدات السيبرانية ورسم خرائط سطح التهديدات ومراقبة مخاطر الجهات الخارجية.
ملخص
وعلى صعيد آخر، في السنوات الأخيرة، شهد العالم ارتفاعًا مثيرًا للقلق في عدد وخطورة الهجمات الإلكترونية، وانتهاكات البيانات، وإصابات البرامج الضارة، وحوادث الاحتيال عبر الإنترنت. وبحسب شركة SonicWall للأمن السيبراني والذكاء الاصطناعي، ارتفع عدد هجمات برامج الفدية بنسبة 105% على مستوى العالم. لقد وقعت شركات كبرى في جميع أنحاء العالم ضحية لانتهاكات البيانات البارزة، حيث تقدر التكلفة المتوسطة لانتهاك البيانات الآن بنحو 4.24 مليون دولار، بحسب شركة IBM .
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟