معالج تعمية آمن
المحتويات
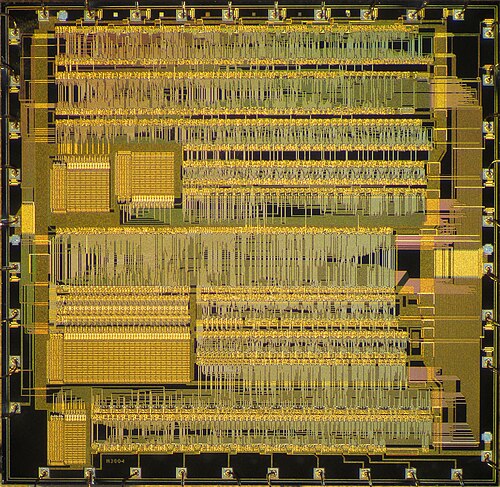
على سبيل التعريف، المعالج المشفر الآمن هو جهاز كمبيوتر مخصص على شريحة أو معالج دقيق لتنفيذ عمليات التشفير ، مضمن في عبوة ذات إجراءات أمنية مادية متعددة ، مما يمنحه درجة من مقاومة العبث . على عكس معالجات التشفير التي تقوم بإخراج البيانات المشفرة على ناقل في بيئة آمنة ، لا يقوم معالج التشفير الآمن بإخراج البيانات المشفرة أو تعليمات البرنامج التي تم فك تشفيرها في بيئة لا يمكن فيها الحفاظ على الأمان دائمًا. ونتناول فيما يلي مزيدًا من التفاصيل.
وفي هذا السياق، الغرض من معالج التشفير الآمن هو أن يكون بمثابة حجر الأساس لنظام أمان فرعي ، مما يلغي الحاجة إلى حماية بقية النظام الفرعي من خلال تدابير الأمان المادية.
تاريخ
ومن ناحية أخرى، خوفًا من سيطرة عطا الله على السوق ، بدأت البنوك وشركات بطاقات الائتمان العمل على معيار دولي في السبعينيات. اعتمد IBM 3624 ، الذي تم إطلاقه في أواخر السبعينيات ، عملية تحقق من رقم التعريف الشخصي مشابهة لنظام عطا الله السابق. كان عطا الله من أوائل المنافسين لشركة IBM في سوق الأمن المصرفي.
- أنظر كذلك
- حماية الحاسوب
- تقطيع التشفير
- FIPS 140-2
- تسريع الأجهزة
- مسرع SSL / TLS
- وحدات أمان الأجهزة
- هندسة الأمن
- بطاقة ذكية
- موثوقة الحوسبة
- وحدة النظام الأساسي الموثوقة
- منطقة آمنة
- تيتان إم
من جانب آخر، وحدة أمان الأجهزة (HSM) ، وهي نوع من المعالجات المشفرة الآمنة ، اخترعها المهندس المصري الأمريكي محمد محمد عطالله ، في عام 1972. اخترع وحدة أمان عالية أطلق عليها اسم "Atalla Box" والتي تقوم بتشفير رسائل PIN وATM ، وحماية الأجهزة غير المتصلة بالإنترنت بمفتاح توليد PIN لا يمكن تخمينه. في عام 1972 ، قدم براءة اختراع للجهاز. أسس شركة Atalla Corporation (الآن Utimaco Atalla ) في ذلك العام ، وقام بتسويق "Atalla Box" في العام التالي ، رسميًا باسم نظام Identikey. كان عبارة عن قارئ بطاقات ونظام تحديد هوية العميل ، ويتألف من وحدة تحكم لقارئ البطاقات ، ومنصات PIN للعملاء ، ووحدة تحكم ذكية وحزمة واجهة إلكترونية مدمجة. يسمح للعميل بكتابة رمز سري ، والذي يتحول بواسطة الجهاز ، باستخدام معالج دقيق ، إلى كود آخر للصراف. أثناء المعاملة ، تمت قراءة رقم حساب العميل بواسطة قارئ البطاقة . لقد كان ناجحًا ، وأدى إلى الاستخدام الواسع لوحدات الأمان المشددة.
علاوةً على ذلك، في مؤتمر الرابطة الوطنية لمصارف التوفير المتبادلة (NAMSB) في يناير 1976 ، كشفت عطا الله النقاب عن ترقية لنظام Identikey الخاص بها ، والتي تسمى Interchange Identikey. أضافت إمكانيات معالجة المعاملات عبر الإنترنت والتعامل مع أمن الشبكة . تم تصميم نظام Identikey مع التركيز على إجراء المعاملات المصرفية عبر الإنترنت ، وتم توسيعه ليشمل عمليات المرافق المشتركة. كان متسقًا ومتوافقًا مع شبكات التحويل المختلفة ، وكان قادرًا على إعادة ضبط نفسه إلكترونيًا لأي واحدة من 64000 خوارزمية غير خطية لا رجعة فيها بحسب توجيهات معلومات بيانات البطاقة . تم إصدار جهاز Interchange Identikey في مارس 1976. في وقت لاحق في سنة 1979 ، قدم عطا الله أول معالج لأمن الشبكات (NSP). تحمي منتجات أتالا HSM 250مليون معاملة بالبطاقة كل يوم اعتبارًا من عام 2013 ، وتأمين غالبية معاملات أجهزة الصراف الآلي في العالم اعتبارًا من عام 2014.
درجة الأمان
في هذا الإطار، ومع ذلك ، إذا تم تخزين جميع البيانات الحساسة فقط في ذاكرة المعالج المشفر وليس في وحدة تخزين خارجية ، وكان المعالج المشفر مصممًا بحيث لا يتمكن من الكشف عن المفاتيح أو البيانات غير المشفرة أو غير المشفرة على منصات ربط الشرائح أو نتوءات اللحام ، فإن هذه البيانات المحمية ستكون يمكن الوصول إليها فقط عن طريق فحص شريحة المعالج المشفر بعد إزالة أي طبقات تغليف ودروع معدنية من شريحة المعالج المشفر. سيتطلب هذا كلاً من الحيازة المادية للجهاز فضلًا عن المهارات والمعدات التي تتجاوز تلك الخاصة بأغلب الموظفين التقنيين.
وفي هذا الصدد، تعد البطاقات الذكية أكثر عرضة للخطر بشكل ملحوظ ، لأنها أكثر عرضة للهجوم الجسدي. فضلًا عن ذلك ، يمكن للأبواب الخلفية للأجهزة أن تقوض الأمن في البطاقات الذكية والمعالجات المشفرة الأخرى ما لم يتم الاستثمار في أساليب تصميم مضادة للباب الخلفي.
من جهة ثانية، تتضمن طرق الهجوم الأخرى تحليلًا دقيقًا لتوقيت العمليات المختلفة التي قد تختلف اعتمادًا على القيمة السرية أو تعيين الاستهلاك الحالي مقابل الوقت لتحديد الاختلافات في الطريقة التي يتم بها التعامل مع البتات "0" داخليًا مقابل "1" بت. أو قد يطبق المهاجم درجات حرارة متطرفة أو ترددات عالية أو منخفضة بشكل مفرط على مدار الساعة أو إمداد الجهد الذي يتجاوز المواصفات من أجل إحداث خطأ. يمكن تصميم التصميم الداخلي للمعالج المشفر لمنع هذه الهجمات.
ومن ناحية أخرى، في حالة تطبيقات تشفير القرص الكامل ، خاصةً عند تنفيذها بدون رمز PIN للتمهيد ، لن يكون معالج التشفير آمنًا ضد هجوم التمهيد البارد إذا كان من الممكن استغلال البيانات المتبقية لتفريغ محتويات الذاكرة بعد استرداد نظام التشغيل لمفاتيح التشفير من TPM الخاص به.
كذلك، استهدف هجوم واحد على معالج تشفير آمن IBM 4758 . أبلغ فريق في جامعة كامبريدج عن الاستخراج الناجح للمعلومات السرية من IBM 4758 ، باستخدام مزيج من الرياضيات ، وأجهزة فك الشفرات ذات الأغراض الخاصة. ومع ذلك ، لم يكن هذا الهجوم عمليًا في أنظمة العالم الحقيقي لأنه تطلب من المهاجم الوصول الكامل إلى جميع وظائف واجهة برمجة التطبيقات للجهاز. تستعمل الممارسات العادية والموصى بها نظام التحكم في الوصول المتكامل لتقسيم السلطة بحيث لا يمكن لأي شخص شن الهجوم.
إضافةً إلى ذلك، تحتوي بعض المعالجات المشفرة الآمنة على نوى معالج مزدوج وتولد مفاتيح تشفير يتعذر الوصول إليها عند الحاجة حتى إذا تم تصميم الدوائر بشكل عكسي ، فلن تكشف عن أي مفاتيح ضرورية لفك تشفير البرامج التي تم تمهيدها بشكل آمن من ذاكرة الفلاش المشفرة أو الاتصال بين النوى.
ومن جهة أخرى، كان أول تصميم للمعالج المشفر أحادي الرقاقة لحماية نسخ برامج الكمبيوتر الشخصي (راجع براءة الاختراع الأمريكية رقم 4،168،396 ، 18 سبتمبر 1979) وكان مستوحى من بيل جيتس رسالة مفتوحة للهواة .
وفي هذا السياق، في حين أن الثغرة الأمنية التي استغلوها كانت عيبًا في البرنامج الذي تم تحميله على 4758 ، وليس بنية 4758 نفسها ، فإن هجومهم بمثابة تذكير بأن نظام الأمان آمن فقط
علاوةً على ذلك، معالجات التشفير الآمنة ، على الرغم من كونها مفيدة ، إلا أنها ليست معرضة للهجوم ، خاصة بالنسبة للمعارضين المجهزين بشكل جيد والعزم (مثل وكالة الاستخبارات الحكومية) الذين يرغبون في إنفاق موارد كافية على المشروع.
أمثلة
من جانب آخر، الوحدة النمطية للنظام الأساسي الموثوق به (TPM) هي تنفيذ لمعالج تشفير آمن يجلب مفهوم الحوسبة الموثوقة إلى أجهزة الكمبيوتر العادية من خلال تمكين بيئة آمنة . تركز تطبيقات TPM الحالية على توفير بيئة تمهيد غير قابلة للعبث ، وتشفير تخزين دائم ومتقلب.
من جانب آخر، تتوفر كذلك رقائق الأمان للأنظمة المدمجة التي توفر نفس المستوى من الحماية المادية للمفاتيح والمواد السرية الأخرى مثل معالج البطاقة الذكية أو TPM ولكن في حزمة أصغر وأقل تعقيدًا وأقل تكلفة. غالبًا ما يشار إليها على أنها أجهزة مصادقة تشفير وتستعمل لمصادقة الأجهزة الطرفية و / أو الملحقات و / أو المواد الاستهلاكية. مثل أجهزة TPM ، فهي عادةً عبارة عن دوائر متكاملة جاهزة للاستخدام يتم تضمينها في نظام ، وعادة ما تكون ملحومة بلوحة الكمبيوتر الشخصي.
ومن ناحية أخرى، من المحتمل أن تكون البطاقات الذكية الحديثة هي الشكل الأكثر انتشارًا لمعالجات التشفير الآمنة ، على الرغم من انتشار معالجات التشفير الآمنة الأكثر تعقيدًا وتنوعًا على نطاق واسع في أنظمة مثل ماكينات الصراف الآلي ، وصناديق فك التشفير ، والتطبيقات العسكرية ، ومعدات الاتصال المحمولة عالية الأمان. يمكن لبعض معالجات التشفير الآمنة تشغيل أنظمة تشغيل للأغراض العامة مثل Linux داخل حدود الأمان الخاصة بها. تقوم المعالجات المشفرة بإدخال تعليمات البرنامج في شكل مشفر ، وفك تشفير التعليمات إلى تعليمات بسيطة يتم تنفيذها لاحقًا داخل نفس شريحة المعالج المشفر حيث يتم تخزين التعليمات التي تم فك تشفيرها بشكل يتعذر الوصول إليه. من خلال عدم الكشف عن إرشادات البرنامج التي تم فك تشفيرها ، يمنع معالج التشفير العبث بالبرامج من قبل الفنيين الذين قد يكون لديهم وصول شرعي إلى ناقل بيانات النظام الفرعي. يُعرف هذا باسم تشفير الناقل . يتم كذلك تشفير البيانات التي تتم معالجتها بواسطة معالج التشفير بشكل متكرر.
من جانب آخر، تحتوي وحدة أمان الأجهزة (HSM) على شريحة معالج تشفير آمنة واحدة أو أكثر. هذه الأجهزة عبارة عن معالجات تشفير آمنة عالية الجودة تستعمل مع خوادم المؤسسة. يمكن أن تحتوي وحدة أمان الأجهزة على مستويات متعددة من الأمان المادي باستخدام معالج تشفير أحادي الشريحة باعتباره أكثر مكوناتها أمانًا. لا يكشف المعالج المشفر عن مفاتيح أو تعليمات قابلة للتنفيذ على ناقل ، إلا في شكل مشفر ، ومفاتيح الأصفار من خلال محاولات الفحص أو الفحص. يمكن كذلك وضع شريحة (شرائح) التشفير في وحدة أمان الأجهزة مع المعالجات وشرائح الذاكرة الأخرى التي تخزن البيانات المشفرة وتعالجها. ستؤدي أي محاولة لإزالة التنصيص إلى إلغاء الصفر في المفاتيح الموجودة في شريحة التشفير. قد تكون وحدة أمان الأجهزة كذلك جزءًا من جهاز كمبيوتر (مثلًا جهاز صراف آلي ) يعمل داخل خزنة مقفلة لردع السرقة والاستبدال والعبث.
المميزات
- الإجراءات الأمنية المستعملة في معالجات التشفير الآمنة:
- القدرة في الكشف عن التلاعب والعبث .
- طبقة حماية تعمل كادرع مدمج في الشريحة تمنع قراءة الإشارات الداخلية.
- تنفيذ منظم لمنع تأخير التوقيت من الكشف عن أي معلومات سرية.
- التصفير التلقائي للأسرار في حالة العبث.
- سلسلة محمل الإقلاع الموثوقة التي تصادق على نظام التشغيل قبل تحميله.
- سلسلة من نظام التشغيل الموثوق الذي يصادق على البرامج التطبيقية قبل تحميلها.
- سجلات القدرة المستندة إلى الأجهزة ، وتنفيذ نموذج فصل امتياز أحادي الاتجاه.
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟