نظام إدارة أمن المعلومات
المحتويات
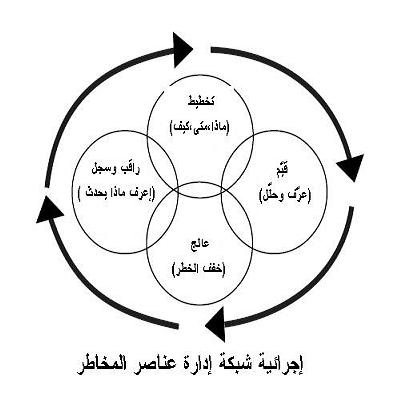
على سبيل التعريف، نظام إدارة أمن المعلومات ISMS هو مجموعة من السياسات المعنية بإدارة أمن المعلومات أو أنها ذات صلة بالمخاطر المتعلقة بالمعلومات. ونتناول فيما يلي مزيدًا من التفاصيل.
وفي هذا الصدد، المبدأ الذي يحكم نظام إدارة امن المعلومات هو أن المنظمة ينبغي عليها تصميم وتنفيذ والحفاظ على مجموعة مترابطة من السياسات والعمليات ونظم إدارة المخاطر لأصولها في مجال المعلومات الخاصة بها، وبالتالي ضمان مستويات مقبولة من مخاطر أمن المعلومات.
وصف نظام إدارة أمن المعلومات
وفي هذا الصدد، كما هو الحال مع جميع العمليات الإدارية، يجب على نظام إدارة أمن المعلومات ان تظل فعالة وتتسم بالكفاءة على المدى الطويل، والتكيف مع التغيرات في البيئة الخارجية وتنظيمها الداخلي. ولذلك أدرجت مواصفة (ISO / IEC 27001:2005) دورة "Plan-Do-Check-Act" أو خطط نفذ تحقق صحح، أو (خطط - إعمل - دقق - نفذ).
عوامل نجاح نظام إدارة أمن المعلومات
- لكي تكون نظام إدارة أمن المعلومات فعالة، يجب توافر ما يأتي:
- الدعم المستمر والتزام الإدارة العليا المنظمة، الثابت والواضح.
- الإدارة المركزية، استنادا إلى إستراتيجية وسياسة مشتركة عبر المؤسسة بأكملها.
علاوةً على ذلك، أن تستند لها انشطة وأهداف أمنية ومتطلبات وأهداف الأعمال ومتطلبات الأمن وبرئاسة إدارة الأعمال.
في هذا الإطار، أن يستند إلى التدريب المستمر والتوعية للموظفين وتفادي اللجوء إلى التدابير التأديبية و «البوليسية» أو الممارسات «العسكرية».
وفي السياق ذاته، أن يكون جزءا من الإدارة العامة للمنظمة ومتصلة بها ويعكس النهج الذي تتبعه المنظمة لإدارة المخاطر، وأهداف الرقابة والضوابط ودرجة الضمان المطلوبة.
وعلى صعيد آخر، الانسجام التام مع فلسفة وعقلية المنظمة بتوفير نظام بدلا من منع الأفراد من القيام بما يعملون به، وسوف تمكنهم من القيام بذلك في الرقابة والمساءلة على إثبات الوفاء بها.
وعلى صعيد آخر، الاضطلاع بالمهام الضرورية فقط وتجنب الإفراط في السيطرة وإهدار الموارد القيمة.
مراجع
الحاجة لنظام إدارة امن المعلومات
وفي السياق ذاته، يقول خبراء الأمن، وتؤكد ذلك الإحصائيات، أن مسؤولي أمن تكنولوجيا المعلومات يجب أن يتوقعوا تخصيص ما يقرب من ثلث وقتهم لمعالجة الجوانب التقنية. وينبغي أن يقضوا ثلثي الوقت المتبقي في تطوير سياسات وإجراءات، وأداء الأمن.
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟