نظام تسجيل نقاط الضعف المشترك
المحتويات
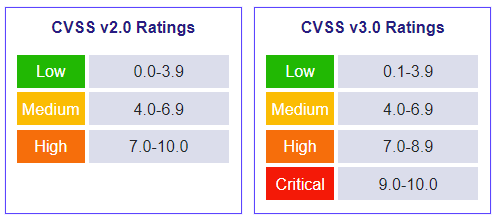
في البداية، نظام تسجيل نقاط الضعف المشترك (CVSS) هو معيار صناعي مجاني ومفتوح لتقييم شدة الثغرات الأمنية لنظام الكمبيوتر. تحاول CVSS تخصيص درجات الخطورة لنقاط الضعف، مما يسمح للمستجيبين بتحديد أولويات الاستجابات والموارد بحسب التهديد. يتم حساب الدرجات بناءً على صيغة تعتمد على عدة مقاييس تقارب سهولة الاستغلال وتأثير الاستغلال. تتراوح الدرجات من 0 إلى 10، حيث تكون 10 هي الأشد. في حين أن الكثيرين يستعملون فقط نقاط CVSS الأساسية لتحديد الشدة، توجد كذلك الدرجات الزمنية والبيئية، لعامل توافر عوامل التخفيف ومدى انتشار الأنظمة الضعيفة داخل المؤسسة، على التوالي. ونتناول فيما يلي مزيدًا من التفاصيل.
تم إصدار الإصدار الحالي من CVSS (CVSSv3.1) في يونيو 2019.
التوفر
إضافةً إلى ذلك، يصف مقياس التوفر (A) التأثير على توفر النظام المستهدف. تؤثر الهجمات التي تستهلك عرض النطاق الترددي للشبكة أو دورات المعالج أو الذاكرة أو أي موارد أخرى على توفر النظام.
المصادقة
مقاييس التأثير
وفي السياق ذاته، يصف مقياس المصادقة (Au) عدد المرات التي يجب على المهاجم المصادقة على هدف لاستغلاله. لا يشمل (مثلًا) المصادقة على الشبكة من أجل الوصول. بالنسبة للثغرات الأمنية القابلة للاستغلال محليًا، يجب تعيين هذه القيمة فقط إلى فردية أو متعددة إذا كانت المصادقة الإضافية مطلوبة بعد الوصول الأولي.
النزاهة
يصف مقياس النزاهة (I) التأثير على سلامة النظام المستغل.
تعقيد الوصول
علاوةً على ذلك، يصف مقياس تعقيد الوصول (AC) مدى سهولة أو صعوبة استغلال الثغرة المكتشفة.
مثال
المراجع
ومن جهة أخرى، تؤثر ثغرة تجاوز سعة المخزن المؤقت على برنامج خادم الويب الذي يسمح للمستعمل البعيد بالتحكم الجزئي في النظام، بما في ذلك القدرة على التسبب في إيقاف تشغيله:
المصطلح
يقيس تقييم CVSS ثلاثة مجالات اهتمام:
المقاييس الأساسية للصفات الجوهرية للثغرات
وفي السياق ذاته، يتم إنشاء درجة عددية لكل مجموعة من هذه المجموعات المترية. تمثل السلسلة المتجهة (أو ببساطة «المتجه» في CVSSv2) قيم جميع المقاييس ككتلة نصية.
ومن ناحية أخرى، المقاييس البيئية لنقاط الضعف التي تعتمد على تطبيق أو بيئة معينة
المقاييس الأساسية
المقاييس الزمنية للخصائص التي تتطور على مدى عمر الضعف
العمليات الحسابية
المقاييس متسلسلة لإنتاج CVSS Vector للثغرة الأمنية.
وعلى صعيد آخر، تُستعمل هذه المقاييس الستة لحساب قابلية الاستغلال والتأثير على النتائج الفرعية للثغرة. تُستعمل هذه الدرجات الفرعية لحساب النتيجة الأساسية الإجمالية.
سرية
ومن جهة أخرى، يصف مقياس السرية (C) التأثير على سرية البيانات التي يعالجها النظام.
التاريخ
في هذا الإطار، تشير التعليقات الواردة من البائعين الذين يستعملون CVSSv1 في الإنتاج إلى وجود «مشكلات كبيرة في المسودة الأولية لـ CVSS». بدأ العمل على الإصدار 2 من CVSS (CVSSv2) في أبريل 2005 مع إطلاق المواصفات النهائية في يونيو 2007.
علاوةً على ذلك، أدى البحث الذي أجراه المجلس الاستشاري الوطني للبنية التحتية (NIAC) في 2003/2004 إلى إطلاق الإصدار 1 من CVSS (CVSSv1) في فبراير 2005، بهدف أن يكون «مصممًا لتوفير تصنيفات مفتوحة ومعيار عالمي لشدة نقاط الضعف في البرامج». لم تخضع هذه المسودة الأولية لمراجعة النظراء أو المراجعة من قبل المنظمات الأخرى. في أبريل 2005، اختارت NIAC منتدى فرق الاستجابة للحوادث والأمن (FIRST) لتصبح الوصي على CVSS من أجل التنمية المستقبلية.
ومن جهة أخرى، نتج عن المزيد من التعليقات بدء العمل على الإصدار 3 CVSS في عام 2012، وانتهاءً بإصدار CVSSv3.0 في يونيو 2015.
الوصول إلى Vector
يوضح ناقل الوصول (AV) كيف يمكن استغلال الثغرة الأمنية.
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟