نقطة ضعف (حوسبة)
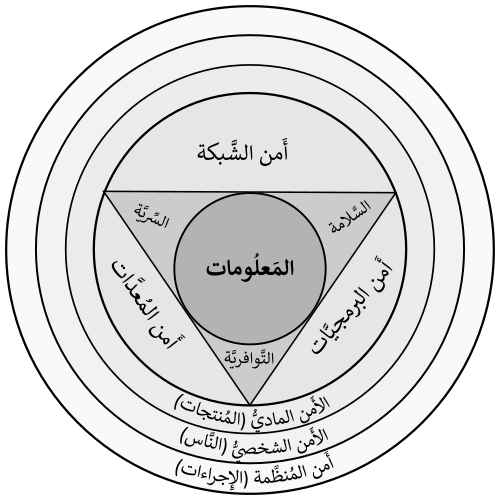
تعريفًا بالموضوع، في سياق أمن الحاسوب، نقطة الضعف هي ثغرة تسمح للمخترق أن يقلص من ضمان المعلومات لنظام ما. فالضعف هو تقاطع ثلاثة عناصر: عيب في النظام، ومخترق يصل لهذا العيب، وقدرة هذا الهاكر على استغلال هذا العيب. لاستغلال الثغرة الأمنية، يجب أن يكون لدى المهاجم أداة واحدة أو تقنية قابلة للتطبيق على الأقل يمكنها الاتصال بضعف النظام. في هذا الإطار، ويعرف الضعف كذلك باسم سطح الهجوم. وفيما يلي تفاصيل أوسع عن ذلك.
وفي هذا السياق، علة الأمن (عيب الأمن) هو مفهوم أضيق: هناك نقاط الضعف التي لا تتعلق البرمجيات: الأجهزة، الموقع، ومواطن الضعف الموظفين أمثلة على نقاط الضعف التي ليست أخطاء الأمن البرمجيات.
من جهة ثانية، ويمكن تصنيف الخطر الأمني على أنه ضعف. استخدام الضعف مع نفس المعنى من المخاطر يمكن أن يؤدي إلى الارتباك. ويرتبط الخطر باحتمال حدوث خسارة كبيرة. ثم هناك نقاط ضعف دون مخاطر: مثلًا عندما يكون الأصول المتضررة لا قيمة لها. ويصنف الضعف مع واحد أو أكثر من الحالات المعروفة من العمل والهجمات تنفيذها بالكامل على أنها الضعف القابل للاستغلال - الضعف التي يوجد استغلال لها. نافذة الضعف هي الوقت الذي تم فيه إدخال ثغرة أمنية أو تجلى في البرامج التي تم نشرها، إلى عندما تم إزالة الوصول، تم توفير إصلاح الأمان / نشرها، أو تم تعطيل المهاجم - انظر هجوم اليوم صفر.
إضافةً إلى ذلك، بناء في لغات البرمجة التي يصعب استخدامها بشكل صحيح يمكن أن يكون مصدرا كبيرا من نقاط الضعف.
الأسباب
وفي هذا الصدد، الإلمام بالنظام: يؤدي استخدام أكواد أو برمجيات أو أنظمة تشغيل شائعة ومألوفة إلى سهولة عثور المهاجم على المعلومات والأدوات الكافية للإلمام بعيوب النظام واستغلالها.
علاوةً على ذلك، ضعف كلمات السر: الحاسوب الذي يستعمل كلمات سر ضعيفة يمكن اكتشافها عن طريق القوة العمياء أكثر عرضة للاختراق، ونفس المبدأ يسري على المستعمل الذي يخزن كلمات السر داخل الحاسوب بصفة تسمح للبرامج الأخرى أن تصل إليها بسهولة، أو المستعملين الذين يعيدون استخدام كلمة السر ذاتها في عدة برامج ومواقع إلكترونية.
علاوةً على ذلك، السماح بإدخالات المستعملين دون رقيب أو حسيب: من الخطأ أن تفترض البرمجيات أن جميع مدخلات المستعملين آمنة وسليمة. قد تسمح البرامج التي لا تتحقق من مدخلات المستعملين بتنفيذ أوامر غير مقصودة أو سطور برمجية بلغة إس كيو إل (التي تُعرف كذلك بتجاوز سعة المخزن المؤقت، أو حقن أوامر إس كيو إل، أو أي مدخلات أخرى غير مُصرح بها).
وفي هذا الصدد، أظهرت الأبحاث أن أكثر مكونات الأنظمة المعلوماتية ضعفًا تتمثل في البشر، بمن فيهم مستعملو البرمجيات، ومشغلوها، ومصمموها، ومطوروها. في ضوء ذلك، قد يشكل البشر تهديدًا أو مصدرًا للمعلومات أو الموارد ذات الفائدة بحسب الدور الذي يلعبه كل إنسان. تثير الهندسة الاجتماعية كذلك قلقًا أمنيًا متزايدًا في الوقت الراهن.
من جانب آخر، عيوب متأصلة في نظام التشغيل: تنشأ تلك العيوب عندما يقرر مصمم نظام التشغيل أن يطبق سياسات غير ملائمة لإدارة البرامج والمستعملين. مثلًا، أنظمة التشغيل التي تسمح لجميع البرامج والمستعملين بالوصول الكامل لجميع أجزاء الحاسوب بشكل افتراضي. يسمح هذا الخلل في نظام التشغيل للفيروسات والبرمجيات الخبيثة أن تنفذ أوامر برمجية بالنيابة عن مدير النظام.
وفي هذا الصدد، الأعطاب البرمجية: قد يتسبب المبرمج عن طريق الخطأ في خلق ثغرة أمنية يمكن استغلالها بصفة ضارة. تسمح تلك الأعطاب للمهاجم أن يسيء استخدام البرمجيات.
وفي السياق ذاته، تصفح مواقع الإنترنت بلا اكتراث: تحتوي بعض مواقع الإنترنت على برامج تجسس أو برامج إعلانية ضارة تستطيع في بعض الأحيان أن تثبّت نفسها تلقائيًا في الحاسوب. يُصاب الحاسوب بالعدوى إثر زيارته تلك المواقع، وقد تتمكن أطراف خارجية من الاستيلاء على بيانات شخصية داخل الحاسوب بواسطة تلك البرمجيات.
وفي السياق ذاته، التعقيد: كلما اشتدت الأنظمة في تعقيدها وزادت حجمًا، ارتفعت نسبة وقوع الأخطاء وخلق نقاط وصول غير مقصودة.
- انظر كذلك
- أمان المتصفح
- أمن المعلومات
- أمن الهاتف المحمول
- أمن الإنترنت
- ماسح حساس
وعلى صعيد آخر، عدم الاتعاظ من الأخطاء السابقة: مثلًا، اكتُشفت أغلب نقاط الضعف المتأصلة في الإصدار الرابع من بروتوكل الإنترنت في الإصدار السادس الجديد كذلك.
علاوةً على ذلك، مدى الاتصال: كلما زادت التوصيلات، والأذونات، والمنافذ، والبروتوكولات، والخدمات التي تصل النظام بالشبكة؛ اشتدت عرضة النظام للاختراق.
نظرة عامة
علاوةً على ذلك، الثغرة الأمنية (أو الخلل الأمني) هي مفهوم أضيق نطاقًا يتعلق بنقاط الضعف المتأصلة في البرمجيات فقط: هناك عدة نقاط ضعف أخرى غير متعلقة بالبرمجيات: نقاط ضعف عتاد الحاسوب، والموقع، وطاقم العمل، وغيرها من الأمثلة.
ومن ناحية أخرى، تُصنف الخطورة الأمنية في أحيان كثيرة بصفة خاطئة على أنها نقطة ضعف. قد يؤدي استخدام كلمة «ضعف» مكان «خطورة» إلى الالتباس والفهم الخاطئ. إذ إن الخطورة الأمنية تعبر عن عرضة النظام للتأثر بمحاولة استغلال نقطة الضعف بدرجة ملحوظة. أما نقاط الضعف، فهي لا تشكل خطورة مؤكدة في جميع الأحوال، فمثلًا، لا تشكل نقاط الضعف التي تستهدف موارد بلا قيمة أي خطورة تُذكر. تُوصف نقطة الضعف الأمنية بأنها قابلة للاستغلال عند وقوع حادثة هجوم فعال واحدة أو أكثر بسببها. يعبّر مصطلح نافذة الاستغلال عن الوقت الفاصل بين اكتشاف الثغرة الأمنية في برمجيات النظام وإصلاح الثغرة أو منع المهاجم من الوصول إلى النظام أو تعطيله؛ انظر هجوم دون انتظار.
من جانب آخر، قد تشكل البنايات المُدمجة في لغات البرمجة التي يصعب استخدامها بشكل صحيح مصدرًا واسعًا لنقاط الضعف.
وفي هذا الصدد، يتمثل ضعف أنظمة الحاسوب بوجود نقاط ضعف أمنية يمكن استغلالها من قِبل طرف خبيث (مثل مهاجم سيبراني) لتنفيذ عمليات غير مصرح بها داخل نظام حاسوب معين. لا بد للطرف المهاجم من أن يمتلك أداة عملية واحدة على الأقل أو تقنيةً تمكّنه من الوصول إلى نقطة ضعف النظام. وفي هذا الإطار، يُعرف مصطلح الضعف كذلك بسطح الهجوم.
من جهة ثانية، تُعرف إدارة نقاط الضعف بأنها عملية اكتشاف الثغرات الأمنية، وتصنيفها، وعلاجها، والحد من آثارها السلبية بصفة دورية. تشير تلك العملية بصفة عامة إلى نقاط ضعف البرمجيات في أنظمة الحاسوب.
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟