هجوم كولونيال بايبلاين الإلكتروني
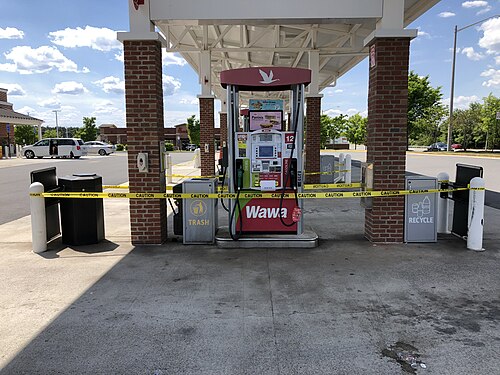
بدايةً، هجوم كولونيال بايبلاين الإلكتروني في 7 مايو 2021 وقع هجوم إلكتروني تعرضت فيه شركة كولونيال بايبلاين لهجمة من نوع برمجيات الفدية. أوقف الهجوم السيبراني جميع عمليات خطوط الأنابيب. قالت وزارة الطاقة الأمريكية يوم السبت إنها تراقب التأثيرات المحتملة على إمدادات الطاقة في البلاد بعد إغلاق أكبر شبكة أنابيب لنقل الوقود في الولايات المتحدة إثر هجوم إلكتروني، قالت شركة كولونيال بايبلاين إن الهجوم السيبراني أثر على بعض أنظمة المعلومات الخاصة بهم، وتم اطلاع الرئيس جو بايدن على الهجوم. قالت بوليتيكو إنه «ما يُعتقد أنه أكبر هجوم إلكتروني ناجح على البنية التحتية للنفط في تاريخ البلاد»، وأخبرها أحد المصادر أن الهجوم تم تنفيذه بواسطة مؤسسة إجرامية لبرامج الفدية تسمى "دارك سايد" وهية مجموعة روسية الأصل غالبية اعضائها روس ومؤسسها عراقي الجنسية كشفت عنه وكالة المخابرات الأمريكية ويدعى جنرال خانقين لكنها لم تكشف عنه اي معلومات اخرى، وليس خلف الهجوم دولة قومية. يعتقد أن نفس المجموعة قد سرقت 100 جيجا بايت من البيانات من خوادم الشركة في اليوم السابق لهجوم البرمجيات الخبيثة. وفيما يلي تفاصيل أوسع عن ذلك.
إعادة تشغيل الخط
في هذا الإطار، أفيد مساء 12 مايو أن شركة كولونيال بايبلاين بدأت في استئناف عملها بعد ستة أيام من الإغلاق، لكن قد يستغرق الأمر عدة أيام حتى تعود الخدمة إلى طبيعتها. ذكرت شركة خطوط الأنابيب أن الكثير من الأسواق التي يخدمها خط الأنابيب قد تواجه أو تستمر في مواجهة انقطاعات متقطعة للخدمة أثناء إعادة التشغيل. وذكر كذلك أن خط الأنابيب سينقل أكبر قدر ممكن من البنزين والديزل ووقود الطائرات بأمان بقدر الإمكان حتى عودة الأسواق إلى طبيعتها.
الاستجابة
من جهة ثانية، في 12 مايو، نصحت لجنة سلامة المنتجات الاستهلاكية الأمريكية المواطنين «بعدم ملء الأكياس البلاستيكية بالبنزين» أو استخدام أي حاويات غير مخصصة للوقود.
من جانب آخر، في 10 مايو 2021 أعلن حاكم جورجيا بريان كيمب حالة الطوارئ، كما أوقف مؤقتًا ضريبة الغاز. في 12 مايو، حذر وزير النقل الأمريكي بيت بوتيجيج، ووزيرة الطاقة الأمريكية جينيفر جرانهولم من تخزين البنزين، مؤكدين أن الولايات المتحدة تمر بأزمة في الإمدادات بدلاً من نقص الوقود.
كذلك، في 14 مايو 2021، نشرت مجموعة دارك سايد منشورا عن فقدانها السيطرة على بعض خوادمها وأضاف المتحدث باسم مجموعة دارك سايد أنه تم سحب (سرقة) أموال الفدية بالعملة المشفرة من خادم الدفع الخاص بهم، والذي كان يستضيف مدفوعات الفدية من الشركات المخترقة. يذكر أن المجموعة فقدت الوصول إلى الخوادم بعد يوم واحد فقط من قول الرئيس الأمريكي جو بايدن «سنقوم كذلك باتباع إجراء لتعطيل قدرتهم على العمل».
وفي السياق ذاته، أصدرت دارك سايد بيانًا في 9 مايو لم يذكر الهجوم بشكل مباشر، لكنها ذكرت أن «هدفنا هو كسب المال، وليس خلق مشاكل للمجتمع».
وعلى صعيد آخر، أعلن الرئيس جو بايدن حالة الطوارئ في 9 مايو. وأزال الإعلان القيود المتعلقة بنقل الوقود عن طريق البر، في محاولة لتخفيف أي نقص محتمل. قال بايدن في 10 مايو إنه على الرغم من عدم وجود دليل على أن الحكومة الروسية مسؤولة عن الهجوم، إلا أن هناك أدلة على أن مجموعة دارك سايد موجودة في روسيا، وبالتالي فإن السلطات الروسية «تتحمل بعض المسؤولية للتعامل مع هذا». مع ذلك قال مسؤولون أمريكيون مجهولون لبوليتيكو في 10 مايو إنهم يعتقدون أن المخابرات العسكرية الروسية تقف وراء الهجوم، لكن لم يكن لديهم أدلة كافية لتقديم هذا الادعاء رسميًا.
خلفية
من جهة ثانية، يحمل خط أنابيب كولونيال البنزين والديزل ووقود الطائرات من تكساس إلى أماكن بعيدة مثل نيويورك. يصل قرابة 45٪ من إجمالي الوقود المستهلك على الساحل الشرقي عبر نظام خطوط الأنابيب. جاء الهجوم وسط مخاوف متزايدة بشأن تعرض البنية التحتية للهجمات الإلكترونية بعد عدة هجمات بارزة، بما في ذلك اختراق خرق بيانات الحكومة الفيدرالية الأمريكية 2020 الذي أصاب الكثير من الوكالات الحكومية، بما في ذلك البنتاغون ووزارة الخزانة ووزارة الخارجية ووزارة الأمن الداخلي.
التأثير
في هذا الإطار، ذكرت شركة كولونيال بايبلاين أن شبكات الكمبيوتر الخاصة بشركاتها تعرضت لهجوم برامج الفدية. قامت الشركة لاحقًا بإغلاق خط الأنابيب كإجراء احترازي بسبب مخاوف من أن القراصنة ربما حصلوا على معلومات تسمح لهم بتنفيذ المزيد من الهجمات على الأجزاء المعرضة للخطر من خط الأنابيب. في اليوم التالي للهجوم لم تستطع كولونيال تأكيد موعد استئناف خط الأنابيب وظائفه الطبيعية. كما سرق المهاجمون ما يقرب من 100 جيجا بايت من البيانات وهددوا بنشرها على الإنترنت إذا لم يتم دفع الفدية.
في هذا الإطار، أفيد أنه في غضون ساعات بعد الهجوم، دفعت الشركة فدية تقارب 5 ملايين دولار للمخترقين مقابل أداة فك التشفير التي تبين أنها بطيئة للغاية بحيث تم استخدام النسخ الاحتياطية الخاصة بـ كولونيال لإعادة النظام إلى العمل. في 9 مايو، صرحت كولونيال أنها تخطط لإصلاح واستعادة عمليات خط الأنابيب بشكل جوهري بحلول نهاية الأسبوع.
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟