هيئة الشهادات
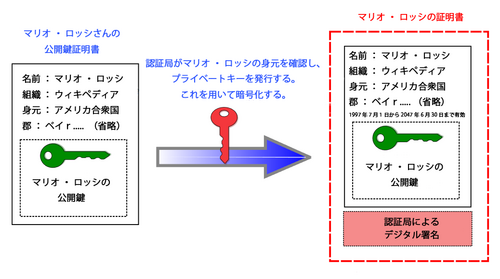
بدايةً، هيئة الشهادات هو الكيان الذي يصدر الشهادات الرقمية ليتم استخدامها من قبل الأطراف الأخرى. وهي إحدى الأمثلة على الطرف الثالث الموثوق به. ونتناول فيما يلي مزيدًا من التفاصيل.
وفي هذا الصدد، تتميز مصادرالشهادات بتعدد البنية الأساسية للمفتاح العام(PKI). هنالك الكثير من مصادر الشهادات التجارية والتي تقدم خدماتها مقابل دفع مبلغ من المال بينما يوجد بعض الحكومات والمعاهد تمتلك مصادر شهادات وتقدم خدماتها مجانا.
المزودون التجاريون
وفي هذا الصدد، عالميا، عمل مصدر الشهادة ينقسم إلى مزودين وطنيين أو إقليميين يسيطرون على السوق المحلي. هذا بسبب أن كثير من استخدامات الشهادات الرقمية، مثل التوقيع الرقمي القانوني، مرتبطة بالقانون المحلي والتشريعات ومخططات اعتماد مصادر الشهادات.
علاوةً على ذلك، سوق شهادات طبقة المحفظة الآمنة (Secure Sockets Layer). (تستعمل لضمان أمن التجارة الإلكترونية) يدعم عدد من الشركات متعددة الأجناس . في تقرير سبتمبر 2007 لمشاركة السوق من مؤسسة مدى الأمان حُدد أن VeriSign واكتساباته يملك 57.6% من سوق مصادر الشهادات، يتبعه Comodo8.3% ثم GoDaddy6.4% ثم DigiCert2.8% من ثم Network Solutions وأخيرا Entrust1.1%.
المزودون
علاوةً على ذلك، ينقسم المزودون لهذه الخدمة إلى قسمين الأول يعتمد الدفع مقابل الخدمة، والثاني يقدمها مجانا.
إصدار الشهادات
وفي هذا السياق، التزام مصدرالشهادة يكمن في تدقيق اعتماد طلب معين، وعليه فإن المستعمل والجهات المعتمدة يستطيعون الثقة بالمعلومات الموجودة في الشهادة.
كذلك، في حال أن المستعمل يثق بمصدر الشهادة وبإمكانه التأكد من التوقيع الموجود عليها، فإنه يستطيع التأكد كذلك من أن المفتاح العام ينتمي حقا للمالك المذكور في الشهادة. إذا كان بالإمكان زعزعة الثقة بمصدر الشهادة، فإن سرية وأمان النظام بأكمله تكون قد فقدت.
وفي السياق ذاته، يصدر مصدرالشهادة شهادات رقمية تحتوي على المفتاح العام وهوية المالك. وتشهد هذه الشهادة على أن المفتاح العام المتضمن داخلها ينتمي للمالك أو المؤسسة أو الحاسب المركزي أو أي كيان منصوص عليه في الشهادة.
في هذا الإطار، على فرض أن مهاجم يدعى مالوري (لاستخدام مثال أليس وبوب)، يخطط للحصول على مصدر شهادة ليصدر شهادة مزيفة تربط أليس بمفتاح عام خاطئ، المفتاح العام المرتبط معروف لدى مالوري. فيما بعد إذا حصل بوب على هذا المفتاح العام الخاطئ واستعمله فإن سرية اتصالاته مع أليس تفضح من قبل مالوري، حيث أن مالوري يستطيع فك تشفير رسائل بوب أو أنه يخدع بوب عن طريق أن يجعله يقوم باستقبال تواقيع مزورة من أليس.
المزودون مجانا
ومن جهة أخرى، 2. كومودو تؤمن استخدام طبقة المحفظة الآمنة (Secure Sockets Layer) لمدة 90 يوم مجانا.
علاوةً على ذلك، 1. CAcert.org مصدرالشهادات الرئيسي غير متوفر في نظم التشغيل موزيلا ومايكروسوفت .
علاوةً على ذلك، في الوقت الراهن هنالك على الأقل 4 مزودون للشهادات الرقمية مجانا دون تكلفة:
في هذا الإطار، 3. Thawte تؤمن شهادة مجانية للبريد الإلكتروني الشخصي ولا تشترط فترة معينة لكن يمكن تجديد فترة الصلاحية مجانا وتؤمن استخدام طبقة المحفظة الآمنة (Secure Sockets Layer) لمدة 21 يوم مجانا.
مواقع خارجية
في هذا الإطار، 4. ستارتكوم لم تضمن مايكروسوفت مصدر الشهادات الرئيسي في محرك البحث لديها.
السرية
إضافةً إلى ذلك، المشكلة تكمن في التأكد من صحة الصلة بين البيانات وكيان ما عندما تقدم البيانات لمصدر الشهادة(ربما من خلال شبكة إليكترونية)، وتكمن كذلك عندما يتطلب اعتماد شخص أو شركة أو برنامج وجود شهادة. هذا هو سبب أن المصادر التجارية للشهادة عادة ما تستعمل خليط من تقنيات صحة الهوية. في بعض أنظمة المشاريع، تنال صيغ محلية مثل Kerberos على شهادة يمكن أن تستعمل من قبل أطراف خارجية معتمدة.
من جانب آخر، 3. العقود المرتبطة بمعاملات إلكترونية وما عليها من تواقيع يجب أن تكون خاضعة للقوانين ونفاذه ولا يجب أن تُعزل عن القانون لأن تواقيع إلكترونية أو سجلات إلكترونية كانت مستعملة في تشكيل هذه المعاملات.
وفي هذا الصدد، 2. العقود المرتبطة بمعاملات إلكترونية وما عليها من تواقيع يجب أن تكون خاضعة للقوانين ونفاذه ولا يجب أن تُعزل عن القانون لمجرد أنها معاملات إلكترونية.
وفي هذا السياق، 1. التوقيع أو العقد أو أي سجل آخر مرتبط بصفقات مماثلة لا يمكن أن يرفض أو ينقض.
وفي السياق ذاته، استنادا إلى خط نقابة المحاميين الأمريكية في إدارة صفقات الإنترنت فإن النقاط الأولية للقوانين الفدرالية والدولية التي تشرع التوقيع الرقمي المعتمد في الولايات المتحدة الأمريكية تقود إلى «منع تعارض وانتهاك الأنظمة المحلية وتأكيد أن الكتابات الإلكترونية تحقق المتطلبات التقليدية المرتبطة مع الوثائق الورقية».
وفي هذا السياق، إضافة إلى ذلك فإن الإشارة الإلكترونية (E-Sign) والشيفرة الموحدة لعمل الصفقات الإلكترونية(UETA) تساعدان في تأكيد أن:
وفي هذا الصدد، كاتب العدل مطلوب في بعض الحالات ليتعرف شخصيا على الطرف المراد التصديق على توقيعه، هذا معيار أعلى من أن يبلغه الكثير من مصادرالشهادات.
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟