وكيل (حوسبة)
المحتويات
- مزايــا البروكسي
- بروكسي الويب
- وحدات خدمة البروكسي السري
- وحدات خدمة البروكسي الاعتراضي
- كيفية عمل البروكسي
- مســاوئ البروكــسي
- بروكسي التخزين
- أساليب المراوغة
- أجهزة بروكسي الويب المختصة بفلترة المحتويات
- البروكسي المقابل
- فلترة المحتوى
- وحدة خدمة بروكسي المفتوحة
- البروكسي الشفاف وغير الشفاف
- أنواع برامج البروكسي ووظائفها
- ماهو الوكيل المفتوح Open proxy
- البرامج المجانية مفتوحة المصدر
- برامج البروكسي مسجلة الملكية
- مخاطر استخدام وحدات خدمة بروكسي مجهولة
- وحدات خدمة البروكسي المزودة بلاحقة
- البروكسي الجبري
- ماهي مخاطر استخدام الوكيل المفتوح
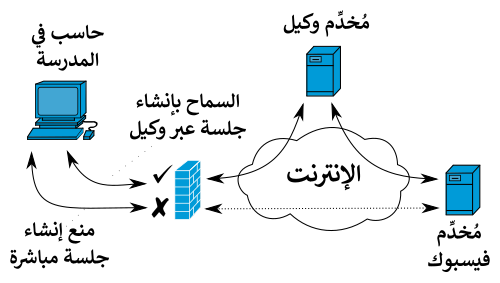
بدايةً، في شبكات الحاسوب، الوكيل أو المُفوِّض أو البروكسي هو نظام أو برنامج يعمل وسيطًا بين العميل (الحوسبة) والخوادم التي توفر الموارد المطلوبة. يستقبل الوكيل طلبات العملاء، ثم يمررها إلى الخادم المناسب، وقد يعيد الاستجابة إلى العميل بعد استلامها. ونتناول فيما يلي مزيدًا من التفاصيل.
ومن ناحية أخرى، علاوةً على ذلك، يمكن تثبيت وحدة خدمة بروكسي في جهاز الكمبيوتر المحلي الخاص بالمستعمل أو في مواضع أخرى متعددة بين جهاز المستعمل ووحدات الخدمة المستهدفة أو الإنترنت. أما البروكسي المعكوس فيعمل كواجهة استخدام من أجل زيادة سرعة تلبية الطلبات وتخزين المصادر المطلوبة (مثل صفحات الويب).
أسباب استخدام وحدات خدمة بروكسي:
من جانب آخر، ويمكن الإشارة إلى وحدة الخدمة البديلة باسم وحدة خدمة بروكسي أو يمكن الاكتفاء بكلمة بروكسي. فالجهاز الزبون يتصل بوحدة خدمة بروكسي للحصول على إحدى الخدمات سواء كانت ملف أو صفحة ويب أو الدخول على موقع ما أو الوصول إلى أي مصدر من أية وحدة خدمة أخرى. وعليه، تقوم وحدة خدمة البروكسي بتقييم الطلب المُقَدّم بحسب قواعد فلترة البيانات الخاصة بها. مثلًا، قد تقوم بفلترة البيانات حسب عنوان الآي بي أو، كما يطلق عليه أحيانًا، بروتوكول IP. وإذا تم التحقق من الطلب بعد مروره بعملية الفلترة، يقوم البروكسي بتوفير الطلب من خلال الاتصال بوحدة الخدمة ذات الصلة نيابةً عن الجهاز التابع. وقد تقوم وحدة خدمة البروكسي - اختياريًا - بتبديل طلب الجهاز التابع أو عملية الاستجابة الخاصة بوحدة الخدمة. وفي بعض الأحيان، قد توفر الطلب دون الاتصال بوحدة الخدمة المحددة؛ وذلك لأنها تقوم «بتخزين» رد وحدة الخدمة على الطلب. وفي هذه الحالة إذا أراد الجهاز التابع الحصول على الطلب نفسه فيما بعد، فإنها تقوم بتوفيره مباشرةً دون الحاجة للاتصال بوحدة الخدمة المحددة مرة أخرى.
في هذا الإطار، جدير بالذكر أن وحدات خدمة البروكسي التي تقوم بتمرير الطلبات وعمليات الاستجابة عليها دون تغييرهما تسمى عادةً Gateway (وتعني بوابة مرور تُسمى Tunneling Proxy (وهو بروكسي يعمل عن طريق إجراء عملية تضمين آمنة باستخدام بروتوكول SSL بين جهاز الكمبيوتر ووحدات الخدمة).
وفي السياق ذاته، عدم التعرف على الأجهزة وراء البروكسي وجعلها مجهولة (بغرض التأمين)
ومن جهة أخرى، زيادة سرعة الوصول إلى المصادر المطلوبة (بالاستفادة من خاصية التخزين الموجودة على وحدات خدمة البروكسي) - حيث تستعمل في الغالب لتخزين صفحات الويب التي توفرها وحدات خدمة الويب.
مزايــا البروكسي
من جانب آخر، ومن أهم مزايا مزود البروكسي أن الكاش المتوفر لديه يمكنه أن يخدم كل المستعملين، فإذا كان الموقع المطلوب، ذا جماهيرية كبيرة، ويطالعه عدد واسع من المستعملين، خلال فترة زمنية متقاربة، فإن المزود يحتفظ ضمن الكاش بنسخة عن صفحات هذا الموقع، ما يجعل عملية الرد على المستعمل الذي يطلب الصفحة، أسرع، بدون الحاجة لإرسال هذا الطلب إلى الإنترنت مرة أخرى، وهذا بدوره يوفر الوقت على المستعمل، ويؤمن سرعة جيدة في تنفيذ الطلب...
ومن جهة أخرى، كذلك تؤمن تدابير أمنية جيدة للتحكم بعمليات الاتصال بالإنترنت. فمن السهل، باستخدام البروكسي، تعريف الأشخاص المسموح لهم الاتصال بالإنترنت، وتحديد الخدمات التي يمكنهم استخدامها ويمكن لمدير الشبكة أن يحدد أيام أو ساعات يسمح خلالها بالأتصال بالإنترنت، أو أن يمنع الاتصال ببعض المواقع نهائياً...
بروكسي الويب
إضافةً إلى ذلك، اعتاد عملاء أمريكا أون لاين (AOL) على مرور طلباتهم ببروكسي موسع للعمل على «ضغط» أو تقليل التفاصيل في صور JPEG. وقد أدى هذا إلى زيادة سرعة الأداء، لكنه تسبب في حدوث عدد من المشكلات مثل الحاجة إلى وجود درجة وضوح أعلى في الصور أو الحصول على نتائج غير صحيحة نتيجة لعملية الضغط التي تحدث. وكان هذا هو السبب في وجود رابط "AOL Users Click Here" في الكثير من صفحات الويب في بداية استخدام شبكة الويب، وذلك لتخطي وحدة خدمة بروكسي الويب ولتجنب الأخطاء الناجمة عن استخدام نظام «الضغط».
من جهة ثانية، يطلق على البروكسي الذي يركز على بيانات شبكة الويب الدولية (WWW) «بروكسي الويب ـ Web proxy». والاستخدام الأكثر شيوعًا لبروكسي الويب هو استخدامه كذاكرة تخزين على الويب. توفر أغلب برامج البروكسي (مثل Squid) وسائل يمكن من خلالها منع الوصول إلى بعض عناوين المواقع (URL) المدرجة في القائمة السوداء وذلك لحجب هذه المواقع ـ الأمر الذي يُعرف باسم فلترة المحتوى. وتُستعمل مثل هذه البرامج في الشركات عادةً، على الرغم من أنه مع زيادة استخدام نظام التشغيل Linux في الشركات الصغيرة والمنازل كذلك، فإن الاستفادة من خدمة فلترة المحتوى التي يوفرها نظام Linux كذلك لم تعد تقتصر على الشركات الكبيرة فقط. هذا، ويقوم عدد من وحدات خدمة بروكسي الويب بإعادة تنسيق بعض صفحات الويب لكي تتناسب مع أغراض معينة أو جمهور محدد (مثل إمكانية عرضها على شاشات الهواتف المحمولة وأجهزة المساعد الشخصي الرقمي [PDA]).
وحدات خدمة البروكسي السري
علاوةً على ذلك، تحاول وحدات خدمة البروكسي السري (التي يطلق عليها أحيانًا بروكسي الويب) عمومًا جعل التصفح على شبكة الويب مجهول المصدر. وهناك أنواع عديدة ومختلفة من البروكسي السري. ويتمثل أحد أكثر هذه الأنواع شيوعًا في البروكسي المفتوح. ولأن هذا النوع عادةً من الصعب تعقبه، فإنه يعتبر مفيدًا بوجه خاص لمن يسعون إلى إخفاء هويتهم في أثناء الاتصال بالإنترنت، مثل المعارضين السياسيين أو حتى مرتكبي جرائم الإنترنت.
البروكسي المُعادي (Hostile Proxy)
وفي السياق ذاته، التحكم في الدخول على شبكة الإنترنت : تفرض بعض وحدات خدمة بروكسي إجراء تسجيل دخول قبل تصفح شبكة الإنترنت. ففي المؤسسات الكبيرة، يجب على المستعملين المصرح لهم بالدخول على شبكة الويب ملء بيانات تسجيل الدخول أولاً. وبهذا، يمكن للمؤسسة التحكم في استخدام الشبكة من قِبل المستعملين.
علاوةً على ذلك، إلى جانب الاستخدامات العديدة لأجهزة البروكسي، يمكن كذلك استخدامها في التجسس على البيانات التي تنتقل بين الأجهزة التابعة والشبكة. فكل صفحات الويب التي يتم الدخول عليها، وكذلك كل النماذج التي يتم تقديمها، يمكن رصدها وتحليلها من قِبل مشغل وحدة خدمة البروكسي. لهذا السبب، يجب دائمًا تبادل كلمات المرور الخاصة بخدمات الإنترنت (مثل البريد الإلكتروني والمعاملات المصرفية) عبر قناة اتصال مشفرة وآمنة، مثل بروتوكول SSL.
وحدات خدمة البروكسي الاعتراضي
في هذا الإطار، من الممكن في أحيان كثيرة الكشف عن استخدام هذا النوع من وحدات خدمة بروكسي عن طريق مقارنة عنوان بروتوكول الإنترنت الخارجي بالعنوان الظاهر لدى وحدة خدمة الويب الخارجية، أو عن طريق فحص رؤوس HTTP الخاصة بوحدة الخدمة الخارجية.
وفي السياق ذاته، يكثر استخدام البروكسي الاعتراضي في المؤسسات التجارية لمنع عدم الالتزام بسياسة الاستخدام المقبول وتخفيف العبء الإداري حيث لا يتطلب استخدامها تهيئة المتصفح الموجود على الأجهزة التابعة.
علاوةً على ذلك، وبالنسبة للبروكسي الاعتراضي ـ Intercepting proxy (الذي يعترض طريق الطلبات المرسلة ويقوم بتخزين الإجابات عليها، ويعيد استخدام هذه الطلبات المخزنة فيما بعد والمعروف كذلك باسم «البروكسي الشفاف ـ Transparent proxy» لأنه لا يخفي عنوان بروتوكول الإنترنت، وإنما يقوم بعمل ملحوظة بمن تم توجيهها إليه،) فإنه يقوم بربط وحدة خدمة البروكسي ببوابة المرور. فعمليات الاتصال التي يتم إجراؤها من قبل برامج التصفح الموجودة على الأجهزة التابعة عبر بوابة المرور يُعاد توجيهها عبر البروكسي دون أن يقوم الجهاز التابع بضبطها (أو حتى يكون على علم بوجودها).
كيفية عمل البروكسي
من جهة ثانية، 3-الأمان (firewall): يمكن أن يعمل البروكسي (كجدار ناري)، مثلاً على مستوى شبكة محلية خاصة بمؤسسة أو شركة فان هذا البروكسي يساعد على حماية هذه الشبكة من أي هجوم أو أعتداء خارجي على شبكتها.
وعلى صعيد آخر، البروكسي (proxy)هو عبارة عن تطبيق يتم تركيبه على أجهزة خادمة، عند ذلك يدعى باسم خادم البروكسي (proxy server)، وتعتمد عليه الشبكات الداخلية ومزودو خدمات الإنترنت والشركات عند تزويدها للخدمة لأي من مشتركيها، بحيث يعمل كوسيط بين مستعملي الشبكة والإنترنت، كذلك يعمل على عزل الشبكة عن الشبكة الخارجية العالمية (www) ويوفر لها السرعة والأمان (جدار حماية). ↵فمثلًا عند طلبنا لتصفح موقع معين يعمل البروكسي من خلال الوظائف التالية:
وعلى صعيد آخر، 1-التخزين (Caching): يتضمن البروكسي ذاكرة تخزين أو قاعدة بيانات كبيرة السعة من شأنها تقليل الزمن الللازم لتحميل صفحة من الشبكة إلى كمبيوتر الزبون، فعند طلبنا لموقع معين سيرسل هذا الطلب لخادم البروكسي (proxy server) الذي يبحث في هذه الذاكرة فإذا وجد ماهو مطلوب فأنه يعيد إرسالها للزبون، وفي حالة الإخفاق فأنه يجوب الشبكة العالمية باحثاً عما طلب منه بحيث يتم تخزينه لديه في البداية ومن ثم أرساله للزبون..
وعلى صعيد آخر، 2-الفلترة (filtering): كثير من الناس هذه الأيام يشكون من أن مواقع الويب المفضلة لديهم يتم حظرها سواء في العمل أو في المدرسة أو حتى في البلد كله، عرفت مالسبب؟ يتم كل هذا عن طريق عملية تنقيح يقوم بها البروكسي لبعض المواقع عن غيرها، بحيث يسمح بالوصول لبعض المواقع ويمنع المواقع الأخرى، وهو مايعرف بالمواقع المحجوبة..
مســاوئ البروكــسي
وعلى صعيد آخر، ذكرنا أنه يمكن من خلال البروكسي منع الوصول إلى صفحات معينة دون غيرها.إلا أن هناك سيئة أكثر سلبية للبروكسي وهي تتمثل في حصولنا أحياناً على صفحات قديمة أو ناقصة، من قاعدة بياناته. وتحدث المشكلة عندما ينقطع الاتصال خلال عملية جلب البروكسي لصفحة ما، أو عندما يلغي المستعمل طلبه، ففي هذه الحالة يُخزّن جزء من الصفحة في قاعدة بيانات البروكسي، ولكن يعتبرها البروكسي كاملة، ويرسلها إلى أي مستعمل يطلبها. ويتم تنظيف قاعدة بيانات البروكسي وإعادة تنظيمها يومياً، حيث تُمسح الصفحات التي يكون الطلب عليها في حده الأدنى وهذا يعني بقاء بعض الصفحات الناقصة في الكاش لعدة أيام.
بروكسي التخزين
في هذا الإطار، يعمل بروكسي التخزين ـ Caching proxy على زيادة سرعة تلبية طلبات الجهاز التابع عن طريق استرجاع المحتوى أو الاستجابة التي تم تخزينها بناءً على طلب سابق تقدم به الجهاز التابع نفسه أو حتى غيره من الأجهزة. هذا وتحفظ وحدات خدمة بروكسي التخزينية نسخًا محلية من المصادر التي يتكرر طلبها باستمرار، مما يسمح للمؤسسات الكبيرة بتقليل استخدام وتكلفة سعة نقل البيانات من شبكات الاتصال البعيدة بشكل ملحوظ مع الحفاظ على السرعة في الأداء. يمتلك أغلب مقدمي خدمات الإنترنت والشركات الكبيرة هذا النوع من وحدات الخدمة. جدير بالذكر أن أجهزة البروكسي يتم تصميمها لتُقدم أعلى أداء لمنظومة حفظ الملفات (في الغالب، باستخدام تقنية RAID التي توفر للمستعملين أعلى مستوى من تخزين البيانات وتقسيمها على محركات الأقراص الصلبة وكذلك تقنية Journaling وهو نظام تخزين يقوم بتسجيل أية تغييرات تحدث في الملفات والأدلة في سجلات يومية). وتحتوي هذه الأجهزة كذلك على نسخ محدثة من بروتوكول TCP المختص بتوفير وسيلة موثوقة لنقل البيانات عبر الإنترنت. وتجدر الإشارة هنا إلى أن وحدات خدمة بروكسي التخزينية تعتبر أول نوع من وحدات خدمة بروكسي عمومًا.
علاوةً على ذلك، هذا، ومن الاستخدامات المهمة الأخرى لوحدة خدمة بروكسي تقليل تكلفة المكونات الخاصة بالكمبيوتر. فقد تمتلك المؤسسة الواحدة عدة نظم على شبكة واحدة أو متصلة بوحدة خدمة واحدة، وذلك كي تمنع إمكانية اتصال كل نظام على حدة بشبكة الإنترنت. في مثل هذه الحالة، يمكن ربط الأنظمة المفردة ببروكسي واحد، بحيث تكون وحدة الخدمة البروكسي تلك متصلة بوحدة الخدمة الرئيسية.
علاوةً على ذلك، يحتوي كل من بروتوكول 1.0 HTTP وغيره من البروتوكولات التي تليه في الإصدار على الكثير من العناوين لتعريف المحتويات الثابتة (القابلة للتخزين) والتحقق من مدى حداثة المحتوى باستخدام ETAG (علامات ترميز تُستعمل للتحقق من إجراء تعديلات بمحتوى موقع ما من خلال المقارنة بين كيانين أو أكثر من نفس المصدر)، وكذلك باستخدام If-Modified-Since (لمعرفة ما إذا كان تاريخ آخر تعديل للموقع يتطابق مع التاريخ المسجل بذاكرة التخزين الخاصة بآخر تعديل بالموقع) وExpiry (التحقق من سلامة البيانات اعتمادًا على التاريخ)، وما إلى ذلك. وهناك نوع آخر من البروتوكولات مثل DNS الذي يدعم خاصية Expiry فقط الخاصة بالصلاحية ولا يحتوي خاصية التحقق من سلامة وصحة البيانات.
من جهة ثانية، وهناك بعض الجوانب السلبية التي تعيب بروكسي التخزين رديء التصميم (مثل عدم القدرة على استعمال خاصية توثيق المستعمل أي التحقق من هويته). وبعض المشكلات يتم التعبير عنها كالآتي: (وتُعرف باسم مشكلات HTTP Proxy/Caching).
أساليب المراوغة
وعلى صعيد آخر، يمكن للطلاب الوصول إلى المواقع المحجوبة (مثل شبكات التواصل الاجتماعي ومواقع الألعاب وغرف الدردشة والماسنجر والمواقع التي تقدم محتويات إباحية أو هجومية) باستخدام وحدات خدمة بروكسي تستعمل أساليب المراوغة.وبالسرعة نفسها التي يحجب بها برنامج الفلترة صفحات الويب الخاصة بوحدات خدمة بروكسي المستعملة للمراوغة، تظهر غيرها من الصفحات الأخرى. لكن في بعض الحالات، قد يظل الفلتر يعترض طريق البيانات المتدفقة إلى البروكسي المراوغ، وبالتالي فإن الشخص الذي يدير الفلتر تظل لديه القدرة على رؤية المواقع التي تتم زيارتها.
من جهة ثانية، يُقصد بأسلوب المراوغة (Circumventor) اختراق سياسات حجب مواقع معينة تفرضها بعض الجهات مستعملة في ذلك وحدات خدمة بروكسي. ومن المثير للسخرية، أن أغلب أساليب المراوغة تستعمل وحدات خدمة بروكسي – ويحدث ذلك على درجات متفاوتة من التعقيد.
من جانب آخر، يستعمل كذلك الأشخاص الذين يتم منعهم من الدخول على مواقع معينة في شبكة الويب بروكسي المراوغة.
من جانب آخر، وإحدى الطرق التي يمكن من خلالها التحايل على بروكسي حجب المواقع والمسئول عن فلترة المحتويات هي نقل البيانات مضمنة باستخدام بروتوكول آمن إلى بروكسي آخر (يتحكم فيها مستعمل يمتلك حق دخول غير مقيد على أي موقع على الإنترنت). وكثيرًا ما يتم ذلك عن طريق إنشاء اتصال آمن تكون فيه حزم البيانات المرسلة بتنسيق بروتوكول VPN أو بروتوكول SSH مضمنة داخل بروتوكول آخر ناقل (فيما يُعرف باسم Tunneling)، ليتم في النهاية فك تضمينها من قِبل الجهاز المستلم الذي يتم الدخول عليه من خلال أحد المنافذ المفتوحة.جدير بالذكر أن المنفذ رقم 80 يظل مفتوحًا دائمًا للسماح باستخدام HTTP، كما هو الحال بالنسبة للمنفذ رقم 443 الذي يظل مفتوحًا كذلك للسماح باستخدام HTTPS. ومن خلال استخدام التشفير، لا يكون فقط من الصعب كشف نقل البيانات المنقولة بطريقة Tunneling إلى وحدة خدمة بروكسي بعيدة - بشرط أن تكون وحدة خدمة البروكسي البعيدة نفسها مؤمّنة جيدًا - بل يكون من الصعب اعتراضها كذلك.
كذلك، كما يُستعمل كذلك بروكسي المراوغة بحيث يمكن لأي شخص في أي دولة أخرى من دول العالم لاستفادة من الخدمات التي تُقَدّم في دول معينة لمواطنيها فقط. مثلًا، يمكن الاستفادة من الخدمات المتاحة في دول بعينها فقط والتي يستطيع من خلالها المواطنون إعادة إنتاج وسائط معينة أو بث معين خاص بالويب.
ومن جهة أخرى، في بعض عمليات توصيف الشبكات، يتم إعطاء العملاء الذين يحاولون الوصول إلى وحدة خدمة بروكسي مستويات مختلفة من امتيازات الوصول تعتمد على مكان جهاز الكمبيوتر الخاص بهم أو حتى على عنوان ماك (MAC) الخاص بكارت الشبكة.ومع ذلك، إذا كان في وسع أحد الأشخاص الوصول إلى نظام باستخدام امتيازات دخول أعلى، فيمكنه استخدام هذا النظام كوحدة خدمة بروكسي يمكن للأجهزة التابعة الأخرى استخدامه للدخول على وحدة خدمة البروكسي الأصلية، وبالتالي تتغير امتيازات الدخول الخاصة بهم.
من جهة ثانية، جدير بالذكر أن بروكسي المراوغة يعتبر آمنًا في الغالب إلا في حالة واحدة وهي أن تكون مواقع الويب التي يُستعمل فيها هذا البروكسي يتم إدارتها من قِبل طرف ثالث غير موثوق به وغير مُعْلِن لنواياه - والتي قد تكون جمع بيانات شخصية عن المستعملين. ونتيجة لذلك، يُنصح المستعملون دائمًا بعدم إدخال أي بيانات شخصية أو مهمة، مثل أرقام بطاقات الائتمان أو كلمات المرور، في أثناء استخدامهم لهذا النوع من البروكسي.
إضافةً إلى ذلك، في سبتمبر 2007 أصدر معمل Citizen Lab تقريرًا يوضح فيه أنواع معينة من وحدات خدمة بروكسي التي تُستعمل في أغراض المراوغة، مثل ProxifyProxify وStupidCensorship ، وCGIProxy. http://www.jmarshall.com ويمكن بدلاً من ذلك، أن يتواصل المستعملون في دولة معينة مع أفراد آخرين بعيدًا عن نطاق المراقبة الذي يخضع له الإنترنت في هذه الدولة؛ وذلك باستخدام بروكسي من نوع سايفون http://psiphon.civisec.org أو Peacefire/Circumventor. http://peacefire.org. كما أن هناك أسلوب أكثر تطورًا يقترح استخدام برامج مجانية مثل أولتراسورف http://www.ultrareach.com وFreeGate، http://www.dit-inc.us أو استخدام غيرها من البرامج مدفوعة الأجر، مثل Anonymizer http://anonymizer.com وGhost Surf. http://tenebril.com هذا إلى جانب أنواع أخرى من البرامج المجانية لتضمين البيانات لنقلها بشكل آمن، مثل Gpass http:/ / gpass1.com وHTTP Tunnel http://www.http-tunnel.com وتطبيقات تضمين البيانات مدفوعة الأجر، مثل Relakks [https : / / www.relakks.com] وGuardster.- - وأخيرًا تقدم شبكات الاتصال السريJAP ANON http://anon.inf.tu-dresden.de/index_en.html وTor http://tor.eff.org وI2P http://www.i2p.net مجموعة كبيرة من الوسائل التي تمكن المستعملين من التصفح والتواصل بطريقة آمنة عبر شبكة الإنترنت.[8]
من جهة ثانية، وتعتمد عملية المراوغة في مضمونها على استخدام صفحة ويب تقوم بأخذ الموقع الممنوع وتحاول فتحه بالحيلة في موقع ويب آخر غير محظور ـ لتسمح للمستعمل بمشاهدة صفحاته المحجوبة. ويُعتبر أحد الأمثلة الشهيرة على ذلك بروكسي إلجوج الذي مَكّن المستعملين في الصين من الوصول إلى موقع جوجل بعد أن تم منعه هناك، لكن تختلف وحدة خدمة البروكسي هذه عن الأخرى ات بأنها صُممت لتجاوز عملية حجب واحدة.
أجهزة بروكسي الويب المختصة بفلترة المحتويات
في هذا الإطار، هناك الكثير من الأساليب التي يتم استخدامها في فلترة المحتوى بحسب ها، ومنها: الفلترة وفق عناوين مواقع معينة أو وفق قائمة حظر نظام أسماء النطاقات أو وفق التعبيرات المتكررة في عناوين المواقع URL regex)) أو الفلترة باستخدام معيار MIME أو بحسب تكرار كلمة رئيسية بعينها في المحتوى. جدير بالذكر أن بعض المنتجات عُرِف عنها استخدامها لتقنيات تختص بتحليل المحتوى من أجل البحث عن السمات المستعملة في الغالب من قِبل أنواع معينة من الجهات المزودة للمحتويات.
وعلى صعيد آخر، في كثير من الأحيان، يدعم البروكسي المختص بفلترة المحتويات خاصية توثيق المستعمل أو التحقق من هويته وذلك كوسيلة للتحكم في إمكانية الدخول على شبكة الويب. وهو عادةً ما ينشئ مجموعة من السجلات إما لإعطاء معلومات مفصلة عن عناوين المواقع التي يزورها بعض المستعملين أو لمراقبة إحصائيات استخدام الباندويدث (سعة نقل البيانات) عبر الإنترنت. قد يقوم هذا البروكسي كذلك بالاتصال ببرنامج مضاد للفيروسات يعتمد على Daemon و/أو بروتوكول ICAP، لتوفير الأمن والحماية من الفيروسات وغيرها من البرامج الضارة من خلال فحص المحتوى القادم قبل وصوله إلى الشبكة.
وفي هذا السياق، توفر وحدات خدمة بروكسي الويب المختصة بعملية فلترة المحتويات رقابة إدارية على المحتوى الذي يتم نقله من خلال البروكسي. ويشيع استخدام هذا النوع من البروكسي في المؤسسات التجارية وغير التجارية كذلك (وخاصةً في المدارس) لضمان استخدام الإنترنت بما يتفق مع سياسة الاستخدام المقبول. ولكن في أغلب الأحيان، يعمل الأفراد الذين يختلفون مع هذه السياسة على تنزيل واستخدام أنواع أخرى من البروكسي.
البروكسي المقابل
وفي هذا السياق، التأمين: يعتبر البروكسي المقابل بمثابة طبقة دفاع إضافية تستطيع توفير الحماية ضد بعض نظم التشغيل وبعض الهجمات التي تتم ضد وحدات خدمة الويب.ومع ذلك، فهي لا توفر حماية من الهجمات التي تتم ضد تطبيقات الويب أو الخدمة المقدمة نفسها ـ الأمر الذي يمثل أكبر تهديد في حد ذاته.
وعلى صعيد آخر، التشفير / SSL Acceleration: عند إنشاء مواقع ويب آمنة، لا يتم في الغالب إجراء عملية التشفير من خلال بروتوكول (SSL) باستخدام وحدة خدمة الويب نفسها، لكنها تتم بواسطة بروكسي مقابل يشتمل على جهاز SSL Acceleration. انظر Secure Socket Layer (SSL). علاوةً على ذلك، يمكن لوحدة الخدمة المضيفة أن توفر «بروكسي SSL» واحد فقط، لإجراء عملية تشفير باستخدام بروتوكول SSL لعدد كبير جدًا من وحدات الخدمة المضيفة. وبهذا، لا تكون هناك حاجة لوجود SSL Server Certificate لكل وحدة خدمة مضيفة. ومع ذلك، يتمثل الجانب السلبي في هذا الأمر في أن جميع وحدات الخدمة المضيفة التي تستعمل بروكسي SSL تضطر إلى الاشتراك في اسم DNS شائع أو عنوان بروتوكول إنترنت واحد في عمليات الاتصال التي تتم عبر بروتوكول SSL.
كذلك، حفظ المحتوى الثابت: يمكن للبروكسي المقابل تخفيف العبء الواقع على وحدات خدمة الويب عن طريق حفظ وتخزين المحتوى الثابت الموجود في بعض المواقع مثل الصور أو غيرها من المحتويات الرسومية الثابتة، وبالتالي، سيتم توفير هذه المحتويات عند طلبها دون الحاجة للاتصال بوحدة خدمة الويب المحددة.
إضافةً إلى ذلك، يقصد بمصطلح البروكسي المقابل أو العكسي ـ Reverse proxy هذا النوع من وحدات خدمة بروكسي الذي يتم تثبيته بين واحدة أو أكثر من وحدات خدمة الويب. وسُمي البروكسي بذلك الاسم لأنه يقوم مقام المرآة العاكسة لوحدة الخدمة الأولى وذلك بتخزين كل ما تنطوي عليه من محتويات لتحسين أداء شبكة الويب. وبذلك، تمر جميع البيانات القادمة من الإنترنت لتتجه إلى إحدى وحدات خدمة الويب عبر البروكسي المقابل. أما عن أهميته، فهناك الكثير من الأسباب التي تدعو لاستخدامه مثل:
ومن ناحية أخرى، ضغط المحتوى: يمكن للبروكسي المقابل أن تقوم بضغط المحتوى للإسراع من عملية التحميل.
كذلك، موازنة العبءـ Load balancing: يمكن لوحدات خدمة بروكسي العكسية توزيع العبء الناتج عن العدد الكبير من طلبات الاتصال على الكثير من وحدات خدمة الويب، بحيث تقوم كل وحدة خدمة منها بتنفيذ مهامها في نطاق التطبيق الخاص بها.وفي مثل هذه الحالة، فإن البروكسي المقابل قد يحتاج لإعادة كتابة عناوين المواقع في كل صفحة ويب (أي ترجمتها من عناوين المواقع المعروفة خارجيًا إلى عناوين المواقع الداخلية).
وعلى صعيد آخر، النشر عبر شبكة إكسترانت خاصة: يمكن للبروكسي المقابل المستعمل عبر الإنترنت أن يُستعمل كذلك في الاتصال بوحدة خدمة محمية داخل مؤسسة ما مع إتاحة الفرصة لأداء بعض المهام عن طريق الا تصال بشبكة إكسترانت بينما تظل وحدات الخدمة محمية.ولكن ينبغي توخي الحذر عند استخدام البروكسي المقابل بهذه الطريقة؛ إذ يجب اتخاذ إجراءات تأمين لحماية البنية الداخلية عندك في حالة أن تكون وحدة الخدمة هذه عرضة للهجمات من شبكة الإنترنت.
وفي السياق ذاته، توصيل الرد على مراحل: يقوم البروكسي المقابل بتقليل استخدام المصدر عن طريق تخزين محتوى الرد الذي أرسلته وحدة خدمة الويب ثم توصيله شيءًا فشيئًا للجهاز التابع البطئ. وهذا الأمر يعتبر مفيدًا بوجه خاص للصفحات التي يتم إنشاؤها ديناميكيًا.
فلترة المحتوى
ومن ناحية أخرى، جدير بالذكر أن أغلب شركات فلترة محتويات الويب تستعمل محرك بحث عبر الإنترنت يقوم بتخمين احتمالية انتماء محتوى ما إلى نوع معين (مثلًا، : "ربما تشتمل هذه الصفحة على محتويات إباحية بنسبة 70% ومحتويات رياضية بنسبة 40% ومحتويات إخبارية بنسبة 30%).لاحقًا، يتم تصحيح قاعدة البيانات الناتجة يدويًا بناءً على الشكاوى أو الأخطاء المعروفة في خوارزميات مطابقة للمحتوى.
في هذا الإطار، أما إذا افترضنا أن عنوان الموقع المطلوب مقبول وغير ممنوع، فإن وحدة خدمة البروكسي تقوم على الفور بإرسال المحتوى.عندئذٍ، يمكن استخدام فلتر ديناميكي عند مسار الإرجاع الخاص بصفحة الويب.فمثلًا، يمكن حجب ملفات الصور JPEG استنادًا إلى مواصفات الصور المحددة أو قد تقوم فلاتر اللغة باكتشاف وجود لغة غير مرغوب في وجودها بالمحتوى.وإذا تم رفض المحتوى، يتم عندئذٍ رد الطلب ولا يتم تخزينه.
إضافةً إلى ذلك، لا يمكن لبروكسي الويب المختص بفلترة المحتويات اكتشاف العمليات التي تتم عن طريق بروتوكول HTTP مُؤمّن.ونتيجة لذلك، فإن المستعملين الذين يريدون اجتياز فلترة المحتوى يقومون بالبحث على الإنترنت عن وحدات خدمة بروكسي HTTPS مفتوحة وسرية وشفافة. وعليه، يقوم المستعملون ببرمجة المتصفح الموجود على أجهزتهم ليحيل جميع الطلبات التي تمر عبر فلتر الويب إلى هذا البروكسي السري.وتباعًا يتم تشفير جميع هذه الطلبات باستخدام بروتوكول HTTP مؤمّن.على الجانب الآخر، لا يستطيع فلتر الويب تمييز هذه العمليات عن أي وصول قانوني لموقع ويب موقع خاص بالمعاملات المالية.وهكذا، يتبين أن هذا النوع من وحدات خدمة بروكسي يثبت فاعليته فقط في حالة وجود طلبات بسيطة وغير معقدة مثل المذكورة سابقًا.
وفي السياق ذاته، هناك الكثير من أماكن العمل والمدارس والكليات التي تقوم بحجب الدخول على بعض المواقع والخدمات على شبكة الإنترنت.ومن أجل القيام بذلك، يتم استخدام إما وحدة خدمة بروكسي مختصة بفلترة المحتويات (ويمكن الحصول على هذا النوع من وحدات خدمة البروكسي إما مجانًا أو مقابل دفع أجر)، أو باستخدام بروتوكول مثل ICAP الخاص بفلترة أو تهيئة المحتويات والذي يسمح باستخدام برامج إضافية للوصول إلى ذاكرة التخزين بأكملها.
من جانب آخر، علاوةً على ما سبق، تجدر الإشارة إلى وجود نوع خاص من وحدات خدمة بروكسي يسمى «بروكسي CGI». وهي عبارة عن مواقع ويب تتيح للمستعمل فرصة الدخول من خلالها على أي موقع محجوب. وتقوم هذه المواقع عمومًا باستخدام بي إتش بي أو واجهة المعابر العامة لتتمكن من العمل كوحدة خدمة بروكسي. وتُستعمل هذه الأنواع من البروكسي عادةً للدخول على مواقع الويب التي يتم حجبها في الشركات أو المدارس.ونظرًا لأن هذه الأنواع من البروكسي تقوم كذلك بإخفاء عنوان بروتوكول الإنترنت الخاص بالمستعمل عن مواقع الويب التي يدخل عليها من خلال هذا البروكسي، فإنه يتم استخدامه أحيانًا من أجل الحصول على درجة من السرية ـ الأمر الذي يطلق عليه Proxy Avoidance.
وفي السياق ذاته، يجب أن تمر الطلبات التي يتم إرسالها إلى الإنترنت عبر فلتر خاص بوحدة خدمة بروكسي خارجية أولاً. وتوفر الشركة التي تقدم خدمة فلترة محتوى شبكة الويب قاعدة بيانات مدرج فيها أنماط معينة من عناوين المواقع (تشتمل على التعبيرات المعتادة) ويرتبط فيها المحتوى بسمات معينة كذلك.ويتم تحديث قاعدة البيانات هذه أسبوعيًا عن طريق الاشتراك في خدمة التحديث التي يوفرها موقع الشركة، كما هو الحال بالنسبة للاشتراك في خدمة تحديث برامج الحماية من الفيروسات. ويقوم المدير المسئول عن إدارة خدمة فلترة المحتوى بحجب نطاق كبير من أنواع المحتويات المختلفة الموجودة على شبكة الإنترنت (مثل مواقع الرياضة أو المواقع الإباحية أو مواقع التسوق عبر الإنترنت أو مواقع المقامرة أو شبكات التواصل الاجتماعي).ويتم على الفور رفض الطلبات المشتملة على عناوين تتطابق مع أحد أنماط عناوين المواقع الممنوعة.
وحدة خدمة بروكسي المفتوحة
وفي السياق ذاته، يعتبر موضوع الفحص التلقائي للأجهزة التابعة التي تستعمل وحدات خدمة بروكسي المفتوحة مثيرًا للجدل من الناحية الأخلاقية. إذ يعتقد بعض الخبراء مثل فيرنون شرايفر أن هذا الفحص التلقائي يعادل اختراق الأجهزة التابعة المضيفة عن طريق فحص المنافذ المفتوحة (Portscanning) للأجهزة. بينما يعتقد آخرون أن مستعمل الجهاز التابع عندما يتصل بوحدة خدمة تقتضي شروط الاتصال بها الخضوع لهذا الفحص، فإنه يجب أن يبدي موافقته على إجراء هذا الفحص، وبالتالي فهذا الأمر لا يعد انتهاكًا أو تعديًا على خصوصياته.
إضافةً إلى ذلك، وتقوم مجموعات IRC ومشغلو البريد الإليكتروني بتشغيل تقنيةDNSBL لنشر قوائم عناوين بروتوكول الإنترنت التي يريد أن يتجنبها البعض والخاصة بأنواع معينة من وحدات خدمة بروكسي المفتوحة، مثل AHBL وCBL وNJABL وSORBS.
إضافةً إلى ذلك، قد يسيء البعض استخدام وحدات خدمة بروكسي المفتوحة (Open Proxy)، ولذلك فقد قام مديرو الأنظمة المختلفة بتطوير عدد من الأساليب التي يمكن من خلالها رفض الطلبات المقدمة من وحدات خدمة بروكسي المفتوحة. هذا، وتقوم الكثير من شبكات IRC تلقائيًا بفحص نظم الأجهزة التابعة الخاصة بالأنواع المعروفة من وحدات خدمة بروكسي المفتوحة. وبالمثل، يمكن توصيف وحدة خدمة البريد الإلكتروني لتفحص تلقائيًا رسائل البريد الإلكتروني المرسلة إلى وحدات خدمة بروكسي المفتوحة.
البروكسي الشفاف وغير الشفاف
كذلك، وعلى الجانب الآخر، فإن (Hypertext Transfer Protocol -- http://1.1 ) يعرض تعريفات مختلفة:
وفي هذا الصدد، 'البروكسي غير الشفاف ـ Non-Transparent Proxy': عبارة عن بروكسي يقوم بتعديل الطلب والاستجابة من أجل توفير بعض الخدمات المضافة لبرامج أو تطبيقات الجهاز التابع، مثل خدمات إضافة تعليقات من قٍبل المجموعات أو تحويل نوع الوسائط أو تقليل البروتوكول أو إجراء عملية فلترة بغرض السرية."
من جانب آخر، 'البروكسي الشفاف - Transparent Proxy': عبارة عن بروكسي لا يقوم بتعديل الطلب أو الاستجابة لأقصى مما هو مطلوب لبيانات لتوثيق وتعريف هوية وحدة خدمة بروكسي."
وفي السياق ذاته، في كثير من الأحيان، يحدث العكس ويُستعمل مصطلح «البروكسي الشفاف ـ Transparent Proxy» للإشارة بشكل خاطئ إلى «البروكسي الاعتراضي ـ Intercepting Proxy» (لأن الجهاز التابع لا يكون في حاجة إلى توصيف البروكسي ولا يمكنه معرفة أن طلباته تمر عبر بروكسي). يمكن تشغيل البروكسي الشفاف باستخدام بروتوكول WCCP الخاص بشركة «سيسكو». وهذا البروتوكول يكون موجود عند الموجه (Router) ويتم توصيفه من خلال ذاكرة التخزين ـ مما يسمح لذاكرة التخزين بتحديد المنافذ والبيانات التي ستُرسل إليها من قِبل الموجه عن طريق عمليات إعادة التوجيه. ومن الممكن أن تتم عملية إعادة التوجيه هذه من خلال إحدى الطريقتين التاليتين: GRE Tunneling (OSI Layer 3) أو MAC rewrites (OSI Layer 2.
أنواع برامج البروكسي ووظائفها
في هذا الإطار، تقوم وحدات خدمة بروكسي بتنفيذ واحدة أو أكثر من الوظائف التالية:
ماهو الوكيل المفتوح Open proxy
كذلك، ملقمات الوكيل المفتوحة (open proxy)هي تلك التي لا تتطلب كلمة مرور لتسجيل الدخول أو الاستخدام وبالتالي يمكن الوصول إليها من قبل أي شخص مستعمل للإنترنت دون معرفة المسؤول عن هذه المزودات للبروكسي.
البرامج المجانية مفتوحة المصدر
في هذا الإطار، إنجن إكس ووحدة خدمة البروكسي المقابل الذي يمكنه العمل كوحدة خدمة بروكسي من نوع بروتوكول مكتب البريد.
من جهة ثانية، WWWOFFLE: عبارة عن برنامج بروكسي تم تصميمه منذ منتصف تسعينيات القرن العشرين، ثم تم تطويره فيما بعد من أجل تخزين البيانات أون لاين (في أثناء الاتصال بالشبكة) لكي يمكن استخدامها لاحقًا أوف لاين (عند قطع الاتصال بالشبكة).
وفي السياق ذاته، Tinyproxy: عبارة عن بروكسي HTTP صغير الحجم من نوع Deamon ويعتبر مثاليًا إذا استُخدم مع نظم التشغيل POSIX.
من جهة ثانية، HAProxy: خادم بروكسي مفتوح المصدر يوفر خدمات خادم وكيل للتطبيقات المستندة إلى بروتوكولات TCP و HTTP.
إضافةً إلى ذلك، Privoxy: عبارة عن بروكسي ويب مفتوح المصدر ـ أي أن الكود البرمجي الخاص به متاح للتطوير مجانًا ويتميز بوجود سمات الحفاظ على الخصوصية وحجب الإعلانات.
ومن جهة أخرى، Apache HTTP Server: نوع من وحدات الخدمة التي يمكن توصيفها للعمل كوحدة خدمة بروكسي.
وعلى صعيد آخر، Pound (networking): عبارة عن برنامج بروكسي مقابل يعمل على موازنة العبء في شبكات الاتصال. كما أنه يمثل واجهة استخدام HTTPS front-end لوحدة/وحدات خدمة الويب.
من جانب آخر، Delegate (networking): عبارة عن بوابة مرور لتطبيق متعدد الأغراض أو وحدة خدمة بروكسي يتم تشغيلها على نظم تشغيل متعددة.
وفي هذا السياق، تور: عبارة عن نظام اتصال بالإنترنت مبني على البروكسي ويتميز بالحفاظ على سرية بيانات المستعمل.
إضافةً إلى ذلك، Ziproxy: عبارة عن برنامج بروكسي لا تتوفر فيه خاصية تخزين المحتوى، لكنه يمكن استخدامه كذلك من أجل زيادة سرعة الأداء. ذلك، حيث يعمل على إعادة ضغط الصور فضلًا عن تحسين كود HTML.
من جهة ثانية، آي 2 بي (متعدد التراخيص): عبارة عن شبكة لا مركزية شبيهة بوحدة خدمة بروكسي تقوم بحجب البيانات في أثناء نقلها عبر الإنترنت.
وفي السياق ذاته، Squid: عبارة عن وحدة خدمة بروكسي HTTP معروفة باستخدامها في نظامي تشغيل UNIX/Linux.
علاوةً على ذلك، PHProxy: يمثل هذا البرنامج أحد أقدم النصوص البرمجية المخصصة والمتعلقة بالبروكسي وأكثرها استخدامًا على الإنترنت.ولهذا، اعتمدت الكثير من النصوص البرمجية الأحدث الخاصة بالبروكسي على أساس برنامج PHProxy .
ومن جهة أخرى، : عبارة عن برنامج تم تصميمه للعمل كوحدة خدمة بروكسي مقابلة (عكسية) وتخزينية عالية الأداء.
برامج البروكسي مسجلة الملكية
إضافةً إلى ذلك، Charles: عبارة عن HTTP proxy / HTTP monitor / Reverse Proxy ويمكن استخدامه معFlash Remoting (AMF0 وAMF).
كذلك، TcpCatcher: عبارة عن وحدة خدمة بروكسي مجانية تعتمد على بروتوكولات TCP و HTTP(S) تستعمل في الأغراض التعليمية. هذا إلى جانب أنها تتيح للمستعمل تعديل حزم البيانات دون أن يؤثر ذلك على تنفيذ العمليات الأخرى.
وعلى صعيد آخر، Ideco Gateway: عبارة عن وحدة خدمة بروكسي متعددة البروتوكولات ومصممة خصيصًا للعمل على نظام Linux وتشتمل على أداة لتوصيف واجهة المستعمل الرسومية وتدعم NAT/VPN.
إضافةً إلى ذلك، بروتوكول SSH Secure Shell: يمكن توصيفه ليقوم بإخفاء بيانات المستعمل في أثناء الاتصال عن طريق إعداد بروكسي من نوع على الجهاز التابع، ثم تضمين البيانات ونقلها من خلال اتصال SSH.
وعلى صعيد آخر، HTTP-Tunnel: عبارة عن برنامج بروكسي مجاني للدخول إلى أي موقع محجوب، والوصول إلى تطبيقات IM الخاصة بالتراسل الفوري والألعاب.إلى جانب أنه يسمح لك بالدخول إلى أي موقع بحرية تامة باستخدام بروتوكولات SOCK وHTTP.
كذلك، AlchemyPoint: عبارة عن تطبيق ويب يمكن للمستعمل برمجته ويعمل كوحدة خدمة بروكسي تستعمل في إعادة كتابة صفحات الويب ورسائل البريد الإلكتروني ورسائل الماسنجر الفورية وغيرها من نظم الإرسال على الشبكة، بحيث تقوم بهذه المهمة دون أن يؤثر ذلك على تنفيذ العمليات الأخرى.
من جهة ثانية، yProxy: عبارة عن وحدة خدمة بروكسي NNTP تقوم بتحويل ملحقات الرسائل المشفرة بنظام yEnc إلى ملحقات مشفرة بنظام UUEncoding، إلى جانب استخدام دعم SSL client,
ومن جهة أخرى، Proxomitron: عبارة عن وحدة خدمة بروكسي ويب يمكن توصيفها بواسطة المستعمل. ويتم استخدامها لإعادة كتابة صفحات الويب دون أن يؤثر ذلك على تنفيذ العمليات الأخرى. هذا، ويُعتبر أبرز سماتها حجب رسائل الإعلانات إلى جانب الكثير من السمات والمميزات الأخرى.
إضافةً إلى ذلك، (المعروف سابقًا باسم Cacheflow's): يعمل SGOS الخاص ببرنامجBlue Coat's على الدخول على 15 بروتوكول بما فيها HTTPS/SSL. ويمكن استخدامه في الكثير من بيئات العمل بدايةً من مكتب فرعي إلى مؤسسة كبيرة.
إضافةً إلى ذلك، CGIProxy: عبارة عن نص برمجي للبروكسي يعتمد على الويب ومكتوب بلغة بيرل (Perl). وهو متاح مجانًا وليس للاستخدام التجاري.
- المراجع
- انظر كذلك
- خصوصية الإنترنت
- ذاكرة مخبئة
- بروتوكول نقل النص الفائق
إضافةً إلى ذلك، JAP: عبارة عن وحدة خدمة بروكسي محلية أو برنامج ويب يضمن سرية بيانات المستعمل ويتصل بسلسلة من وحدات خدمة البروكسي الخاصة بالعديد من المؤسسات المختلفة.
من جهة ثانية، SafeSquid: عبارة عن وحدة خدمة بروكسي HTTP1.1 تقوم بفلترة المحتوى بالكامل وتسمح بعمل توزيع حقوق الدخول للوصول إلى الإنترنت.
كذلك، وحدة خدمة Microsoft ISA: عبارة عن وحدة خدمة تم توصيفها من قِبل مايكروسوفت على أنها: «بوابة مرور تمثل تقنية متكاملة للتأمين». هذا إلى جانب أنها تتضمن بروكسي ويب للتخزين وبروكسي مقابل للتخزين وبرنامج حمايةـFirewall وشبكة اتصال افتراضية خاصةـVPN ونظام لترجمة عناوين بروتوكول الإنترنت المستعملة عبر الشبكة إلى عناوين مختلفة معروفة على شبكة أخرىـNAT وفلتر للمحتوى ونظام تشفير (SSL) وغير ذلك من المكونات الأخرى.
وفي السياق ذاته، Novell BorderManager: عبارة عن وحدة خدمة بروكسي ويب إلى جانب وحدة خدمة بروكسي عكسية وبرنامج حماية وشبكة افتراضية خاصة متطورة.
وفي السياق ذاته، CACHEbox: عبارة عن جهاز بروكسي للتخزين يستعمل بروتوكولات HTTP وHTTPS وFTP
إضافةً إلى ذلك، EZproxy: عبارة عن وحدة خدمة بروكسي ويب مصممة لإعادة كتابة عناوين الويب وتهدف في المقام الأول لتوفير إمكانية الوصول إلى المواقع التي تقوم بتوثيق المستعملين من خلال عنوان بروتوكول الإنترنت.
وفي هذا السياق، Zeus: يمكن استخدامه كبروكسي مقابل (Reverse proxy) وبروكسي توجيهي (Forward Proxy) ـ والبروكسي الأخير يعتبر من الأكثر استخدامًا ويُستعمل عمومًا في تمرير أو توجيه الطلبات من شبكة اتصال خاصة ومنفصلة إلى الإنترنت عبر برنامج حماية. ويعمل على نظم تشغيل Solaris وFreeBSD وLinux.
علاوةً على ذلك، وحدة خدمة بروكسي الويب Sun Java System: عبارة عن وحدة خدمة بروكسي تخزينية تعمل على وحدات خدمة Solaris وLinux وWindows التي تدعم بروتوكول http://https وفلاتر NSAPI I/O وإعادة التوصيف الديناميكي وSOCKSv5 ووالبروكسي المقابل.
من جانب آخر، 3proxy: عبارة عن وحدة خدمة بروكسي مجانية، كانت تعرف في السابق باسم 3APA3A، ويعمل على نظم التشغيل Windows وLinux/Unix.
ومن جهة أخرى، WinGate: عبارة عن وحدة خدمة بروكسي متعددة البروتوكولات إلى جانب نظام NAT solution الذي يعمل على حل المشاكل التي تواجهها الشبكات والذي يمكن استخدامه لإعادة توجيه أي نوع من البيانات في نظام التشغيل Microsoft Windows.
مخاطر استخدام وحدات خدمة بروكسي مجهولة
في هذا الإطار، باستخدام سلسلة من وحدات خدمة بروكسي التي لا تكشف عن هوية مرسل الطلب، من الممكن أن يؤدي هذا إلى جعل أنشطة المستعمل غامضة بالنسبة للجهة التي يرسل إليها الطلب.ومع ذلك، قد يكون المستعمل معرضًا لعملية تعقب بياناته التي يتم تركها في البروكسي، وهذا قد يؤدي إلى استخدامها أو تعقب أنشطة المستعمل.وإذا كانت السياسات المستعملة أو الجهات المسئولة عن وحدات خدمة البروكسي هذه غير معروفة، فإنه من الممكن أن يقع المستعمل ضحية لهذه الوسائل التي تعطيه شعورًا زائفًا بالأمان فقط لأن تلك التفاصيل تكون في الغالب بعيدة عن أنظار وأذهان المستعملين.
برامج البروكسي
من جهة ثانية، وخلاصة ذلك هي ضرورة توخي الحذر عند استخدام وحدات خدمة بروكسي مجهولة واستخدام الأنواع المعروفة فقط (مثلًا، عندما يكون تكون الجهة المالكة لها معروفة وموثوق فيها وتتبع سياسة واضحة فيما يتعلق بالحفاظ على سرية بيانات العملاء وغير ذلك من العوامل التي تدعم الاستخدام الآمن لمثل هذه المنتجات).أما إذا لم يكن هناك بد من استخدام وحدات خدمة بروكسي مجهولة، فيجب ألا يتم نقل أي معلومات شخصية عبرها (ما لم تكن منقولة عبر قناة اتصال مشفرة).
وعلى صعيد آخر، فضلًا عن ما سبق، هناك أمر آخر فيما يتعلق بوحدات خدمة البروكسي يعتبر مصدرًا للإزعاج أكثر من كونه خطرًا ألا وهو أن المستعملين يجدون أنفسهم ممنوعين من الدخول على مواقع ويب معينة - حيث يقوم عدد كبير من المنتديات ومواقع الويب بمنع استقبال بعض عناوين بروتوكول الإنترنت التي تخص وحدات خدمة بروكسي قامت في السابق بإرسال رسائل مزعجة (غير مرغوب فيها) إلى هذه المواقع والمنتديات أو رسائل مستفزة غير ذات صلة بما تتم مناقشته.
ومن جهة أخرى، من المعروف أنه عند استخدام وحدة خدمة بروكسي (مثلًا، بروكسي بروتوكول نقل النص الفائق السري) فإن جميع البيانات التي يتم إرسالها إلى وحدة الخدمة (مثلًا، وحدة خدمة HTTP في موقع ويب) يجب أن تمر أولاً عبر وحدة خدمة البروكسي قبل إرسالها إلى الخدمة، دون تشفير في الغالب الأعم.ولذلك، تكون المخاطرة المحتمل حدوثها عند القيام بهذا الأمر هي تسجيل وحدة خدمة البروكسي لكل ما يتم إرساله عبرها، بما في ذلك أسماء المستعملين وكلمات المرور غير المشفرة.
وحدات خدمة البروكسي المزودة بلاحقة
وفي السياق ذاته، يُمَكّن البروكسي المزود بلاحقة ـ (Suffix Proxy) المستعملين من الإطلاع على محتويات شبكة الويب من خلال إلحاق اسم وحدة خدمة البروكسي بعنوان الموقع الخاص بالمحتوى المطلوب الإطلاع عليه (مثلًا، "en.wikipedia.org.6a.nl ").
من جهة ثانية، هذا، ويعتبر البروكسي المزود بلاحقة أسهل في الاستخدام من البروكسي العادي.وقد ظهر مفهوم البروكسي المزود بلاحقة عام 2003 في شكل IPv6Gate، وفي عام 2004 في شكل Coral Content Distribution Network){البروكسي المزود بلاحقة ـ Suffix Proxy في أكتوبر عام 2008 بواسطة"6a.nl" .
البروكسي الجبري
وفي هذا الصدد، يثير مصطلح «البروكسي الجبري ـ Forced proxy» بعض الغموض. فهي يحمل في طياته اثنين من المعاني المتناقضة من حيث كونه «بروكسي اعتراضي» (لأن هذا النوع يقوم بفلترة جميع البيانات التي تمر عبر بوابة المرور الوحيدة المتاحة للدخول على الإنترنت)، ويعتبر في الوقت نفسه «بروكسي غير اعتراضي» (لأنه يجبر المستعمل على توصيف البروكسي ليتمكن من الدخول إلى الإنترنت).
في هذا الإطار، في بعض الأحيان، يكون من الضروري استخدام البروكسي الجبري نتيجة للمشاكل التي تحدث عند اعتراض طلبات بروتوكولي TCP وHTTP. مثلًا، يمكن أن يؤثر اعتراض طريق طلبات بروتوكول HTTP على إمكانية استخدام ذاكرة تخزين البروكسي. كما يمكنه أن يؤثر على آليات توثيق معينة بدرجة كبيرة. ويعود ذلك في الأساس إلى أن الجهاز التابع يعتقد أنه يتواصل مع وحدة خدمة، وبالتالي فإنه لا يمكن تمييز رؤوس الطلبات المطلوبة من قبل البروكسي عن الرؤوس التي قد تطلبها وحدة خدمة عليا في تسلسل وحدات الخدمة (وخاصةً رؤوس طلب ترخيص بالحصول على بيانات). كما أن مواصفات بروتوكول HTTP تمنع تخزين عمليات الاستجابة إذا كان الطلب يحتوي على رأس طلب ترخيص للحصول على بيانات.
ماهي مخاطر استخدام الوكيل المفتوح
وفي هذا الصدد، عند استخدام وكيل مفتوح فأن جهاز الكمبيوتر الخاص بك يجري إجراء اتصال مباشر إلى جهاز كمبيوتر آخر هو في الحقيقة مزود بروكسي أنت لا تعرف من هو المالك أو الذي يملك السيطرة على جهاز الكمبيوتر البعيد هذا أو ربما تم عمله من قبل قراصنة إنترنت، إذاً كنت تستعمل ملقمات الوكيل القوائم المفتوحة، هل يمكن أن تثق فيما بعد برسائل بريدك الإلكتروني وكلمات المرور أو غيرها من المعلومات الحساسة وتوثقها للشخص الذي يشغل الوكيل المفتوح. شخص ما يمكن أن يشاهد المعلومات التي يتم تناقلها عبر الشبكة.علاوةً على ذلك فأن جهاز الكمبيوتر الخاص بك يصبح أكثر عرضةً للأصابة بملفات التروجان و، وذلك عن طريق خلقك للمنافذ المفتوحة، التي تصبح ممرات سهلة المنال لقراصنة الإنترنت والهاكر، عبر جهازك عند استخدامك لمزود بروكسي مفتوح ومجهول المصدر والذي من الممكن إنه قد صمم لهذا الغرض أصلاً.
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟