إعلان خبيث
المحتويات
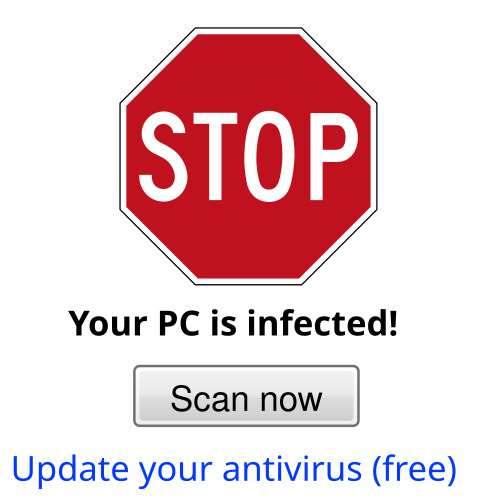
قبل الخوض في التفاصيل، إعلان خبيث هو استخدام الإعلان عبر الإنترنت لنشر برمجيات خبيثة. يتضمن ذلك عادةً إدخال إعلانات ضارة أو محملة برمجيات خبيثة في شبكات إعلانية وصفحات ويب مشروعة. نظرًا لأنه يمكن إدراج محتوى إعلاني في مواقع ويب رفيعة المستوى وذات سمعة طيبة، فإن الإعلانات الخبيثة توفر للمجرمين فرصة لتوجيه هجماتهم إلى مستعملي الويب الذين قد لا يشاهدون الإعلانات بطريقة أخرى، بسبب جدران الحماية أو المزيد من احتياطات السلامة أو ما شابه. تعد الإعلانات الخبيثة "جذابة للمهاجمين حيث 'يمكن نشرها بسهولة عبر عدد كبير من مواقع الويب المشروعة دون المساس بهذه المواقع بشكل مباشر'."
من جهة ثانية، كان الإيدز الطروادة أو برمجية الابتزاز رجل الحاسوب الآلي أول برمجية خبيثة على الإطلاق تم إنشاؤها لابتزاز الأموال وتم توثيقه في عام 1989. تم إصداره عبر قرص مرن ويمكن أن يحل محل AUTOEXEC.BAT في النظام. بحسب المصادر، تم إطلاق برمجة الابتزاز خلال مؤتمر الإيدز الذي عقدته منظمة الصحة العالمية في عام 1989. تم توزيعه على 20 ألف طبيب وباحث في مجال الإيدز الذين حضروا المؤتمر.
وفي السياق ذاته، يمكن أن يكون من الصعب للغاية مكافحة الإعلانات الخبيثة حيث يمكن أن تشق طريقها بهدوء إلى صفحة ويب أو إعلان على صفحة ويب وتنتشر دون علم: "الشيء المثير للاهتمام حول الإصابات الموصلة عبر الإعلانات الخبيثة هو أنها لا تتطلب أي إجراء من المستعمل (مثل النقر) لإختراق النظام ولا تستغل أي نقاط ضعف على موقع الويب أو الخادوم الذي يستضيفها... العدوى الموصلة عبر الإعلانات الضارة تنتقل بصمت عبر إعلانات صفحات الويب." إنه قادر على تعريض ملايين المستعملين للبرمجيات الخبيثة، حتى الأكثر حذرًا، وينمو بسرعة: "في عام 2012، تشير التقديرات إلى أن ما يقرب من 10 مليار ظهور للإعلان قد تعرض للخطر بسبب الإعلانات الخبيثة." يتمتع المهاجمون بمدى وصول واسع للغاية ويستطيعون تنفيذ هذه الهجمات بسهولة من خلال الشبكات الإعلانية. واجهت الشركات والمواقع الإلكترونية صعوبة في تقليل عدد هجمات الإعلانات الخبيثة، مما "يبدو أنه من غير المرجح أن يختفي ناقل الهجوم هذا قريبًا."
الملخص
ومن جهة أخرى، يمكن أن تصيب بعض الإعلانات الخبيثة حاسوب ضعيف حتى لو لم ينقر المستعمل مطلقًا على الإعلان (الذي يظهر بشكل عادي).
إضافةً إلى ذلك، تؤثر الإعلانات الخبيثة على كل جزء من سلسلة الإعلانات الرقمية بشكل مختلف. من المنصات إلى الناشرين، وصولاً إلى المستعمل النهائي الذي ربما كان ضحية لهجوم إعلاني ضار، الجميع يتأثر. غالبًا ما تستغل الإعلانات الخبيثة الشركات الجديرة بالثقة. أولئك الذين يحاولون نشر برمجيات خبيثة يضعون إعلانات "نظيفة" على مواقع جديرة بالثقة أولًا من أجل اكتساب سمعة جيدة، ثم يقومون لاحقًا ب "إدراج فيروس أو برمجية تجسس في النص البرمجي خلف الإعلان، وبعد ظهور عدوى فيروسية جماعية، يقومون بإزالة البرمجية الخبيثة"، وبالتالي إصابة جميع زوار الموقع خلال تلك الفترة الزمنية. غالبًا ما يكون من الصعب تتبع هويات المسؤولين مما يجعل من الصعب منع الهجمات أو إيقافها تمامًا، لأن "البنية التحتية للشبكات الإعلانية معقدة للغاية مع وجود الكثير من الاتصالات المرتبطة بين الإعلانات ووجهات النقر".
إضافةً إلى ذلك، عندما تقوم مواقع الويب أو ناشري الويب بدمج إعلانات فاسدة أو خبيثة في صفحاتهم دون قصد، يمكن أن تصاب الحواسيب بالعدوى قبل النقر وبعد النقر. من المفاهيم الخاطئة أن العدوى تحدث فقط عندما يبدأ الزائرون في النقر على أحد الإعلانات الخبيثة. "تتضمن أمثلة البرمجيات الخبيثة التي يتم النقر عليها مسبقًا تضمينها في النصوص البرمجية الرئيسة للصفحة أو التنزيلات غير المصرح بها. يمكن كذلك تشغيل البرمجيات الخبيثة تلقائيًا، كما هو الحال في عمليات إعادة التوجيه التلقائية، حيث يُنقل المستعمل تلقائيًا إلى موقع مختلف دون تفاعل المستعمل، والتي يمكن أن تكون ضارة كذلك في عرض الإعلان - حيث لا يزال من الممكن العثور على إعلان نظيف لا يحتوي على برمجيات خبيثة قبل أو بعد النقر (في بنائه وتصميمه). يمكن أن تصاب أثناء الاتصال. يمكن إخفاء النصوص البرمجية الضارة دون أن يتم اكتشافها ولا يكون لدى المستعمل أي فكرة عما سيأتي في طريقه. مثال على الإعلانات الخبيثة بعد النقر: "ينقر المستعمل على الإعلان لزيارة الموقع المعلن عنه، وبدلاً من ذلك يصاب مباشرةً أو إعادة توجيهه إلى موقع ضار. تخدع هذه المواقع المستعملين لنسخ الفيروسات أو برمجيات التجسس المتخفية عادةً في شكل ملفات." غالبًا ما تكون إعادة التوجيه مدمجة في الإعلانات عبر الإنترنت، وغالبًا ما يكون انتشار البرمجيات الخبيثة ناجحًا لأن المستعملين يتوقعون حدوث إعادة التوجيه عند النقر فوق أحد الإعلانات. تحتاج عملية إعادة التوجيه التي تتم فقط إلى الاختيار من أجل إصابة حاسوب المستعمل.
اجراءات وقائية
من جانب آخر، هناك الكثير من الاحتياطات التي يمكن للأشخاص اتخاذها لتقليل فرص تعرضهم للخداع من خلال هذه الإعلانات. يمكن أن يتم استغلال عيوب البرامج شائعة الاستخدام مثل أدوبي فلاش بلاير وأدوبي أكروبات وتصبح عرضة للهجمات، لذا من المهم تجنبها، أو على الأقل تحديثها باستمرار. يمكن للمستعملين كذلك تنزيل برمجية مكافحة الفيروسات التي تحمي من التهديدات وتزيل البرمجيات الخبيثة من أنظمتهم. يمكن للمستعملين كذلك دفع الشركات ومواقع الويب لمسح الإعلانات قبل تنشيطها على صفحات الويب الخاصة بهم. يمكن للمستعملين كذلك استخدام برمجية منع الإعلانات لتجنب تنزيل برمجيات خبيثة موجودة في الإعلانات أو إضافة متصفح محددة للتنبيه عن وجود حملات إعلانية ضارة.
طالع كذلك
التاريخ
علاوةً على ذلك، في عام 2010، انطلقت الإعلانات الضارة. أشار محللو التسويق كليك زي إلى أن تحالف الثقة عبر الإنترنت قد حدد مليارات الإعلانات الصورية عبر 3500 موقعًا تحمل برمجيات خبيثة. في نفس العام، قام تحالف الثقة عبر الإنترنت بتشكيل فريق عمل مشترك لمكافحة الإعلانات الخبيثة. في عام 2011، تعرض سبوتيفاي لهجوم إعلاني خبيث، كانت هذه واحدة من الحالات الأولى للتنزيل غير المصرح به، حيث لا يضطر المستعمل حتى إلى النقر على إعلان ليصاب بالبرمجيات الخبيثة. أضافت شركة سيمانتك الإعلانات الضارة كقسم في تقرير تهديدات أمن الإنترنت لعام 2013 في عام 2012. استعملت شركة سيمانتك برنامج فحص عبر سلسلة من مواقع الويب واكتشفت أن نصفها مصاب بالإعلانات الخبيثة. في عام 2012، تعرضت صحيفة لوس أنجلوس تايمز لهجوم إعلاني ضخم لإصابة المستعملين. كان يُنظر إليها على أنها جزء من حملة عامة للإعلان الخبيث لضرب بوابات الأخبار الكبيرة - واستمرت هذه الإستراتيجية في السنوات اللاحقة من خلال الهجمات على موقع huffingtonpost.com وصحيفة نيويورك تايمز . استمرت الكثافة المتزايدة للإعلانات الخبيثة في سنة 2013، عندما تم شن حملة إعلانية كبيرة ضد ياهو، أحد أكبر منصات الإعلانات بزيارات شهرية تبلغ 6.9 مليار. استند استغلال البرامج الضارة إلى هجوم الويب الشائع الاستخدام البرمجة العابرة للمواقع، وهو رقم ثلاثة من بين أفضل عشرة أنواع من هجمات الويب التي حددها مشروع أمان تطبيقات الويب المفتوحة (OWASP). أصاب الهجوم أجهزة المستعملين ببرمجية الابتزاز كربتووول ، وهو نوع من البرمجيات الخبيثة التي تبتز الأموال من المستعملين عن طريق تشفير بياناتهم ووضع فدية تصل إلى 1000 دولار في عملة بيتكوين، تُدفع في سبعة أيام، لفك تشفير البيانات. في سنة 2014، كانت هناك حملات إعلانية كبيرة على شبكات الإعلانات دبل كلك وزيدو . تأثرت بوابات إخبارية مختلفة، بما في ذلك تايمز إسرائيل وهندوستان تايمز. كما هو الحال في الهجمات السابقة، تضمنت الجريمة الإلكترونية كربتووول باعتبارها إصابة ببرمجيات خبيثة. يُعتقد أن هذه الموجة من الإعلانات الضارة قد جلبت أكثر من مليون دولار من أموال الفدية عن طريق إصابة أكثر من 600 ألف حاسوب.
وفي هذا الصدد، كانت أول مشاهدات مسجلة للإعلانات الخبيثة في أواخر عام 2007 وأوائل عام 2008. استند التهديد إلى ثغرة أمنية في برنامج أدوبي فلاش (وهو أمر استمر حتى أواخر عام 2010 ) وأثر على عدد من المنصات بما في ذلك ماي سبيس وإكسايت ورابسودي. في عام 2009، تبين أن النسخة الإلكترونية من مجلة نيويورك تايمز كانت تعرض إعلانًا كان جزءًا من عملية نقر احتيالي أدت إلى إنشاء شبكة روبوتات من الحواسيب المصابة بالبرمجية الخبيثة، أُطلق عليها اسم شبكة باهاما الروبوتية والتي أصبحت فيما بعد تُستعمل لتنفيذ النقرات الاحتيالية على إعلانات الدفع مقابل النقر في جميع أنحاء الويب. تم اختراق شريط لافتة صحيفة نيويورك تايمز في عطلة نهاية الأسبوع من 11 إلى 14 سبتمبر، مما دفع بعض القراء إلى رؤية إعلانات تخبرهم بأن أنظمتهم مصابة وتحاول خداعهم لتثبيت برمجية أمن احتيالية على حواسيبهم. وبحسب المتحدثة باسم ديان ماكنولتي، فإن "الجاني اتصل بالصحيفة باعتباره معلنًا وطنيًا وقدم إعلانات مشروعة على ما يبدو لمدة أسبوع"، وتم تحويل الإعلانات إلى تحذير من الفيروسات فيما بعد. قامت صحيفة نيويورك تايمز فيما بعد بتعليق إعلانات الجهات الخارجية لمعالجة المشكلة، بل ونشرت نصائح للقراء بخصوص هذه المشكلة على مدونتها التكنولوجية.
كذلك، بحسب تقرير التهديدات الصادر عن مكافي في فبراير 2015، بدأت الإعلانات الخبيثة في النمو بسرعة على منصات الأجهزة المحمولة في أواخر عام 2014 وأوائل عام 2015. علاوةً إلى ذلك في عام 2015، كانت هناك حملات إعلانية ضارة على إيباي وأنسرز دوت كوم وtalktalk.co.uk وwowhead.com، من بين مواقع أخرى. تضمنت الحملات انتهاكات لشبكات الإعلانات، بما في ذلك دبل كلك. كان هناك كذلك تقرير عن احتمالية أول حملة "إعلان سياسي خبيث" قام بها نشطاء موالون لروسيا، والتي كانت تعتمد على شبكة روبوتات، والتي أجبرت فيما بعد أجهزة المستعملين على زيارة مواقع زائفة كانت تدر عائدات إعلانية للناشطين. وانتهى الأمر بالمستعملين كذلك في الكثير من مقاطع الفيديو الدعائية المؤيدة لروسيا.
وعلى صعيد آخر، في سنة 2021، تم اكتشاف عصابة برمجية إبتزاز آرإيفل بكونها مدرجة بالدفع في نتائج بحث Google لتقديم ملفات خبيثة إلى الضحايا. حملات إعلانية خبيثة بمنح أموال نقدية أو عملات معماة مع ممثلين يتنكرون في هيئة شخصيات مشهورة بما في ذلك مستر بيست وإيلون ماسك وآخرين شوهدوا عبر الكثير من المنصات الإعلانية ومواقع التواصل الاجتماعي. في سنة 2022، ظهرت تقارير عن إعلانات أصلية على بحث جوجل تتنكر في شكل صفحات تنزيل برمجيات مختلفة (في كثير من الأحيان برمجيات مفتوحة المصدر)، مما دفع المستعملين إلى تنزيل برمجيات إبتزاز أو سرقة المعلومات أو إعادة توجيههم إلى دعم فني احتيالي بدلًا من ذلك.
اختطاف نقرات
- هندسة اجتماعية (أمن)
- هجوم سلسلة التوريد
- احتيال الدعم الفني
- هجوم حفرة الري
الأنواع والأوضاع
وفي هذا الصدد، تنزيل غير مصرح به هو نشاط تنزيل ملف ضار دون موافقة المستعملين أثناء زيارتهم لموقع ويب
إضافةً إلى ذلك، ن خلال زيارة مواقع الويب المتأثرة بالإعلانات الخبيثة، يتعرض المستعملون لخطر الإصابة. يوجد الكثير من الطرق المختلفة المستعملة لإدخال إعلانات أو برمجيات خبيثة في صفحات الويب:
علاوةً على ذلك، يمكن أن يتم تعديل النص في إعلان أصلي ليشمل ارتباطات تشعبية ضارة مرتبطة بالمحتوى
- عناصر تحكم ويب التي يمكن من خلالها إعادة التوجيه إلى موقع ضار
- إطارات iframe مخفية تنشر برمجيات خبيثة في مواقع الويب
- استغلال شبكات توصيل المحتوى لمشاركة برمجيات خبيثة
- لافتات ضارة على مواقع الويب
وفي هذا السياق، إعلانات منبثقة لتنزيلات خادعة، مثل برمجيات أمن احتيالية التي تقوم بتثبيت برمجيات خبيثة على الحاسوب
إعلانات الجهات الخارجية على صفحات الويب
من جهة ثانية، تطبيقات الجهات الخارجية، مثل المنتديات ومكاتب المساعدة وإدارة علاقات العملاء وأنظمة إدارة المحتوى
كذلك، إعلان عبر الهاتف المحمول من خلال عروض ترويجية عبر الرسائل النصية القصيرة
المزيد من الأمثلة على الإعلانات الخبيثة
في هذا الإطار، وقعت الكثير من مواقع الويب ومصادر الأخبار الشهيرة ضحية للإعلانات الخبيثة وتم وضع إعلانات خبيثة على صفحات الويب أو عناصر واجهة المستعمل الخاصة بها دون قصد، بما في ذلك Horscope.com ونيويورك تايمز وسوق لندن للأوراق المالية وسبوتيفاي وذي أنيون.
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟