توقيع رقمي
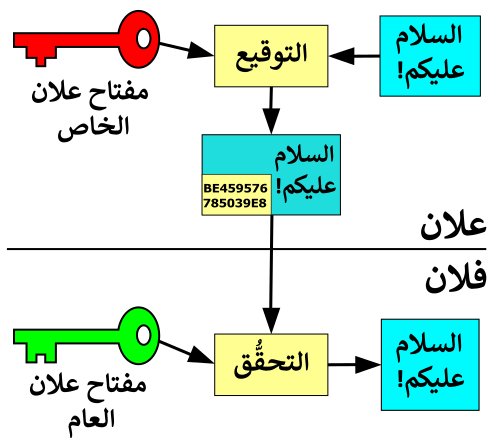
على سبيل التعريف، التوقيع الرقمي أو البصمة الرقمية هي نوع من أنواع علم التعمية، وهو يستعمل لمحاكاة خصائص الأمان بشكله الرقمي وليس بشكله العادي (المكتوب). إن التوقيع الرقمي كالتوقيع المكتوب أي يستعمل للمصادقة على صحة مضمون الملف الموقع عليه والذي يسمى عادة الرسالة. يمكن أن تكون هذه الرسالة على شكل بريد إلكتروني أو عقد معين أو حتى رسالة معقدة مرسلة ببروتوكول معين. وتعرض الأقسام التالية جوانب أخرى من الموضوع.
تاريخياَ
ال RSA الإساسية تستعمل على الشكل التالي:
في هذا الإطار، يوجد مفتاح واحد للخرق يعطى لمخترق النظام المفتاح العام للتعريف فقط.
وفي هذا الصدد، عام 1984 قام كل من غولدواسير، ميكالي ورونالد رايفست بتقديم وتعريف متطلبات الأمان للتوقيع الرقمي، فقاموا لوضع هرمية لخرق النظام:
وفي السياق ذاته، يوجد رسالة واضحة لمخترق البرنامج، يعطى للمخترق تواقيع صحيحة لأنواع عديدة من الرسائل المعروفة من مخترق النظام ولكن لا يختارها.
وفي السياق ذاته، كما ذكرنا سابقاً، هذا البرنامج ليس آمناً تماماً، وبالتالي فإنه يتوجب لمنع الخرق أن يطبق أولاً دالة هاش تشفيرية للرسالة ثم تطبق ال RSA التي تم ذكرها أعلاه. هذا النموذج يكون آمناَ في ال oracle module.
- يوجد رسالة مختارة من مخترق النظام.
- كما أنهم وضعوا إيضاً هرمية لنتائج خرق النظام:
- تزوير لكل أنواع الرسائل.
- تزوير لكل معنى في الرسائل يختارها خارق النظام.
إضافةً إلى ذلك، تم تطوير التواقيع الرقمية بعد نموذج ال RSA فظهرت نماذج مثل توقيع مثل توقيع اللامبورت، توقيع ميركل ورابن.
وفي هذا الصدد، كانت التواقيع الرقمية الأولية تستعمل نماذج مماثلة وكانت تتضمن استخدام تبديل ال trapdoor مثل نموذج ال RSA. إن عائلة تباديل ال Trapdoor تتضمن تركيبات معينة يسهل حسابها باتجاه متقدم ولكن يصعب جداً حسابها بالاتجاه المعاكس.
علاوةً على ذلك، يمكن النظر إلى تركيبات ال Trapdoor كمفتاح عام في أنظمة التشفير أو التعمية بحيث يكون العامل أو المؤشر هو المفتاح العام وال trapdoor هو المفتاح الخاص ويكون التشفير موازياً للإتجاه المتقدم وفك التشفير موازياً للإتجاه المعاكس.
علاوةً على ذلك، لاحقًا قام كل من رونالد ريفست وآدي شامير بابتكار خوارزميات ال خوارزمية آر إس إيه ليستعمل للتوقيع الرقمي الأولي البرنامج الأول الذي تم توثيقه والإعلان عنه كان مع لوتس نوتس عام 1989 والذي استعمل خوارزميات ال خوارزمية آر إس إيه.
ومن جهة أخرى، كما أنه يمكن النظر إلى تباديل ال trapdoor على أنها مماثلة لنماذج التواقيع الرقمية بحيث يكون حساب الإتجاه المعاكس بالمفتاح السري على أنه توقيع وحساب الإتجاه المتقدم للتأثر من صحة التوقيع. لهذا السبب يمكن وصف التواقيع الرقمية على أنها مبنية على المفتاح العام لأنظمة التشفير، بحيث يكون التوقيع مساوٍ لفك التشفير والتأكد من صحته مساوٍ للتشفير. ولكن هذه ليست الطريقة الوحيدة لحساب التواقيع الرقمية.
علاوةً على ذلك، في المقالة المشهورة «اتجاهات جديدة في علم التعمية» يقوم كل من ويتفلد ديفي ومارتن هيلمن بوصف أهمية التوقيع الرقمي بالرغم من أسفهما لم يؤكدا بشدة على وجود وكثرة استعمال هذا النوع من التواقيع.
كيفية تزوير التواقيع الرقمية
- هناك أسباب معينة لتوقيع قسم من هذه الرسالة (hash) وليس الرسالة كلها:
- فعاليته: يكون التوقيع أصغر باعتباره يكون لقسم محدد فقط وليس لكل الرسالة.
- تطابقه مع برامج أخرى مثل ال RSA.
كذلك، يمكن للمزور أن يختار توقيعاً عشوائياً ويستعمل إجراءات التأكد من صحته ليجد الرسالة التي تعود لهذا التوقيع.
من جهة ثانية، عند التطبيق لا يستعمل هذا النوع من الإمضاء مباشرة ولكن يتم تجزيء هذه الرسالة إولاً ثم التوقيع عليها، وبالتالي فإن هذا التجزئ ينتج مفتاح التجزئة (hash function) وبذلك فإنه لا يؤدي إلى فرق.
ومن جهة أخرى، مصداقيته: بحال عدم استعمال مفتاح التجزئة فإنه يجب تقسيم النص الذي يتم التوقيع عليه إلى أجزاء صغيرة جداً وبالتالي فإنه يتعذر على متلقي الرسالة أن يفهم أويتلقى هذه الإجزاء.
فوائد التوقيع الرقمي
من جهة ثانية، قيمة الخوارزميات: بعض مفاتيح الخوارزميات غير آمنة وقد تم إثبات خرق البعض منها.
ومن ناحية أخرى، «بمعنى أن التوقيع الرقمي يثبت صحة المرسل وليس صحة البيانات الموجودة بالرسالة»
وفي السياق ذاته، إن بروتوكولات التوقيع الرقمي لا تعطي تأكيداً واضحاً عن التاريخ والوقت الذي تم فيهما توقيع الملف. إن الموقع قد أو قد لا يضع ختم التاريخ على الملف أو يمكن أن يكون الملف نفسه متضمناً التاريخ، ولكن قارئ هذا الملف يمكن أن يشك بمصداقية وصحة هذا التاريخ.
وفي هذا الصدد، المفتاح الخاص يجب أن يبقى سري وبالتالي فإنه إذا عرضه أحد الفرق فإن هذا الفريق يستطيع أن
من جهة ثانية، قيمة التنفيذ: تنفيذ وتطبيق خوارزميات مع أخطاء لن يؤدي إلى أي نتيجة.
3. ارتباط التوقيع الرقمي بختم التاريه والتوقيت الصحيح:
1. المصداقية:
2. عامل الثقة والنزاهة:
ومن ناحية أخرى، بالرغم من أن الرسائل تتضمن معلومات عن كيان أو محتوى الرسالة فإن في أغلب الوقت لا تكون هذه المعلومات دقيقة، وبالتالي فإنه بالتوقيع الرقمي يمكن المصادقة على مصدر هذه الرسالة.
ومن ناحية أخرى، إن للتوقيع الرقمي متطلبات معينة مسبقة له والتي بدونها يصبح هذا التوقيع بدون أي قيمة قانونية.
في هذا الإطار، إن على المستعملين وعلى برامجهم أن تكون متبعة للبروتوكول بحرفيته. يهذه الأحوال يمكن من خلاله إثبات من إرسل الرسالة والتأكد من صحة مضمونها.
يصدر ويقلد أي توقيع.
وفي هذا الصدد، يمكن لباعث أو متلقي الرسالة أن يكون بحاجة للتأكد أو الثقة بأنه لم يتم المساس بالمعلومات خلال عملية الإرسال. وبما أن عملية التشفير تخفي مضمون الرسالة فإنه لا يمكن التغيير فيها، إذا كانت الرسالة موقعة رقمياً فإن إي تغيير فيها سيشكك يمصداقية التوقيع.
الوضع الحالي (القانوني والتطبيقي)
ومن ناحية أخرى، أهمية هذه المصادقة تظهر جلياً في المستندات المالية، مثلًا إذا قام فرع لبنك ببعث رسالة إلى الفرع الرئيسي يطلب فيها تغيير حساب معين، قإذا لم يتأكد الفرع الرئيسي أن مصدر مرسل الرسالة مصرح له بإصدار هذه المعلومات فتغيير هذا الحساب يعتبر خطأً فادحاً.
تعريف
ومن ناحية أخرى، التواقيع الرقمية تستعمل عادة لتنفيذ التواقيع الإلكترونية بينما العكس ليس صحيحاً لأن ليس كل التواقيع الإلكترونية تستعمل التواقيع الرقمية.
- عميلة إنتاج التوقيع وإعطائه المفتاح الخاص.
- التحقق من صحة المفتاح ثم قبوله أو رفضه.
- النتيجة العامة لهذه العملية تسمى التوقيع الرقمي.
من جهة ثانية، إنتاج أو توليد المفتاح الخاص واختياره من مجموعة من المفاتيح وتتضمن المفتاح الخاص أو السري للمستعمل.
من جانب آخر، إن التوقيع الرقمي يستعمل لخلق نوع من الأساس للمفتاح العام بحيث يكون هذا المفتاح للمستعمل مرتبط بوثيقة وهوية رقمية محددة تصدرها سلطة معينة، وبالتالي فإنه من خلال هذه العملية ترتبط بشكل وثيق معلومات خاصة عن المستعمل (الاسم، العنوان، رقم الهاتف ..) بمفتاح عام فيصبح هذا المفتاح العام نوع من أنواع التعريف أو الهوية الخاصة للمستعمل.
من جهة ثانية، للتوقيع الرقمي في بعض البلدان مثل الولايات المتحدة والاتحاد الأوروبي أهمية قانونية. إن القوانين المتعلقة بالتوقيع الإلكتروني ليست واضحة بينما يتعلق بتعمية أو تشفير التوقيع الرقمي وبالتالي تبقى قانونية هذه التواقيع غير محددة وغير واضحة.
إن للتوقيع الرقمي ثلاث خوارزميات :
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟