حوسبة سرية
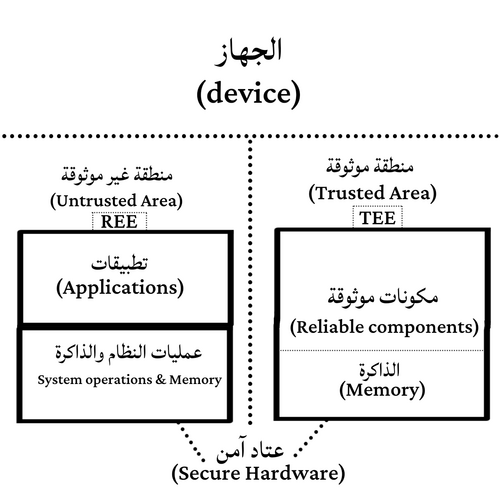
في البداية، الحوسبة السرّية (بالإنجليزية: Confidential Computing) هي تقنية ابتُكرت لحماية الخصوصية بشكل أكبر في مرحلة معالجة البيانات (Data in Use)، وتهدف - حسب قولهم - إلى تشجيع قادة الشركات وعامة الناس على تخزين بياناتهم الحساسة داخل بيئة آمنة وموثوقة (TEE)، على عكس البيئات الاعتيادية الغنية مثل "REE" التي تطبّق خصائص الذاكرة الأساسية. تعمل البيئات الموثوقة (TEEs) على تخصيص "جيب" خاص بها في الذاكرة (Memory) والعتاد المُعالِج (Hardware) نفسه وفي المعالج الأساسي (CPU)، لا يمكن - حسب قولهم - لأي برنامج أن يدخل أو يعدّل أو يرى أية عملية معالجة داخل البيئة، يعود أصل الفكرة النظري إلى ورقة بحثية في عام 1978، بعنوان: "On Data Banks and Privacy Homomorphisms" كتبها علماء الحاسوب: رونالد ريفست (Ronald Rivest)، عدي شامير (Adi Shamir)، ومايكل ديرتوزوس (Michael Dertouzos)، وفيها أن تكون البيانات محمية فيزيائيًا، ومُشفرة لمنع تسريبها أثناء الاستخدام. ونتناول فيما يلي مزيدًا من التفاصيل.
خصائص البيئة الموثوقة
من جانب آخر، تتكون بيئة خاصة لكل بائع أو شركة، ولكل بيئة مميزات وأشكال مختلفة من العتاد، مثل نوع Intel (SGX) والأنواع المختلفة من نطاق الثقة (TDX)، رغم الإختلاف النوعي في الخصائص، لكنها كلها تشترك في الهدف، هناك مخاوف من أنها قد لا تحمي بعض الهجمات، أبرزها هجوم القناة الجانبية (Side-channel attacks).
اتحاد الحوسبة السرية
المراجع
وفي هذا السياق، تشكّل اتحاد الحوسبة السرية (CCC) في عام 2019، للتقدّم استباقيًا على تحديثات اللائحة العامة لحماية البيانات (GDPR)، ويضم أكثر من 40 (أربعين) شركة تجارية، وتكوّن الاتحاد من مجموعات ومجموعات فرعية ضمن مؤسسة لينكس (Linux)، وعلى الرغم من اتحاد الشركات، يبقى الإختلاف مهم لئلا تتزامن الثغرات.
التطبيق
كذلك، يتم الاتصال السحابي وفق شروط صارمة نسبيًا. قبل بدء أي اتصال لاسلكي بين العميل والخادم، يُطبَّق التحقق عن بُعد (Remote Attestation)؛ إذ يتحقق العميل رقميًا من صحة وسلامة البيئة السحابية والبرمجيات السليمة قبل الاتصال بها. وعندما يتم الاتصال، تنشئ البيئة قناة مشفرة (Secure Channel) تعمل من طرف إلى طرف (End-to-End) عبر مفاتيح تشفير فائقة، بحيث لا يستطيع أي برنامج خارج البيئة تنفيذ أي معالجة للبيانات، بما في ذلك المشرف الافتراضي (Hypervisor) أو موظفو مزود الخدمة السحابية.
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟