رمز الأمان
المحتويات
- مهاجمة
- خرق القواعد
- رموز برامج تسجيل الدخول مرة واحدة
- الرموز المنفصلة
- الخسارة والسرقة
- رمز كلمة المرور الثابتة
- الرموز المتصلة
- الأنواع المادية
- المراجع العامة
- أنواع كلمات المرور
- رموز NFC
- الرموز غير التلامسية
- رموز البلوتوث
- الرموز القابلة للبرمجة
- رمز التحدي والاستجابة
- التوقيع الرقمي
- رمز كلمة المرور غير المتزامن
- رمز كلمة المرور الديناميكي المتزامن
- البطاقات الذكية
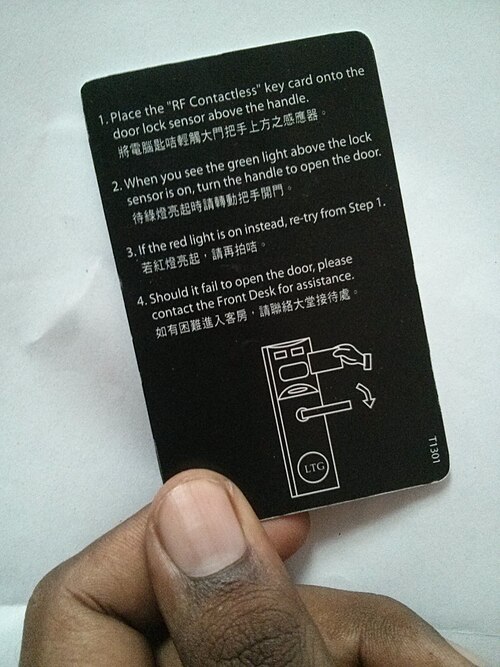
قبل الخوض في التفاصيل، رمز الأمان هو جهاز محيطي يستعمل للوصول إلى مورد مقيد إلكترونيًا. يُستعمل الرمز إلى جانب كلمة المرور أو بدلاً منها. تتضمن أمثلة رموز الأمان بطاقات المفاتيح اللاسلكية المستعملة لفتح الأبواب المغلقة، أو رمز مصرفي يستعمل كمصادق رقمي لتسجيل الدخول إلى الخدمات المصرفية عبر الإنترنت، أو توقيع المعاملات مثل التحويلات البنكية. وتعرض الأقسام التالية جوانب أخرى من الموضوع.
ومن جهة أخرى، يمكن استخدام رموز الأمان لتخزين المعلومات مثل كلمات المرور، أو المفاتيح التشفيرية المستعملة لإنشاء التوقيعات الرقمية، أو البيانات البيومترية (مثل بصمات الأصابع). تتضمن بعض التصميمات عبوات مقاومة للتلاعب، في حين قد تتضمن تصميمات أخرى لوحات مفاتيح صغيرة للسماح بإدخال رقم التعريف الشخصي (PIN) أو زر بسيط لبدء روتين توليد مع بعض القدرة على العرض لإظهار رقم المفتاح الذي ولد. تستعمل الرموز المتصلة مجموعة متنوعة من الواجهات بما في ذلك USB، أو الاتصالات قريبة المدى (NFC)، أو تحديد الترددات الراديوية (RFID)، أو البلوتوث. تتمتع بعض الرموز بإمكانيات صوتية مصممة للأشخاص الذين يعانون من ضعف البصر.
مهاجمة
علاوةً على ذلك، أي نظام يسمح للمستعملين بالمصادقة عبر شبكة غير موثوقة (مثل الإنترنت) يكون عرضة لهجمات الرجل في المنتصف. في هذا النوع من الهجمات، يعمل المهاجم بمثابة "وسيط" بين المستعمل والنظام الشرعي، ويطلب إخراج الرمز المميز من المستعمل الشرعي ثم يقدمه إلى نظام المصادقة نفسه. نظرًا لأن قيمة الرمز صحيحة رياضيًا، تنجح عملية المصادقة ويُمنح المحتال حق الوصول. في سنة 2006، كان سيتي بنك ضحية لهجوم عندما أصبح مستعملو الأعمال المجهزون برموز الأجهزة ضحايا لعملية تصيد احتيالي كبيرة مقرها أوكرانيا.
خرق القواعد
كذلك، في سنة 2012، قام فريق البحث في Prosecco في INRIA Paris-Rocquencourt بتطوير طريقة فعالة لاستخراج المفتاح السري من الكثير من أجهزة التشفير PKCS #11. وثقت هذه النتائج في التقرير الفني INRIA RR-7944، المعرف hal-00691958، ونشرت في CRYPTO 2012.
رموز برامج تسجيل الدخول مرة واحدة
إضافةً إلى ذلك، تستعمل بعض أنواع حلول تسجيل الدخول الفردي (SSO)، مثل تسجيل الدخول الفردي للمؤسسات، الرمز لتخزين البرامج التي تسمح بالمصادقة السلسة وملء كلمة المرور. نظرًا لأن كلمات المرور مخزنة على الرمز، فلا يحتاج المستعملون إلى تذكر كلمات المرور الخاصة بهم وبالتالي يمكنهم اختيار كلمات مرور أكثر أمانًا، أو تعيين كلمات مرور أكثر أمانًا لهم. عادةً ما تخزن أغلب الرموز تجزئة تشفيرية لكلمة المرور بحيث تظل كلمة المرور محمية في حالة تعرض الرمز للخطر.
الرموز المنفصلة
إضافةً إلى ذلك، لا تحتوي الرموز المنفصلة على اتصال فعلي أو منطقي بجهاز الكمبيوتر العميل. إنها لا تتطلب عادةً جهاز إدخال خاص، وتستعمل بدلاً من ذلك شاشة مدمجة لعرض بيانات المصادقة المُولدة، والتي يدخلها المستعمل بنفسه يدويًا عبر لوحة المفاتيح أو لوحة المفاتيح الرقمية. الرموز المنفصلة هي النوع الأكثر شيوعًا من رموز الأمان المستعملة (عادةً بالاشتراك مع كلمة مرور) في المصادقة الثنائية للتعريف عبر الإنترنت.
الخسارة والسرقة
من جهة ثانية، أبسط نقطة ضعف في أي حاوية كلمة مرور هي سرقة الجهاز أو فقدانه. يمكن تقليل فرص حدوث ذلك، أو حدوثه دون علم، من خلال تدابير أمنية مادية مثل الأقفال أو المقود الإلكتروني أو مستشعر الجسم والإنذار. يمكن جعل الرموز المسروقة عديمة الفائدة باستخدام المصادقة الثنائية. بشكل عام، من أجل المصادقة، يجب إدخال رقم التعريف الشخصي (PIN) مع المعلومات التي يوفرها الرمز في نفس وقت إخراج الرمز.
رمز كلمة المرور الثابتة
علاوةً على ذلك، يحتوي الجهاز على كلمة مرور مخفية فعليًا (غير مرئية للمستعمل)، ولكن تُرسل لكل مصادقة. هذا النوع عرضة لهجمات الإعادة.
الرموز المتصلة
وفي السياق ذاته، الرموز المتصلة هي رموز يجب أن تكون متصلة فعليًا بالكمبيوتر الذي يستعمله المستعمل للمصادقة. تنقل الرموز في هذه الفئة معلومات المصادقة تلقائيًا إلى كمبيوتر العميل بمجرد إجراء اتصال فعلي، مما يلغي الحاجة إلى قيام المستعمل بإدخال معلومات المصادقة يدويًا. ومع ذلك، لاستخدام رمز متصل، يجب تثبيت جهاز الإدخال المناسب. أكثر أنواع الرموز المادية شيوعًا هي البطاقات الذكية ورموز USB (وتسمى كذلك مفاتيح الأمان )، والتي تتطلب قارئ بطاقات ذكية ومنفذ USB على التوالي. على نحو متزايد، أصبحت رموز FIDO2، المدعومة من قبل مجموعة المواصفات المفتوحة FIDO Alliance، شائعة لدى المستهلكين مع دعم المتصفحات السائدة بدءًا من عام 2015 وبدعم من مواقع الويب الشهيرة ومواقع التواصل الاجتماعي.
من جانب آخر، يستعمل البعض واجهة ذات غرض خاص (مثلًا مفتاح التشغيل المشفر الذي نشرته وكالة الأمن القومي الأمريكية). يمكن كذلك استخدام الرموز كبطاقة هوية تحتوي على صورة. يمكن كذلك أن تعمل الهواتف المحمولة وأجهزة المساعد الرقمي الشخصي (PDA) كرموز أمان مع البرمجة المناسبة.
وفي السياق ذاته، صُممت بطاقات الكمبيوتر القديمة للعمل بشكل أساسي مع أجهزة الكمبيوتر المحمولة. تُفضل بطاقات الكمبيوتر من النوع الثاني كرمز لأنها نصف سمك النوع الثالث.
كذلك، يُعتبر منفذ مقبس الصوت طريقة عملية نسبيًا لإنشاء اتصال بين الأجهزة المحمولة، مثل iPhone وiPad وAndroid، والملحقات الأخرى. الجهاز الأكثر شهرة هو ما يسمى بـ Square، وهو قارئ بطاقات الائتمان لأجهزة iOS وAndroid.
الأنواع المادية
علاوةً على ذلك، بدلاً من ذلك، هناك شكل آخر من الرموز المتاحة على نطاق واسع لسنوات عديدة وهو الجهاز المحمول الذي يتواصل باستخدام قناة خارج النطاق (مثل الصوت أو الرسائل القصيرة أو USSD).
علاوةً على ذلك، ومن التطبيقات ذات الصلة جهاز الدونجل المطلوب من قبل بعض برامج الكمبيوتر لإثبات ملكية البرنامج . يُوضع الدونجل في جهاز الإدخال ويقوم البرنامج بالوصول إلى جهاز الإدخال/الإخراج المعني للسماح باستخدام البرنامج المعني.
علاوةً على ذلك، لا تحتاج رموز الأمان البسيطة إلى أي اتصال بجهاز كمبيوتر. تحتوي الرموز على شاشة مادية؛ يقوم المستعمل المسجل ببساطة بإدخال الرقم المعروض لتسجيل الدخول. تتصل الرموز الأخرى بالكمبيوتر باستخدام تقنيات لاسلكية، مثل البلوتوث. تنقل هذه الرموز تسلسل المفاتيح إلى العميل المحلي أو إلى نقطة وصول قريبة.
من جانب آخر، توفر الحلول التجارية من قبل مجموعة متنوعة من البائعين، ولكل منهم تطبيق خاص به (وغالبًا ما يكون حاصلًا على براءة اختراع) لميزات أمان مستعملة بشكل مختلف. أُعتمدت تصميمات الرموز التي تلبي معايير أمان معينة في الولايات المتحدة باعتبارها متوافقة مع FIPS 140، وهو معيار أمان فيدرالي. في بعض الأحيان، يُنظر إلى الرموز التي لا تحتوي على أي نوع من الشهادات على أنها مشبوهة، لأنها غالبًا لا تلبي معايير الأمان الحكومية أو الصناعية المقبولة، ولم تخضع لاختبارات صارمة، ومن المرجح أنها لا تستطيع توفير نفس مستوى الأمان التشفيري مثل حلول الرموز التي دُققت تصميماتها بشكل مستقل من قبل وكالات خارجية.
وفي هذا السياق، يمكن أن تحتوي الرموز على شرائح ذات وظائف تتراوح من البسيطة للغاية إلى المعقدة للغاية، بما في ذلك طرق المصادقة المتعددة.
وفي هذا الصدد، هناك رموز أخرى تُوصل بالكمبيوتر وقد تتطلب رقم التعريف الشخصي (PIN). اعتمادًا على نوع الرمز، سيقوم نظام تشغيل الكمبيوتر فيما بعد إما بقراءة المفتاح من الرمز وإجراء عملية تشفير عليه، أو يطلب من البرنامج الثابت للرمز إجراء هذه العملية.
المراجع العامة
US Personal Identity Verification (PIV)
روابط خارجية
أنواع كلمات المرور
ومن ناحية أخرى، تحتوي جميع الرموز على بعض المعلومات السرية المستعملة لإثبات الهوية. هناك أربع طرق مختلفة يمكن من خلالها استخدام هذه المعلومات:
رموز NFC
ومن جهة أخرى، يمكن أن تعمل رموز الاتصال قريب المدى (NFC) المدمجة مع رمز Bluetooth في أوضاع متعددة، وبالتالي تعمل في حالة الاتصال وعدم الاتصال. تعمل مصادقة NFC عند الاقتراب من مسافة أقل من . يربط بروتوكول NFC المسافات القصيرة بالقارئ بينما يعمل اتصال Bluetooth على توفير البيانات باستخدام الرمز لتمكين المصادقة. علاوةً على ذلك، عندما لا يكون رابط البلوتوث متصلاً، قد تقوم الرمز بخدمة معلومات المصادقة المخزنة محليًا في وضع تقريبي لقارئ NFC وتتحرر من الوضع الدقيق إلى موصل.
الرموز غير التلامسية
من جهة ثانية، على عكس الرموز المتصلة، تشكل الرموز غير التلامسية اتصالاً منطقيًا بجهاز الكمبيوتر العميل ولكنها لا تتطلب اتصالاً فعليًا. إن عدم الحاجة إلى الاتصال الجسدي يجعلها أكثر ملاءمة من الرموز المتصلة وغير المتصلة. ونتيجة لذلك، أصبحت الرموز غير التلامسية خيارًا شائعًا لأنظمة الدخول بدون مفتاح وحلول الدفع الإلكترونية مثل Mobil Speedpass، الذي يستعمل تقنية RFID لنقل معلومات المصادقة من رمز سلسلة المفاتيح. ومع ذلك، فقد أثيرت مخاوف أمنية مختلفة حول رموز RFID بعد أن اكتشف الباحثون في جامعة جونز هوبكنز ومختبرات RSA أن علامات RFID يمكن اختراقها واستنساخها بسهولة.
من جانب آخر، هناك عيب آخر وهو أن عمر البطارية للرموز غير التلامسية قصير نسبيًا؛ عادةً ما يكون 5 إلى 6 سنوات فقط، وهو عمر منخفض مقارنة برموز USB التي قد تدوم لأكثر من 10 سنوات. ومع ذلك، تسمح بعض الرموز بتغيير البطاريات، مما يقلل التكاليف.
رموز البلوتوث
كذلك، يُستعمل الاتصال ثنائي الاتجاه لتبادل البيانات المعاملاتية لإجراءات المصادقة الأكثر تطوراً.
في هذا الإطار، توفر بروتوكولات Bluetooth Low Energy دورة حياة بطارية طويلة الأمد للنقل اللاسلكي.
وفي هذا الصدد، هناك مزيج آخر يتمثل في استخدام بطاقة ذكية لتخزين كميات أكبر من بيانات الهوية محليًا ومعالجة المعلومات كذلك. وهناك رمز آخر وهو رمز BLE بدون تلامس يجمع بين التخزين الآمن والإصدار الرمزي لبيانات اعتماد بصمة الإصبع.
وفي السياق ذاته، في وضع التشغيل USB، يتطلب تسجيل الخروج العناية بالرمز أثناء توصيله ميكانيكيًا بمقبس USB. الميزة في وضع التشغيل عبر البلوتوث هي خيار الجمع بين تسجيل الخروج ومقاييس المسافة. تُعد المنتجات المعنية، بحسب مفاهيم المقود الإلكتروني.
وفي السياق ذاته، غالبًا ما تُدمج رموز البلوتوث مع رمز USB، وبالتالي تعمل في حالة الاتصال وعدم الاتصال. تعمل مصادقة البلوتوث عند الاقتراب من مسافة أقل من . عندما لا يعمل رابط البلوتوث بشكل صحيح، يمكن إدخال الرمز في جهاز إدخال USB ليعمل.
في هذا الإطار، يعد نقل بيانات هوية البلوتوث المتأصلة هو الأقل جودة لدعم المصادقة.
وفي هذا الصدد، على الرغم من ذلك، فإن التحكم في قوة ناقل الحركة الأوتوماتيكي يحاول تقدير المسافة الشعاعية. يتوفر الهروب بعيدًا عن خوارزمية التحكم في طاقة البلوتوث القياسية لتوفير معايرة على الحد الأدنى المطلوب من طاقة النقل.
الرموز القابلة للبرمجة
نقاط الضعف
إضافةً إلى ذلك، تُسوق الرموز القابلة للبرمجة كبديل "مباشر" لتطبيقات الهاتف المحمول مثل Google Authenticator (miniOTP). يمكن استخدامها كبديل لتطبيق الهاتف المحمول، وكذلك بالتوازي كنسخة احتياطية.
رمز التحدي والاستجابة
وفي السياق ذاته، باستخدام التشفير بالمفتاح العام، من الممكن إثبات امتلاك مفتاح خاص دون الكشف عن هذا المفتاح. يقوم خادم المصادقة بتشفير التحدي (عادةً رقم عشوائي، أو على الأقل بيانات تحتوي على بعض الأجزاء العشوائية) باستخدام مفتاح عام؛ ويثبت الجهاز أنه يمتلك نسخة من المفتاح الخاص المطابق من خلال توفير التحدي الذي فُك تشفيره.
وعلى صعيد آخر، تتغير كلمات المرور المتزامنة مع الوقت والمستعملة لمرة واحدة باستمرار عند فترة زمنية محددة؛ مثلًا، مرة واحدة كل دقيقة. للقيام بذلك، يجب أن يكون هناك نوع من المزامنة بين رمز العميل وخادم المصادقة. بالنسبة للرموز غير المتصلة، تُجرى مزامنة الوقت هذه قبل توزيع الرمز على العميل. تقوم أنواع الرموز الأخرى بالمزامنة عند إدخال الرمز في جهاز الإدخال. المشكلة الرئيسية مع الرموز المتزامنة مع الوقت هي أنها قد تصبح غير متزامنة بمرور الوقت. ومع ذلك، فإن بعض هذه الأنظمة، مثل SecurID من RSA، تسمح للمستعمل بإعادة مزامنة الخادم مع الرمز، في بعض الأحيان عن طريق إدخال الكثير من رموز المرور المتتالية. كما أن أغلبها لا يمكن أن تحتوي على بطاريات قابلة للاستبدال ولا تدوم أكثر من 5 سنوات قبل الحاجة إلى استبدالها - لذا فهناك تكلفة إضافية. يستعمل نوع آخر من كلمات المرور لمرة واحدة خوارزمية رياضية معقدة، مثل سلسلة التجزئة، لتوليد سلسلة من كلمات المرور لمرة واحدة من مفتاح مشترك سري. تعتبر كل كلمة مرور فريدة من نوعها، حتى لو كانت كلمات المرور السابقة معروفة. خوارزمية OATH مفتوحة المصدر هي خوارزمية موحدة؛ تخضع الخوارزميات الأخرى لبراءات اختراع أمريكية. من الواضح أن كل كلمة مرور غير متوقعة ومستقلة عن الكلمات السابقة، حيث لن يتمكن الخصم من تخمين كلمة المرور التالية، حتى مع معرفة كل كلمات المرور السابقة.
التوقيع الرقمي
وفي هذا السياق، يُعد التوقيع الرقمي بمثابة نظير إلكتروني للتوقيع بخط اليد، ويجب إنشاؤه باستخدام مفتاح خاص لا يعرفه إلا الشخص المخول بالتوقيع، مما يضمن أصالة الهوية وسلامة البيانات. تتيح الرموز التي تسمح بإنشاء وتخزين مفاتيح خاصة بشكل آمن على متن الطائرة إمكانية التوقيعات الرقمية الآمنة، ويمكن استخدامها كذلك لمصادقة المستعمل، حيث يعمل المفتاح الخاص كذلك كدليل على هوية المستعمل.
- انظر كذلك
- المصادقة
- المُصدِّق
- وحدة أمان الأجهزة
- إدارة الهوية
- مبادرة المصادقة المفتوحة
- التوقيع المحمول
- المصادقة متعددة العوامل
- المصادقة المتبادلة
- فوطة للاستخدام مرة واحدة
- تسجيل الدخول مرة واحدة
- رمز البرنامج
- مراجع
علاوةً على ذلك، لكي تتمكن الرموز من تحديد هوية المستعمل، يجب أن تحتوي جميع الرموز على نوع ما من الأرقام الفريدة. لا تُعد جميع الأساليب مؤهلة تمامًا لتكون توقيعات رقمية بحسب بعض القوانين الوطنية. لا يمكن استخدام الرموز التي لا تحتوي على لوحة مفاتيح مدمجة أو واجهة مستعمل أخرى في بعض سيناريوهات التوقيع، مثل تأكيد معاملة مصرفية بناءً على رقم الحساب المصرفي الذي سيحول الأموال إليه.
رمز كلمة المرور غير المتزامن
من جانب آخر، تُنشئ كلمة مرور لمرة واحدة دون استخدام ساعة، إما من خلال لوحة لمرة واحدة أو خوارزمية تشفير.
رمز كلمة المرور الديناميكي المتزامن
وفي السياق ذاته، يُستعمل المؤقت لتدوير مجموعات مختلفة أُنتجت بواسطة خوارزمية تشفير. يجب أن يكون لدى الرمز وخادم المصادقة ساعات متزامنة.
البطاقات الذكية
علاوةً على ذلك، تستعمل الكثير من الرموز المتصلة تقنية البطاقة الذكية. يمكن أن تكون البطاقات الذكية رخيصة جدًا (نحو عشرة سنتات) وتحتوي على آليات أمنية مثبتة (كما تستعملها المؤسسات المالية، مثل بطاقات النقد). ومع ذلك، فإن الأداء الحسابي للبطاقات الذكية غالبًا ما يكون محدودًا إلى حد ما بسبب استهلاك الطاقة المنخفض للغاية ومتطلبات عامل الشكل فائق النحافة.
من جهة ثانية، توفر رموز USB المستندة إلى البطاقة الذكية والتي تحتوي على شريحة بطاقة ذكية في الداخل وظائف رموز USB والبطاقات الذكية. إنها تتيح مجموعة واسعة من حلول الأمان وتوفر قدرات وأمان البطاقة الذكية التقليدية دون الحاجة إلى جهاز إدخال فريد. من وجهة نظر نظام تشغيل الكمبيوتر، فإن هذا الرمز هو عبارة عن قارئ بطاقات ذكية متصل بمنفذ USB يحتوي على بطاقة ذكية واحدة غير قابلة للإزالة.
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟