كود رد
المحتويات
في البداية، كود رد عبارة عن دودة حاسوب تم ملاحظتها على شبكة الإنترنت في الثالث عشر من يوليو 2001 حيث هاجمت أجهزة كمبيوتر تقوم بإدارة جهاز الخادم ويب آي آي اس التابع لشركة مايكروسوفت. وفيما يلي تفاصيل أوسع عن ذلك.
من جانب آخر، على الرغم من إطلاق هذه الدودة في الثالث عشر من يوليو إلا أن المجموعة الأكبر من أجهزة الكمبيوتر المخترقة ظهرت في التاسع عشر من يوليو. إذ وصل عدد الأجهزة المضيفة المخترقة في هذا اليوم إلى 359.000.
ومن ناحية أخرى، اُكتشفت دودة رد لأول مرة على أيدي موظفي خدمة الأمن الرقمي أي آي مارك ميفرت وريان بيرميه وقاما بعمل أبحاث عنها. وأطلقا على هذه الدودة اسم «كود رد» لأنهما كانوا يتناولان شراب اسمه كود رد ماونتن ديو في ذلك الوقت، وبسبب عبارة «اختطفه الصينيون!» التي تكتبها الدودة على مواقع الويب التي تخترقها.
كيف تعمل
حمولة الدودة
علاوةً على ذلك، عندما تقوم الدودة بمسح الأجهزة المعرضة للهجوم لا تهتم الدودة بما إذا كان جهاز الخادم الذي يعمل على جهاز بعيد يعمل بنسخة آي آي اس عُرضة للهجوم أو حتى الاهتمام بما إذا كان يشغل نسخة آي آي اس أم لا على الإطلاق. ويكون لدخول أباتشي Apache من هذا الوقت مداخل متكررة مثل:
في هذا الإطار، من يوم 28 إلى نهاية الشهر: تنام الدودة أي لا تطلق أي هجمات فعالة.
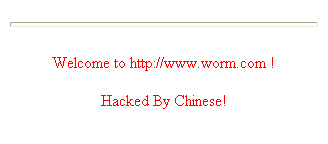
وعلى صعيد آخر، HELLO! Welcome to http://www.worm.com! Hacked By Chinese! (وآخر جملة تصبح «ميمي» meme للإشارة إلى هزيمة أونلاين)
تشويه موقع الويب المتأثر ليعرض الجملة الآتية:
وعلى صعيد آخر، الأيام 20 – 27: تشن الدودة هجمات رفض الخدمة على الكثير من عناوين آي بي الثابتة. وقد كان عنوان آي بي الخاص بخادم الويب للبيت الأبيض من بين هذه العناوين.
حمولة الدودة تشمل ما يلي:
من جانب آخر، الأيام من 1 – 19 تحاول الدودة فيها نشر نفسها من خلال البحث عن مزيد من أجهزة خوادم آي آي اس على شبكة الإنترنت.
أنشطة أخرى تعتمد على كل يوم من أيام الشهر
- GET /default.ida?NNNNNNNNNNNNNNNNNNNNNNNNN
- NNNNNNNNNNNNNNNNNNNNNNNNNNNNNNNNNNNN
- NNNNNNNNNNNNNNNNNNNNNNNNNNNNNNNNNNNN
- NNNNNNNNNNNNNNNNNNNNNNNNNNNNNNNNNNNN
- NNNNNNNNNNNNNNNNNNNNNNNNNNNNNNNNNNNN
- NNNNNNNNNNNNNNNNNNNNNNNNNNNNNNNNNNNN
- NNNNNNNNNNNNNNNNNNN
- %u9090%u6858%ucbd3%u7801%u9090%u6858%ucbd3%u7801
- %u9090%u6858%ucbd3%u7801%u9090%u9090%u8190%u00c3
استغلت مواطن الضعف
علاوةً على ذلك، استغلت الدودة موطن ضعف أو عيبا في برمجيات الفهرسة الموزعة مع برنامج آي آي اس الموصوف في ام اس 01-033 (MS01-033) والذي تتوفر له رقعة منذ شهر.
من جانب آخر، نشرت الدودة نفسها باستخدام نوع مشهور من العيوب المعروف باسم فيض الدارئ (Buffer Overflow). وفعلت ذلك من خلال استخدام سلسلة طويلة من حرف “N” المكرر لتدفق عازل حيث يسمح للدودة بتنفيذ كود تحكمي وإصابة الجهاز. وكان كينيث دي ايتشمان هو أول من اكتشف طريقة وقفها وقد دعاه البيت الأبيض لزيارته لهذا السبب.
ديدان مشابهة
- انظر كذلك
- فيروس الحاسوب
- المراجع
- وصلات خارجية
- CERT Advisory CA-2001-19
- eEye Code Red advisory
من جهة ثانية، في الرابع من أغسطس 2001 ظهرت كود رد 2، وهي عبارة عن شكل آخر من دودة كود رد الأصلية. وعلى الرغم من أنها تستعمل نفس اسم انجيكشن فيكتوري injection vectori إلا أن لها حمولة مختلفة تماما. إذ أنها تستهدف بصورة عشوائية زائفة أهدافا على نفس الشبكات الفرعية أو شبكات فرعية مختلفة كأجهزة مخترقة وفق توزيع ثابت تماما، وأهداف مرجوة على شبكتها الفرعية الخاصة في أكثر الأحيان. إلى جانب أنها تستعمل نسق تكرار حروف “x” بدلا من حروف “N” لتدفق الحاجز.
وفي السياق ذاته، تعتقد أي آي eEye أن الدودة نشأت في مدينة ماكاتي في الفلبين (نفس أصل VBS/Loveletter (المعروفة كذلك باسم دودة "ILOVEYOU worm))
%u0003%u8b00%u531b%u53ff%u0078%u0000%u00=a HTTP/1.0
من جهة ثانية، وحمولة الدودة هي السلسلة التي تتبع آخر حرف “N”، حيث يترجم الجهاز الضعيف هذه السلسلة كتعلميات من الكمبيوتر.
📝 هل في هذه المقالة خطأ؟
إذا وجدت معلومة تحتاج تصحيحاً أو إضافة، أو أردت حذف المقالة، أرسل لنا طلباً وسنراجعه.
ما رأيك في هذه المقالة؟